Casino Platformlarında Ölçeklenebilirlik ve Güvenilirlik
Casino platformunda ölçeklenebilirlik yalnızca ana sayfanın daha fazla ziyaretçiye yanıt vermesi değildir. Bir promosyon sırasında girişler, oyun oturumları, sağlayıcı çağrıları, cüzdan hareketleri ve olay bildirimleri aynı anda artabilir. Bu işlemlerin gecikme ve veri tutarlılığı gereksinimleri farklıdır. Uygulama sunucularını artırmak API yükünü azaltırken ortak veri tabanını, ödeme ortağını veya oturum deposunu darboğaza sokabilir. Güvenilirlik ise başka bir soruyu sorar: Bir bağımlılık aksadığında bakiye ve işlem durumları doğru kalacak mı, kullanıcı ne olduğunu anlayacak mı ve hizmet tanımlı hedeflerde geri dönebilecek mi? Bu rehber kapasite planlamasını gerçek casino akışlarıyla birleştirir, yedekliliğin sınırlarını açıklar ve kabul testleri için somut bir çerçeve sunar. Teknik kaynaklar mimari yaklaşımları gösterir; belirli bir platformun performansını veya SLA taahhüdünü doğrulamaz. [1] [2] [3] [6]
Yayın tarihi
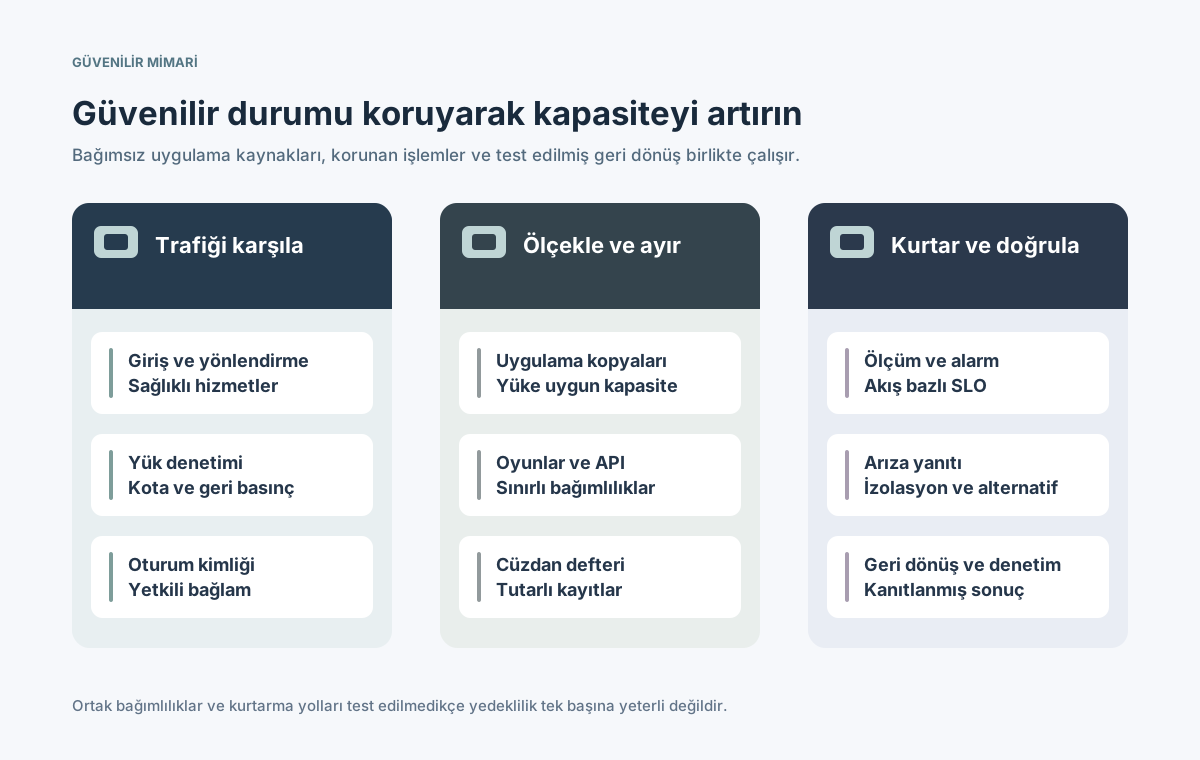
Güvenilir kapasite, yalnızca sunucu sayısından değil bağımsız hizmetlerden, korunan durumdan ve test edilmiş kurtarmadan doğar.
İçindekiler
Casino platformu için ölçeklenebilirlik ve güvenilirlik ne demektir?
Ölçeklenebilirlik, talep değişirken kabul edilebilir hizmeti sürdürmek; güvenilirlik, arızadan sonra toparlanma dahil işlevleri doğru ve tutarlı yerine getirmektir. Oyun listesi hızlı açılırken bakiye kontrolü veya oyun başlatma başarısız olabilir. Giriş, oyun keşfi, aktif oturum, ödeme ve operasyon süreçlerine ayrı başarı ölçütleri koyun. [1] [2]
Kapasite ile dayanıklılık ilişkili ancak aynı değildir. Ek web sunucuları tek cüzdan veri tabanını düzeltemez; birden çok bölge de mükerrer callback sorununu kendiliğinden çözmez. Mimari seçmeden önce kritik durumu, bağımlılıkları ve her kullanıcı akışı için kabul edilen kesintiyi tanımlayın. [1] [6]
Trafik artışında hangi bileşenler darboğaz olur?
Bir istek kenar katmandan API'ye, oturum sistemine, oyun sağlayıcısına, cüzdana, veri tabanına ve olay kuyruğuna gidebilir. Her bileşenin sınırı farklıdır. Yük testleri gerçek kullanıcı yolunu izlemeli; bağımlılık başına bekleme, hata ve doygunluğu ölçmelidir. Hızlı açılan sayfa tek başına ölçeklenme kanıtı değildir. [1] [5]
Bileşen
Baskı belirtisi
Doğrulanacak nokta
Giriş ve lobi
Ani trafik dalgası
Önbellek, hız sınırı, kapasite
Kimlik ve oturum
Eşzamanlı girişler
Oturum deposu, süreklilik
Oyun başlatma
Sağlayıcı gecikmesi
Süre, kota, başlatma tokenı
Cüzdan defteri
Çakışan yazımlar
Kilitleme ve mutabakat
Ödeme ve KYC
Yavaş dış hizmet
Kuyruk ve beklemede durumu
Olay ve raporlar
Callback birikimi
Tüketici gecikmesi, tekrar
Eşzamanlı kullanıcı sayısını saniyedeki işlem sayısı veya sağlayıcı kotasıyla karıştırmayın. Ticari tanıtımdaki kapasite rakamını garantili ödeme hacmine dönüştürmek yerine ilgili entegrasyonda ölçülmüş sonuç isteyin. [1] [5]
Oturumlar bozulmadan uygulama kapasitesi nasıl artırılır?
Durumsuz web ve API işçileri, sağlık denetimli yük dağıtıcısı arkasında yatay ölçeklenebilir. Kubernetes, HorizontalPodAutoscaler ile replika sayısının metriklere göre ayarlandığını belgeler. Ancak bu mekanizma veri tabanı ve iş ortağı sınırlarını ortadan kaldırmaz. Kullanıcı gecikmesi ile kuyruklanmayı yansıtan metrikler seçin. [3]
Kritik hesap ve oturum durumunu geçici uygulama süreçlerinin dışında tutun.
Kaynak isteklerini, replika sınırlarını ve ısınma süresini gerçek testlere göre belirleyin.
Oyun, ödeme ve doğrulama sağlayıcılarının kotalarına yaklaşınca geri basınç uygulayın.
Otomatik ölçeklemeyi ani yükseliş, yavaş büyüme ve ölçek küçültme sırasında sınayın.
Lobi, oyun başlatma geçidi ve arka plan işçileri farklı ölçekleme kuralları gerektirebilir. Aşağı akış hizmeti yükü kaldıramıyorsa açıklamalı kontrollü ret, arızayı büyüten sonsuz yeniden denemeden daha güvenlidir. [1] [3]
Aktif casino yolculuğunu hangi yedeklilik korur?
Yedeklilik; sunucu, bölge, ağ yolu veya harici sağlayıcı gibi arıza alanlarına göre tasarlanır. Kritik uygulama örneklerini uygun alanlara dağıtın, gerçek hazırlık durumunu ölçün ve geçiş sırasında yarım kalan oyun veya ödemenin ne olacağını belirleyin. Birden çok replika, durum yönetimi ve olay tekrarı testlerinin yerini tutmaz. [1] [6]
Önemli her kullanıcı akışını ihtiyaç duyduğu bileşen ve sağlayıcılarla eşleştirin.
Yavaş sağlayıcının ya da ağır raporun ortak kaynakları tüketmemesi için yükleri ayırın.
Sağlık denetimi, circuit breaker, zaman sınırları ve güvenli alternatifleri tanımlayın.
Düğüm, servis ve bağımlılık arızalarını deneyip gözlenen sonucu hedefle karşılaştırın.
⊕Diyagramı büyütEtkili yedeklilik; yönlendirmeyi, izole kapasiteyi, doğru durumu ve kurtarma kanıtını birleştirir.
Yedek hizmete geçiş bazı özellikleri korurken diğerlerini sınırlayabilir. Salt okunur, kapatılan veya beklemeye alınan işlemleri açıkça belirleyin. İkinci web sunucusunun yanıt vermesi tek başına finansal doğruluk sağlamaz. [1] [6]
Oyun oturumları ve cüzdan işlemleri neden farklı ölçeklenir?
Oyun kataloğu sıklıkla önbelleğe alınabilir; gerçek para bakiyesi ve bahis sonucu ise yetkili sıra ile tutarlılık gerektirir. İstekler farklı uygulama kopyalarına gelse de işlem sistemi aynı paranın iki kez harcanmasını veya sonucun tekrar kaydedilmesini önlemelidir. Bu, otomatik ölçekleme değil işlem doğruluğu gereksinimidir. [1] [4]
İşlem
Güvenli yöntem
Doğruluk koşulu
Oyun bulma
Süreli önbellek
Pazar ve sağlayıcı uygunluğu güncel
Oyun başlatma
Kısa ömürlü yetkili token
Doğru oyuncu ve oyun bağlamı
Bahis ve sonuç
İdempotent defter kaydı
Çift borç veya sonuç yok
Bakiye okuma
Sunucunun doğru değeri
Bekleyen kayıtların açık durumu
Oturuma dönüş
Yeniden doğrula, mutabakat
Sahipsiz oyun işlemi yok
İstek kimliği, sağlayıcı referansı, kalıcı defter kaydı ve nihai durumu ilişkilendirin. Gecikmiş callback doğrulanmış yeni sonucu ezmemeli; entegrasyon sözleşmesi mutabakat veya manuel inceleme kuralını içermelidir. [4] [5]
Kuyruklar ve yeniden denemeler para hareketlerini nasıl çoğaltmaz?
Kuyruklar hizmetleri ayırır ancak kusursuz sıralama vaat etmez. AWS, standart SQS kuyruklarında en az bir kez teslimat ve olası sıra değişimini açıklar. Genel mimari sonuç şudur: tüketiciler tekrarlanan mesajları ve callback denemelerini güvenli işlemelidir. [4]
Finansal işlemlere sabit idempotency anahtarı atayıp sonucu kalıcı saklayın.
Yeniden deneme sayısını sınırlayın, artan bekleme ve inceleme kuyruğu tanımlayın.
Geç, eksik veya çelişkili sağlayıcı yanıtını cüzdan güncellemesinden önce ayırın.
Sağlayıcı hareketlerini iç işlem kayıtlarıyla uzlaştırıp açık farklarda alarm üretin.
Asenkron sürecin bekliyor, tamamlandı, başarısız ve itirazlı durumları görünür olmalıdır. Tekrar koruması asıl yazım noktasında uygulanır; yinelenen mesaj ikinci borç yerine önceki sonucu döndürür. [4] [7]
Veri tabanı ve depolama seçimleri güvenilirliği nasıl etkiler?
Okuma replikaları ve önbellek, kritik olmayan sorguları hızlandırsa da ana yazımlardan geride kalabilir. Hangi verinin anında tutarlı, hangisinin kısa süre eski kalabileceğini ve hangisinin alan kaybından sonra yaşaması gerektiğini belirleyin. Çoğaltma ve bölme kararlarını ölçülen işlem desenleri ile arıza denemelerine dayandırın. [1] [6]
Veri alanı
Tipik risk
İstenen kanıt
Cüzdan defteri
Eşzamanlı yazma
İzolasyon ve kurtarma testi
Oyuncu kimliği
Oturum iptali
Tüm kopyalarda çıkış
Oyun kataloğu
Eski önbellek
Pazar değişikliği yayılımı
Olay geçmişi
Tekrar ve denetim
Sıra ve saklama kuralı
Yedekler
Kurtarılabilir nokta
Geri yükleme ve bütünlük testi
Yedekleme, belirli ana geri dönüş ve yük devri ayrı ayrı sınanır. RPO ile RTO işletmenin belirlediği hedeflerdir; hiç geri yüklenmemiş yedek bunları karşılayabildiğinizi kanıtlamaz. [6]
SLO ve telemetriyle güvenilirlik nasıl ölçülür?
SLI, kullanıcının yaşadığı ölçülebilir sonucu gösterir; SLO kabul edilebilir hedefi tanımlar. Google SRE, belirsiz tam çalışma süresi vaadi yerine anlamlı göstergeler ve hata bütçeleri önerir. Tek bir erişilebilirlik oranı, cüzdan veya oyun başlatma hatalarını gizleyebilir. [2]
Giriş, oyun açma, cüzdan yazımı ve ödemeler için ayrı başarı ve gecikme hedefi tanımlayın.
Trafik, hata, gecikme ve doygunluğu hem girişte hem bağımlılıklarda izleyin.
API, kuyruk ve sağlayıcı izlerini, metriklerini ve loglarını güvenli kimliklerle ilişkilendirin.
Kullanıcı etkisi, bekleyen hesaplaşma ve mutabakat gecikmesinde sorumlu kişiye alarm verin.
OpenTelemetry telemetri sinyallerini, Google ise dört temel izleme sinyalini açıklar. Daha çok gözlem için oyuncunun özel veya ödeme verisini açık loglara taşımayın; erişim ve saklama sınırı uygulayın. [5] [7]
Felaket kurtarma ve güvenli sürüm geçişi neleri kapsamalı?
Bileşen arızasında çalışmayı sürdürmek ile büyük bir felaketten dönmek aynı özellik değildir. Kritik akışlara kurtarma süresi RTO ve kabul edilen veri kaybı RPO hedefi koyun; gerçekten ölçülebilecek strateji seçin. AWS bunları her sistem için geçerli sabit rakamlar değil kurtarma hedefleri olarak tanımlar. [6]
Sürümlenmiş yedekleri saklayıp kontrollü tatbikatta bütünlüğüyle geri yükleyin.
Altyapı, sırlar, bağımlılıklar ve kurtarmada görevli ekipleri belgeleyin.
Sürümleri kademeli açın; sağlık kontrolü, geri alma ve oturum uyumunu sınayın.
Bölge veya temel servis kaybını, belirsiz cüzdan tekrarları oluşturmadan deneyin.
Oyuncu ve destek ekibine kısıtlı hizmet durumu ile sonraki adımı anlatın.
Runbook; olay sorumlusu, yeni finansal işlemleri durdurma kararı, kurtarma sırası ve son mutabakatı içermelidir. Büyük değişikliklerden sonra yeniden deneyin: bir yedekleme komutunu bilmek üretim kurtarma planı sayılmaz. [1] [6]
Platform kabulünden önce ekipler neleri test etmeli?
Kabul testi, gerçekçi yükü hedeflenmiş arızalar ve finansal doğrulukla birleştirir. Yük testi yöntemini, bağımlılık kotalarını, alarmları, olay eskalasyonunu ve geri dönüş kanıtını isteyin. Başka pazar veya altyapıdaki kıyaslama, sözleşmesel kapasite garantisi değildir. [1] [2]
Gerçekçi giriş, lobi, oyun ve cüzdan karışımıyla pik ve ani yük denemeleri yapın.
Sağlayıcı zaman aşımı, kayıp ve mükerrer callback ile veri tabanı doygunluğu oluşturun.
Çift borç, kayıp sonuç ve sınırsız kuyruk büyümesi olmadığını doğrulayın.
Sürüm ve kurtarma sırasında SLO, RTO, RPO ve kullanıcıya görünen durumları ölçün.
Kabul eşiklerini, sahipleri, dış bağımlılıkları ve kalan riskleri kayda alın.
Hedef en çok sunucu veya pazarlama amaçlı uptime yüzdesi değildir. Hedef, doğru bakiyeleri ve tahmin edilebilir kullanıcı sonuçlarını koruyarak büyüyen ve kritik süreçleri gerçekten kurtarabildiğini kanıtlayan platformdur. [1] [4] [6]