Масштабируемость казино-платформы — не просто способность обслуживать больше просмотров главной страницы. Во время акции одновременно растет число авторизаций, игровых сессий, запросов к провайдерам, операций кошелька и обратных вызовов. У этих процессов разные требования к задержке и согласованности данных. Добавление серверов приложения может разгрузить API, но усилить нагрузку на общую базу, платежный шлюз или хранилище сессий. Надежность ставит другой вопрос: сохранит ли система правильные остатки и статусы операций при сбое зависимости, объяснит ли пользователю ситуацию и восстановится ли в предусмотренное время? В статье связываем планирование нагрузки с реальными сценариями казино, поясняем возможности и пределы резервирования и предлагаем матрицу приемочных испытаний. Примеры из официальных технических руководств не подтверждают возможности или SLA конкретного поставщика. [1] [2] [3] [6]
Опубликовано
Надежную масштабируемость обеспечивают независимые сервисы, защищенные данные и проверенное восстановление, а не просто количество серверов.
Содержание
Что означают масштабируемость и надежность казино-платформы?
Масштабируемость — способность сохранять приемлемую работу при изменении спроса; надежность — правильное и стабильное выполнение функций, включая восстановление после отказа. Платформа может быстро открывать каталог, но не справляться с проверкой баланса или запуском игры. Поэтому задавайте критерии отдельно для авторизации, каталога, игровых сессий, платежей и административных операций. [1] [2]
Емкость и отказоустойчивость связаны, но не равны. Дополнительные веб-серверы не исправят единый отказавший узел учета средств, а размещение в нескольких регионах не защитит автоматически от повторных callback. Определите критические данные, зависимости и допустимое прерывание каждого пользовательского сценария до выбора технологии. [1] [6]
Какие компоненты первыми упираются в ограничения при росте нагрузки?
Одна операция может пройти через балансировщик, API, сессии, поставщика игр, кошелек, базу и очередь событий. У каждой зависимости свой предел. Нагрузочные испытания должны воспроизводить полный путь игрока и измерять задержки, ошибки и насыщение компонентов, а не только скорость загрузки главной страницы. [1] [5]
Компонент
Признак перегрузки
Что проверить
Вход и каталог
Пиковые запросы
Кеш, лимиты, мощности серверов
Авторизация
Массовые входы
Хранилище сессий, непрерывность
Запуск игры
Ожидание провайдера
Тайм-ауты, квоты, токены
Кошелек
Конкурирующие записи
Блокировки и сверку баланса
Платежи и KYC
Медленный внешний API
Очереди и статус ожидания
События и отчеты
Накопление callback
Лаг обработки и повторы
Не объединяйте число активных сессий, транзакций в секунду и лимиты поставщиков в одну метрику. Запрашивайте измеренные показатели на конкретных интеграционных границах, а не считайте рекламное число одновременных пользователей гарантией по платежам. [1] [5]
Как увеличивать мощности приложения, не ломая сессии?
Веб-серверы и API без локального состояния удобно масштабировать горизонтально за балансировщиком с проверкой готовности узлов. Kubernetes описывает автоматическое изменение числа реплик через HorizontalPodAutoscaler, но такой механизм зависит от выбранных метрик и не устраняет ограничения базы данных или партнера. Нужны показатели, связанные с реальной очередью и задержкой для пользователя. [3]
Храните учетные сессии и критические данные вне заменяемых процессов веб-приложения.
Назначайте лимиты реплик, ресурсов и времени запуска на основе измерений.
Вводите контроль потока при приближении к квотам провайдеров игр, платежей и проверок.
Испытывайте реакцию автомасштабирования на всплеск, постепенный рост и обратное уменьшение нагрузки.
Каталогу игр, шлюзу запуска и фоновым обработчикам могут требоваться разные правила масштабирования. Если зависимость не может принять больше запросов, контролируемый отказ с понятным сообщением безопаснее бесконечных повторов, усугубляющих инцидент. [1] [3]
Какое резервирование защищает активный игровой сценарий?
Резервирование учитывает области отказа: отдельный сервер, зону, маршрут сети или внешнего провайдера. Распределяйте критические экземпляры по подходящим областям, проверяйте фактическую готовность и определяйте поведение незавершенной игры или платежа при переключении. Наличие нескольких копий приложения не заменяет испытаний обработки состояния и повторов. [1] [6]
Сопоставьте каждый важный сценарий с сервисами и внешними провайдерами, от которых он зависит.
Разделите нагрузки, чтобы медленный поставщик или тяжелый отчет не исчерпал общие мощности.
Определите health-check, circuit breaker, пределы ожидания и безопасный резервный сценарий.
Отключите на испытаниях узел, сервис и зависимость; сравните результат с установленной целью.
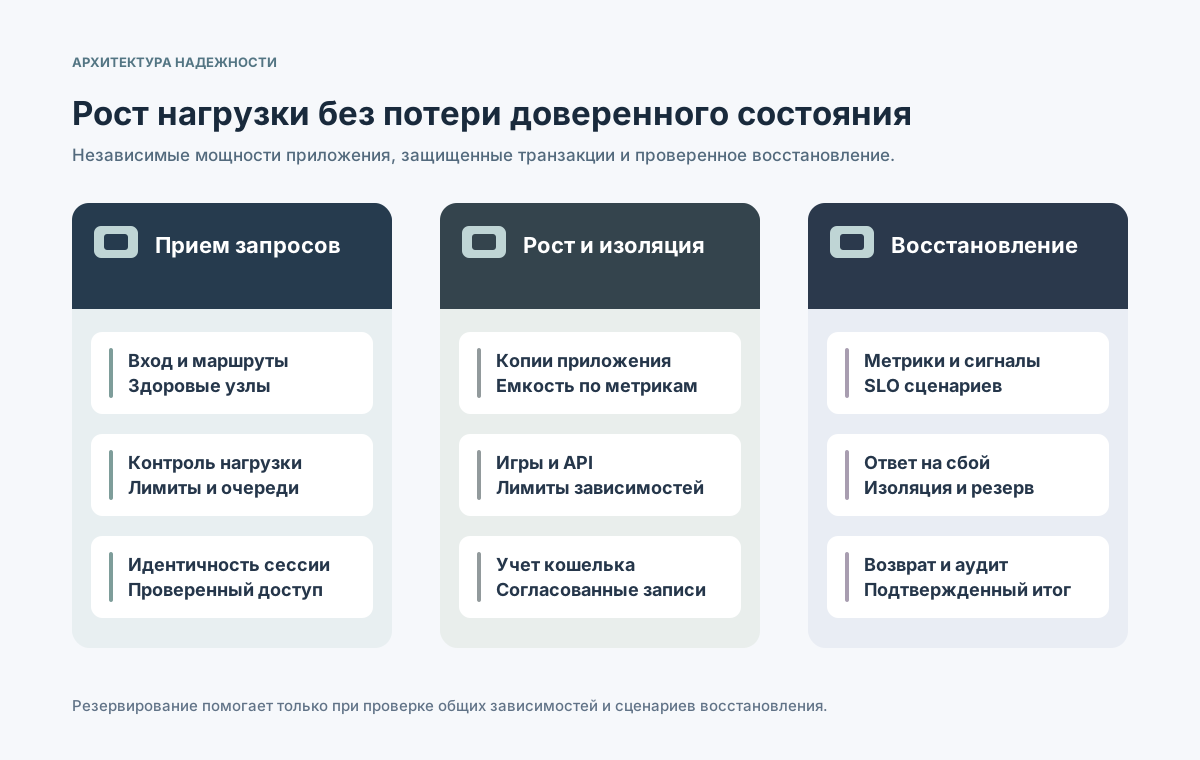
⊕Увеличить схемуРезультативное резервирование объединяет маршрутизацию, изоляцию, доверенные данные и доказанное восстановление.
Переключение на резерв может сохранить часть функций, временно ограничив остальные. Заранее опишите операции только для чтения, блокируемые и ставящиеся в очередь; работа второго веб-сервера сама по себе не гарантирует целостность денег. [1] [6]
Почему игровые сессии и операции кошелька масштабируются по-разному?
Каталог игр часто допускает кеширование, но остатки реальных средств и результаты ставок требуют авторитетного порядка операций. Даже когда запросы приходят на разные узлы, система транзакций должна исключать двойное списание и повторную фиксацию результата. Это задача корректности предметной области, а не функция автомасштабирования. [1] [4]
Операция
Безопасный подход
Условие корректности
Поиск игр
Кеш с обновлением
Актуальные рынки и доступность
Запуск игры
Краткоживущий токен
Верные игрок и игровой контекст
Ставка и расчет
Идемпотентный учет
Без повторного списания и расчета
Просмотр баланса
Данные с сервера
Учет незавершенных записей
Возврат сессии
Проверка и сверка
Нет потерянных игровых операций
Связывайте запрос, идентификатор провайдера, устойчивую запись учета и итоговый статус. Запоздалый callback не должен затирать подтвержденный более поздний результат; контракт интеграции должен определять сверку или ручное расследование. [4] [5]
Как использовать очереди и повторы без двойных денежных операций?
Очереди разделяют нагрузки, но не гарантируют безупречный порядок. AWS документирует как минимум однократную доставку и возможную перестановку сообщений стандартных SQS. Общий вывод для интеграций казино: получатель обязан выдерживать дубли и повторы, не рассчитывая на единственное выполнение callback. [4]
Присваивайте финансовым операциям стабильные ключи идемпотентности и сохраняйте принятые результаты.
Устанавливайте предел повторов, возрастающую задержку и отдельный маршрут для неразрешимых сообщений.
Различайте задержанный, отсутствующий и противоречивый ответ поставщика до изменения кошелька.
Регулярно сверяйте записи провайдера с внутренними транзакциями и подавайте сигнал о расхождениях.
Асинхронная обработка должна иметь наблюдаемые состояния: ожидание, успех, ошибка и спорный результат. Защита от дублей требуется на границе окончательной записи: повторное сообщение возвращает уже сохраненный итог, а не еще одно списание. [4] [7]
Какие решения по данным и хранилищам влияют на надежность?
Реплики чтения и кеш помогают некритичным запросам, но могут отставать от записей. Определите, где нужна немедленная согласованность, где допустим устаревший результат, а какие данные обязаны пережить отказ зоны или региона. Репликацию и разделение данных выбирайте после измерения транзакций и испытаний отказа: копия базы не делает приложение автоматически безопасным. [1] [6]
Область данных
Риск
Проверяемое доказательство
Учет кошелька
Конкурирующие записи
Изоляция и восстановление
Личность игрока
Отзыв сессий
Выход на всех узлах
Каталог игр
Устаревший кеш
Скорость смены доступности
История событий
Повтор и аудит
Порядок и срок хранения
Резервные копии
Восстановимая точка
Учение и сверка целостности
Отдельно проверяйте резервные копии, восстановление на момент времени и переключение при отказе. Цели RPO и RTO определяет бизнес; копия, которую никто не пробовал восстановить, не подтверждает возможность выполнить ни одну из них. [6]
Как измерять надежность через SLO и телеметрию?
Индикатор SLI отражает измеряемый опыт пользователей, а SLO задает допустимую цель. Google SRE рекомендует содержательные показатели и бюджет ошибок вместо неопределенных обещаний стопроцентного uptime. В казино единая метрика доступности может скрывать сбои кошелька или запуска игр. [2]
Задавайте отдельные показатели успеха и задержек для входа, запуска игры, кошелька и платежей.
Наблюдайте поток запросов, ошибки, задержки и насыщение на всех ключевых уровнях.
Связывайте трассы, метрики и журналы API, очередей и провайдеров безопасными идентификаторами.
Настраивайте тревоги по ущербу для пользователя, зависшим расчетам и лагу сверки, назначайте ответственных.
OpenTelemetry описывает сигналы телеметрии, а руководство Google — четыре базовых сигнала мониторинга. Не передавайте чувствительные данные игрока и платежей в логи ради удобства диагностики: ограничивайте доступ и сроки хранения. [5] [7]
Что включают аварийное восстановление и безопасный выпуск изменений?
Доступность при отказе одного компонента отличается от восстановления после крупной аварии. Определите целевое время восстановления RTO и допустимую потерю данных RPO для ключевых процессов, затем выберите реально достижимую стратегию. AWS описывает эти цели как измеряемые требования, а не универсальные гарантии для всех платформ. [6]
Поддерживайте версионированные резервные копии и проверяйте их восстановление на практике.
Документируйте инфраструктуру, секреты, зависимости и ответственных за аварийный процесс.
Выпускайте изменения поэтапно с проверками здоровья, откатом и совместимостью активных сессий.
Испытывайте отказ зоны или важного сервиса без неоднозначных повторов записей кошелька.
Показывайте игрокам и поддержке состояние ограниченных функций и понятный следующий шаг.
Рабочий регламент должен фиксировать руководителя инцидента, решение об остановке новых транзакций, порядок действий и последующую сверку. Повторяйте испытания после крупных изменений: знакомая команда резервного копирования не заменяет плана восстановления. [1] [6]
Что проверить перед приемкой казино-платформы?
Приемка объединяет реалистичные нагрузки с конкретными отказами и проверкой денежных итогов. Запрашивайте методику нагрузочных тестов, лимиты зависимостей, систему оповещений, правила эскалации и доказательства восстановления. Результаты другой архитектуры, страны или набора провайдеров нельзя считать договорной гарантией. [1] [2]
Испытайте пики и всплески с реальной долей авторизаций, игр, каталога и операций кошелька.
Смоделируйте тайм-ауты провайдеров, потерянные и повторные callback, насыщение базы.
Проверьте отсутствие двойных списаний, пропавших расчетов и бесконтрольного роста очередей.
Измерьте SLO, RTO, RPO и понятность состояний для пользователей при выпусках и восстановлении.
Зафиксируйте пороги приемки, владельцев компонентов, внешние зависимости и оставшиеся риски.
Цель — не максимальное число серверов и не рекламный процент доступности. Цель — рост нагрузки с доказанной корректностью балансов, предсказуемыми исходами операций и проверенным восстановлением нужных бизнес-процессов. [1] [4] [6]