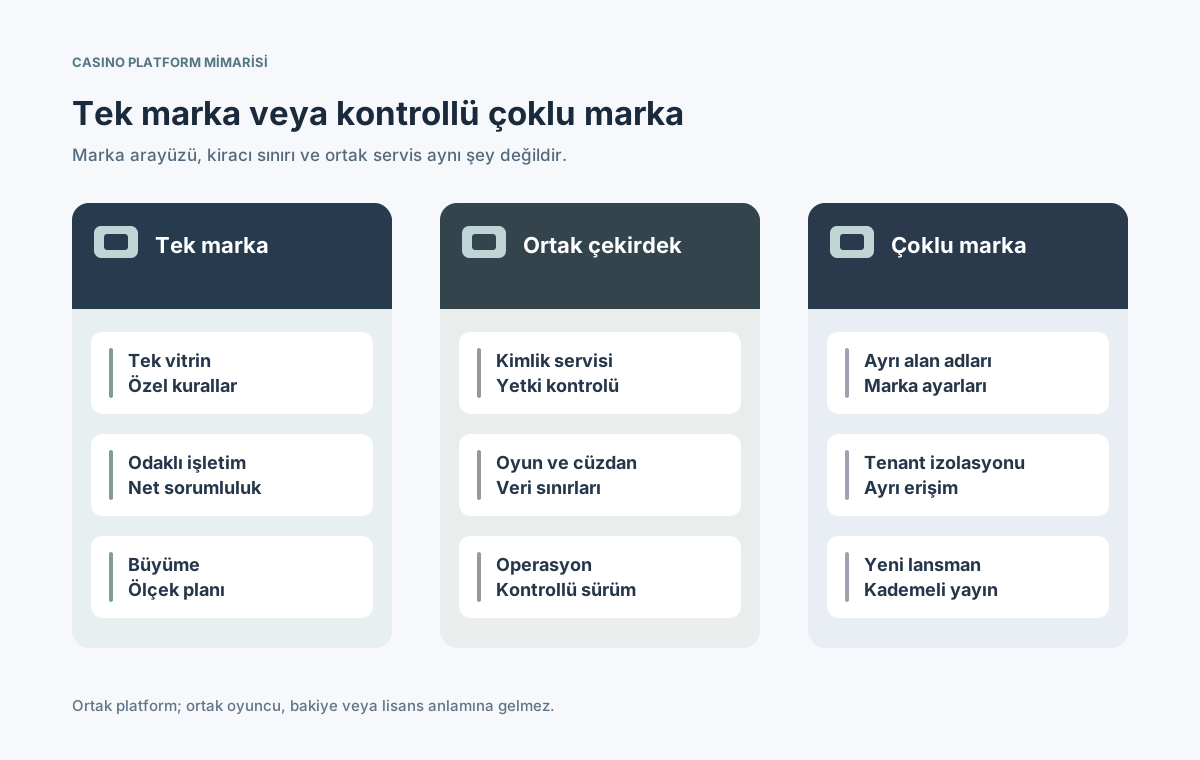
Tek bir çevrim içi casino markasını işletmek ile farklı alan adlarında birden fazla marka yönetmek aynı mimari gereksinimleri doğurmaz. Tek markalı platform bir ürünün ayarlarına ve operasyonlarına odaklanır. Çok markalı platform bazı temel servisleri yeniden kullanarak ayrı deneyimler sunabilir. Ancak ortak kod, oyuncu hesaplarının, paranın, lisansların veya kişisel verilerin otomatik olarak paylaşılabileceği anlamına gelmez. Önce marka, tüzel operatör ve teknik kiracı (tenant) kavramlarının sınırlarını belirlemek gerekir. Bu rehber mimari seçenekleri, güvenliği, yayına alma süreçlerini ve toplam maliyetleri gerçek kullanım senaryolarıyla inceler.
Yayın tarihi
Ortak servisler ayrı marka ayarları ve erişim kurallarıyla birlikte çalışabilir.
İçindekiler
Tek markalı ve çok markalı casino platformu arasındaki fark nedir?
Tek markalı platform, farklı diller veya servisler barındırsa da bir casino markasına hizmet verir. Çok markalı mimari ise içerik yönetimi, sağlayıcı adaptörleri, izleme ve dağıtım altyapısı gibi bazı teknolojileri birden fazla markaya açar. Bu iki terim tek başına oyuncu verilerinin ne kadar iyi ayrıldığını göstermez.
Alan adı sayısı doğru ölçüt değildir. İki site bir markayı temsil edebilir; bir şirket farklı hukuki ve ticari markalar da yürütebilir. Önce mülkiyet, sözleşme, pazar ve veri erişimi ilişkilerini belgeleyin, sonra servislerin nerede paylaşılacağını belirleyin. [1] [2]
Marka, tenant, operatör ve alan adı nasıl ayrılır?
Marka müşterinin gördüğü kimliktir; operatör hukuki yükümlülükleri üstlenen kuruluştur; tenant yönetim ve veri izolasyonu sınırıdır; alan adı ise erişim adresidir. Bunlar bire bir eşleşmek zorunda değildir. Bir URL üzerinden erişim hakkı varsayılmamalıdır.
Kavram
Görevi
Yanlış varsayım
Marka
Görsel kimlik ve ürün
Her marka farklı şirket
Tenant
Veri ve yönetim izolasyonu
Tenant ile alan adı aynı
Operatör
Sözleşme ve yasal sorumluluk
Tek lisans tüm pazarları kapsar
Alan adı
Yönlendirme ve SEO
Adres yetki sağlar
Pazar
Para birimi ve kurallar
Bütün ülkeler aynı
Ortam
Test, staging veya canlı
Test markası canlıdır
Her kavram için değişmeyen iç ID ve onaylı eşleme tablosu kullanın. İstekte brand_id olsa bile sunucu, doğrulanmış kullanıcı üyeliğiyle tenant ve hedef kaynağın eşleştiğini kontrol etmelidir. İstemci parametresi tek başına erişim vermez. [3] [4]
Hangi frontend ve alan adı ayarları markaya özel olmalı?
Markalar alan adı, dil, tema, menü, promosyon, hukuki metin, oyun kataloğu ve bölgesel erişimde farklılaşabilir. Bu farkları onlarca kod kopyası yerine tipli ve sürümlenen yapılandırmada tutun. Canonical ile hreflang kuralları yalnızca renk temasına değil gerçek sayfa ve pazar eşleşmesine dayanmalıdır.
Alan adı ile markayı özel veri erişiminden önce sunucuda doğrulayın.
Tema ve içerik değişikliklerini onay, sürüm ve geri alma ile yönetin.
Gizli anahtarları, görselleri ve önbellek anahtarlarını uygun kapsamda ayırın.
Her vitrin için çeviri, yönlendirme, onay ve zorunlu bağlantıları test edin.
Ortak arayüz bileşenleri farklı müşteri yolculuklarını destekleyebilir. Fakat yanlış bir genel ayar birkaç markayı etkileyebilir; yapılandırma yayınını da üretim dağıtımı gibi ele alın.
Ortak servisler ile tenant izolasyonu nasıl tasarlanır?
API ağ geçidi, oyun adaptörü, içerik sistemi ve gözlemlenebilirlik ortak olabilir; oyuncu ve finans kayıtları ise ayrılabilir. Servis başına pool, bridge veya silo modeli seçilir: denetimli ortak kaynak, karma yapı ya da özel kurulum. AWS ve Microsoft izolasyonu tek bir çözüm değil, ihtiyaçlara göre değişen seçenekler olarak tanımlar. [1] [2]
Marka-tenant ilişkisinin tek ve güvenilir kaynağını tanımlayın.
Servisleri ortak, tenant kapsamlı veya tamamen özel olarak sınıflandırın.
Doğrulanmış tenant bağlamını API, kuyruk ve arka plan işlerinde koruyun.
Hata sınırlarını, veri sahipliğini ve kurtarma sorumluluklarını belgeleyin.
⊕Diyagramı büyütGörsel olarak ayrı duran markalar bile ortak servislerde yetki ve izolasyon kontrolüne ihtiyaç duyar.
Kodun ortak olması veritabanı veya cüzdanın da ortak olması demek değildir. Oyun kataloğu merkezi, finansal defter ve ödeme altyapısı ayrı olabilir. Bileşenleri kendi güvenlik, gecikme ve sözleşme gereksinimleriyle değerlendirin.
Cüzdanlar, oyunlar ve ödeme sistemleri paylaşılabilir mi?
Birden fazla marka aynı sağlayıcı adaptörünü ya da ödeme orkestrasyonunu kullanabilir. Ancak oyun hakları, para birimleri, limitler, satıcı hesapları ve raporlama marka sınırında doğrulanmalıdır. Ortak oyun API'si her oyunun her markada açılabileceği anlamına gelmez. Ortak cüzdan ise ayrıca onaylanması gereken mali ve hukuki bir üründür.
Bileşen
Ortak katman
Markaya özel kontrol
Oyun API
Adaptör ve izleme
Katalog, pazar, sözleşme
Cüzdan
Defter mantığı, idempotency
Bakiye ve işlem kapsamı
Ödemeler
Gateway orkestrasyonu
Merchant ve bölge
Bonus
Kural motoru
Hak, bütçe ve engeller
Oyuncu
Kimlik teknolojisi
Onay ve veri erişimi
Sadece oyun oturumlarını değil arama, dışa aktarma, webhook, önbellek ve ödeme callback akışlarını test edin. Yetkili oyuncu, operatör veya tenant hedef kaynakla eşleşmiyorsa işlemi reddedin. [3] [4]
Marka açılışı ve yazılım sürümleri nasıl yönetilir?
Tek marka için değişiklik genellikle tek vitrini etkiler. Çok markalı düzende yeni marka açmak tekrarlanabilir bir süreçtir: tenant-ID, alan adı, sertifika, sağlayıcı yetkileri, ödeme anahtarları, gözlemleme ve kabul testleri düzenli hazırlanır. AWS SaaS Lens bu onboarding otomasyonunu temel mimari konusu sayar. [6]
Marka, tenant, sorumlular, pazarlar ve ürün yetkilerini kaydedin.
Alan adı, sırlar, depolama ve sağlayıcıları elle kopyalamadan oluşturun.
Önce test ortamında doğrulayın; sürümü marka bazında kademeli yayınlayın.
Yeni markanın diğer tenant verilerine erişemediğini olumsuz testlerle gösterin.
Ortak kod güncellemesi tüm markaları aynı anda bozabilir. Kademeli yayın ve özellik bayrakları yalnızca test edilmiş ayarlar ile geri dönüş planı varsa etkilidir. Sürekli ayrışan kod dalları da ayrı bir bakım riski doğurur.
Markalar arasında veri sızıntısı nasıl önlenir?
İzolasyon kimlik doğrulama, nesne yetkisi, SQL sorgusu, önbellek, dosya, dışa aktarma, olay tüketicisi ve destek panelinin tamamını kapsamalıdır. Tenant bilgisi doğrulanmış sunucu kimliği ve üyelikten çıkarılır; tarayıcı parametresi veya kuyruk alanı tek başına güvenilir değildir. OWASP açık kapsam denetimi ve varsayılan ret önerir. [3] [4]
Her hassas işlemde kullanıcı, tenant ve nesne yetkisini kontrol edin.
Riske göre satır düzeyi politika, ayrı şema veya veritabanı seçin.
Önbellek, depolama, iş kuyruğu, log ve kotada tenant kapsamı kullanın.
Yabancı ID, tekrar istek, export ve yetkili destek akışlarını deneyin.
Kubernetes namespace'leri yüklerin ayrılmasına yardımcı olabilir ama son kullanıcı yetkilendirmesi değildir. Paylaşılan kümelerde ağ politikaları, kotalar ve ek güvenlik kontrolleri gerekir; bazı iş yükleri özel altyapı gerektirebilir. [5]
Ölçek, izleme ve felaket kurtarma nasıl değişir?
Tek markalı bir arıza genelde tek siteyi etkiler. Ortak çekirdekteki sorun ise birden fazla markayı durdurabilir. Hem genel hem tenant bazlı metrikleri izleyin, tek bir yoğun markanın ortak kaynakları tüketmesini kotalarla sınırlayın ve oyuncu verilerini metriklere sızdırmayın. [1] [5]
Risk
Tek marka
Çok marka önlemi
Ortak kesinti
Bir vitrin etkilenir
Etki alanını sınırla
Trafik artışı
Tek yük profili
Tenant kotası ve kapasite
Yanlış ayar
Tek proje sorunu
Sürüm ve seçici geri alma
Geri yükleme
Ortamın yedeği
Tenant güvenli kurtarma
Gözlemleme
Tek işletim görünümü
Tenant bazlı metrik ve denetim
Bir markayı kurtarmak için tüm ortak veritabanını eski yedekten açmak, diğer markaların yeni işlemlerini silebilir. Tenant kapsamlı geri yükleme, mali uzlaştırma ve olay bildirimini önceden tatbik edin.
Ekonomi ve pazar kuralları kararı nasıl etkiler?
Tek markalı model başlangıçta daha sade olabilir. Çok marka geliştirme ve entegrasyon maliyetlerini paylaştırabilir ancak izolasyon testleri, destek, konfigürasyon ve ortak arıza yükü getirir. İkinci arayüzün fiyatı yerine toplam sahip olma maliyetini değerlendirin.
Marka, alan adı, operatör, merchant ve pazarları sorumlularla eşleyin.
Sağlayıcı ve ödeme sözleşmelerinin ortak kullanıma izin verdiğini doğrulayın.
Açılış, tenant işletimi, veri ayrımı ve göç maliyetlerini hesaplayın.
Ortak sürüm takviminin her markanın risklerine uyup uymadığını belirleyin.
Ne her çok markalı iş her ülkede mutlaka ayrı lisans ister ne de tek lisans her marka ve bölgeyi kapsar. Hukuki yapı, ilgili piyasanın kurallarıyla ayrıca değerlendirilmelidir.
Tek veya çok markalı seçim için kontrol listesi nedir?
Önümüzdeki iki yıl için marka, operatör, pazar, ürün farklılığı, veri izolasyonu ve ekip kapasitesini içeren karar tablosu hazırlayın. Büyük şirket için de tek marka doğru olabilir. Çok marka ancak paylaşılan servisler gerçek değer üretirken güvenlik ve bağımsız işletimi koruyorsa anlamlıdır.
Planlanan markaları, alan adlarını, tüzel kişileri, oyuncu ilişkilerini yazın.
Kimlik, cüzdan, oyun, ödeme, rapor ve destek için tenant sınırlarını çizin.
İkinci markayı, çapraz erişimi, geri dönüşü ve kurtarmayı prototiple test edin.
Toplam maliyet, destek yükü ve ortak kesinti etkisini karşılaştırın.
Asıl soru bir kod tabanının kaç vitrin üretebildiği değildir. Her markanın sahibi, uygulanabilir erişim kuralları ve oyuncu ile finans verisinin ayrıldığına dair test kanıtı olup olmadığıdır.