Çevrimiçi Casinoda Kimlik Doğrulama ve Oturum Yönetimi
Bir oyuncu casino sitesinde kayıt olabilir, telefonunda yeniden giriş yapabilir ve ardından harici bir sağlayıcının oyununu açabilir. Bu adımların tüm istemcilere sınırsız ve aynı kimlik bilgilerini vermesi gerekmez. Kimlik doğrulama hesabın kime ait olduğunu sınar; oturum daha sonraki isteklerin sınırlı biçimde sürmesini sağlar; yetkilendirme ise o anda belirli işlemin izinli olup olmadığını denetler. Para çekme, hesap kısıtları, kendini dışlama ve hesap kurtarma süreçlerinde bu ayrım kritiktir. Bu rehber mimariyi ve kabul testlerini ele alır. Açıklananlar genel teknik uygulamalardır; belirli bir tedarikçinin özellikleri veya her pazarda geçerli hukuki kurallar değildir.
Yayın tarihi
Ortak kimlik servisi, aynı sırları ve ayrıcalıkları paylaşmadan farklı istemcileri doğrulayabilir.
İçindekiler
Kimlik doğrulama ile oturum yönetimi neden ayrıdır?
Kimlik doğrulama, sunulan oturum açma bilgisinin bilinen oyuncu hesabına ait olduğunu doğrular. Oturum yönetimi sonraki isteklerin her seferinde giriş yapmadan sunucunun verdiği bir sırla devam etmesini sağlar. Yetkilendirme ise güncel hesap kurallarına göre belirli eylemin yapılabilirliğini sorgular. Üçünü tek bir 'giriş yaptı' bayrağına indirmek, sonradan eklenen kısıtların atlanmasına neden olabilir. [1] [2]
Dün giriş yapmış bir oyuncu bugün kısıtlanmış, kendini dışlamış veya yeniden doğrulamaya yönlendirilmiş olabilir. Hala geçerli bir çerez bu değişiklikleri geçersiz kılamaz. Çıkış, yalnızca arayüzde düğme gizlemekle veya yerel çerezi silmekle sınırlı kalmamalı; sunucu oturumunu bitirmelidir. Para hareketlerinden önce API düzeyinde güncel izinler yeniden değerlendirilmelidir. [2]
Hangi kimlikler, sırlar ve tokenlar bulunur?
Giriş sağlayıcısı seçmeden önce operatörün kullandığı kimlikleri ve sırları envanterleyin. Oyuncu profili kalıcı iş kaydıdır. Parola doğrulayıcıları ve passkey kayıtları kimlik kanıtlar; çerezler ve erişim tokenları oturumu sürdürür; oyun başlatma tokenı belirli sağlayıcı entegrasyonuna aittir. Rastgele görünen bir dize olması bunların aynı amaca hizmet ettiği anlamına gelmez.
Öğe
Yetkili sistem
Temel kontrol
Oyuncu hesabı
Operatör kimlik verisi
Kalıcı ID ve kısıtlar
Parola / passkey
Doğrulama servisi
Güvenli kanıt
Web oturum çerezi
Oturum servisi
Sır, süre, iptal
Uygulama tokenı
Yetki servisi
Hedef ve kapsam
Yenileme tokenı
Token servisi
Rotasyon ve tekrar
Oyun başlatma tokenı
Operatör ve sağlayıcı
Oyuncu, oyun ve süre
Destek ve yönetici kimlikleri için ayrı roller ve daha sıkı giriş kuralları tanımlayın. Hesap ID'si kontrollü günlüklerde yer alabilir; parola, canlı oturum sırrı ve yenileme tokenı yer almamalıdır. Tarayıcı, uygulama ve oyun sağlayıcıya aynı uzun ömürlü sırrı vermeyin. [1] [6]
Kayıt, giriş ve hesap kurtarma nasıl tasarlanmalı?
Kayıt işlemi, uygunluk ve kimlik kontrolleri bitmeden hesap kaydı oluşturabilir. Başarılı giriş bir doğrulama faktörünü kanıtlar; tek başına yaş, KYC veya belirli pazarda oynama hakkını kanıtlamaz. Hata mesajları e-posta hesabının varlığını açığa çıkarmamalıdır. Giriş kötüye kullanımına karşı risk temelli hız sınırları ve davranış sinyalleri kullanın. [1] [4]
Parolaları modern güvenli doğrulayıcılarla kontrol edin; uygun durumda passkey veya ek faktörler sunun.
Giriş ve parola sıfırlama noktalarını credential stuffing, password spraying ve otomasyondan koruyun.
Kurtarma adımlarını tek kullanımlık, kısa ömürlü ve ele geçirilmiş oturumdan bağımsız tasarlayın.
Parola, faktör veya hesap sahipliği değişince diğer oturumları iptal edin ya da yeniden değerlendirin.
Kurtarma akışı çoğu zaman normal girişten daha zayıftır. Talebi, doğrulanan kanalı ve iptal edilen oturumları kaydedin. Destek ekibi, kişi bakiye veya işlem numarası biliyor diye sahiplik kontrolünü atlamamalıdır. [1] [3]
Girişten geçerli oturuma uzanan akış nasıl işler?
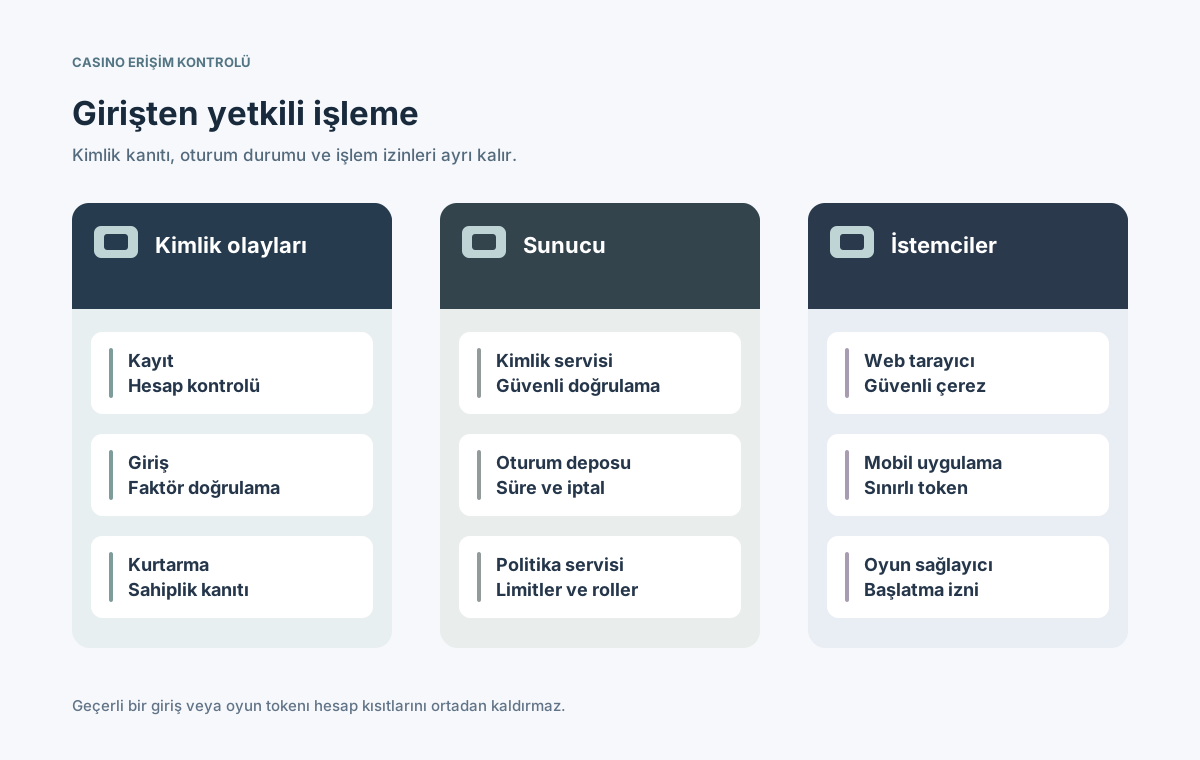
Sağlam akış, kimlik bilgilerinin korumalı bağlantıyla iletilmesiyle başlar ve kısıtlı, iptal edilebilir bir oturumla sonuçlanır. Sunucu, oturumu doğru operatör hesabına bağlar ve hassas isteklerde güncel politikayı uygular. Harici kimlik sağlayıcı kullanılıyorsa kendi callback şemasını uydurmak yerine seçilen protokolün güvenlik rehberi izlenmelidir. [5] [6]
Kimlik bilgilerini veya doğrulanmış harici yanıtı alın ve kötüye kullanım kontrollerini uygulayın.
Hesabı, gerekli faktörleri ve uygunluğu kontrol edip yeni bir oturum kimliği oluşturun.
İstemciye uygun kanıtı sunucu taraflı süre ve iptal kaydıyla verin.
Her korumalı API isteğinde oturumu ve istenen eylemin yetkisini yeniden denetleyin.
⊕Diyagramı büyütKimlik kanıtı oturumu açar; ayrı politika kararı casino işleminin yapılıp yapılamayacağını belirler.
Aynı uzun ömürlü bearer tokenını tarayıcıya, mesajlaşma uygulamasına ve oyun sağlayıcıya dağıtmayın. Her yüzey farklı risk taşır. Sağlayıcıya verilen başlatma tokenı dar kapsamlı ve kısa ömürlü olmalı, yalnızca izinli oyun başlatma isteğiyle oluşturulmalıdır. [2] [6]
Oturum çerezleri ve tokenlar ne zaman sona ermeli?
Tarayıcı çerezlerinde Secure, HttpOnly ve entegrasyona uygun SameSite seçeneği değerlendirilmelidir. Girişten veya ayrıcalık değişiminden sonra oturum kimliğini yenileyin. Etkinsizlik ve mutlak geçerlilik süreleri sunucuda zorunlu tutulmalıdır; tarayıcının kapanması veya istemci sayacı çalınmış sırrı güvenilir biçimde iptal etmez. [2] [5]
Kontrol
Sunucu kuralı
Test senaryosu
Oturum oluşturma
Yeni rastgele kimlik
Fixation denemesi
Çerez ayarları
Secure, HttpOnly, SameSite
Farklı kaynak erişimi
Etkinsizlik ve toplam süre
İkisi de sunucuda
Süre dolunca ret
Çıkış ve hesap kilidi
Sunucuda iptal
Eski kopya başarısız
Yenileme tokenı
Rotasyon veya bağlama
Tekrar kullanım tespiti
Somut süreleri risk analizi, ürün gereksinimi ve geçerli kurallarla belirleyin; her cihaz ve işlem için tek bir güvenli süre yoktur. Kısa access token yeterli değildir; refresh token sonsuz geçerli ve iptal edilemezse risk devam eder. NIST genel ve etkisizlik zaman aşımını ayırır; OAuth güvenlik rehberi yenileme tokenlarını ele alır. [5] [6]
MFA ve ek doğrulama ne zaman istenmeli?
Çok faktörlü kimlik doğrulama farklı faktör sınıflarından kanıt ister; iki parola MFA sayılmaz. Bilinmeyen cihazlarda, yönetici hesaplarında ve hassas değişikliklerde güçlü yöntemleri değerlendirin. Kayıp faktörün kurtarılması da dikkatle korunmalıdır; aksi halde saldırganın hesap ele geçirme yolu olur. OWASP oltalamaya dayanıklı yöntemlere ve faktör değiştirme sürecine dikkat çeker. [3]
Parola değişikliği, faktör yenileme veya riskli para çekme gibi yüksek güven gerektiren eylemleri belirleyin.
Risk artınca sadece eski çereze güvenmeyip yeni ve güçlü bir doğrulama isteyin.
Doğrulama olayını sunucuda kaydedin; tek kullanımlık kodu veya anahtarı günlüklemeyin.
Bildirim, deneme sınırı ve denetim izi içeren korumalı kurtarma sunun.
MFA'nın tamamlanması oyuncu kısıtlarını ortadan kaldırmaz. Kontrolü kimin yaptığını daha güçlü kanıtlar, ancak yasak bir para yatırma işlemini veya kapalı pazara erişimi izinli hale getirmez. [3]
Web, mobil ve oyun sağlayıcı oturumları nasıl ayrılır?
Web çerezi, mobil API kimliği ve sağlayıcının oyun başlatma tokenı farklı hedeflere ve yaşam döngülerine sahiptir. Merkezi oyuncu hesabı birden fazla kanala hizmet verebilir, ancak her token değişimi sunucu tarafından yetkilendirilmelidir. Oyun sağlayıcılarının oturum bitişi ve tur kurtarma kuralları farklı olabilir; her entegrasyon için açıkça teyit edilmelidir. [2] [6]
Kanal
Kimlik sınırı
İptal veya hata
Tarayıcı
Çerez ve CSRF savunması
Çıkış, çerez hırsızlığı
Mobil uygulama
Kısıtlı API tokenı
Cihaz kaybı
Gömülü oyun
Sağlayıcı başlatma tokenı
Süre bitimi, açık tur
Destek paneli
Ayrı çalışan rolü
Yetki değişimi
Harici giriş
Doğrulanmış OAuth/OIDC
Redirect, kod çalma
Operatörün iç oturum sırrını oyun URL'sine veya analitik etkinliklere yazmayın. Çerezle yetkilendirilen durum değişiklikleri için CSRF riskini, callback doğrulamasını ve sağlayıcı sırlarının ayrılmasını değerlendirin. Tarayıcı oturumu bitse de açık turun finansal sonucu kalıcı sunucu kayıtlarına göre hesaplanmalıdır. [2] [7]
Hangi tehditlere karşı savunma gerekli?
Hesap ele geçirme; tekrar kullanılan parolalar, sızmış kimlik bilgileriyle denemeler, session fixation, çalınan çerezler, kötü amaçlı yönlendirmeler veya zayıf kurtarma üzerinden başlayabilir. Tek bir istek sınırı hepsini çözmez. Güvenli kimlik bilgisi işleme, hesap ve ağ davranış analizi, oturum depolama ve her işlemde yetki kontrolü birlikte çalışmalıdır. Güvenlik günlüklerine sır koymayın. [1] [4]
Kopyalanmış çerezleri, sabitlenmiş oturumu ve rotasyondan sonra eski refresh tokenın tekrar kullanımını sınayın.
Çerezle yapılan tüm yazma işlemlerinde CSRF ve kaynak sınırı denetimini test edin.
Dağıtık parola denemelerini gerçek oyuncuları gereksiz kilitlemeden fark edin.
Yeni cihazları, MFA değişikliklerini, beklenmeyen yetkili işlemleri ve yoğun kurtarma isteklerini izleyin.
Her uyarının sorumlusu ve eylem planı olmalıdır: oturumu iptal etmek, riskli işlemi durdurmak, uygun kanıtı korumak ve gerçek oyuncunun erişimini güvenle yenilemek. Eski veya yedek giriş API'leri de tehdit modelinin parçasıdır. [3] [4] [7]
Gizlilik, oyun kuralları ve tedarikçi sınırları nelerdir?
Oturum günlükleri oyuncu kimliği, cihaz göstergeleri ve hassas hesap olayları içerebilir. Koruma ve denetim için gerekli olanı toplayın, personel erişimini sınırlayın, saklama süresini tanımlayın. Ham parolaları, geçerli tokenları ve sıfırlama bağlantılarını kaydetmeyin. Operatör ve sağlayıcı sorumluluklarını sözleşme ve olay müdahale prosedürlerinde netleştirin.
Yaş, KYC, kendini dışlama, para yatırma limiti ve pazar uygunluğunu ilgili işlemlerde sunucudan denetleyin.
Giriş ve kurtarma günlüklerinde kişisel veri miktarını ve erişim yetkilerini azaltın.
Giriş, oturum iptali, oyun tokenı ve sağlayıcı destek sorumluluğunu belirleyin.
Ele geçirilmiş hesap, sır sızıntısı ve acil anahtar değişimi için müdahale planı hazırlayın.
Güvenlik rehberlerini evrensel uyum beyanı değil teknik temel olarak kullanın. Yerel mevzuat, gizlilik kuralları ve sağlayıcı sözleşmeleri farklıdır. Uygun uzmanlar sapmaları ve telafi edici kontrolleri ayrı değerlendirmelidir. [1] [5]
Canlıya geçmeden önce hangi testler yapılmalı?
Kabul testleri hem normal oyuncu yolculuğunu hem de düşmanca durumları kapsamalıdır. Tarayıcı, mobil, bağlantı kesintisi, eşzamanlı oturum, oyun başlatma ve destek rolleri üzerinde çalışın. Sadece ekranı değil API yanıtını, sunucu oturumunu, hesap kısıtlarını ve denetim izini karşılaştırın.
Giriş yapın, tokenı yenileyin ve yetki değiştirin; eski oturum kimliğinin reddedildiğini doğrulayın.
Oturumu süresi dolmuş, iptal edilmiş ve kopyalanmış hale getirin; her durumda sunucu reddini sınayın.
Kurtarma, parola sıfırlama ve MFA değişimini yeniden deneyin; bildirimleri ve günlükleri karşılaştırın.
Geçerli oturumla yasak para çekme veya oyun başlatma deneyip doğru politika reddini alın.
İki cihazı aynı anda kullanarak tüm cihazlardan çıkışı ve açık turun sınırlarını test edin.
Yayın öncesinde kimlik olayları için sorumlu kişi, servis hatası için geri dönüş planı ve yük altında test edilmiş istek sınırları bulunmalıdır. Başarılı giriş başlangıçtır; sonrasındaki her işlem oturum sona erene veya iptal edilene kadar doğru biçimde yetkilendirilmelidir. [2] [3] [6]