Аутентификация и управление сессиями в онлайн-казино
Игрок может зарегистрироваться на сайте казино, войти с телефона и затем открыть игру через отдельного поставщика. Эти действия не должны означать, что одна учетная запись дает всем клиентам одинаковые бессрочные права. Аутентификация устанавливает, кому принадлежит аккаунт; сессия позволяет продолжать работу после входа; авторизация проверяет допустимость конкретного действия прямо сейчас. Это особенно важно при выводе средств, блокировке аккаунта, самоисключении и восстановлении доступа. Ниже рассматриваются архитектура и практические проверки этих механизмов. Материал описывает технические подходы, но не универсальные законодательные требования и не функции конкретного вендора.
Опубликовано
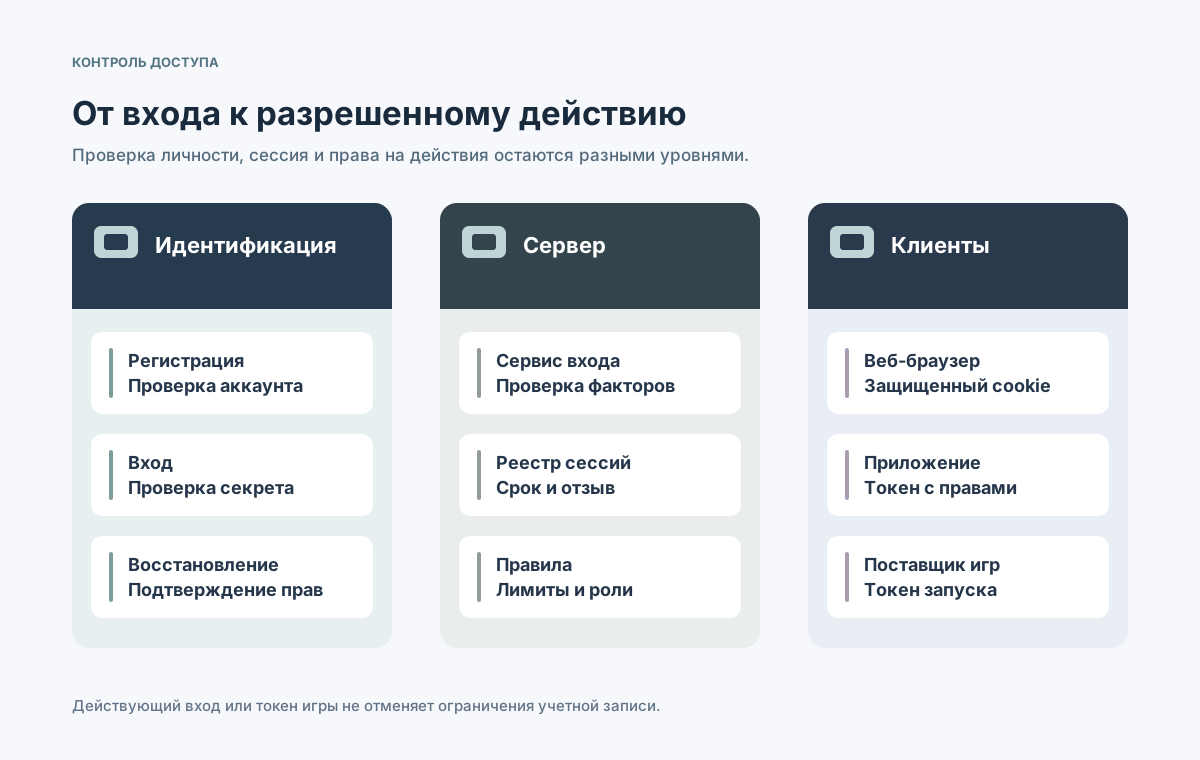
Единый сервис идентификации может обслуживать разные клиенты без передачи им одинаковых секретов и полномочий.
Содержание
Чем аутентификация отличается от управления сессией?
Аутентификация подтверждает, что предоставленные учетные данные относятся к известному аккаунту игрока. Управление сессиями позволяет последующим запросам использовать выданный сервером секрет без повторного полного входа. Авторизация отдельно определяет, разрешено ли конкретное действие с учетом актуального состояния аккаунта. Смешивание трех проверок в один флаг создает уязвимости при изменении ограничений после входа. [1] [2]
Игрок мог успешно войти вчера, но сегодня получить блокировку, самоисключение или требование повторной проверки. Даже действующий cookie не должен отменять эти изменения. Выход из аккаунта должен закрывать серверную сессию, а не просто прятать кнопку или удалять локальный cookie. Особенно важно повторно проверять права на API-уровне перед финансовыми операциями. [2]
Какие учетные записи и секреты участвуют в системе?
Перед выбором механизма входа составьте карту идентификаторов и секретов. Аккаунт игрока представляет собой постоянную бизнес-запись. Хеш пароля и регистрация ключа доступа нужны для аутентификации; cookies и токены доступа поддерживают сессии; токен запуска игры имеет узкое назначение у поставщика. Случайный вид строки не делает эти сущности взаимозаменяемыми.
Объект
Кто отвечает
Главный контроль
Аккаунт игрока
База оператора
ID и ограничения
Пароль или passkey
Сервис входа
Защищенная проверка
Cookie сессии
Сервис сессий
Секрет, срок, отзыв
Токен приложения
Сервис авторизации
Аудитория, права, срок
Токен обновления
Сервис токенов
Ротация и контроль повтора
Токен игры
Оператор и поставщик
Игрок, игра, срок запуска
Для поддержки и администраторов нужен отдельный контур доступа с более строгими ролями. Идентификатор аккаунта может использоваться в логах, а пароль, секрет сессии и токен обновления в них попадать не должны. Не следует использовать один общий секрет для браузера, приложения и внешней игры. [1] [6]
Как организовать регистрацию, вход и восстановление?
Регистрация может создать аккаунт до завершения проверок личности и допустимости игры. Успешный вход означает владение фактором аутентификации, но сам по себе не подтверждает возраст, KYC, право на депозит или доступность рынка. При ошибках не раскрывайте, существует ли конкретный адрес электронной почты, и используйте ограничения попыток с учетом риска. [1] [4]
Храните безопасные проверочные значения паролей и поддерживайте более сильные методы входа при необходимости.
Защищайте вход и сброс пароля от перебора, утекших комбинаций и распределенных автоматических запросов.
Делайте восстановление одноразовым, ограниченным по времени и независимым от уже захваченной сессии.
После смены пароля, фактора или владельца аккаунта отзывайте либо переоценивайте другие сессии.
Восстановление часто становится слабее основного входа. Фиксируйте запрос, проверенный канал подтверждения и список отозванных сессий. Сотрудник поддержки не должен обходить проверку владельца только потому, что пользователь называет сумму баланса или номер транзакции. [1] [3]
Как выглядит полный путь от входа до сессии?
Правильный сценарий начинается с передачи учетных данных по защищенному соединению и заканчивается ограниченной, отзывной сессией. Сервер связывает ее с нужным аккаунтом оператора и для каждого чувствительного запроса применяет текущие правила. Если используется внешний поставщик идентификации, необходимо соблюдать безопасность выбранного протокола, а не придумывать собственный формат callback. [5] [6]
Примите учетные данные или проверенный ответ внешнего сервиса входа и примените антибот-защиту.
Проверьте аккаунт, необходимые факторы и ограничения, затем создайте новый идентификатор сессии.
Выдайте клиенту подходящий секрет с серверным сроком действия и механизмом отзыва.
При каждом защищенном API-запросе проверьте сессию и право на конкретное действие.
⊕Увеличить схемуПодтверждение личности создает сессию; отдельная проверка правил разрешает или запрещает операции казино.
Не передавайте одинаковый долгоживущий токен браузеру, мессенджеру и игровому поставщику. У поверхностей разные границы доверия. Токен внешней игры должен иметь ограниченную область действия, короткий срок и выдаваться только после разрешенного запуска. [2] [6]
Как настроить сроки действия cookies и токенов?
Для браузерных сессий продумайте атрибуты Secure, HttpOnly и подходящую политику SameSite. При успешном входе или изменении привилегий обновляйте идентификатор. Бездействие и общий максимальный срок должны контролироваться сервером: закрытие браузера и таймер на устройстве не обеспечивают отзыв украденного секрета. [2] [5]
Механизм
Правило сервера
Что проверить
Создание сессии
Новый случайный ID
Защита от fixation
Атрибуты cookie
Secure, HttpOnly, SameSite
Работа между доменами
Срок и бездействие
Оба срока на сервере
Отказ после истечения
Выход и блокировка
Отзыв серверной записи
Старая копия не работает
Токен обновления
Ротация или привязка
Повторное использование
Значения тайм-аутов выбирают по рискам продукта, условиям использования и применимым требованиям; универсальной длительности для всех случаев нет. Короткий access token мало помогает, если refresh token бессрочен или не отзывается. NIST различает общий и неактивный периоды, а рекомендации OAuth посвящены защите обновляемых токенов. [5] [6]
Когда нужны MFA и дополнительная проверка?
Многофакторная аутентификация сочетает доказательства разных категорий; два пароля не образуют MFA. Более сильные методы особенно полезны при неизвестных устройствах, действиях администраторов и изменении чувствительных данных. При этом восстановление утраченного фактора не должно становиться простым путем к захвату аккаунта. OWASP рекомендует учитывать устойчивость к фишингу и тщательно защищать замену факторов. [3]
Определите операции с повышенным риском: смена пароля, замена фактора, чувствительные запросы на вывод средств.
При росте риска требуйте свежего подтверждения, а не полагайтесь только на давно созданный cookie.
Сохраняйте событие подтверждения на сервере, не записывая одноразовый код или секрет аутентификатора.
Предусмотрите защищенное восстановление с уведомлением, лимитами запросов и аудитом.
Успешная MFA-проверка не отменяет лимиты, самоисключение или ограничения аккаунта. Она повышает уверенность, кто выполняет действие, но не делает разрешенным запрещенный депозит или доступ к недоступному рынку. [3]
Чем различаются сессии браузера, приложения и игры?
Cookie браузера, API-токен приложения и выданный поставщиком токен запуска имеют разные аудитории и жизненные циклы. Общий аккаунт может обслуживать несколько каналов, но сервер должен отдельно разрешать каждый обмен. Поставщик игры может иметь собственные сроки и правила восстановления раунда: их необходимо выяснять по конкретной интеграции. [2] [6]
Поверхность
Граница доступа
Отказ или отзыв
Браузер
Cookie и CSRF-защита
Выход, украденный cookie
Мобильное приложение
API-токен по назначению
Потеря устройства
Встроенная игра
Токен конкретного поставщика
Истекший запуск, открытый раунд
Панель поддержки
Роль сотрудника
Смена привилегий
Внешний вход
Проверенный OAuth/OIDC
Перехват кода или redirect
Не передавайте внутренний секрет сессии казино через URL игры или аналитику. Для изменений, авторизованных cookie, учитывайте CSRF, проверяйте внешние callback и разделяйте секреты поставщиков. Даже после завершения браузерной сессии расчет открытого раунда может продолжаться по серверной записи, а не по старому доступу клиента. [2] [7]
От каких атак защищают эти механизмы?
Захват аккаунта может начаться с повторно используемого пароля, перебора утекших комбинаций, фиксации сессии, кражи cookie, вредоносного перенаправления или слабого восстановления. Один лимит попыток не решает все эти проблемы. Нужны безопасные учетные данные, поведенческие антибот-проверки, хранение сессий и авторизация каждого действия. Логи безопасности должны помогать расследованию и не содержать секреты. [1] [4]
Проверьте копирование cookie, фиксацию сессии и использование старого refresh token после ротации.
Проверьте CSRF и границы происхождения на всех действиях, авторизованных cookie.
Выявляйте распределенный перебор, не блокируя массово законных игроков без необходимости.
Отслеживайте неизвестные устройства, смену MFA, необычные привилегированные операции и частые восстановления.
У оповещений должен быть ответственный: отзыв сессий, остановка рискованной операции, сохранение допустимых доказательств и безопасная помощь владельцу. Устаревшие запасные точки входа являются полноценной частью модели угроз. Защиты только главной формы сайта недостаточно. [3] [4] [7]
Какие границы приватности, регулирования и вендоров важны?
Журналы входа могут содержать идентификаторы, характеристики устройства и чувствительные события аккаунта. Собирайте данные только для нужной защиты и аудита, ограничивайте доступ сотрудников, задавайте срок хранения и не сохраняйте пароли, действующие токены и ссылки сброса. Ответственность оператора, провайдера идентификации и поставщика игр должна быть закреплена документально.
На сервере проверяйте возраст, KYC, самоисключение, финансовые лимиты и допустимость рынка перед нужными действиями.
Минимизируйте персональные данные в журналах входа и восстановления, ограничьте права на просмотр.
Уточните, кто отвечает за вход, отзыв сессий, запуск игр и обращение к поддержке поставщика.
Подготовьте реагирование на захват аккаунта, утечку секрета и экстренную смену ключей.
Используйте рекомендации по безопасности как техническую основу, а не универсальное заключение о соблюдении закона. У рынков, правил приватности и интеграций разные условия. Их отдельно проверяют профильные специалисты, фиксируя исключения и компенсирующие меры. [1] [5]
Что проверить перед запуском системы входа?
Приемочные тесты должны охватывать успешный сценарий игрока и намеренно небезопасные состояния. Проверьте браузеры, приложения, обрывы соединения, параллельные сессии, запуск игр и роли поддержки. Для каждого случая сверяйте не только экран, но и серверное состояние, ограничения аккаунта и события аудита.
Войдите, обновите секрет сессии, измените роль и убедитесь, что старый идентификатор отклонен.
Просрочьте, отзовите и скопируйте сессию; проверьте отказ в серверной авторизации.
Повторите восстановление, сброс пароля и замену MFA; проверьте уведомления и аудит.
С действующей сессией попробуйте запрещенный вывод или запуск игры и получите корректный отказ.
Испытайте параллельные устройства, выход со всех устройств и границы незавершенного игрового раунда.
Перед релизом назначьте ответственного за инциденты входа, план отката при сбое сервиса идентификации и проверьте ограничения запросов под нагрузкой. Успешная форма входа лишь начало: после нее каждое действие должно оставаться разрешенным до истечения или отзыва сессии. [2] [3] [6]