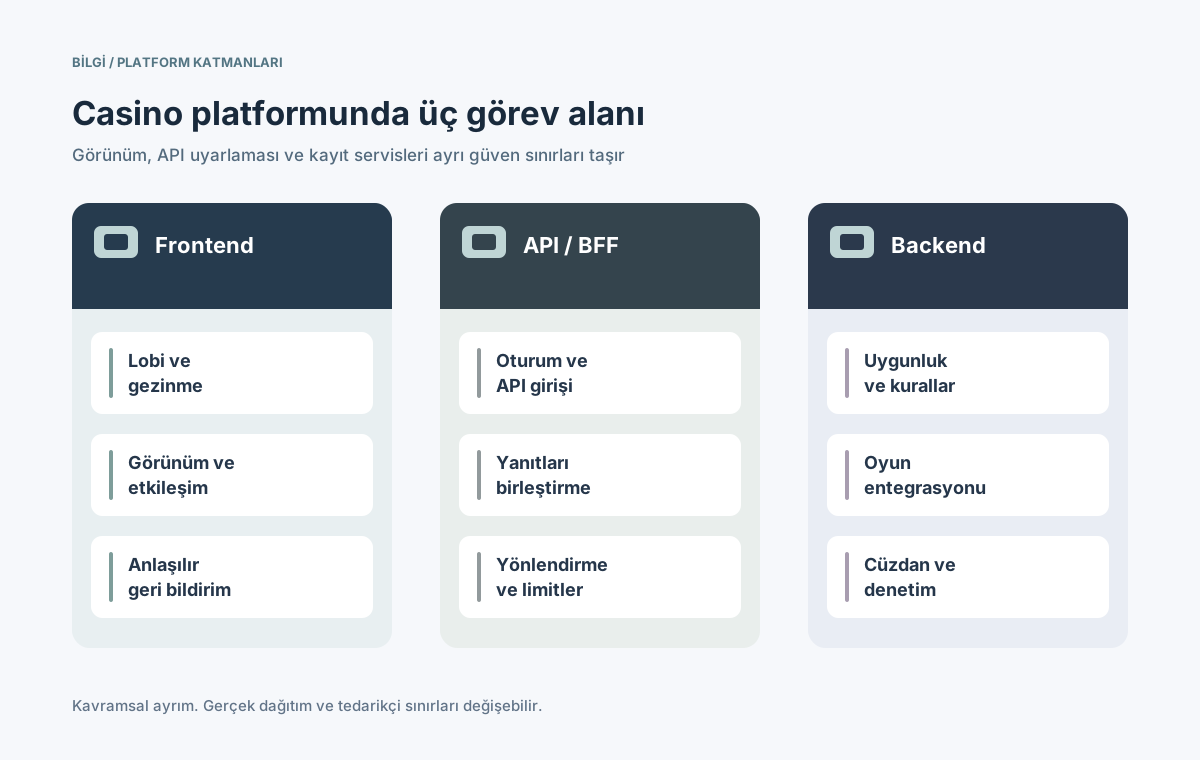
Çevrim içi casino frontend'i oyuncunun gördüğü ve kullandığı alandır: lobi, gezinme, oyun kartları, hesap ekranları ve işlem bildirimleri. Backend ise kimlik ve uygunluk kontrollerini yapan, sağlayıcı bağlantılarını yöneten ve esas kayıtları saklayan kontrollü platform katmanıdır. Bu ayrım yalnızca kullanılan yazılım diliyle veya HTML'nin nerede oluşturulduğuyla ilgili değildir. Rehber, her katmanın görevlerini ele alır, oyun başlatma isteğini API sınırlarından geçirerek açıklar ve bir platform satın alınırken ya da geliştirilirken hangi sorumlulukların açıkça tanımlanması gerektiğini gösterir.
Yayın tarihi
Önyüz, API sınırı ve backend'in kavramsal ayrımı; kesin iş kararları görsel katmanda verilmez.
İçindekiler
Casino frontend ile backend arasındaki temel fark nedir?
Frontend oyuncunun etkileşim kurduğu sayfaları, düzeni, düğmeleri, gezinmeyi, erişilebilirliği ve bildirimleri kapsar. Backend bu ekranlardan gelen istekleri işler ve veri ya da karar döndürür. Tarayıcı ile sunucu HTTP üzerinden iletişim kurar; sunucu tarafında üretilen HTML de görünen arayüzü oluşturabilir. Ancak bu, güvenilir iş kararlarının tarayıcıya taşındığı anlamına gelmez. [1]
Asıl ayrım güven sınırıdır. İstemci oyun açmayı isteyebilir veya bakiyeyi gösterebilir; fakat kimin oynayabileceğine tek başına karar vermemeli, turu sonuçlandırmamalı ya da finansal kayıtları değiştirmemelidir. Backend tek uygulama veya birden fazla servis olabilir. Her iki yaklaşım da açık sözleşmelere ve sağlam işletime ihtiyaç duyar.
Casino frontend'ine hangi işlevler aittir?
Frontend platform özelliklerini anlaşılır oyuncu akışlarına dönüştürür: oyun lobisi, kategoriler, arama, filtreler, teklifler, hesap sayfaları ve destek. Yüklenme, form ipuçları, yerel gezinme ve erişilebilir hata mesajları da bu katmandadır. Gerçek işlem izinleri sunucudan gelir; bir düğmenin gizlenmesi yetkilendirme kontrolü değildir. [5]
Arayüz bölümü
Oyuncuya sunulan işlev
Backend sözleşmesi
Lobi ve arama
Uygun oyunları ve filtreleri göstermek
Erişilebilirlik ve kısıt içeren katalog
Oyun başlatma
Açılış ve kurtarma durumunu göstermek
Yetkili başlatma ve oturum referansı
Hesap alanı
Profil, limit ve ayarları sunmak
Korumalı hesap verisi ve izinli güncellemeler
Bakiye görünümü
Onaylı tutarı ve bekleyen işlemleri göstermek
Kesin bakiye ve işlem durumu
Bildirimler
Hatayı ve sonraki adımı açıklamak
Tutarlı hata kodu ve destek referansı
Erişilebilirlik
Klavye, odak ve okunabilirliği sağlamak
Tutarlı etiketler ve durum yanıtları
İyi bir frontend küçük ekranlara, yerelleştirmeye, boş durumlara ve yarıda kalan akışlara uyum sağlar. LCP, INP ve CLS yükleme, etkileşim ve yerleşim kararlılığını ölçmeye yardımcı olur; bir finansal işlemin doğru kaydedildiğini kanıtlamaz. [5][6]
Hangi kararlar mutlaka backend'de kalmalıdır?
Oyuncunun cihazı yetki ve işlem kayıtları için güvenilir kaynak değildir. Backend oturumları doğrular, hesap kaynaklarına erişimi kontrol eder, pazar ve ürün kısıtlarını uygular, oyun ve ödeme sağlayıcılarını koordine eder ve mutabakat için kayıt tutar. Servisler farklı tedarikçilere ait olabilir; buna rağmen sorumluluk sahipleri net olmalıdır.
Hesap kimliğini, rolleri, pazar uygunluğunu ve limitleri her korumalı işlemde sunucuda kontrol etmek.
Oyun kataloğu ve başlatma geçidini onaylı sağlayıcı, ürün ve süreli başlatma bağlamına bağlamak.
Cüzdan ve ödeme sistemlerinde işlem referanslarını, durum geçişlerini ve denetim izlerini korumak.
Backoffice ve desteğe tarayıcı durumundan bağımsız, doğrulanmış platform verisi sağlamak.
Harici servis kesintilerini, gecikmeleri ve entegrasyon hatalarını izlemek.
OWASP, nesne düzeyinde yetkilendirme hatalarını önemli API risklerinden biri olarak tanımlar. Hesap, oyun veya işleme erişim, frontend neyi gösterirse göstersin sunucuda ilgili kaynak için kontrol edilmelidir. [3]
Oyun başlatma isteği katmanlar arasında nasıl ilerler?
Oyun başlatma bu sınırı somutlaştırır. Oyuncu bir oyun seçer; arayüz ürün referansını gönderir, kendi izin kararını değil. Platform hesabı, ürünü ve sağlayıcı bağlantısını değerlendirir, ardından sınırlı bir başlatma bağlamı veya yapılandırılmış ret yanıtı üretir.
Frontend, sunucunun sağladığı uygun kataloğu gösterir ve oyuncunun başlatma niyetini alır.
API katmanı uygulama oturumunu doğrular ve isteği doğru servise yönlendirir.
Backend hesap durumunu, pazarı, limitleri, oyunu ve sağlayıcı entegrasyonunu kontrol eder.
Sunucu başlatma bağlamını veya açık bir hata döndürür; arayüz başarı varsaymaz.
Tur ve cüzdan olayları ilgili servislerde işlenir; frontend kesin durumu yeniden okur.
⊕Diyagramı büyütBaşlatma isteği kontrollü sınırları geçer; her servis kendi sorumluluğunu korur.
Oyun URL'sinin açılması veya iframe'in yüklenmesi işlemin kesinleştiğini göstermez. Tarayıcı kapanır ya da sağlayıcı yanıtı gecikirse platform gerçek oturum durumunu bilmelidir. Oyun agregasyonu ve cüzdan modeli ayrı rehberlerin konusudur.
API ağ geçidi ve BFF ne zaman işe yarar?
API ağ geçidi yönlendirme, trafik sınırlama ve ortak giriş kontrollerini üstlenebilir. Backend-for-frontend (BFF), web lobisi veya mobil uygulama gibi belirli kanallar için yanıtları birleştirir. Bunlar zorunlu değil, isteğe bağlı mimari çözümlerdir. BFF ayrı bir cüzdan olmamalı veya alan servislerinin yetki kontrollerini atlamamalıdır. [2]
Katman
Uygun sorumluluk
Korunacak sınır
Tarayıcı veya uygulama
Görünüm ve kullanıcı niyeti
Sağlayıcı sırrı veya kesin finans kaydı yok
API ağ geçidi
Yönlendirme ve trafik denetimi
Nesne yetkisi alan servisinde de kontrol edilir
Gerekirse BFF
Kanala özel yanıt oluşturma
İş kuralları kanallara kopyalanmaz
Alan servisleri
Uygunluk ve işlemleri yönetme
Tüm kanallarda aynı kurallar
Kayıt sistemleri
Cüzdan, turlar ve denetim
İstemciden doğrudan yazma erişimi yok
Küçük bir platform için iyi tanımlanmış tek API yeterli olabilir. Farklı kanallar gerçekten farklı veriler istiyorsa BFF anlam kazanır. Yalnızca mimari şemayı büyütmek için servis eklemek bakım ve hata ayıklamayı zorlaştırır. [2]
Kimlik, oturum ve yetkiler nasıl korunur?
Frontend'in yerel durumu kimliği doğrulanmış oturum değildir. Tarayıcı depolaması kaybolabilir, istek tekrarlanabilir veya istemci değiştirilebilir. Oturum bilgileri sunucu kurallarıyla verilmeli ve kontrol edilmeli; her korumalı işlem hesap ve kaynak yetkisiyle değerlendirilmelidir. OWASP oturum belirteçlerini ve yaşam döngüsünü koruma ilkelerini açıklar. [3][4]
Kullanıcıyı onaylı akışla tanımak ve sunucu tarafından bilinen oturumu oluşturmak.
Oturum belirteçlerini açığa çıkarmamak, web kanalı için uygun cookie ve taşıma kontrollerini kullanmak.
Rolleri, hesap durumunu ve kaynak sahipliğini backend'de doğrulamak.
Risk veya hesap durumu değişince oturumu sonlandırmak, yenilemek ya da ek doğrulama istemek.
İstemciye yalnızca mevcut görünüm için gereken veri gönderilmelidir. Sağlayıcı anahtarları, servis sırları ve yönetim işlevleri HTML veya JavaScript içine yerleştirilmemelidir. Görsel yetki işareti UX sağlar, nihai güvenlik kararı değildir.
Bakiye ve oyun sonuçları neden sunucuda kesinleşir?
Frontend tutarı biçimlendirebilir, bekleme durumunu gösterebilir veya başarı animasyonu oynatabilir; muhasebe sistemi olamaz. Backend ve sözleşmeli servisler isteği kabul eder, işlem numarası verir, sağlayıcı callbacks işlemlerini yönetir ve sonucu mutabakatla doğrular. Animasyon, tarayıcı zaman aşımı ya da iframe olayı kesin ödeme kaydı değildir.
Servisler arasında destek ve mutabakat için kalıcı işlem ve oyun oturumu referansları kullanmak.
Finansal komutları çift dokunma, webhook tekrarı ve ağ yeniden gönderimine karşı güvenli tutmak.
Bekleyen, tamamlanan, reddedilen ve belirsiz durumları ayırıp zaman aşımı sonrası sunucudan sorgulamak.
Denetim ve düzeltme süreçlerini oyuncunun tarayıcı oturumundan bağımsız saklamak.
Cüzdan mimarisi, sağlayıcı mutabakatı ve ödeme akışı sözleşmelere göre değişir; bunlar ayrı kararlardır. Temel sınır sabittir: istemci değeri görüntüler, güvenilir sistemler değeri belirler ve kaydeder.
Masaüstü, mobil ve gömülü kanallarda ne değişir?
Masaüstü tarayıcı, mobil web, yerel uygulama ve gömülü webview aynı platform API'lerini kullanabilir. Ancak giriş yöntemleri, gezinme, bağlantı koşulları ve uygulamanın yaşam döngüsü farklıdır. Bu fark arayüzü ve yanıt biçimini değiştirebilir; uygunluk ve cüzdan kurallarını farklılaştırmamalıdır. [2][5]
Kanal sorunu
Frontend kararı
Platform sözleşmesi
Küçük ekran
Önemli işlemleri ve okunabilirliği öne alma
Kısa yanıt ve uygun sayfalama
Uygulama kesildi
Ekranı yeniden kurma
Kurtarılabilir oturum ve işlem durumu
Yavaş bağlantı
Açık yüklenme ve hata durumları
Sınırlandırılmış istek ve güvenli tekrar
Yerelleştirme
Metin, tutar ve yardımı uyarlama
Yerel meta veriler ve kalıcı kimlikler
Erişilebilirlik
Odak, kontrast ve semantik kontroller
Anlaşılır hatalar ve tutarlı durumlar
Uyarlama gerçek cihaz ve kullanıcı görevlerinde ölçülmelidir. Aynı görünen sayfa dokunmatik ekran, klavye, gömülü tarayıcı ve kesintili ağda farklı çalışır. Erişilebilirlik en sona bırakılan kozmetik iş olmamalıdır. [5]
Performans ve arızalar iki katmanda nasıl izlenir?
Lobi hızlı yüklenirken oyun başlatma API'si sürekli başarısız olabilir. Tersi durumda backend doğru çalışsa da yavaş arayüz kullanılabilirliği düşürür. Tarayıcı deneyimiyle servis metrikleri ayrı ölçülmeli ve istek kimlikleriyle ilişkilendirilmelidir. Web Vitals kullanıcı tarafını, izler, metrikler ve loglar servis arızalarını açıklar. [6][7]
API: kimlik hataları, HTTP durumları, gecikme, hız limitleri ve anormal trafik.
Backend: oyun açılışı kararları, sağlayıcı zaman aşımı, işlem durumu ve mutabakat farkları.
Operasyon: oyuncu isteğinden destek kaydına uzanan ortak ilişkilendirme numarası.
Önemsiz lobi bileşenleri kısmen devre dışı kalabilir, fakat korumalı işlemler güvenli biçimde başarısız olmalıdır. Çift istek, süresi dolmuş oturum, sağlayıcı kesintisi ve geç yanıt senaryolarını test edin. Sunucu onayı olmadan başarı mesajı vermeyin.
Frontend ve backend sözleşmesinde neler olmalı?
Teknik şartname her sınırı test edilebilir yapmalıdır. 'Frontend sağlayıcısı' ve 'platform sağlayıcısı' ifadeleri, kimlik doğrulama, API sürümü, veri sahipliği, olay müdahalesi ve denetimden kimin sorumlu olduğunu tek başına açıklamaz. Bu görevler belgelenmeli ve uçtan uca oyuncu akışları test edilmelidir.
Her oyuncu akışını ekran, API, kesin veri sahibi ve izin verilen işlemlerle eşleştirmek.
Kimlik, yetki, veri görünürlüğü, trafik limitleri ve oturum kurtarmayı tanımlamak.
Oyun ve cüzdan durumlarını, hata kodlarını, tekrarları, mutabakat kimliklerini ve sağlayıcı görevlerini belirlemek.
UX ve API güvenilirliği hedeflerini, izlemeyi, erişilebilirliği ve yerelleştirmeyi kabul kriterine eklemek.
Gerçek cihazlarda ret, çift istek, eski veri, sağlayıcı kesintisi ve yarıda kalan oturumları denemek.
Ayrım tasarım ile kod arasında değildir. Frontend insanlarla iletişim kurar; güvenilir servisler karar alır ve kaydeder. Sağlam bir casino platformu, bu iki katmanı açık ve doğrulanabilir sözleşmelerle birleştirir.