Autenticación y administración de sesiones en casinos online
Un jugador puede registrarse en el sitio de un casino, ingresar desde su teléfono y abrir un juego alojado por un proveedor. Eso no debería entregar la misma credencial permanente a todos los canales. La autenticación comprueba la identidad; una sesión mantiene por un tiempo limitado la continuidad de las solicitudes; la autorización determina si una operación concreta está permitida ahora. La separación importa para retiros, bloqueos, autoexclusión y recuperación de cuentas. Esta guía detalla la arquitectura y los casos de prueba de esos límites. Son patrones técnicos, no requisitos legales universales ni promesas de funciones de un proveedor determinado.
Publicado
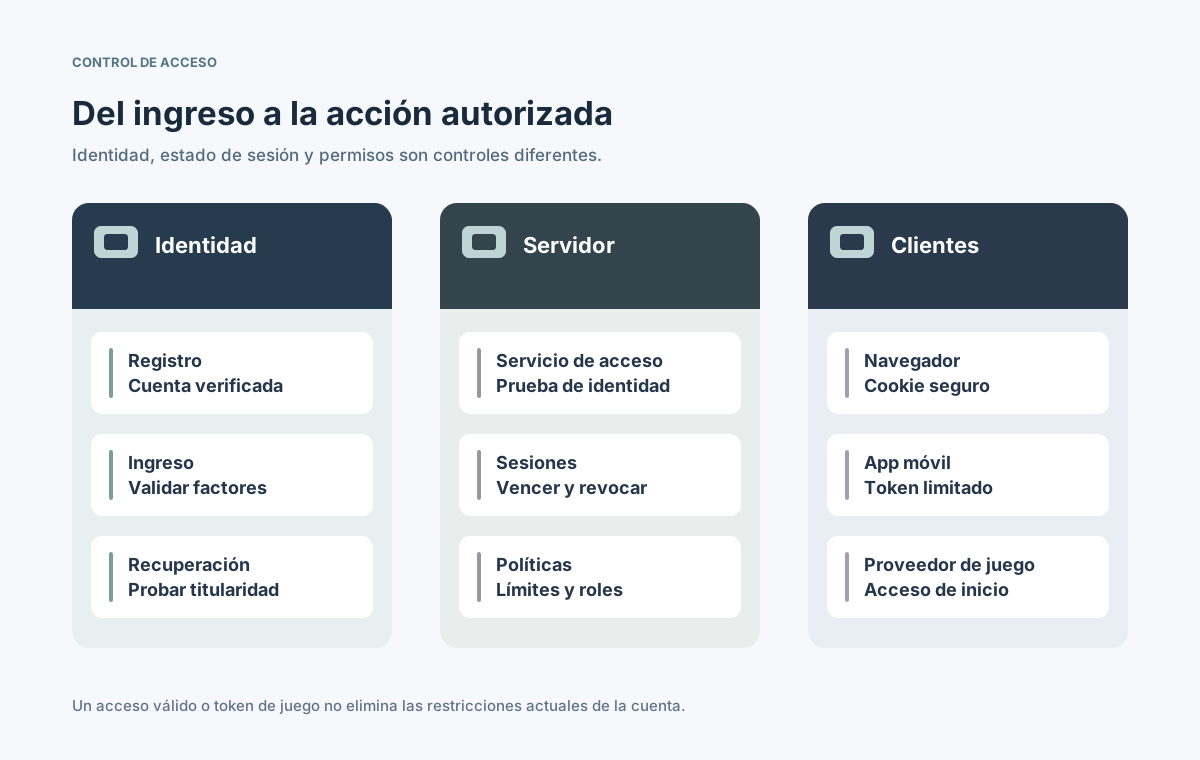
Un servicio de identidad compartido puede autenticar varios clientes sin distribuirles los mismos secretos o privilegios.
Contenido
¿Por qué separar autenticación y manejo de sesiones?
La autenticación comprueba si la credencial pertenece a una cuenta de jugador conocida. La administración de sesiones permite que solicitudes posteriores presenten una prueba emitida por el servidor sin repetir todo el inicio de sesión. La autorización evalúa por separado si la operación cumple las reglas actuales de la cuenta. Un indicador único de 'conectado' puede ignorar restricciones aplicadas después del ingreso. [1] [2]
Un usuario que entró ayer puede hoy estar bloqueado, autoexcluido o sujeto a otra revisión. Una cookie vigente no puede anular esas restricciones. Cerrar sesión debe invalidar el estado del servidor, no solamente ocultar un botón o borrar la cookie del dispositivo. Las API financieras deben verificar permisos en el momento de cada movimiento. [2]
¿Qué identidades, credenciales y tokens intervienen?
Antes de elegir un servicio de acceso, inventaría las identidades y secretos del operador. La cuenta del jugador es un registro persistente. Los verificadores de contraseña y passkeys prueban identidad; las cookies y los tokens de acceso sustentan sesiones; un token de lanzamiento sirve para una integración de juego mucho más específica. Que todas sean cadenas aleatorias no las vuelve equivalentes.
Elemento
Responsable
Control principal
Cuenta de jugador
Base del operador
ID estable y restricciones
Contraseña o passkey
Servicio de autenticación
Prueba protegida
Cookie de sesión
Servicio de sesiones
Secreto, plazo, revocación
Token de app
Servicio de autorización
Audiencia y alcance
Token de renovación
Emisor de tokens
Rotación y uso repetido
Token de juego
Operador y proveedor
Jugador, juego, vencimiento
Los agentes de soporte y administradores requieren identidades y roles separados, con controles más estrictos. El ID de una cuenta puede aparecer en bitácoras apropiadas; la contraseña, el secreto de sesión y el refresh token no. Evita dar un mismo secreto duradero al navegador, la aplicación y el proveedor de juegos. [1] [6]
¿Cómo diseñar registro, ingreso y recuperación de cuenta?
El registro puede crear un perfil antes de concluir verificaciones de identidad y elegibilidad. Iniciar sesión prueba el control de un autenticador, no demuestra por sí solo la edad, el KYC ni la posibilidad de jugar en determinado mercado. Los errores no deben revelar si existe un correo; los intentos abusivos requieren límites y señales de riesgo. [1] [4]
Utilizar verificadores modernos de contraseñas y considerar passkeys u otros factores según el riesgo.
Proteger los puntos de inicio y restablecimiento contra credential stuffing, password spraying y bots.
Hacer la recuperación de un solo uso, de tiempo limitado e independiente de una sesión posiblemente comprometida.
Revocar o reevaluar otras sesiones después de cambios sensibles de contraseña, factor o titularidad.
El proceso de recuperación suele ser más vulnerable que el acceso normal. Registra quién lo solicitó, qué canal se verificó y qué sesiones se invalidaron. Soporte no debe saltarse la comprobación de titularidad porque alguien conoce un saldo o número de transacción. [1] [3]
¿Cuál es el flujo completo desde el acceso hasta la sesión?
Un flujo claro inicia con credenciales transmitidas por una conexión protegida y concluye con una sesión limitada y revocable. El servidor la vincula con la cuenta correcta y aplica políticas actuales a cada operación sensible. Si interviene un proveedor de identidad externo, deben seguirse las medidas de seguridad del protocolo elegido en lugar de inventar callbacks sin protección. [5] [6]
Recibir credenciales o una respuesta externa validada y aplicar controles de abuso.
Verificar la cuenta, los factores necesarios y la elegibilidad antes de generar un ID nuevo de sesión.
Entregar la prueba adecuada para el cliente, con vencimiento y revocación en servidor.
En cada solicitud de API protegida, validar la sesión y el permiso de la acción concreta.
⊕Ampliar diagramaComprobar identidad inicia una sesión; una decisión independiente determina cuáles operaciones de casino se permiten.
No distribuyas el mismo bearer token duradero al navegador, Mini App y proveedor. Cada canal tiene una exposición distinta. La credencial para lanzar juegos debe ser limitada a un contexto, breve y emitida solamente después de autorizar la operación. [2] [6]
¿Cuándo deben vencer las cookies y los tokens?
En sesiones web, configura Secure, HttpOnly y una política SameSite acorde al uso entre orígenes. Regenera el identificador después del acceso o un cambio de privilegios. Los tiempos de inactividad y duración máxima deben aplicarse en servidor: cerrar el navegador o mostrar un contador no revoca una cookie robada. [2] [5]
Control
Regla del servidor
Caso de prueba
Crear sesión
ID nuevo e impredecible
Evitar fixation
Atributos cookie
Secure, HttpOnly, SameSite
Revisar origen cruzado
Inactividad / máximo
Ambos en servidor
Rechazar si venció
Cerrar / bloquear
Revocación del servidor
Rechazar copia antigua
Token de renovación
Rotación o vinculación
Detectar reutilización
La duración concreta depende del riesgo, producto y normas aplicables; no existe un valor universal. Un access token corto ayuda poco cuando el refresh token no expira o no puede revocarse. El NIST distingue límite absoluto e inactividad, mientras las recomendaciones OAuth cubren la protección del token de renovación. [5] [6]
¿Cuándo usar MFA o pedir un paso adicional?
La autenticación multifactor reúne pruebas de categorías diferentes; pedir dos contraseñas no constituye MFA. Evalúa métodos más fuertes para dispositivos desconocidos, administradores y cambios delicados. Recuperar un factor perdido requiere igual protección para no abrir una vía de toma de cuenta. OWASP destaca los autenticadores resistentes a phishing y el control de sustitución de factores. [3]
Identificar acciones que requieren mayor confianza: cambio de contraseña, sustitución de factor o retiro de alto riesgo.
Pedir una prueba reciente ante aumento del riesgo, en lugar de confiar solo en una cookie vieja.
Registrar la validación en servidor sin guardar códigos de un solo uso o secretos del autenticador.
Ofrecer recuperación protegida con notificaciones, límites e historial de auditoría.
Aprobar MFA no elimina autoexclusión, límites ni restricciones financieras. Fortalece la confianza en la persona que actúa; no convierte un depósito prohibido o acceso a mercado restringido en una operación válida. [3]
¿En qué se diferencian las sesiones web, app y de juego?
La cookie del navegador, la credencial de API móvil y el token para abrir un juego tienen audiencias y duraciones diferentes. Una identidad central permite varios canales, pero el backend debe autorizar cada intercambio. Cada proveedor puede tener reglas propias de vencimiento y recuperación de rondas, que se verifican por integración y contrato. [2] [6]
Superficie
Límite de credencial
Revocación o falla
Navegador
Cookie y defensa CSRF
Salida, cookie robada
Aplicación móvil
Token API por audiencia
Equipo perdido
Juego integrado
Token del proveedor
Vencimiento, ronda abierta
Panel de soporte
Rol separado
Cambio de permisos
Inicio federado
Flujo OAuth/OIDC validado
Redirección o código robado
No expongas el secreto interno de sesión en la URL de un juego o evento de analítica. Considera CSRF en operaciones que usan cookies, valida callbacks y separa secretos de proveedores. La liquidación de una ronda abierta puede continuar tras el cierre del navegador sobre registros duraderos del servidor. [2] [7]
¿Contra qué amenazas debe defenderse la arquitectura?
Una toma de cuenta puede partir de contraseñas reutilizadas, credenciales filtradas, fijación de sesión, cookies robadas, redirecciones maliciosas o recuperación débil. Un solo límite de intentos no resuelve todas. Combina protección de credenciales, detección de patrones por cuenta y red, almacenamiento seguro y autorización por operación. Las bitácoras no deben incluir secretos. [1] [4]
Probar cookies copiadas, session fixation y uso de refresh tokens antiguos después de rotación.
Comprobar CSRF y límites de origen en cada solicitud que modifica estado con cookies.
Detectar ataques de credenciales distribuidos sin expulsar innecesariamente a jugadores legítimos.
Vigilar dispositivos nuevos, cambios de MFA, acciones privilegiadas y aumentos de recuperación.
Las alertas requieren responsables y respuesta: revocar sesiones, frenar operaciones riesgosas, conservar evidencias adecuadamente y ayudar al verdadero titular. Las rutas viejas de acceso y las alternativas de emergencia también forman parte del análisis de amenazas. [3] [4] [7]
¿Qué límites de privacidad y regulación importan?
Los registros de autenticación pueden contener identificadores, señales del dispositivo y eventos sensibles. Recopila solo lo necesario, restringe el acceso del personal y define la retención. Contraseñas, tokens activos y enlaces de restablecimiento no deben registrarse. Las responsabilidades del operador, servicio de identidad y proveedor de juegos deben constar en contratos y procedimientos de incidentes.
Aplicar edad, KYC, autoexclusión, límites financieros y elegibilidad de mercado en operaciones pertinentes del backend.
Minimizar datos personales y limitar quién lee las bitácoras de acceso y recuperación.
Acordar responsables de inicio, revocación, token de juego y atención a proveedores.
Preparar respuesta a cuentas comprometidas, filtración de secretos y rotaciones urgentes.
Las guías de seguridad son una base técnica, no una certificación universal. La normativa local, la privacidad y las integraciones varían. Especialistas competentes deben evaluar condiciones, excepciones y controles compensatorios. [1] [5]
¿Qué pruebas de aceptación hacen falta antes de lanzar?
La validación debe cubrir el recorrido normal y los estados adversos. Incluye navegador, móvil, cortes de red, sesiones simultáneas, lanzamiento de juegos y roles de soporte. Revisa la respuesta del servidor, las restricciones, el estado de sesión y la auditoría, no solamente lo visible en pantalla.
Iniciar sesión, renovar el ID y cambiar privilegios; confirmar rechazo de la sesión anterior.
Vencer, revocar y copiar una sesión; verificar que el servidor rechaza la prueba inválida.
Repetir recuperación, cambio de contraseña y sustitución MFA; revisar avisos y auditoría.
Intentar un retiro o lanzamiento prohibido con sesión válida; comprobar denegación por política.
Probar equipos simultáneos, cierre global y las restricciones de una ronda abierta.
Antes de producción se necesitan responsables de incidentes, un plan ante fallas del proveedor de identidad y controles de intentos probados bajo carga. La conexión exitosa es solo el comienzo: cada operación posterior debe seguir autorizada hasta que la sesión venza o se revoque. [2] [3] [6]