Autenticação e gerenciamento de sessões em cassinos online
Um jogador pode criar uma conta no site de um cassino, entrar pelo celular e abrir um jogo hospedado por um fornecedor. Isso não significa que os três ambientes devam receber a mesma credencial sem prazo. A autenticação identifica quem controla a conta; a sessão mantém a continuidade por um período limitado; a autorização avalia se uma operação específica continua permitida naquele momento. A separação importa especialmente em saques, bloqueios, autoexclusão e recuperação de conta. Este guia apresenta a arquitetura e os testes desses controles. São práticas técnicas gerais, não requisitos legais universais nem promessas sobre a implementação de um fornecedor específico.
Publicado em
Um serviço de identidade compartilhado atende vários clientes sem distribuir os mesmos segredos ou privilégios.
Neste artigo
Por que autenticação e sessão são controles diferentes?
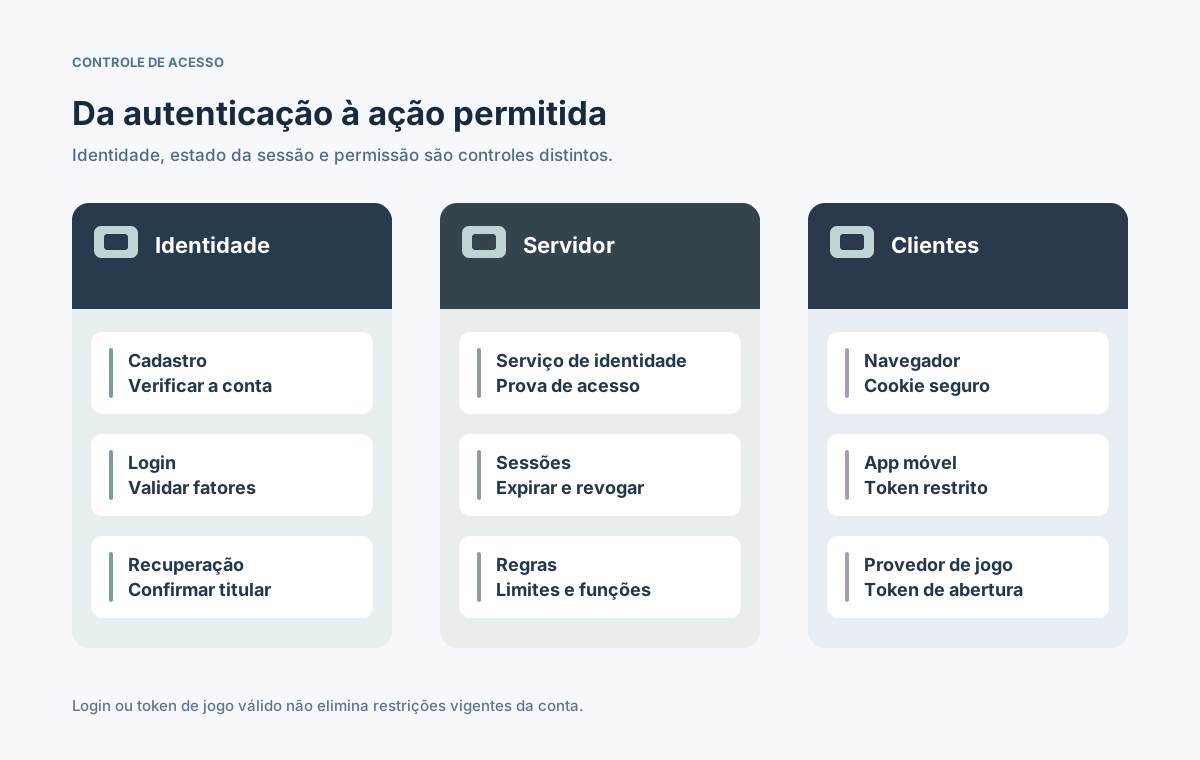
A autenticação verifica se a credencial apresentada pertence a uma conta conhecida. A sessão permite que requisições posteriores usem um segredo emitido pelo servidor sem repetir o login completo. A autorização decide separadamente se a ação solicitada é aceita pelas regras atuais da conta. Tratar tudo como um simples sinal de 'logado' cria brechas quando o jogador recebe novas restrições depois de entrar. [1] [2]
Um jogador pode ter feito login ontem e hoje estar bloqueado, autoexcluído ou precisar de nova verificação. Um cookie ainda válido não deve anular essas condições. Da mesma forma, sair da conta precisa invalidar a sessão no servidor, não apenas apagar um cookie local. APIs financeiras devem reavaliar permissões no momento de cada operação. [2]
Quais identidades, credenciais e tokens existem?
Antes de escolher o serviço de login, faça um inventário das identidades e segredos do operador. A conta do jogador é um registro durável. Verificadores de senha e passkeys comprovam identidade; cookies e tokens de acesso mantêm sessões; tokens de abertura do jogo atendem a um contrato técnico mais restrito. Ser uma sequência aparentemente aleatória não torna esses objetos intercambiáveis.
Elemento
Autoridade
Controle central
Conta do jogador
Base do operador
ID permanente e bloqueios
Senha ou passkey
Serviço de autenticação
Verificação protegida
Cookie de sessão
Serviço de sessões
Segredo, prazo e revogação
Token do app
Serviço de autorização
Público, escopo e validade
Token de renovação
Emissor de tokens
Rotação e uso repetido
Token de jogo
Operador e fornecedor
Jogador, jogo e prazo
Suporte e administração precisam de identidades e funções separadas, com proteção mais rigorosa. Um ID de conta pode aparecer em logs apropriados, mas não a senha, o segredo de sessão nem o refresh token. Não use um único segredo permanente para site, aplicativo e fornecedor externo. [1] [6]
Como devem funcionar cadastro, login e recuperação?
O cadastro pode criar o registro antes de terminar os controles de identidade e elegibilidade. Entrar com sucesso comprova a posse de um autenticador, não confirma sozinho a idade, o KYC ou a permissão para jogar em determinado mercado. Erros de login não devem revelar a existência de endereços, e tentativas abusivas precisam de limites e avaliações de risco. [1] [4]
Usar verificadores de senha modernos e considerar passkeys ou fatores adicionais conforme a ameaça.
Proteger login e redefinição contra credential stuffing, password spraying e automação.
Fazer a recuperação ser única, temporária e independente de uma sessão que possa estar comprometida.
Revogar ou reavaliar outras sessões após mudanças críticas de senha, fator ou titularidade da conta.
A recuperação costuma ser a entrada mais fraca. Registre quem solicitou, qual canal confirmou a titularidade e quais sessões foram desativadas. O suporte não deve contornar o processo porque alguém sabe o saldo ou a referência de uma transação. [1] [3]
Qual é o fluxo completo entre autenticar e abrir a sessão?
O fluxo seguro começa com credenciais transmitidas por conexão protegida e termina em uma sessão limitada e revogável. O servidor associa a sessão à conta correta e aplica as políticas em cada ação sensível. Quando há login federado, é necessário seguir a segurança do protocolo escolhido em vez de criar callbacks próprios sem validação. [5] [6]
Receber credenciais ou uma resposta externa validada e aplicar defesas contra abuso.
Verificar conta, fatores e elegibilidade, emitindo um novo identificador de sessão.
Entregar ao cliente a prova apropriada, ligada a expiração e revogação no servidor.
A cada chamada de API protegida, validar a sessão e a autorização da ação específica.
⊕Ampliar diagramaA comprovação de identidade permite iniciar a sessão; outra decisão verifica quais operações do cassino são autorizadas.
Não envie o mesmo bearer token permanente ao navegador, Mini App e fornecedor do jogo. Cada superfície apresenta riscos diferentes. O token de lançamento deve ser restrito a um contexto, durar pouco e ser emitido somente após aprovação do operador. [2] [6]
Quando cookies e tokens de sessão devem expirar?
Em navegadores, configure Secure, HttpOnly e uma política SameSite coerente com as necessidades de integração. Regenere o ID de sessão após o login ou mudança de privilégio. Tanto a inatividade quanto o prazo máximo devem ser impostos pelo servidor: fechar a aba ou usar um cronômetro do cliente não invalida uma cópia roubada. [2] [5]
Controle
Regra no servidor
Teste necessário
Criação da sessão
Novo ID imprevisível
Impedir fixation
Atributos de cookie
Secure, HttpOnly, SameSite
Verificar contexto externo
Inatividade / total
Ambos no servidor
Negar após expiração
Saída / bloqueio
Revogar sessão ativa
Negar token copiado
Token de renovação
Rotação ou vínculo seguro
Detectar reutilização
Defina os tempos por avaliação de risco, produto e requisitos aplicáveis: não existe um único prazo correto para todos. Um access token breve não protege se o token de renovação nunca expira nem pode ser revogado. O NIST diferencia limites de inatividade e de duração total; as orientações OAuth cobrem refresh tokens. [5] [6]
Quando exigir MFA ou autenticação reforçada?
A autenticação multifator exige evidências de categorias diferentes; duas senhas não formam MFA. Métodos mais fortes são úteis para dispositivos desconhecidos, administradores e mudanças sensíveis. A recuperação de um fator perdido também exige proteção rigorosa para não se tornar um caminho de invasão. A OWASP recomenda considerar autenticadores resistentes a phishing e mudanças de fatores cuidadosamente verificadas. [3]
Identificar ações críticas: mudança de senha, troca do fator e pedidos de saque de alto risco.
Pedir autenticação recente quando o risco aumentar, sem confiar apenas no cookie antigo.
Registrar o evento de confirmação no servidor sem armazenar código temporário ou segredo do autenticador.
Oferecer recuperação segura com aviso ao usuário, limite de tentativas e trilha de auditoria.
Passar pela MFA não elimina restrições financeiras ou de jogo responsável. Apenas amplia a confiança em quem executa a ação; não transforma um depósito bloqueado ou acesso não permitido em operação válida. [3]
Como separar sessões web, mobile e de fornecedores?
O cookie do navegador, o token de API móvel e o token fornecido para iniciar um jogo têm audiências e ciclos diferentes. Uma identidade única pode atender vários canais, mas cada troca requer autorização do backend. Fornecedores podem impor suas próprias regras de expiração e recuperação de rodadas; isso deve ser confirmado para cada integração. [2] [6]
Canal
Limite da credencial
Revogação ou falha
Navegador
Cookie e defesa CSRF
Logout, cookie roubado
Aplicativo
Token API com escopo
Dispositivo perdido
Jogo incorporado
Token do fornecedor
Expiração, rodada aberta
Painel de suporte
Função de funcionário
Mudança de privilégio
Login federado
Fluxo OAuth/OIDC validado
Redirecionamento, código
Nunca coloque o segredo interno de sessão na URL de jogo ou nos eventos de analytics. Avalie CSRF em ações com autenticação por cookie, valide callbacks e separe os segredos dos fornecedores. O acerto financeiro de uma rodada aberta pode continuar após o logout com base em registros persistentes do servidor. [2] [7]
Quais ameaças devem entrar no desenho de segurança?
Uma invasão pode começar com senhas reutilizadas, credenciais vazadas, session fixation, cookies roubados, redirecionamentos manipulados ou recuperação fraca. Um limite genérico de login não resolve todas as ameaças. Combine proteção de credenciais, detecção por conta e rede, armazenamento seguro e autorização em cada operação. Os logs devem auxiliar a investigação sem guardar segredos. [1] [4]
Testar cookies copiados, fixação de sessão e refresh tokens antigos após rotação.
Verificar CSRF e origem em todas as operações de escrita autenticadas por cookie.
Detectar ataques distribuídos de credenciais sem bloquear indevidamente jogadores legítimos.
Monitorar dispositivos novos, alterações de MFA, operações privilegiadas e picos de recuperação.
Alertas precisam ter responsáveis e resposta: revogar sessões, suspender operações arriscadas, preservar evidências cabíveis e ajudar o titular verdadeiro. Rotas antigas ou alternativas de login também fazem parte do modelo de ameaça. [3] [4] [7]
Quais limites de privacidade, regulação e contratos importam?
Logs de autenticação podem conter identificadores, sinais do dispositivo e eventos sensíveis. Colete apenas o necessário para segurança e auditoria, controle os acessos e defina retenção. Senhas, tokens ativos e links de redefinição não devem ser registrados. Responsabilidades do operador, da identidade externa e do fornecedor precisam constar em contratos e planos de incidente.
Aplicar verificações de idade, KYC, autoexclusão, limites financeiros e mercado em cada operação pertinente.
Minimizar dados pessoais nos logs de login e recuperação e restringir quem os consulta.
Definir responsabilidades por entrada, revogação, abertura de jogo e suporte ao fornecedor.
Preparar resposta para contas comprometidas, segredos vazados e rotação emergencial.
Trate referências de segurança como base técnica, não como comprovação universal de conformidade. Regras locais, privacidade e integrações variam; profissionais qualificados devem avaliar diferenças e controles compensatórios. [1] [5]
O que testar antes de liberar o acesso aos jogadores?
Os testes de aceitação precisam cobrir tanto o fluxo normal quanto condições adversas. Inclua navegador, celular, falhas de rede, sessões paralelas, abertura de jogos e papéis de suporte. Verifique respostas, estado no servidor, restrições e eventos de auditoria, não só a aparência da tela.
Fazer login, renovar a sessão e alterar privilégio; confirmar que o identificador anterior não funciona.
Expirar, revogar e copiar uma sessão; conferir a recusa da API em todos os casos.
Repetir recuperação, redefinição e troca de MFA; conferir notificações e trilhas de auditoria.
Tentar saque ou início de jogo proibido com uma sessão válida; exigir recusa pelas regras do operador.
Testar dois dispositivos, logout global e limites de uma rodada ainda não encerrada.
Antes do lançamento, nomeie responsáveis pelos incidentes de acesso, documente a recuperação após falha do serviço de identidade e teste controles sob carga. O login bem-sucedido é apenas o começo: cada operação posterior precisa continuar autorizada até a expiração ou revogação da sessão. [2] [3] [6]