Pemain dapat mendaftar di situs kasino, masuk lagi lewat ponsel, lalu membuka game yang dijalankan penyedia eksternal. Ketiga langkah itu tidak berarti semua klien boleh memakai kredensial permanen yang sama. Autentikasi memastikan kendali atas akun; sesi memungkinkan permintaan berikutnya berjalan dalam waktu terbatas; otorisasi memutuskan apakah tindakan tertentu masih diizinkan saat itu. Pemisahan ini penting untuk penarikan dana, pemblokiran, pengecualian diri, dan pemulihan akses. Panduan ini menjelaskan arsitektur serta pengujian kontrol tersebut. Isinya merupakan praktik teknis, bukan ketentuan hukum universal atau janji kemampuan vendor tertentu.
Diterbitkan
Layanan identitas bersama dapat melayani banyak klien tanpa membagikan rahasia dan kewenangan yang sama.
Daftar isi
Mengapa autentikasi dan manajemen sesi harus dibedakan?
Autentikasi membuktikan bahwa kredensial yang disajikan terkait dengan akun pemain yang dikenal. Manajemen sesi memungkinkan permintaan selanjutnya menggunakan rahasia dari server tanpa mengulang seluruh proses login. Otorisasi secara terpisah menentukan apakah tindakan tertentu boleh berjalan berdasarkan keadaan akun terbaru. Menyatukannya menjadi satu penanda 'sudah login' dapat melewatkan pembatasan yang muncul setelah masuk. [1] [2]
Pemain mungkin masuk kemarin, tetapi hari ini diblokir, melakukan pengecualian diri, atau harus menjalani verifikasi baru. Cookie yang masih valid tidak boleh meniadakan perubahan itu. Logout harus membatalkan sesi di server, bukan hanya menghapus cookie lokal atau menyembunyikan tombol. API keuangan perlu menilai ulang izin sebelum menerima transaksi. [2]
Identitas, kredensial, dan token apa saja yang dipakai?
Sebelum memilih sistem login, inventarisasi identitas dan rahasia yang dipegang operator. Akun pemain adalah catatan bisnis jangka panjang. Verifikator sandi dan passkey digunakan untuk autentikasi; cookie serta access token menopang sesi; token peluncuran game memiliki tujuan khusus di sistem penyedia. Bentuknya sama-sama acak bukan alasan untuk mempertukarkan fungsinya.
Artefak
Pemilik otoritas
Kontrol utama
Akun pemain
Basis data operator
ID tetap dan batasan
Sandi / passkey
Layanan autentikasi
Bukti yang dilindungi
Cookie sesi
Layanan sesi
Rahasia, masa, cabut
Token aplikasi
Layanan otorisasi
Audiens dan cakupan
Refresh token
Penerbit token
Rotasi dan deteksi ulang
Token peluncuran
Operator dan penyedia
Pemain, game, waktu
Petugas dukungan dan administrator memerlukan identitas serta peran berbeda dengan perlindungan lebih ketat. ID akun dapat masuk log yang sesuai, sedangkan sandi, rahasia sesi aktif, dan refresh token tidak boleh. Jangan membagikan satu rahasia berumur panjang kepada browser, aplikasi, dan penyedia eksternal. [1] [6]
Bagaimana merancang pendaftaran, login, dan pemulihan?
Pendaftaran dapat membuat akun ketika pemeriksaan identitas dan kelayakan belum selesai. Login sukses membuktikan kepemilikan autentikator, bukan otomatis umur, status KYC, atau hak bermain di pasar tertentu. Pesan gagal tidak boleh mengungkap apakah email telah terdaftar. Batasi percobaan dan pertimbangkan sinyal risiko untuk menghadapi penyalahgunaan. [1] [4]
Gunakan verifikasi sandi modern dan tawarkan passkey atau faktor tambahan sesuai risiko.
Lindungi login dan reset sandi dari credential stuffing, password spraying, dan bot.
Buat pemulihan sekali pakai, berbatas waktu, dan independen dari sesi yang mungkin sudah dikuasai penyerang.
Cabut atau nilai ulang sesi lain sesudah perubahan kritis sandi, faktor, atau pemilik akun.
Alur pemulihan sering lebih lemah daripada login utama. Catat permintaan, kanal yang benar-benar diverifikasi, dan sesi yang dicabut. Staf dukungan tidak boleh melewati pemeriksaan kepemilikan hanya karena seseorang mengetahui saldo atau nomor transaksi. [1] [3]
Bagaimana alur dari login sampai sesi yang diizinkan?
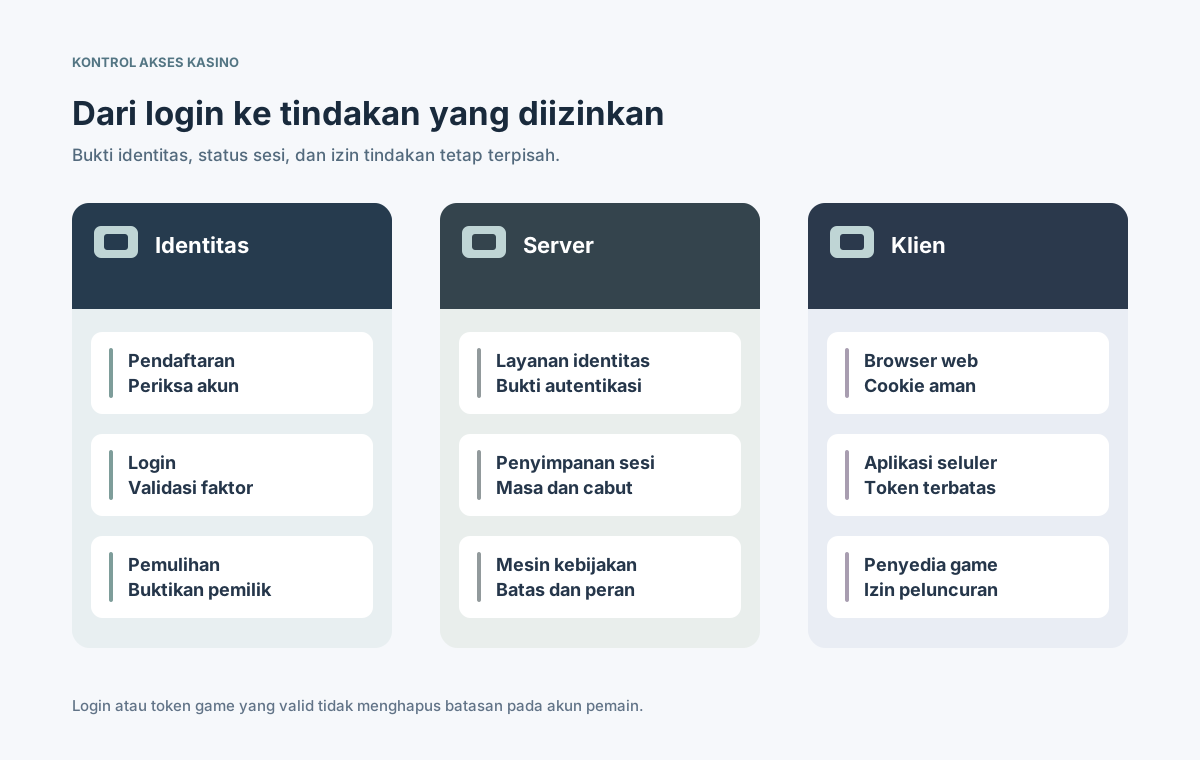
Alur yang aman dimulai dari pertukaran kredensial melalui koneksi terlindungi dan berakhir pada sesi terbatas yang bisa dicabut. Server menghubungkan sesi ke akun operator yang benar dan menerapkan kebijakan saat setiap tindakan sensitif. Bila memakai login federasi, ikuti panduan keamanan protokol pilihan, bukan menciptakan pola callback tanpa validasi. [5] [6]
Terima kredensial atau respons eksternal tervalidasi dan terapkan kontrol anti-penyalahgunaan.
Periksa akun, faktor yang dibutuhkan, dan kelayakan lalu buat pengenal sesi baru.
Keluarkan bukti sesi sesuai klien dengan masa berlaku dan status cabut yang dikelola server.
Di setiap permintaan API terlindungi, validasi sesi dan izin untuk tindakan spesifik itu.
⊕Perbesar diagramBukti identitas membuka sesi; keputusan kebijakan terpisah menentukan apakah operasi kasino diizinkan.
Jangan mengirim bearer token permanen yang sama ke browser, Mini App, dan penyedia game. Setiap klien menghadapi risiko berbeda. Token peluncuran penyedia harus memiliki cakupan sempit, berlaku singkat, dan diterbitkan hanya setelah operator mengizinkan peluncuran. [2] [6]
Kapan cookie dan token sesi harus berakhir?
Untuk browser, gunakan atribut Secure, HttpOnly, dan kebijakan SameSite yang sesuai kebutuhan lintas asal. Ganti pengenal sesi setelah login atau perubahan hak. Batas tidak aktif dan batas total harus diterapkan di server: menutup tab atau memakai hitung mundur di klien tidak membatalkan salinan rahasia yang dicuri. [2] [5]
Kontrol
Aturan server
Skenario uji
Pembuatan sesi
ID acak baru
Cegah fixation
Atribut cookie
Secure, HttpOnly, SameSite
Uji lintas asal
Tidak aktif / total
Keduanya di server
Tolak yang kedaluwarsa
Logout / blokir
Cabut catatan server
Salinan lama ditolak
Refresh token
Rotasi atau ikatan aman
Deteksi penggunaan ulang
Tetapkan durasi menurut analisis risiko, kebutuhan produk, dan aturan yang berlaku. Tidak ada satu durasi aman untuk semua perangkat dan tindakan. Access token singkat tidak cukup bila refresh token terus berlaku atau tak bisa dicabut. NIST membedakan batas total dan tidak aktif; panduan OAuth membahas perlindungan token pembaruan. [5] [6]
Kapan MFA atau autentikasi tambahan diperlukan?
Autentikasi multifaktor menggabungkan bukti dari jenis faktor berbeda; dua sandi bukan MFA. Pertimbangkan metode lebih kuat untuk perangkat tak dikenal, administrator, dan perubahan akun yang sensitif. Proses penggantian faktor yang hilang perlu perlindungan setara agar tidak menjadi jalur pengambilalihan akun. OWASP mengulas autentikator tahan phishing dan penggantian faktor yang aman. [3]
Tentukan tindakan yang butuh keyakinan lebih, seperti perubahan sandi, faktor MFA, atau penarikan berisiko.
Saat risiko naik, minta bukti segar dan jangan hanya bergantung pada cookie lama.
Catat bahwa verifikasi terjadi di server tanpa menyimpan kode sekali pakai atau rahasia autentikator.
Sediakan pemulihan terlindungi dengan notifikasi, batas percobaan, dan jejak audit.
MFA yang berhasil tidak menghapus batas transaksi atau pengecualian diri. MFA meningkatkan keyakinan siapa pelakunya, tetapi tidak mengubah deposit terlarang atau akses pasar yang ditutup menjadi diizinkan. [3]
Apa beda sesi browser, aplikasi, dan penyedia game?
Cookie web, kredensial API seluler, dan token peluncuran dari penyedia memiliki audiens serta siklus hidup berbeda. Identitas operator dapat melayani beberapa kanal, tetapi setiap pertukaran harus diotorisasi server. Penyedia game dapat menetapkan aturan kedaluwarsa dan pemulihan ronde sendiri; periksa kontrak dan kemampuan tiap integrasi. [2] [6]
Klien
Batas kredensial
Kegagalan atau cabut
Browser
Cookie dan CSRF
Logout, cookie dicuri
App seluler
Token API spesifik
Perangkat hilang
Game tertanam
Token khusus penyedia
Kedaluwarsa, ronde aktif
Panel dukungan
Peran petugas terpisah
Perubahan hak
Login federasi
Alur OAuth/OIDC tervalidasi
Redirect, pencurian kode
Jangan letakkan rahasia sesi internal dalam URL game atau event analitik. Evaluasi CSRF pada perubahan keadaan yang menggunakan cookie, validasi callback, dan pisahkan rahasia penyedia. Penyelesaian ronde yang masih aktif mungkin berlanjut setelah logout browser berdasarkan catatan permanen di server. [2] [7]
Ancaman apa yang harus ditangani secara eksplisit?
Pengambilalihan akun dapat bermula dari sandi yang digunakan ulang, kombinasi bocor, session fixation, cookie curian, redirect berbahaya, atau pemulihan lemah. Satu pembatasan percobaan login tidak mengatasi semuanya. Gabungkan perlindungan kredensial, deteksi perilaku akun dan jaringan, penyimpanan sesi aman, serta pemeriksaan izin per tindakan. Jangan menyimpan rahasia di log keamanan. [1] [4]
Uji cookie hasil salinan, fixation, dan refresh token lama setelah rotasi.
Periksa CSRF serta batas asal pada semua permintaan perubahan yang memakai cookie.
Deteksi serangan kredensial terdistribusi tanpa memblokir pemain sah secara berlebihan.
Pantau perangkat baru, perubahan MFA, aksi berhak tinggi, dan lonjakan permintaan pemulihan.
Peringatan membutuhkan pemilik dan respons: cabut sesi, hentikan tindakan berisiko, simpan bukti yang boleh disimpan, serta bantu pemilik sah. API login lama dan jalur cadangan juga merupakan bagian dari model ancaman. [3] [4] [7]
Apa batasan privasi, aturan game, dan tanggung jawab vendor?
Log login dan sesi dapat memuat pengenal, indikator perangkat, serta peristiwa akun sensitif. Kumpulkan hanya yang diperlukan untuk pengamanan dan audit, batasi akses petugas, dan tentukan masa retensi. Sandi, token aktif, atau tautan reset tidak boleh tersimpan di log. Tanggung jawab operator, penyedia identitas, dan vendor game perlu dinyatakan dalam kontrak serta prosedur insiden.
Terapkan pemeriksaan usia, KYC, pengecualian diri, batas dana, dan kelayakan pasar di backend untuk tindakan terkait.
Kurangi data pribadi pada log autentikasi dan pemulihan serta kontrol siapa yang dapat membacanya.
Tentukan pihak yang mengelola login, pencabutan sesi, token game, dan eskalasi penyedia.
Siapkan prosedur untuk akun dibajak, kebocoran rahasia sesi, dan rotasi kunci darurat.
Gunakan panduan keamanan sebagai landasan teknis, bukan sertifikasi universal. Aturan pasar, privasi, dan kontrak integrasi berbeda-beda. Pakar yang relevan perlu menilai pengecualian dan kontrol penggantinya secara terpisah. [1] [5]
Apa yang harus diuji sebelum login dipakai pemain?
Pengujian penerimaan perlu mencakup perjalanan normal dan kondisi adversarial. Sertakan browser, ponsel, koneksi terputus, sesi paralel, peluncuran game, dan peran dukungan. Verifikasi hasil API, status di server, pembatasan akun, dan jejak audit; jangan hanya menilai tampilan layar.
Login, putar pengenal sesi, dan ubah hak; pastikan identitas lama ditolak.
Kedaluwarsakan, cabut, dan salin sesi; periksa penolakan di server untuk setiap keadaan.
Ulangi pemulihan, reset sandi, serta penggantian MFA; periksa notifikasi dan log.
Coba penarikan atau peluncuran game terlarang memakai sesi valid; harapkan penolakan sesuai kebijakan.
Uji beberapa perangkat sekaligus, logout semua perangkat, dan batas ronde yang belum selesai.
Sebelum rilis, tetapkan penanggung jawab insiden autentikasi, rencana pemulihan ketika layanan identitas gagal, serta pembatasan permintaan yang diuji saat beban tinggi. Login sukses baru awal: setiap tindakan berikutnya harus tetap terotorisasi sampai sesi habis atau dicabut. [2] [3] [6]