Authentification et gestion des sessions dans les casinos en ligne
Un joueur peut s'inscrire sur le site d'un casino, se reconnecter sur son téléphone puis lancer un jeu hébergé chez un fournisseur. Ces étapes ne doivent pas distribuer le même secret permanent à tous les clients. L'authentification confirme l'identité ; une session permet de poursuivre les échanges ; l'autorisation décide si chaque opération reste permise à cet instant. Cette séparation devient essentielle pour les retraits, le blocage d'un compte, l'auto-exclusion ou la récupération d'accès. Ce guide décrit l'architecture et les tests de ces contrôles. Il présente des pratiques techniques, pas une règle juridique universelle ni une promesse sur un logiciel commercial donné.
Publié le
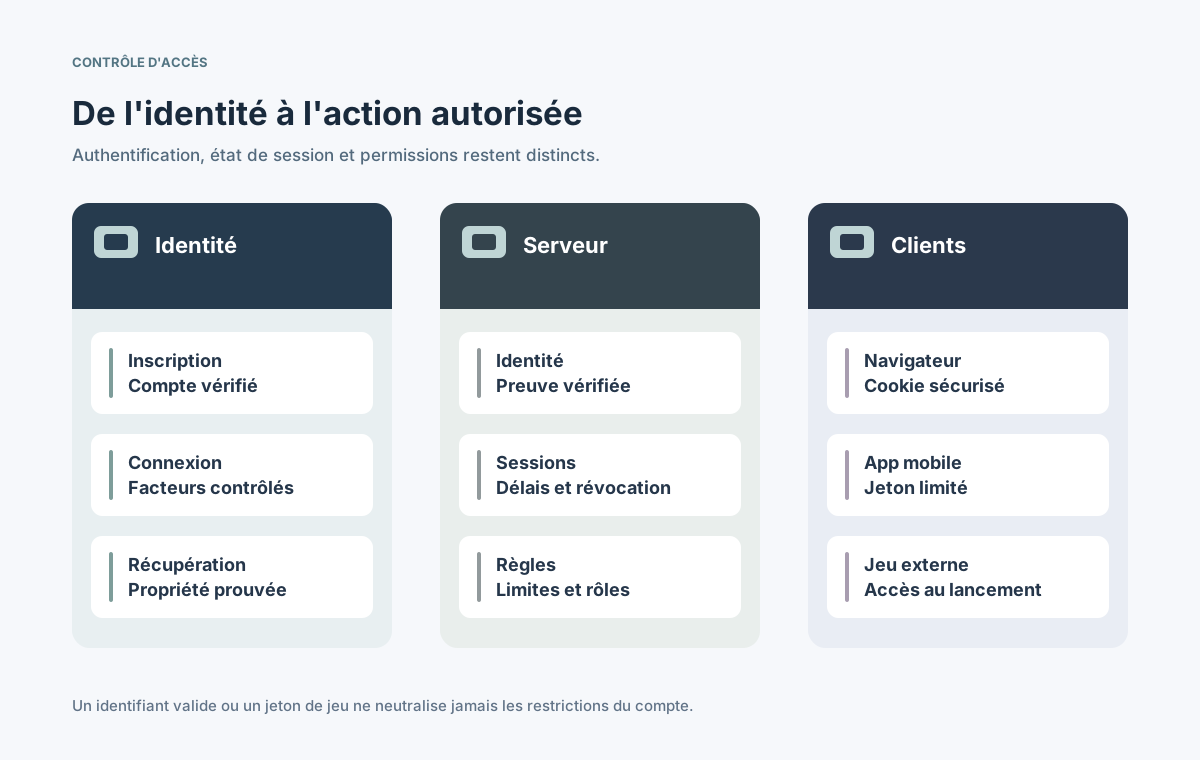
Un service d'identité partagé peut servir plusieurs clients sans leur accorder les mêmes secrets ni les mêmes droits.
Sommaire
Pourquoi distinguer authentification et gestion des sessions ?
L'authentification vérifie qu'un élément de connexion correspond au compte d'un joueur connu. La gestion des sessions permet aux requêtes suivantes de présenter une preuve émise par le serveur sans répéter toute la connexion. L'autorisation décide séparément si une action précise est permise, en fonction de l'état actuel du compte. Un simple indicateur « connecté » ne protège pas contre un changement de restrictions après la connexion. [1] [2]
Un joueur connecté hier peut aujourd'hui être suspendu, auto-exclu ou soumis à une vérification supplémentaire. Un cookie encore valide ne peut effacer ces changements. La déconnexion doit invalider la session sur le serveur et pas seulement supprimer le cookie local. Les API qui modifient les fonds doivent notamment contrôler les permissions au moment de l'opération. [2]
Quelles identités et preuves d'accès faut-il distinguer ?
Avant de choisir un fournisseur de connexion, inventoriez les identités et secrets gérés par l'opérateur. Le profil joueur est un enregistrement durable. Les vérificateurs de mot de passe et passkeys servent à prouver l'identité ; les cookies et jetons d'accès servent aux sessions ; le jeton de lancement du jeu possède une finalité plus étroite. Une chaîne aléatoire ne rend pas ces objets interchangeables.
Élément
Responsable
Contrôle principal
Compte joueur
Base d'identité opérateur
ID stable et restrictions
Mot de passe / passkey
Service d'authentification
Preuve protégée
Cookie de session
Service de sessions
Secret, durée, révocation
Jeton d'app
Service d'autorisation
Audience, portée, durée
Jeton de renouvellement
Émetteur de jetons
Rotation et réutilisation
Jeton de jeu
Opérateur et fournisseur
Joueur, jeu, expiration
Les comptes de support et d'administration nécessitent des rôles distincts et une authentification plus forte. Les identifiants de compte peuvent figurer dans des journaux adaptés, jamais les mots de passe, secrets de session ou jetons de renouvellement. Réutiliser un secret permanent entre navigateur, application et jeu externe étend inutilement le risque. [1] [6]
Comment concevoir inscription, connexion et récupération ?
L'inscription peut créer un compte avant la fin des contrôles d'identité et d'éligibilité. Une connexion réussie prouve la maîtrise d'un facteur, non l'âge, la validation KYC ou le droit de jouer dans une juridiction. Les messages d'échec ne doivent pas révéler si une adresse existe ; un contrôle du débit et du risque doit ralentir les abus sans exposer les comptes. [1] [4]
Conserver des vérificateurs de mot de passe sûrs et proposer des méthodes plus robustes lorsque cela se justifie.
Protéger connexion et réinitialisation contre credential stuffing, password spraying et automatisation.
Rendre la récupération unique, limitée dans le temps et indépendante de la session potentiellement compromise.
Révoquer ou réévaluer les autres sessions après une modification majeure du mot de passe, du facteur ou du propriétaire.
La récupération est souvent un parcours plus faible que la connexion normale. Journalisez la demande, le canal réellement vérifié et les sessions invalidées. Un agent de support ne doit pas contourner la preuve de propriété parce qu'un demandeur connaît un solde ou une référence de transaction. [1] [3]
Quel est le parcours complet entre connexion et session ?
Un flux clair débute par des identifiants transmis sur une connexion protégée et aboutit à une session limitée et révocable. Le serveur l'associe au bon compte opérateur et applique la politique actuelle lors de chaque requête sensible. En cas de connexion déléguée, il faut respecter les règles de sécurité du protocole choisi plutôt qu'inventer un callback non vérifié. [5] [6]
Recevoir la preuve d'identité ou une réponse externe validée et appliquer les contrôles anti-abus.
Vérifier le compte, les facteurs nécessaires et l'éligibilité avant de créer un nouvel identifiant de session.
Émettre la preuve adaptée au client avec expiration et révocation gérées côté serveur.
Pour chaque API protégée, valider la session et réexaminer l'autorisation de l'action demandée.
⊕Agrandir le schémaLa preuve d'identité ouvre une session ; une décision distincte autorise ou refuse l'opération du casino.
Évitez de distribuer un même jeton porteur durable au navigateur, à une Mini App et au fournisseur de jeux. Chaque surface possède une exposition différente. Un jeton de lancement doit être limité au joueur, au jeu et à une période courte, après autorisation de l'opérateur. [2] [6]
Comment expirer cookies et jetons de session ?
Pour les navigateurs, configurez les attributs Secure et HttpOnly ainsi qu'une politique SameSite adaptée aux intégrations. Renouvelez l'identifiant de session après une connexion ou une élévation de privilèges. Les délais d'inactivité et de durée totale doivent être appliqués par le serveur : fermer l'onglet ou lancer un compteur côté client n'invalide pas un secret dérobé. [2] [5]
Contrôle
Règle serveur
Cas à vérifier
Création
Nouvel ID imprévisible
Fixation de session
Attributs cookie
Secure, HttpOnly, SameSite
Contexte inter-domaines
Inactivité / durée
Deux délais côté serveur
Refus après expiration
Déconnexion / blocage
Révocation serveur
Ancienne copie refusée
Jeton de renouvellement
Rotation ou liaison sûre
Détection du rejeu
Choisissez les durées selon une analyse des risques, les besoins produit et les règles applicables : aucune valeur universelle ne convient. Un jeton d'accès bref est insuffisant si le jeton de renouvellement ne peut jamais être révoqué. Le NIST distingue délai global et inactivité, et les bonnes pratiques OAuth précisent la protection du renouvellement. [5] [6]
Quand demander une MFA ou une vérification renforcée ?
L'authentification multifacteur combine des preuves de catégories différentes ; deux mots de passe ne constituent pas une MFA. Des méthodes plus fortes sont utiles pour les appareils inconnus, les comptes administrateurs et les opérations sensibles. Le parcours de remplacement d'un facteur perdu doit être protégé autant que la connexion, sinon il devient une voie de prise de contrôle. OWASP souligne les méthodes résistantes au phishing. [3]
Repérer les actions nécessitant plus d'assurance : mot de passe, remplacement d'un facteur ou retrait à risque.
Demander une preuve récente lorsque le risque augmente, au lieu d'accepter uniquement un ancien cookie.
Enregistrer l'événement de validation côté serveur sans conserver le code temporaire ni le secret MFA.
Prévoir une récupération sûre avec notifications, limitation des tentatives et journal d'audit.
La MFA ne supprime ni les limites du joueur ni les mesures d'auto-exclusion. Elle renforce la confiance dans l'auteur de l'action, mais ne rend pas autorisé un dépôt interdit ou l'accès à un marché indisponible. [3]
Comment séparer sessions web, mobile et fournisseur de jeu ?
Le cookie web, le jeton d'API mobile et la preuve de lancement émise pour le fournisseur n'ont pas le même public ni la même durée. Une identité opérateur commune peut couvrir plusieurs clients, mais chaque échange exige une autorisation. Les fournisseurs de jeux peuvent imposer leurs propres délais et règles de reprise des parties : vérifiez chaque contrat et intégration. [2] [6]
Surface
Limite de la preuve
Révocation / échec
Navigateur
Cookie et défense CSRF
Logout, cookie volé
Application mobile
Jeton API ciblé
Appareil perdu
Jeu intégré
Jeton fournisseur précis
Expiration, partie en cours
Portail support
Rôle interne séparé
Changement de privilèges
Connexion fédérée
Flux OAuth/OIDC validé
Redirection ou code intercepté
Ne mettez jamais le secret interne de session dans une URL de jeu ou un outil d'analytics. Évaluez CSRF sur les opérations authentifiées par cookie, validez les callbacks et isolez les secrets des fournisseurs. Une partie non réglée peut être soldée après la fermeture du navigateur grâce aux enregistrements durables du serveur. [2] [7]
Contre quelles attaques faut-il concevoir le système ?
Une prise de contrôle peut exploiter des mots de passe réutilisés, une liste d'identifiants volés, la fixation de session, un cookie dérobé, une redirection malveillante ou une récupération trop faible. Une simple limite de tentatives ne suffit pas. Combinez protection des identifiants, détection d'abus, stockage sûr des sessions et autorisation à chaque opération. Évitez tout secret dans les journaux. [1] [4]
Tester les cookies copiés, les sessions fixées et les anciens jetons de renouvellement après rotation.
Évaluer CSRF et les origines sur toutes les opérations modifiant l'état avec un cookie.
Détecter les campagnes distribuées sans exclure massivement les joueurs légitimes.
Surveiller nouveaux appareils, changements MFA, actions privilégiées et vagues de récupération.
Chaque alerte doit avoir un responsable et un protocole : révoquer les sessions, suspendre l'action risquée, conserver les preuves autorisées et aider le vrai joueur. Les anciennes API de connexion et chemins de secours comptent aussi dans le modèle de menace. [3] [4] [7]
Quelles limites de confidentialité et de réglementation prévoir ?
Les journaux d'authentification peuvent réunir identifiants, signaux de l'appareil et événements sensibles du compte. Ne collectez que le nécessaire, limitez l'accès du personnel et définissez les durées de conservation. Mots de passe, jetons actifs et liens de réinitialisation ne doivent pas y figurer. Les responsabilités de l'opérateur, de l'identité externe et du fournisseur de jeux doivent être contractuellement définies.
Appliquer âge, KYC, auto-exclusion, limites financières et disponibilité du marché côté serveur lors des actions pertinentes.
Réduire les données personnelles des journaux d'authentification et contrôler qui peut les lire.
Définir le responsable des connexions, révocations, jetons de jeu et incidents fournisseurs.
Préparer la réponse aux comptes compromis, fuites de secrets et rotations d'urgence.
Les recommandations de sécurité forment une base technique, pas une attestation universelle. Lois locales, exigences de confidentialité et droits contractuels diffèrent. Des spécialistes compétents doivent vérifier les écarts et mesures compensatoires. [1] [5]
Quels tests valider avant l'ouverture aux joueurs ?
La recette doit couvrir les parcours normaux et les situations adverses. Testez navigateur, mobile, coupure réseau, sessions simultanées, lancement des jeux et rôles du support. Contrôlez la réponse API, l'état côté serveur, les restrictions du joueur et l'audit, pas seulement les écrans.
Se connecter, renouveler l'identifiant, changer de privilège et confirmer le rejet de l'ancienne session.
Faire expirer, révoquer et copier une session ; vérifier que l'API refuse les preuves invalides.
Rejouer récupération, réinitialisation et changement MFA ; comparer notifications et traces d'audit.
Tenter un retrait ou un lancement interdit avec une session valide ; exiger un refus conforme à la politique.
Tester deux appareils en parallèle, déconnexion globale et limites d'une partie non terminée.
Avant la mise en production, nommez un responsable des incidents d'accès, prévoyez le retour arrière si le service d'identité échoue et testez les contrôles sous charge. Le login réussi n'est qu'un début : chaque demande suivante doit rester correctement autorisée jusqu'à expiration ou révocation. [2] [3] [6]