Authentifizierung und Sitzungsverwaltung in Online-Casinos
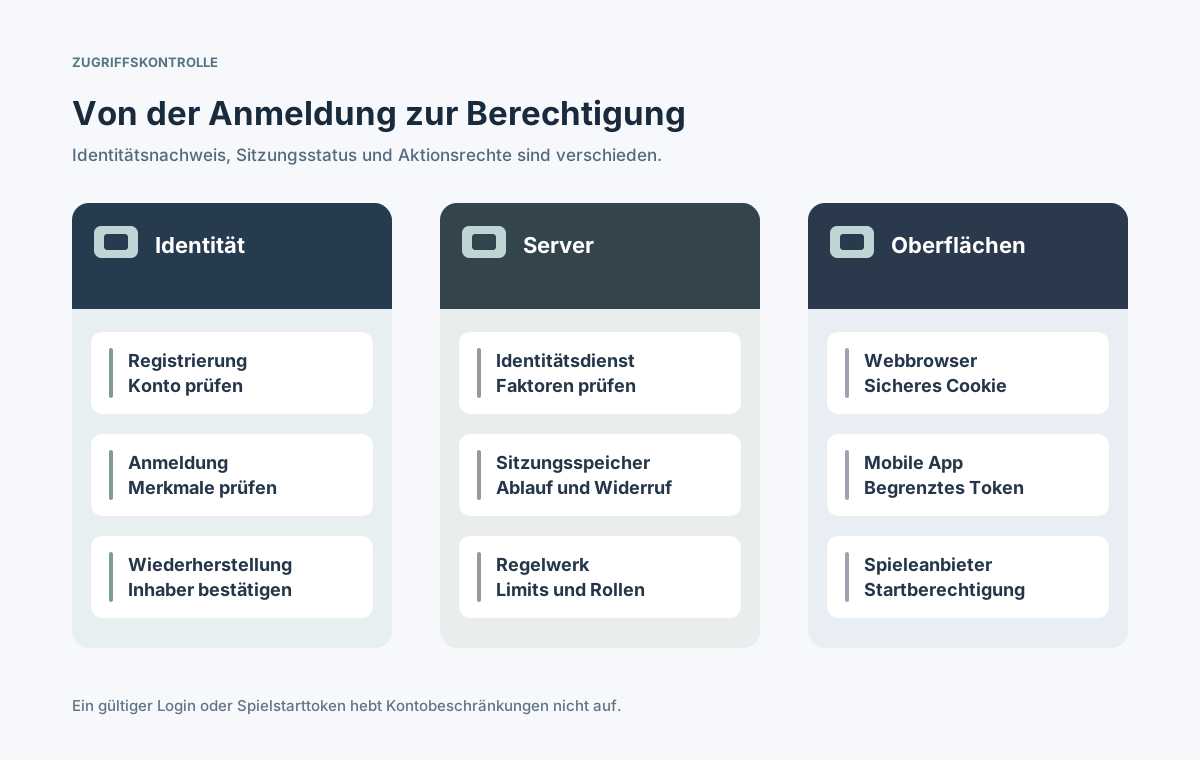
Ein Spieler kann sich auf einer Casino-Webseite registrieren, später am Smartphone anmelden und anschließend ein Spiel eines externen Anbieters öffnen. Diese Schritte dürfen nicht dieselben unbegrenzten Zugangsdaten an alle Oberflächen verteilen. Authentifizierung bestätigt eine Identität, eine Sitzung ermöglicht die begrenzte Fortsetzung der Anmeldung, und Autorisierung entscheidet über die Zulässigkeit einer konkreten Aktion. Das ist bei Auszahlungen, Kontosperren, Selbstausschluss und Kontowiederherstellung besonders wichtig. Der Leitfaden erläutert Architektur und Prüffälle für diese Grenzen. Es geht um technische Muster, nicht um pauschale Rechtsvorgaben oder Zusagen zu bestimmten Herstellern.
Veröffentlicht
Ein gemeinsamer Identitätsdienst kann mehrere Clients bedienen, ohne identische Geheimnisse und Berechtigungen zu verteilen.
Inhalt
Warum sind Authentifizierung und Sitzungsverwaltung verschieden?
Die Authentifizierung prüft, ob ein Anmeldemerkmal zu einem bekannten Spielerkonto gehört. Sitzungsverwaltung erlaubt späteren Anfragen, einen vom Server ausgestellten Nachweis zu verwenden, ohne die komplette Anmeldung zu wiederholen. Autorisierung prüft separat, ob die gewünschte Handlung nach dem aktuellen Kontostand der Regeln erlaubt ist. Ein einzelnes Login-Flag kann Änderungen nach der Anmeldung übersehen. [1] [2]
Ein Spieler könnte sich gestern angemeldet haben und heute gesperrt oder vom Spiel ausgeschlossen sein. Ein noch gültiges Cookie darf solche Beschränkungen nicht umgehen. Ebenso muss Logout die Sitzung auf dem Server ungültig machen; das Entfernen des Browser-Cookies allein reicht nicht. Vor Geldbewegungen müssen APIs die aktuellen Zugriffsrechte erneut bewerten. [2]
Welche Identitäten, Zugangsdaten und Tokens gibt es?
Vor der Wahl eines Login-Dienstes sollte der Betreiber alle Identifikatoren und Geheimnisse erfassen. Das Spielerkonto ist ein dauerhafter Geschäftseintrag. Passwortprüfwerte und registrierte Passkeys dienen der Authentifizierung, Cookies und Zugriffstokens der Sitzung, und Spielstarttokens haben einen engeren Zweck beim Anbieter. Die bloße Zufälligkeit eines Tokens macht diese Objekte nicht austauschbar.
Objekt
Verantwortung
Zentrale Kontrolle
Spielerkonto
Identitätsdatenbank
Dauerhafte ID und Sperren
Passwort / Passkey
Authentifizierungsdienst
Geschützter Nachweis
Sitzungscookie
Sitzungsdienst
Geheimnis, Frist, Widerruf
App-Zugriffstoken
Autorisierungsdienst
Zielgruppe und Rechte
Refresh-Token
Token-Aussteller
Rotation und Wiederholung
Spielstarttoken
Betreiber und Lieferant
Spiel-, Nutzer- und Zeitbezug
Support- und Administratorkonten brauchen eigene Rollen und strengere Anmeldeverfahren. Kontokennungen dürfen in geeigneten Protokollen vorkommen; Passwörter, Session-Secrets und Refresh-Tokens gehören nicht dorthin. Ein gemeinsames Langzeitgeheimnis für Browser, App und externe Spiele ist keine sichere Vereinfachung. [1] [6]
Wie sollten Registrierung, Login und Wiederherstellung funktionieren?
Eine Registrierung kann ein Konto anlegen, dessen Identitäts- und Spielberechtigungsprüfungen noch ausstehen. Ein erfolgreicher Login beweist den Besitz eines Anmeldemerkmals, nicht automatisch Alter, KYC-Status oder Marktzulassung. Fehlermeldungen sollten keine Konten aufzählen lassen; versuchte Angriffe werden mit risikobasierten Begrenzungen und Signalen behandelt. [1] [4]
Passwörter sicher prüfen und bei passender Bedrohungslage Passkeys oder zusätzliche Faktoren anbieten.
Login und Zurücksetzung gegen Credential Stuffing, Password Spraying und automatisierte Versuche schützen.
Wiederherstellung einmalig, zeitlich begrenzt und unabhängig von einer möglicherweise entführten Sitzung gestalten.
Nach kritischen Änderungen von Passwort, Faktor oder Kontoinhaberschaft andere Sitzungen widerrufen oder neu bewerten.
Der Wiederherstellungspfad ist häufig schwächer als die normale Anmeldung. Dokumentieren Sie Anfrage, geprüften Kanal und Sitzungswiderrufe. Der Support darf den Eigentumsnachweis nicht überspringen, nur weil jemand einen Kontostand oder eine Transaktionsnummer kennt. [1] [3]
Wie sieht der vollständige Login- und Sitzungsablauf aus?
Ein nachvollziehbarer Ablauf beginnt mit der geschützten Übermittlung der Anmeldedaten und endet mit einer begrenzten widerrufbaren Sitzung. Der Server bindet sie an die richtige Betreiber-ID und prüft bei sensiblen Aktionen die aktuellen Regeln. Bei föderierter Anmeldung muss der ausgewählte Standard sicher umgesetzt werden, statt eigene unsichere Callback-Konventionen einzuführen. [5] [6]
Anmeldedaten oder validierte externe Antworten entgegennehmen und Missbrauchskontrollen anwenden.
Konto, nötige Faktoren und aktuelle Beschränkungen prüfen und eine neue Sitzung erzeugen.
Clientgerechten Nachweis mit serverseitiger Gültigkeit und Widerrufsmöglichkeit ausstellen.
Bei jeder geschützten API-Anfrage Sitzung und Berechtigung für genau diese Aktion prüfen.
⊕Diagramm vergrößernIdentitätsprüfung eröffnet eine Sitzung; erst eine zusätzliche Regelprüfung erlaubt die betreffende Casino-Aktion.
Geben Sie kein identisches langlebiges Bearer-Token an Browser, Messenger und Spielanbieter weiter. Diese Oberflächen haben unterschiedliche Vertrauensgrenzen. Ein Anbieter-Token soll eng gebunden, kurzlebig und erst nach einer autorisierten Spielanforderung erstellt werden. [2] [6]
Wie lange dürfen Cookies und Zugriffstokens gelten?
Bei Browser-Sitzungen sind Secure, HttpOnly und eine zum Einsatz passende SameSite-Einstellung wichtig. Nach Anmeldung oder Rechtewechsel sollte die Sitzungskennung erneuert werden. Inaktivitäts- und Gesamtlaufzeit müssen serverseitig durchgesetzt werden: Browser-Schließen oder ein Timer im Client machen gestohlene Kennungen nicht ungültig. [2] [5]
Kontrolle
Serverregel
Testfall
Sitzungsbeginn
Neue zufällige Kennung
Fixation verhindern
Cookie-Attribute
Secure, HttpOnly, SameSite
Cross-Origin-Verhalten
Inaktivität / Ende
Beide Grenzen auf Server
Abgelaufenes Token ablehnen
Logout / Sperre
Servereintrag widerrufen
Kopierte Kennung versagt
Refresh-Token
Rotation oder sichere Bindung
Wiederverwendung erkennen
Konkrete Zeitwerte gehören in eine dokumentierte Risikoabwägung unter Beachtung des Produkts und der Anforderungen; es gibt keine allgemeingültige Zahl. Ein kurzes Access-Token hilft wenig, wenn Refresh-Tokens dauerhaft gültig sind. NIST unterscheidet Leerlauf- und absolute Grenzen; OAuth-Leitlinien behandeln den Schutz erneuerbarer Tokens. [5] [6]
Wann sind MFA und zusätzliche Bestätigung sinnvoll?
Mehrfaktor-Authentifizierung kombiniert unabhängige Faktorarten; zwei Passwörter ergeben keine MFA. Stärkere Verfahren sind bei unbekannten Geräten, Administratorzugriff und wichtigen Kontoänderungen besonders relevant. Die Wiederherstellung eines verlorenen Faktors muss genauso sorgfältig gesichert werden, sonst wird sie zum Übernahmepfad. OWASP empfiehlt phishingresistente Methoden und eine kontrollierte Faktoränderung. [3]
Sensible Aktionen wie Passwortänderung, Faktortausch oder risikoreiche Auszahlungen identifizieren.
Bei erhöhtem Risiko eine frische Bestätigung verlangen und nicht nur ein altes Sitzungscookie akzeptieren.
Das Bestätigungsereignis serverseitig festhalten, aber niemals Einmalcodes oder Authentifikatorgeheimnisse protokollieren.
Einen geschützten Wiederherstellungsprozess mit Benachrichtigungen, Limits und Audit bereitstellen.
Eine bestandene MFA-Prüfung hebt Spielerschutzregeln nicht auf. Sie stärkt den Identitätsnachweis, erlaubt aber weder ein gesperrtes Konto noch eine unzulässige Einzahlung oder Marktnutzung. [3]
Was unterscheidet Browser-, App- und Spielanbietersitzungen?
Browser-Cookies, mobile API-Tokens und Spielstartnachweise haben verschiedene Adressaten und Lebenszyklen. Eine zentrale Betreiberidentität kann mehrere Oberflächen verbinden, muss aber jeden Austausch separat freigeben. Spielanbieter haben oft eigene Ablauf- und Rundenerholungsregeln; diese müssen vertraglich und technisch je Integration geprüft werden. [2] [6]
Oberfläche
Berechtigungsgrenze
Widerruf / Fehler
Browser
Cookie und CSRF-Schutz
Logout, Cookie-Diebstahl
Mobile App
Zielgebundenes API-Token
Geräteverlust, Tokenmissbrauch
Eingebettetes Spiel
Anbieter-Starttoken
Ablauf, offene Runde
Support-Portal
Getrennte Mitarbeiterrolle
Rechtewechsel
Externer Login
Geprüfter OAuth/OIDC-Flow
Umleitung, Code-Abgriff
Interne Sitzungsschlüssel dürfen weder in Spiel-URLs noch in Analysedaten landen. Bei Cookie-authentifizierten Änderungen ist CSRF zu berücksichtigen; Lieferanten-Callbacks und Geheimnisse bleiben getrennt. Die Abrechnung einer offenen Runde muss gegebenenfalls nach Browser-Logout anhand dauerhafter Serverdaten erfolgen. [2] [7]
Welche Angriffe muss das Design berücksichtigen?
Kontoübernahmen entstehen durch wiederverwendete Passwörter, automatisierte Versuche mit geleakten Zugangsdaten, Session Fixation, gestohlene Cookies, manipulierte Umleitungen oder schwache Wiederherstellung. Eine einzige Rate-Limit-Regel reicht nicht. Mehrschichtige Anmeldesicherheit, Missbrauchserkennung, sichere Sitzungsverwaltung und Autorisierung jeder Handlung gehören zusammen. Geheimnisse sollten nie im Sicherheitslog erscheinen. [1] [4]
Kopierte Cookies, Session Fixation und erneute Nutzung rotierter Refresh-Tokens testen.
CSRF und Herkunftsgrenzen sämtlicher Cookie-authentifizierter Schreiboperationen überprüfen.
Verteiltes Credential Stuffing erkennen, ohne legitime Spieler unnötig auszusperren.
Unbekannte Geräte, Faktorwechsel, ungewöhnliche Mitarbeiteraktionen und Wiederherstellungswellen überwachen.
Alarme brauchen Verantwortliche und eine Reaktion: Sitzungen sperren, riskante Aktionen aussetzen, Beweise rechtmäßig sichern und dem echten Inhaber helfen. Auch alte Ausweich-Logins gehören ins Bedrohungsmodell; nur das Hauptformular abzusichern ist unzureichend. [3] [4] [7]
Welche Datenschutz-, Glücksspiel- und Lieferantengrenzen gelten?
Anmeldedaten und Sitzungstelemetrie können Kennungen, Gerätehinweise und sensible Kontoereignisse enthalten. Erheben Sie nur notwendige Informationen, begrenzen Sie Mitarbeiterzugriffe und definieren Sie Aufbewahrungsfristen. Rohpasswörter, aktive Tokens oder Rücksetzlinks gehören nicht in Protokolle. Betreiber- und Lieferantenpflichten sollten in Verträgen und Incident-Plänen klar verteilt sein.
Alter, KYC, Selbstausschluss, Einzahlungslimits und Marktzulassung bei relevanten Vorgängen serverseitig prüfen.
Personenbezogene Daten in Login- und Wiederherstellungsprotokollen minimieren und Zugriffe begrenzen.
Verantwortung für Anmeldung, Sitzungswiderruf, Spielstart und Lieferantensupport festlegen.
Notfallmaßnahmen für Kontoübernahme, Tokenverlust und Schlüsselwechsel vorbereiten.
Sicherheitsleitlinien sind ein technischer Ausgangspunkt, keine allgemeingültige Compliance-Bescheinigung. Nationale Regeln, Datenschutzpflichten und Plattformverträge unterscheiden sich. Fachkundige Stellen müssen Abweichungen und Ausgleichsmaßnahmen separat beurteilen. [1] [5]
Was gehört in die Abnahmetests vor dem Start?
Testfälle müssen neben der normalen Spielerreise auch feindliche Zustände abbilden: Browser, Mobilgerät, Verbindungsabbrüche, parallele Sitzungen, Spielstarts und Supportrollen. Prüfen Sie nicht nur die Anzeige, sondern API-Antworten, Serverstatus, Kontosperren und Audit-Ereignisse.
Anmelden, Sitzungskennung erneuern und Privilegien wechseln; die alte Kennung muss scheitern.
Sitzung ablaufen lassen, widerrufen und kopieren; nach jedem Zustand serverseitige Ablehnung prüfen.
Passwort-Reset, Recovery und MFA-Faktorwechsel wiederholen; Benachrichtigung und Audit vergleichen.
Mit gültiger Sitzung eine untersagte Auszahlung oder einen Spielstart versuchen und die Regelablehnung bestätigen.
Parallele Geräte, Abmeldung aller Geräte und die Grenzen offener Spielrunden durchspielen.
Vor Veröffentlichung müssen ein Verantwortlicher für Login-Incidents, ein Wiederherstellungsplan beim Identitätsausfall und getestete Lastgrenzen existieren. Erfolgreiche Anmeldung allein genügt nicht: Jede spätere Handlung muss bis zum regulären Ablauf oder Widerruf der Sitzung korrekt autorisiert bleiben. [2] [3] [6]