Однобрендовые и мультибрендовые платформы онлайн-казино
Запуск одного казино и управление несколькими брендами требуют разных подходов к архитектуре. Однобрендовая платформа сосредоточена на одной витрине и ее правилах; мультибрендовая позволяет повторно использовать часть кода и сервисов для нескольких проектов. Но общая технология не дает права автоматически объединять счета игроков, деньги, лицензии или персональные данные. Поэтому важно заранее разделить понятия бренда, юридического оператора и технического арендатора платформы (tenant). В материале рассматриваются модели развертывания, безопасность, операционные процессы и критерии выбора без объявления одного варианта универсально лучшим.
Опубликовано
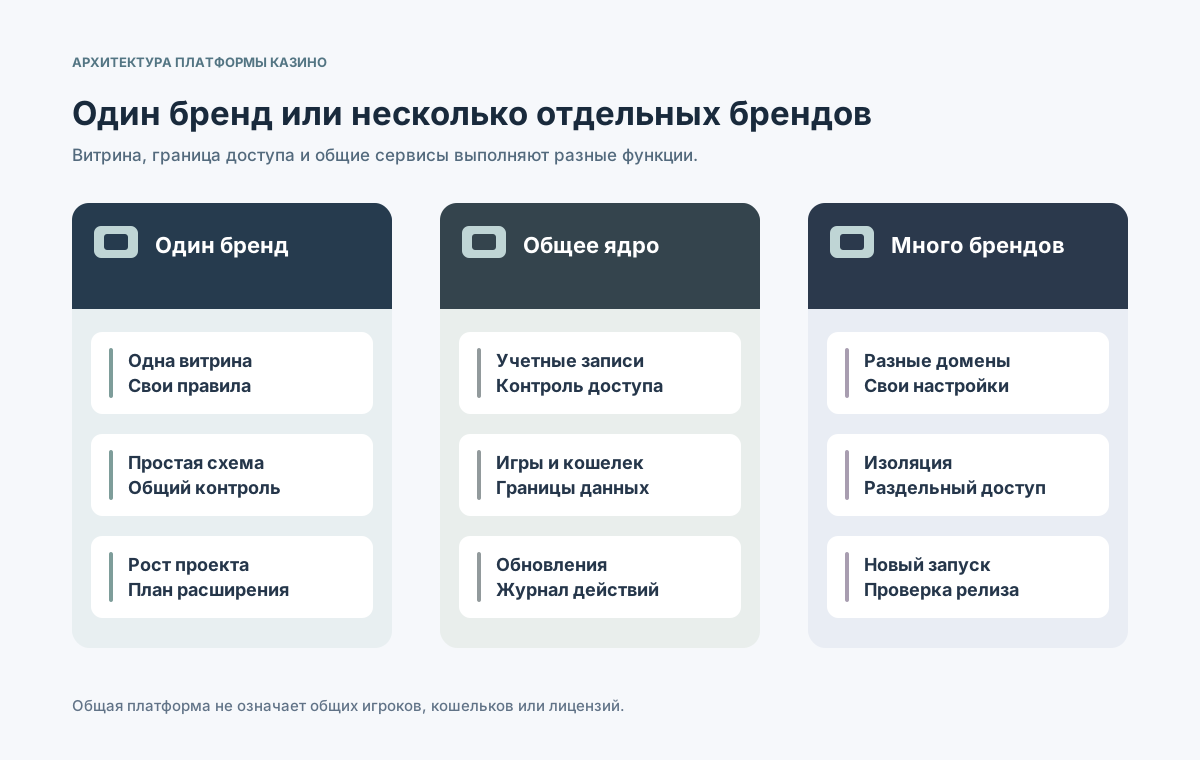
Общие сервисы могут обслуживать разные бренды, сохраняя раздельные настройки и права доступа.
Содержание
Чем однобрендовая платформа отличается от мультибрендовой?
Однобрендовая платформа предназначена для одного коммерческого бренда казино. При этом внутри нее могут работать разные сервисы, среды и локализации. Мультибрендовая платформа обслуживает несколько брендов через общие технологии: например, движок управления контентом, игровой шлюз или систему развертывания. Само название модели не гарантирует разделения данных.
Количество доменов не определяет архитектуру. Два сайта могут представлять один бренд, а у одного бизнеса могут быть несколько юридически и коммерчески самостоятельных продуктов. Поэтому сначала фиксируют владельцев, договоры, рынки и правила использования данных, а уже затем решают, какие компоненты объединять. [1] [2]
Как разделить бренд, tenant, оператора и домен?
Бренд отвечает за коммерческую идентичность, оператор — за обязательства соответствующего юридического лица, tenant — за техническую границу управления и изоляции, а домен служит сетевым адресом. Связи между ними не обязательно взаимно однозначные. Их следует хранить явно, а не выводить разрешения из адресной строки.
Сущность
За что отвечает
Чего нельзя предполагать
Бренд
Витрина и позиционирование
Один бренд = одно юрлицо
Tenant
Граница данных и администрирования
Tenant равен домену
Оператор
Договоры и регулируемые обязанности
Одна лицензия подходит всем
Домен
Маршрутизация и SEO
Адрес подтверждает доступ
Рынок
Валюта, доступность и правила
Настройки одинаковы везде
Среда
Тестирование или продакшен
Тестовый бренд уже запущен
Каждой сущности нужен стабильный внутренний ID и утвержденная таблица связей. Даже если клиент передал brand_id, сервер обязан проверить его соответствие правам пользователя, tenant и запрошенному объекту. Переданный браузером идентификатор не может открывать чужие данные. [3] [4]
Какие настройки витрины и домена должны быть отдельными?
Для каждого бренда могут отличаться домен, языки, визуальная тема, меню, тексты, юридические страницы, промо, географические ограничения и каталог игр. Такие настройки лучше хранить в типизированной конфигурации с версиями и откатом, а не поддерживать десятки копий бизнес-логики. Canonical и hreflang определяют по реальным страницам и рынкам, а не по цвету оформления.
Проверять связь домена с разрешенным брендом и tenant на сервере.
Версионировать темы, тексты и конфигурацию, фиксируя автора изменений.
Разделять секреты, изображения и ключи кеша согласно границам брендов.
Проверять переводы, редиректы, согласия и ссылки на правила для каждой витрины.
Единая библиотека компонентов может обслуживать разные клиентские сценарии. Но случайное изменение глобальной настройки способно затронуть сразу несколько брендов, поэтому публикация конфигурации должна проходить как полноценный релиз.
Как организовать общее ядро и изоляцию арендаторов?
Общими могут быть API-шлюз, адаптеры провайдеров, контентная система и мониторинг; при этом персональные и финансовые записи останутся разделенными. Для каждого сервиса выбирают модель pool, bridge или silo: общие ресурсы с контролем доступа, гибрид либо отдельное развертывание. AWS и Microsoft рассматривают степень изоляции как диапазон решений, а не универсальный рецепт. [1] [2]
Зафиксировать источник достоверной связи между брендом и tenant.
Отнести каждый сервис к общим, изолированным или полностью выделенным.
Передавать проверенный tenant-контекст через API, очереди и фоновые задачи.
Описать границы сбоев, владельцев данных и ответственность за восстановление.
⊕Увеличить схемуОбщие сервисы требуют проверки прав и изоляции, даже если внешне бренды полностью независимы.
Общий код не требует единой базы или одного кошелька. Например, игровой каталог может быть общим, а платежный контур и финансовые реестры — выделенными. Модель выбирают отдельно для каждого компонента с учетом рисков и задержек.
Можно ли делить кошельки, игры и платежные интеграции?
Несколько брендов могут использовать один адаптер игрового или платежного провайдера. Но доступные игры, валюты, лимиты, мерчанты и права на контент проверяются отдельно. Общий игровой API не означает, что любой бренд вправе показывать любой слот. Общий кошелек — самостоятельное юридическое и финансовое решение, а не побочный эффект общей авторизации.
Компонент
Что можно переиспользовать
Что разделяют
Игровой API
Адаптер и мониторинг
Игры, рынки и договоры
Кошелек
Логику реестра и идемпотентность
Баланс и операции игроков
Платежи
Оркестрацию шлюзов
Мерчантов, страны и риски
Бонусы
Движок правил
Лимиты и бюджет промо
Профили
Технологию идентификации
Согласие, владение и доступ
Проверять нужно не только игровые запросы, но и поиск, экспорт, кеш, webhook и платежные callback. Операция над счетом должна отклоняться, если подтвержденные границы игрока, оператора или tenant не совпадают с объектом. [3] [4]
Как меняются запуск брендов и выпуск обновлений?
В однобрендовой системе обновление обычно имеет ограниченный радиус воздействия. При работе с несколькими брендами запуск новой витрины становится повторяемым процессом: домен, сертификат, tenant-ID, права на игры, платежные реквизиты, мониторинг и тесты должны быть подготовлены и зарегистрированы. AWS отдельно выделяет автоматизацию onboarding арендаторов. [6]
Создать бренд и tenant с указанием владельцев, рынков и доступных продуктов.
Подключить домен, секреты, хранилища и поставщиков без ручного копирования.
Проверить настройки в тестовой среде и включать изменения по брендам с откатом.
Провести отрицательные тесты доступа к данным других брендов.
Единый релиз кода может привести к одновременному сбою нескольких казино. Поэтапное включение функций снижает риск только тогда, когда настройки проверяются и ведется журнал решений. Постоянное разветвление кода тоже опасно: версии постепенно расходятся.
Как защитить данные от доступа другого бренда?
Изоляция должна работать по всей цепочке: вход, авторизация объекта, SQL-запрос, кеш, файл, экспорт, обработчик события и админка. Tenant-контекст получают из подтвержденной сервером личности и ее прав, а не из параметра браузера. OWASP рекомендует явную проверку принадлежности ресурсов и отказ по умолчанию. [3] [4]
Запрещать доступ по умолчанию и проверять tenant на каждом значимом действии.
Использовать политики строк, раздельные схемы или базы по модели риска.
Включать tenant в ключи кеша, хранилищ, журналы, лимиты и фоновые задачи.
Тестировать чужие ID, повторные запросы, экспорт и привилегии сотрудников.
Namespace в Kubernetes может помочь разделить рабочие нагрузки, но не заменяет авторизацию пользователей. Для общих кластеров нужны сетевые политики, квоты и дополнительные меры; части регулируемой системы иногда выгоднее выделить отдельно. [5]
Чем отличаются мониторинг, масштабирование и восстановление?
Сбой одной однобрендовой витрины обычно имеет локальные последствия, а падение общего сервиса может остановить несколько брендов. Поэтому важны общие и tenant-метрики, лимиты нагрузки и защита от ситуации, когда один крупный клиент истощает общие ресурсы. Отчеты и журналы при этом не должны раскрывать данные чужих игроков. [1] [5]
Риск
Один бренд
Несколько брендов
Общий сбой
Одна витрина недоступна
Разделять радиус отказа
Рост нагрузки
Один профиль трафика
Квоты на каждый tenant
Ошибка настройки
Проблема одного проекта
Версии и раздельный откат
Восстановление
Резервная копия среды
Восстановление без потери чужих данных
Мониторинг
Один операционный контекст
Метрики и аудит по tenant
Особенно опасно восстановить целую общую БД ради одного бренда: так можно стереть более новые платежные записи других. Нужно заранее репетировать точечное восстановление, сверку финансовых событий и уведомление затронутых команд.
Когда требования рынков и экономика влияют на выбор?
Однобрендовая модель обычно проще в начальном управлении. Мультибрендовая позволяет распределить затраты на ядро и интеграции между проектами, но добавляет тестирование изоляции, поддержку конфигураций и риски общих инцидентов. Сравнивать стоит полную стоимость владения, а не только цену второй витрины.
Сопоставить бренды, домены, операторов, мерчантов и рынки с владельцами.
Проверить договоры провайдеров и платежных компаний на переиспользование.
Оценить стоимость запуска, поддержки tenant, миграции и разделения данных.
Понять, подходит ли единый график релизов разным брендам и юрисдикциям.
Нельзя заранее утверждать, что всем брендам повсюду нужны разные лицензии, как нельзя считать одну лицензию разрешением на любые регионы. Юридическую структуру проверяют по конкретным правилам вместе с технической схемой.
Что проверить перед выбором архитектуры платформы?
Составьте матрицу решений на ближайшие два года: сколько брендов, операторов, рынков и разных продуктов планируется; какие нужны границы данных; сколько специалистов поддерживает систему. Однобрендовая архитектура может быть правильной даже для крупного бизнеса. Мультибрендовая оправдана, когда повторное использование сервисов приносит пользу без нарушения изоляции.
Перечислить бренды, домены, юрлица, отношения игроков и рынки.
Нарисовать границы данных для профилей, кошельков, игр, платежей и отчетов.
Проверить запуск второго бренда, атаки между tenant, откат и восстановление.
Сравнить полную стоимость, нагрузку на поддержку и влияние общих сбоев.
Главный вопрос — не сколько сайтов можно запустить на одном движке. Важно, сможет ли команда управлять каждым брендом с понятной ответственностью, самостоятельными правилами и проверяемой защитой клиентских и финансовых данных.