Plataformas de Cassino de Marca Única e Multimarcas
Operar um cassino online com uma única marca exige uma organização diferente daquela necessária para lançar várias marcas, domínios ou mercados. Uma plataforma de marca única concentra o produto e os controles em uma experiência; a multimarcas permite reutilizar alguns serviços entre experiências distintas. No entanto, compartilhar código não autoriza compartilhar automaticamente jogadores, saldos, licenças ou dados pessoais. Antes de definir a arquitetura, é preciso distinguir marca comercial, operador jurídico e tenant técnico. Este guia compara modelos de implantação, isolamento, lançamento, continuidade operacional e custo total sem tratar uma opção como universalmente superior.
Publicado em
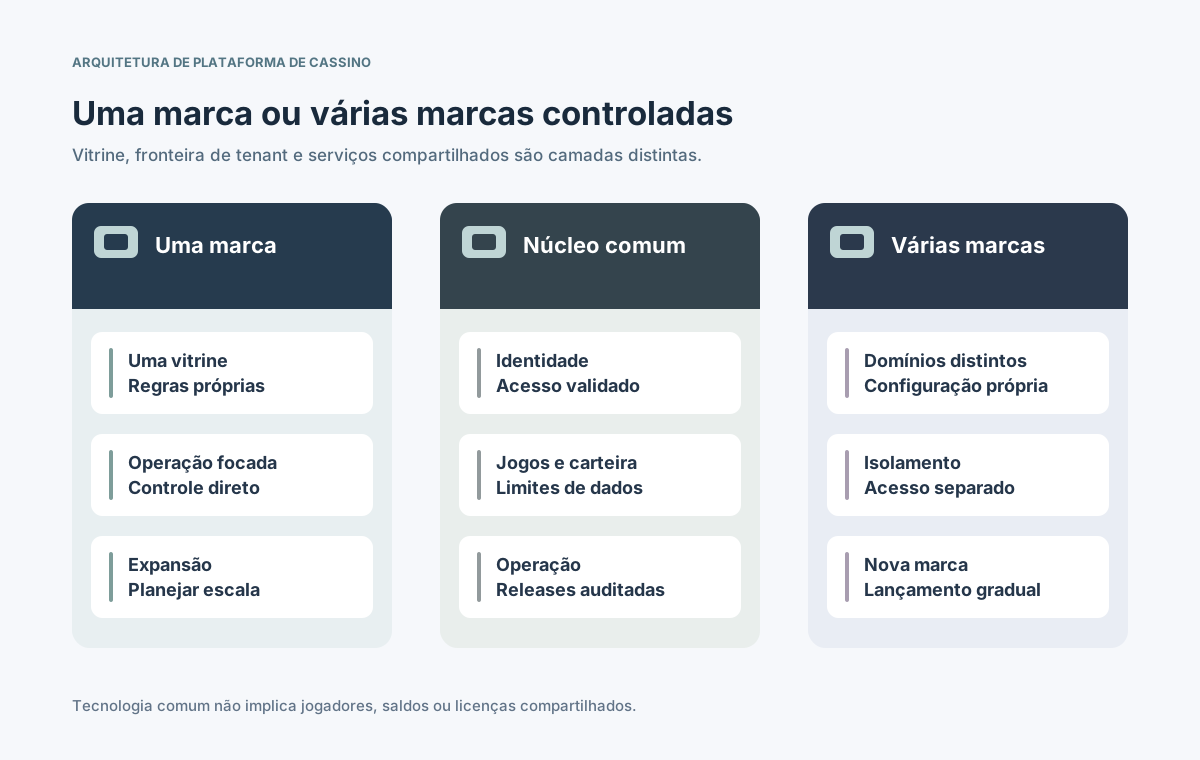
Serviços comuns podem sustentar marcas diferentes sem misturar configurações ou autorizações.
Neste artigo
Qual é a diferença entre uma plataforma de marca única e multimarcas?
Uma plataforma de marca única atende uma identidade comercial de cassino, mesmo que use vários serviços, idiomas ou ambientes. A arquitetura multimarcas reutiliza partes da tecnologia em marcas diferentes, como CMS, adaptadores de fornecedores e automação de implantação. Os nomes dos modelos não demonstram, por si, como os dados sensíveis estão isolados.
A quantidade de domínios não define o modelo: dois sites podem fazer parte da mesma marca, enquanto um grupo pode ter várias operações distintas. Primeiro mapeie proprietários, contratos, mercados e direitos sobre dados; depois decida o que será compartilhado. [1] [2]
Como distinguir marca, tenant, operador e domínio?
Marca é a identidade visível ao cliente; operador é a entidade responsável pelas obrigações aplicáveis; tenant representa a unidade técnica de administração e isolamento; domínio é um endereço. Essas relações podem ser um-para-muitos. Nunca use o hostname como prova de autorização para acessar dados.
Conceito
Papel habitual
Suposição incorreta
Marca
Identidade e oferta comercial
Toda marca é outra empresa
Tenant
Isolamento e gestão
Tenant é igual a domínio
Operador
Contratos e responsabilidade
Uma licença vale em todo lugar
Domínio
Roteamento, SEO e certificado
Endereço concede acesso
Mercado
Moeda, regras e elegibilidade
Regras idênticas entre países
Ambiente
Teste ou produção
Marca de teste já está ao vivo
Use identificadores internos imutáveis e uma tabela aprovada de relacionamentos. Mesmo quando a requisição inclui brand_id, o servidor deve conferir identidade, permissões do tenant e recurso solicitado. Dados enviados pelo navegador não concedem acesso a outra marca. [3] [4]
Quais configurações de frontend e domínio são individuais?
Domínio, idioma, tema, navegação, campanhas, textos legais, público geográfico e catálogo de jogos podem variar entre marcas. Mantenha essas diferenças em configurações tipadas, versionadas e reversíveis, em vez de duplicar lógica em vários sistemas. Canonical e hreflang precisam refletir páginas e mercados reais, não apenas uma troca de cores.
Resolver a relação domínio-marca-tenant no servidor antes de consultar dados privados.
Versionar temas, conteúdo e parâmetros com aprovação e caminho de reversão.
Isolar segredos, imagens e chaves de cache conforme o escopo de cada marca.
Testar traduções, redirecionamentos, consentimentos e páginas legais por vitrine.
Uma biblioteca comum de componentes pode sustentar jornadas diferentes. Porém, uma configuração global incorreta pode afetar todas as marcas, então sua publicação deve seguir controles de uma implantação de produção.
Como organizar os serviços comuns e os limites de tenant?
Gateway de API, adaptadores de jogos, conteúdo e observabilidade podem ser compartilhados, enquanto perfis e dados financeiros permanecem isolados. Escolha pool, bridge ou silo por componente: infraestrutura comum com controles, modelo híbrido ou implantação dedicada. AWS e Microsoft tratam isolamento como uma escolha gradual, não como padrão único. [1] [2]
Registrar a fonte confiável do vínculo entre marca e tenant.
Classificar cada serviço como compartilhado, restrito ao tenant ou dedicado.
Transportar contexto de tenant validado em APIs, filas e tarefas assíncronas.
Documentar zonas de falha, propriedade dos dados e responsabilidade por recuperação.
⊕Ampliar diagramaMesmo com vitrines independentes, o núcleo compartilhado precisa validar direitos de acesso.
Código comum não exige banco de dados ou carteira únicos. O catálogo de jogos pode ser centralizado, enquanto o livro-razão e as contas de pagamento são dedicados. Avalie segurança, latência e contrato separadamente em cada serviço.
Carteiras, jogos e pagamentos podem ser compartilhados?
Várias marcas podem usar o mesmo adaptador de jogos ou orquestração de pagamentos, mas licenças de conteúdo, moedas, limites, merchant accounts e relatórios precisam respeitar o escopo correto. Ter uma API de jogos comum não significa que todos os títulos podem aparecer em todas as marcas. Carteira unificada é uma decisão financeira e jurídica separada.
Componente
Parte reutilizável
Controle da marca
API de jogos
Adaptador e monitoramento
Catálogo e direitos contratuais
Carteira
Lógica de ledger e idempotência
Saldos e transações
Pagamentos
Orquestração de gateways
Merchant, região e risco
Bônus
Motor de regras
Elegibilidade e orçamento
Perfil
Tecnologia de identidade
Consentimento e acesso
Teste buscas, exportações, caches, webhooks e callbacks além do jogo normal. Uma ação financeira deve ser recusada quando o jogador, operador ou tenant validado não corresponde ao recurso. [3] [4]
O que muda ao lançar marcas e publicar atualizações?
Uma alteração em marca única costuma ter impacto concentrado. No modelo multimarcas, o onboarding precisa ser repetível: provisionar tenant, domínio, certificado, configuração, direitos de fornecedores, credenciais de pagamento, métricas e testes. A AWS SaaS Lens destaca a automação desse processo. [6]
Criar o registro da marca e do tenant com responsáveis, mercados e produtos.
Provisionar domínio, segredos, armazenamento e provedores sem cópia manual.
Validar em staging e liberar gradualmente por marca com possibilidade de rollback.
Comprovar por testes negativos que a nova marca não consulta outros tenants.
Uma atualização de código compartilhado pode derrubar várias marcas ao mesmo tempo. Feature flags e rollout progressivo ajudam quando os parâmetros são testados e auditáveis. Manter forks permanentes também aumenta o risco de divergência.
Quais controles impedem vazamento entre marcas?
A separação precisa cobrir autenticação, autorização por objeto, SQL, cache, armazenamento, exportações, consumidores de eventos e painel administrativo. O contexto de tenant deve vir da identidade e das permissões verificadas no servidor, não de um parâmetro do frontend. A OWASP recomenda controle explícito e negação por padrão. [3] [4]
Validar autorização do usuário, tenant e recurso em cada operação sensível.
Escolher políticas por linha, esquemas separados ou bases dedicadas conforme o risco.
Aplicar escopo de tenant a cache, objetos, filas, registros e limites de uso.
Testar IDs de outros tenants, replays, exportações e ferramentas privilegiadas.
Namespaces no Kubernetes ajudam a isolar workloads, mas não substituem autorização de usuário final. Clusters compartilhados precisam de políticas de rede, quotas e controles adicionais; alguns serviços podem exigir infraestrutura dedicada. [5]
Como mudam disponibilidade, escala e recuperação?
Uma falha de marca única tende a afetar uma vitrine; uma falha no núcleo compartilhado pode afetar várias. Observe a saúde da plataforma e de cada tenant, com quotas que limitem consumidores excessivos sem expor dados pessoais nos relatórios. [1] [5]
Risco
Marca única
Salvaguarda multimarcas
Falha comum
Uma vitrine indisponível
Limitar alcance da falha
Pico de tráfego
Uma carga principal
Quotas e capacidade por tenant
Configuração ruim
Um projeto afetado
Versão e rollback direcionado
Recuperação
Restaurar ambiente
Restaurar tenant sem perda cruzada
Observabilidade
Uma visão de operação
Métricas e auditoria por tenant
Restaurar um backup completo da base compartilhada para corrigir apenas uma marca pode apagar transações mais recentes de outras. Teste recuperação por tenant, conciliação financeira e comunicação de incidentes antes de prometer independência operacional.
Quando economia e regulamentação influenciam a escolha?
Marca única costuma simplificar o início. Multimarcas permite dividir investimentos em núcleo e integrações, mas adiciona testes de isolamento, suporte, configuração e riscos de incidentes coletivos. Compare custo total de propriedade, não só o preço de lançar uma segunda interface.
Relacionar marcas, domínios, operadores, merchants e mercados aos responsáveis.
Validar contratos de jogos e pagamentos antes de reutilizar credenciais.
Calcular onboarding, operação por tenant, migração e separação de dados.
Verificar se releases compartilhadas atendem aos riscos de cada marca.
Não é correto afirmar que toda marca precisa de uma licença separada em qualquer lugar, nem que uma única licença sempre basta. A estrutura regulatória deve ser verificada por mercado com profissionais competentes.
Qual checklist usar antes de escolher a arquitetura?
Monte uma matriz para os próximos dois anos com número de marcas, operadores, mercados, diferenças de produto, necessidades de isolamento e equipe disponível. Marca única pode funcionar até em uma empresa grande. Multimarcas vale a pena quando os serviços compartilhados geram economia sem reduzir controle ou segurança.
Listar marcas, domínios, entidades jurídicas, relações de jogadores e mercados.
Desenhar fronteiras de tenant para identidade, carteira, jogos, pagamentos e relatórios.
Testar segunda marca, acesso cruzado, rollback e recuperação em protótipo.
Comparar custo total, carga de suporte e impacto de falhas compartilhadas.
A questão principal não é quantas vitrines um único código consegue produzir. É se cada marca pode ter responsabilidade clara, regras aplicadas de forma independente e evidência de que dados de clientes e dinheiro continuam protegidos.