Frontend vs Backend de Cassino: Função de Cada Camada
O frontend de um cassino online é a experiência com a qual o jogador interage: lobby, navegação, catálogo, telas da conta e mensagens sobre as ações. O backend reúne serviços controlados que verificam identidade, permissões e elegibilidade, integram fornecedores e mantêm registros oficiais. A diferença não é apenas a linguagem de programação ou o lugar onde o HTML é gerado. Este guia mostra as atribuições de cada camada, acompanha a abertura de um jogo pelas APIs e explica como definir contratos seguros entre interface, serviços e responsáveis pela plataforma.
Publicado em
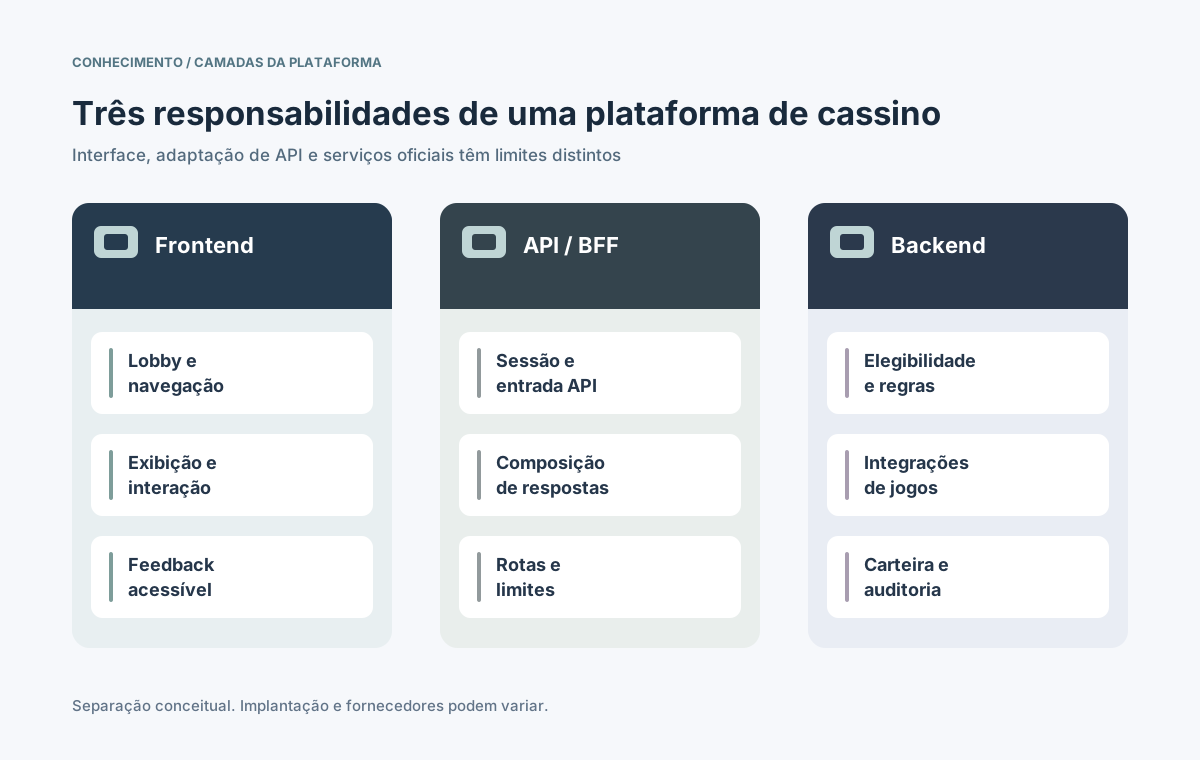
Separação conceitual entre interface, API e backend: decisões oficiais não ficam no navegador.
Neste artigo
Qual é a diferença entre frontend e backend de cassino?
Frontend inclui as páginas vistas pelo jogador, layouts responsivos, menus, botões, acessibilidade e mensagens. Backend processa as requisições e devolve dados ou decisões. Na web, navegador e servidor trocam mensagens HTTP; o servidor também pode montar o HTML exibido. Isso não transforma o navegador em responsável pelas decisões de negócio que precisam ser confiáveis. [1]
A fronteira importante é de confiança. A interface pode pedir a abertura de um jogo e mostrar um saldo, mas não deve conceder acesso, liquidar rodadas nem modificar lançamentos financeiros. O backend pode ser um monólito modular ou vários serviços. Nenhuma escolha, isoladamente, garante segurança e escala sem contratos e operação adequados.
Quais recursos pertencem ao frontend do cassino?
O frontend transforma recursos da plataforma em jornadas claras: lobby, categorias, busca, filtros, promoções, área da conta e suporte. Ele gerencia estados de carregamento, dicas de formulário, navegação local e avisos acessíveis. A permissão para executar uma ação vem da plataforma; ocultar um botão não é controle de acesso. [5]
Área da interface
Função para o jogador
Contrato necessário do backend
Lobby e busca
Exibir jogos elegíveis e filtros
Catálogo com disponibilidade e restrições
Abertura de jogo
Mostrar início e recuperação da sessão
Solicitação autorizada e referência da sessão
Conta
Apresentar perfil, limites e preferências
Dados autenticados e alterações permitidas
Saldo
Exibir valor confirmado e pendências
Saldo oficial e status da transação
Mensagens
Explicar erros e próximos passos
Códigos estáveis e referência para suporte
Acessibilidade
Garantir foco, teclado e leitura
Rótulos e estados compreensíveis
Uma interface bem feita também considera telas pequenas, idiomas, estados vazios e retomada após queda de conexão. LCP, INP e CLS medem aspectos de carregamento, resposta a interações e estabilidade visual; não comprovam que uma transação foi registrada corretamente. [5][6]
Quais decisões devem permanecer no backend?
O dispositivo do jogador não é uma fonte confiável para permissões ou contabilidade. O backend verifica sessões e acesso a objetos, aplica restrições de produtos e mercados, coordena provedores de jogos e pagamentos e mantém dados para conciliação. Fornecedores diferentes podem operar componentes distintos, mas cada obrigação precisa ter um responsável definido.
Validar identidade, papéis, elegibilidade do mercado e limites no servidor a cada operação protegida.
Vincular catálogo e gateway de lançamento a títulos, provedores e contextos temporários aprovados.
Registrar referências financeiras, mudanças de status e trilhas de auditoria nos serviços de carteira e pagamento.
Fornecer ao backoffice e suporte dados verificáveis, independentes do estado do navegador.
Monitorar dependências externas, atrasos e falhas das integrações.
A OWASP destaca falhas de autorização no nível do objeto entre os principais riscos de API. O acesso a uma conta, um jogo ou uma transação específica deve ser conferido pelo backend, mesmo que o frontend esconda informações. [3]
Como a abertura de um jogo atravessa as camadas?
A abertura de um jogo deixa a divisão mais clara. O jogador escolhe um título; a interface envia a referência desse produto, e não uma declaração de que ele tem permissão. A plataforma avalia conta, condições e integração antes de devolver um contexto de lançamento limitado ou uma recusa estruturada.
O frontend mostra o catálogo liberado pelo servidor e recebe a intenção de iniciar o jogo.
A borda da API verifica a sessão do aplicativo e encaminha a solicitação.
O backend valida conta, mercado, limites, jogo e fornecedor correspondente.
O servidor retorna contexto de abertura ou erro estruturado; a interface não presume sucesso.
Eventos de rodada e carteira são processados pelos serviços contratados; a interface consulta o estado confirmado.
⊕Ampliar diagramaUma solicitação de jogo atravessa controles; cada serviço mantém sua própria função.
Uma URL de jogo ou iframe carregado não comprova liquidação. Se o navegador fechar ou o callback do fornecedor atrasar, a plataforma ainda precisa conhecer o status real da sessão. Arquiteturas de agregação e modelos de carteira serão detalhados em guias específicos.
Quando usar um gateway de API ou backend-for-frontend?
Um gateway de API pode centralizar roteamento, limites e controles gerais na entrada. Um backend-for-frontend (BFF) reúne respostas adaptadas a interfaces específicas, como lobby web e aplicativo móvel. Essas opções não são obrigatórias. O BFF não deve criar uma carteira paralela nem contornar a autorização dos serviços de domínio. [2]
Camada
Responsabilidade útil
Limite a proteger
Navegador ou app
Renderizar telas e captar intenção
Sem segredos de fornecedores ou lançamentos oficiais
Gateway de API
Encaminhar e limitar tráfego
Autorizar objetos também nos serviços de domínio
BFF quando necessário
Compor dados por canal
Não duplicar regras de negócio
Serviços de domínio
Aplicar elegibilidade e ações
Decisões consistentes em todos os canais
Sistemas de registro
Guardar carteira, rodadas e auditoria
Sem escrita direta do dispositivo do jogador
Plataformas menores podem trabalhar com uma API bem definida. Um BFF faz sentido quando os canais realmente exigem respostas diferentes; adicionar serviços apenas para sofisticar o desenho aumenta os custos de operação e manutenção. [2]
Como proteger identidade, sessões e autorização?
Estado local do frontend não equivale a uma sessão autenticada. O navegador pode perder dados, repetir pedidos ou ser modificado pelo usuário. Credenciais devem ser emitidas e verificadas conforme regras do servidor; cada operação sensível exige validação da conta e do recurso acessado. A OWASP descreve proteção, expiração e ciclo de vida de sessões. [3][4]
Identificar o usuário pelo fluxo aprovado e estabelecer uma sessão reconhecida no servidor.
Proteger tokens contra exposição e aplicar controles de cookie e transporte adequados ao canal web.
Conferir permissões, situação da conta e propriedade do recurso no backend, não apenas na tela ou no gateway.
Expirar, revogar ou reforçar a autenticação quando houver mudança de risco e oferecer recuperação segura.
O cliente deve receber somente os dados necessários à tela atual. Segredos de serviços, chaves de fornecedores e operações administrativas não pertencem ao HTML nem ao JavaScript enviado ao jogador. Uma sinalização visual de permissão melhora a experiência, mas não substitui o servidor.
Por que o saldo e o resultado de jogos precisam ser oficiais?
O frontend pode formatar valores, mostrar uma pendência ou animar uma confirmação, mas não é o sistema contábil. Backend e parceiros aceitam pedidos, atribuem identificadores, processam callbacks e conciliam resultados. Uma animação, timeout do navegador ou evento de iframe não é prova de liquidação.
Usar referências persistentes de transações e sessões para suporte e conciliação entre serviços.
Proteger comandos financeiros contra cliques duplicados, reenvios de rede e repetição de webhooks.
Distinguir pendente, concluído, recusado e incerto; consultar o servidor após um timeout.
Manter trilhas de auditoria e procedimentos de correção fora da sessão do navegador.
Modelo de carteira, protocolo de liquidação e fluxo de pagamento dependem de contratos próprios. O princípio de separação permanece: a interface exibe um valor, enquanto sistemas confiáveis o determinam e registram.
O que muda entre desktop, mobile e canais incorporados?
Navegador desktop, site móvel, aplicativo nativo e webview incorporada podem usar APIs relacionadas, mas diferem em entrada, navegação, rede e interrupções. Isso pode justificar outra interface ou composição de resposta, nunca regras divergentes de elegibilidade e carteira. [2][5]
Situação do canal
Decisão do frontend
Contrato da plataforma
Tela pequena
Priorizar ações e leitura
Respostas compactas e paginação adequada
Aplicativo interrompido
Reconstruir a visualização
Sessão recuperável e status consultável
Rede lenta
Exibir espera e falhas honestamente
Timeouts e repetição segura de comandos
Localização
Traduzir rótulos, valores e ajuda
Metadados localizados e IDs estáveis
Acessibilidade
Garantir foco, contraste e semântica
Erros e estados claros
É preciso testar jornadas reais em diferentes dispositivos. Uma tela semelhante pode se comportar de outro modo no toque, teclado, navegador incorporado ou conexão instável. Acessibilidade deve constar dos requisitos desde o começo. [5]
Como medir desempenho e identificar falhas nas duas camadas?
Um lobby pode carregar rapidamente enquanto a API de abertura de jogos falha. O inverso também ocorre: backend correto com interface lenta ou instável. Meça experiência do navegador e operações do servidor separadamente, conectando-as por IDs de correlação. Web Vitals ajudam a avaliar a interação; traces, métricas e logs explicam problemas nos serviços. [6][7]
Frontend: conclusão de tarefas, LCP, INP, CLS, erros JavaScript e retomada após interrupção.
API: recusas de autenticação, códigos HTTP, latência, limites e tráfego anormal.
Backend: decisões de lançamento, timeout de fornecedor, status financeiro e diferenças de conciliação.
Operação: manter referência de correlação entre ação do jogador, API, serviços e suporte.
Widgets secundários do lobby podem degradar gradualmente, mas operações protegidas devem falhar com segurança. Teste requisições duplicadas, sessões expiradas, fornecedor indisponível e respostas tardias. A interface não deve prometer um resultado não confirmado pelo servidor.
O que definir no contrato entre frontend e backend?
Uma especificação útil torna cada responsabilidade verificável. Chamar empresas de fornecedora de frontend ou de plataforma não define quem cuida de autenticação, versões de API, dados, incidentes e auditoria. Esses responsáveis devem ser documentados, com testes de jornadas completas antes da aceitação.
Mapear cada tela a uma API, fonte oficial de dados e ação autorizada.
Definir identidade, acesso, exposição de dados, limites de tráfego e recuperação de sessão.
Especificar abertura de jogos, status da carteira, erros, repetição, conciliação e obrigações de provedores.
Estabelecer metas mensuráveis de UX e confiabilidade, observabilidade, acessibilidade e localização.
Testar recusas, duplicações, dados antigos, indisponibilidade e interrupções em dispositivos reais.
A distinção não é design versus código. O frontend comunica-se com pessoas; serviços confiáveis decidem e preservam evidências. Ambos precisam de contratos claros, completos e testáveis.