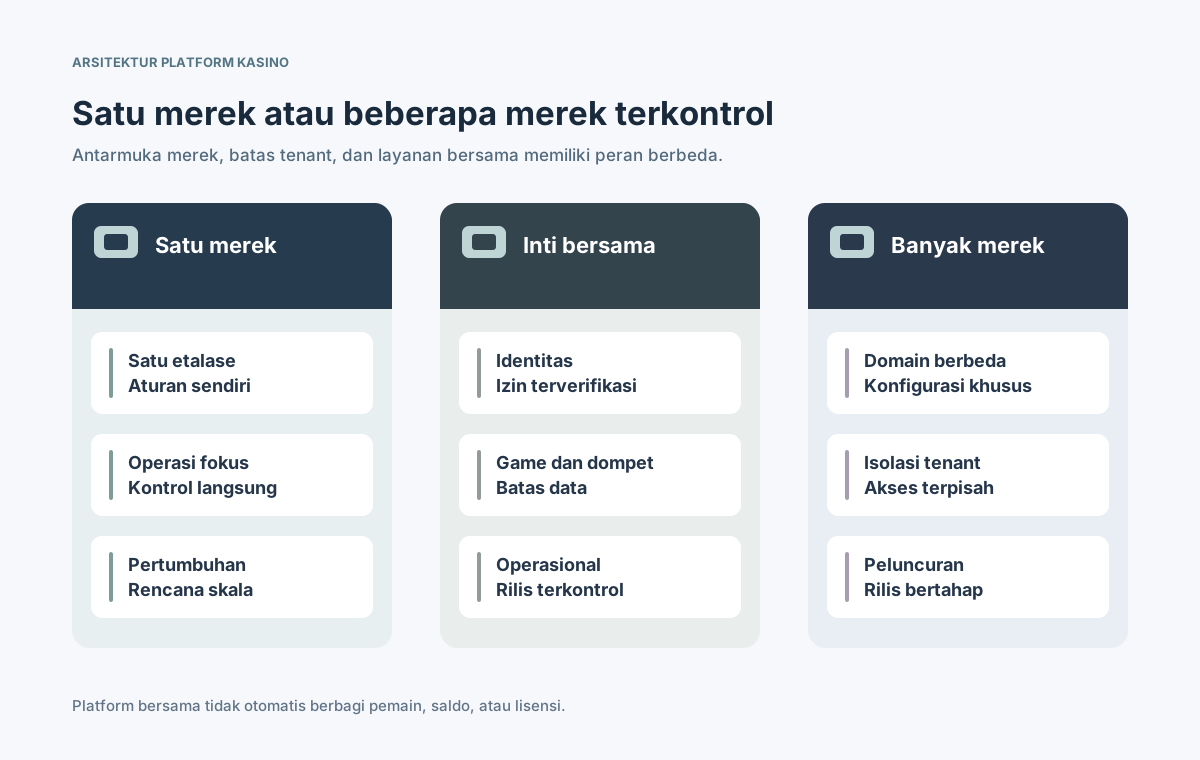
Mengoperasikan satu merek kasino online berbeda dari mengelola beberapa merek dengan domain dan pasar tersendiri. Platform satu merek berfokus pada satu pengalaman dan aturan operasionalnya. Arsitektur banyak merek memungkinkan layanan tertentu dipakai bersama, tetapi bukan berarti akun pemain, saldo, lisensi, atau data pribadi boleh otomatis digabung. Sebelum merancang sistem, tim harus memisahkan merek komersial, operator berbadan hukum, dan tenant teknis sebagai batas pengelolaan serta akses. Panduan ini membahas model penerapan, keamanan, layanan bersama, pemulihan, dan total biaya tanpa menganggap satu model selalu lebih baik.
Diterbitkan
Layanan inti dapat digunakan bersama dengan konfigurasi dan izin yang tetap terpisah untuk tiap merek.
Daftar isi
Apa beda platform kasino satu merek dan banyak merek?
Platform satu merek dibangun untuk satu identitas kasino walau menggunakan banyak bahasa, servis, atau lingkungan. Platform banyak merek memanfaatkan teknologi yang sama untuk beberapa produk berbeda, misalnya CMS, adaptor penyedia permainan, pemantauan, dan otomasi deployment. Nama model saja tidak membuktikan bahwa data sensitif benar-benar terisolasi.
Jumlah domain bukan ukuran yang tepat. Dua situs bisa milik satu merek, sedangkan satu grup dapat mengelola beberapa usaha dengan tanggung jawab hukum yang berbeda. Petakan pemilik, kontrak, pasar, dan hak data lebih dahulu, lalu pilih layanan yang layak dibagi. [1] [2]
Bagaimana membedakan merek, tenant, operator, dan domain?
Merek adalah identitas produk di mata pelanggan; operator adalah badan usaha yang memikul kewajiban; tenant merupakan unit isolasi administrasi dan data; domain hanya alamat akses. Hubungannya tidak harus satu banding satu. Nama host tidak boleh dianggap sebagai bukti hak mengakses data.
Entitas
Tanggung jawab
Asumsi keliru
Merek
Identitas dan penawaran
Satu merek pasti satu perusahaan
Tenant
Isolasi data dan administrasi
Tenant sama dengan domain
Operator
Kontrak dan kewajiban hukum
Satu lisensi berlaku global
Domain
Routing, SEO, sertifikat
Alamat memberi izin
Pasar
Mata uang dan aturan akses
Semua negara punya aturan sama
Lingkungan
Pengujian atau produksi
Merek staging sudah aktif
Gunakan ID internal yang stabil dan tabel pemetaan yang telah disetujui. Sekalipun permintaan membawa brand_id, server harus memeriksa identitas, keanggotaan tenant, dan objek yang diminta. Parameter browser tidak memberi izin lintas merek. [3] [4]
Pengaturan frontend dan domain apa yang khusus per merek?
Setiap merek dapat memiliki domain, bahasa, tema, navigasi, promosi, halaman hukum, katalog game, dan ketersediaan pasar berbeda. Simpan perbedaan tersebut sebagai konfigurasi bertipe dan berversi, bukan menyalin seluruh logika aplikasi. Canonical dan hreflang harus sesuai dengan halaman serta target pasar yang nyata, bukan hanya pergantian warna.
Validasi pemetaan domain, merek, dan tenant di server sebelum akses privat.
Atur tema dan konten dengan versi, persetujuan, serta mekanisme rollback.
Pisahkan secret, aset, dan cache key sesuai lingkup izin merek.
Uji terjemahan, redirect, persetujuan, dan tautan hukum tiap frontend.
Pustaka komponen frontend yang sama dapat mendukung pengalaman berbeda. Namun satu konfigurasi global yang salah dapat merusak beberapa merek; perlakukan publikasinya seperti rilis produksi.
Bagaimana menyusun layanan inti dan isolasi tenant?
API gateway, adaptor game, pengelolaan konten, dan observabilitas dapat digunakan bersama sementara catatan pemain serta keuangan dipisahkan. Pilih model pool, bridge, atau silo per komponen: infrastruktur bersama dengan kontrol, gabungan keduanya, atau instalasi khusus. AWS dan Microsoft menjelaskan isolasi sebagai spektrum pilihan, bukan satu desain wajib. [1] [2]
Tetapkan sumber kebenaran untuk hubungan merek dengan tenant.
Klasifikasikan layanan sebagai bersama, terbatas per tenant, atau khusus.
Bawa konteks tenant terverifikasi melalui API, antrean, dan tugas latar belakang.
Dokumentasikan batas gangguan, pemilik data, serta tanggung jawab pemulihan.
⊕Perbesar diagramTeknologi inti tetap perlu memvalidasi hak akses meski antarmuka tiap merek berbeda.
Berbagi kode tidak mengharuskan satu basis data atau satu dompet. Katalog game dapat terpusat sementara ledger dan sistem pembayaran dipisah. Evaluasi risiko, kontrak, dan latensi per layanan.
Bolehkah dompet, game, dan pembayaran digunakan bersama?
Beberapa merek dapat memanfaatkan adaptor penyedia atau orkestrasi pembayaran yang sama. Namun hak atas game, mata uang, batas transaksi, akun merchant, dan laporan harus diperiksa menurut merek. API game bersama tidak otomatis mengizinkan setiap judul di setiap merek. Dompet bersama adalah keputusan produk keuangan dan hukum yang terpisah.
Komponen
Dapat digunakan bersama
Kontrol per merek
API game
Adaptor dan pemantauan
Katalog, pasar, kontrak
Dompet
Logika ledger dan idempotensi
Saldo dan transaksi
Pembayaran
Orkestrasi gateway
Merchant, negara, risiko
Bonus
Mesin aturan
Kelayakan dan anggaran
Akun pemain
Teknologi identitas
Izin dan kepemilikan
Uji juga pencarian, ekspor, cache, webhook, dan callback pembayaran, bukan hanya permainan biasa. Operasi harus ditolak jika pemain, operator, atau tenant terverifikasi tidak sesuai dengan objek target. [3] [4]
Bagaimana onboarding merek dan rilis perangkat lunak berubah?
Dalam satu merek, dampak perubahan biasanya terpusat. Pada sistem banyak merek, onboarding harus dapat diulang: tenant ID, domain, sertifikat, konfigurasi, hak penyedia, kredensial pembayaran, metrik, dan pengujian penerimaan disiapkan konsisten. AWS SaaS Lens menekankan otomasi onboarding tenant. [6]
Daftarkan merek dan tenant beserta penanggung jawab, pasar, dan produk.
Sediakan domain, secret, storage, dan penyedia tanpa penyalinan manual.
Validasi di staging lalu aktifkan bertahap per merek dengan opsi rollback.
Buktikan melalui tes negatif bahwa merek baru tak dapat melihat data tenant lain.
Perubahan kode inti dapat mengganggu beberapa merek sekaligus. Feature flag dan rilis bertahap bermanfaat jika pengaturan telah diuji serta dapat diaudit. Cabang kode permanen yang berbeda-beda juga meningkatkan beban pemeliharaan.
Kontrol apa yang mencegah kebocoran lintas merek?
Isolasi harus berlaku pada autentikasi, otorisasi objek, query SQL, cache, penyimpanan, ekspor, konsumen event, hingga alat admin. Konteks tenant diambil dari identitas dan izin yang telah diverifikasi server, bukan hanya parameter browser. OWASP merekomendasikan pemeriksaan eksplisit dan penolakan secara default. [3] [4]
Periksa hak pengguna, tenant, dan objek pada setiap tindakan sensitif.
Pilih kebijakan baris, skema terpisah, atau basis data khusus menurut risiko.
Sertakan lingkup tenant di cache, storage, antrean, log, dan batas penggunaan.
Uji ID tenant lain, replay, ekspor, serta fungsi bantuan berhak tinggi.
Namespace Kubernetes membantu pemisahan beban kerja tetapi bukan pengganti otorisasi pengguna aplikasi. Klaster bersama masih membutuhkan kebijakan jaringan, kuota, dan kontrol tambahan; beberapa beban lebih tepat dipisah. [5]
Bagaimana perbedaan skala, pemantauan, dan pemulihan?
Gangguan pada satu merek umumnya terbatas pada satu situs. Sebaliknya, kegagalan layanan inti bersama dapat menghentikan banyak merek. Pantau kesehatan keseluruhan dan per tenant, tetapkan kuota untuk mencegah satu merek menghabiskan sumber daya, serta hindari bocornya data pribadi di metrik. [1] [5]
Risiko
Satu merek
Perlindungan banyak merek
Gangguan umum
Satu situs terhenti
Batasi dampak layanan
Lonjakan trafik
Satu profil beban
Kuota dan kapasitas tenant
Salah konfigurasi
Satu proyek terdampak
Versi dan rollback terarah
Pemulihan data
Pulihkan lingkungan
Pulihkan hanya tenant terkait
Observabilitas
Satu konteks operasi
Metrik dan audit per tenant
Memulihkan seluruh database bersama untuk memperbaiki satu merek berisiko menghapus transaksi baru merek lain. Latih pemulihan terpisah, rekonsiliasi keuangan, dan komunikasi insiden sebelum menjanjikan kemandirian.
Kapan ekonomi dan aturan pasar memengaruhi keputusan?
Satu merek biasanya lebih sederhana pada awalnya. Banyak merek dapat membagi biaya pengembangan inti dan integrasi, tetapi menambah pengujian isolasi, manajemen konfigurasi, dukungan, serta risiko insiden bersama. Hitung total biaya operasi, bukan sekadar harga membuat frontend kedua.
Petakan merek, domain, operator, merchant, dan pasar ke penanggung jawab.
Periksa kontrak game serta pembayaran sebelum berbagi kredensial.
Perkirakan biaya onboarding, operasi tenant, migrasi, dan pemisahan data.
Tentukan apakah jadwal rilis bersama cocok dengan risiko tiap merek.
Jangan berasumsi setiap merek pasti memerlukan izin terpisah di semua wilayah atau satu izin pasti mencakup semuanya. Struktur hukum perlu diperiksa menurut aturan pasar yang bersangkutan.
Apa daftar periksa sebelum memilih model platform?
Buat matriks keputusan dua tahun ke depan: jumlah merek, operator, pasar, perbedaan produk, kebutuhan isolasi, dan kapasitas tim. Platform satu merek bisa tepat bahkan bagi bisnis besar. Banyak merek hanya menguntungkan jika penggunaan bersama tetap menjaga keamanan dan kemandirian operasi.
Daftar semua merek, domain, badan hukum, hubungan pemain, dan pasar.
Gambarkan batas tenant untuk identitas, dompet, game, pembayaran, dan laporan.
Uji onboarding merek kedua, akses silang, rollback, dan pemulihan.
Bandingkan biaya total, beban tim, dan dampak gangguan bersama.
Pertanyaan terpenting bukan berapa banyak situs yang dapat dihasilkan dari satu kode. Yang utama adalah apakah setiap merek punya pemilik jelas, kebijakan yang ditegakkan, dan bukti perlindungan data pemain serta transaksi keuangan.