Frontend kasino online adalah pengalaman yang terlihat dan digunakan pemain: lobi, navigasi, katalog game, halaman akun, dan pesan status. Backend merupakan layanan terkendali yang memeriksa identitas dan kelayakan, mengelola integrasi penyedia, serta menyimpan catatan yang sah. Perbedaannya bukan hanya bahasa pemrograman atau tempat HTML dibuat. Panduan ini memetakan tanggung jawab tiap lapisan, mengikuti permintaan peluncuran game melewati batas API, dan menjelaskan kontrak apa saja yang perlu disepakati saat memilih atau membangun platform kasino.
Diterbitkan
Pembagian konseptual antarmuka, API, dan backend; keputusan resmi tidak ditetapkan di browser.
Daftar isi
Apa perbedaan frontend dan backend kasino?
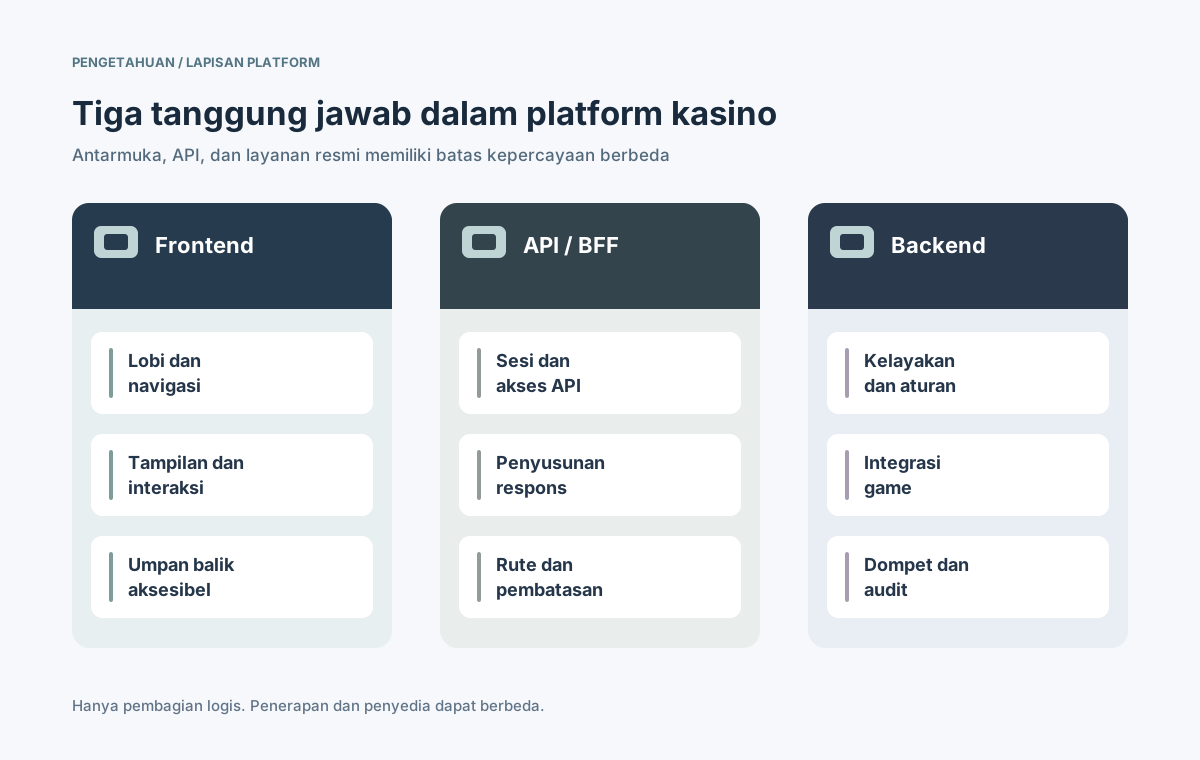
Frontend meliputi halaman yang dilihat pemain, tata letak, tombol, navigasi, aksesibilitas, dan pesan umpan balik. Backend memproses permintaan di balik layar lalu mengirimkan data atau keputusan. Dalam sistem web, browser dan server bertukar permintaan HTTP; server juga bisa menghasilkan HTML yang tampil. Namun, keputusan bisnis yang harus tepercaya tetap bukan tanggung jawab browser. [1]
Batas utamanya adalah kepercayaan. Antarmuka boleh meminta membuka game atau menampilkan saldo, tetapi tidak boleh menentukan sendiri hak bermain, menyelesaikan ronde, atau mengubah pembukuan. Backend bisa berupa aplikasi modular tunggal atau beberapa layanan. Keduanya membutuhkan kontrak serta pengelolaan yang jelas agar aman dan andal.
Apa saja fungsi frontend kasino?
Frontend mengubah kemampuan platform menjadi alur pemain yang mudah dipahami: lobi, kategori, pencarian, filter, promosi, akun, dan bantuan. Lapisan ini mengatur tampilan memuat, petunjuk formulir, navigasi lokal, dan pesan kesalahan yang mudah diakses. Izin sebenarnya berasal dari server; menyembunyikan tombol bukanlah kontrol otorisasi. [5]
Area antarmuka
Fungsi untuk pemain
Kontrak backend
Lobi dan pencarian
Menampilkan game yang tersedia dan filter
Katalog beserta ketersediaan dan batasan
Peluncuran game
Menampilkan proses buka dan pemulihan
Permintaan resmi dan referensi sesi
Halaman akun
Profil, batas, dan preferensi
Data terautentikasi dan perubahan yang sah
Tampilan saldo
Angka terkonfirmasi dan status tertunda
Saldo resmi dan status transaksi
Pesan
Menjelaskan kesalahan dan langkah lanjut
Kode kesalahan dan referensi dukungan
Aksesibilitas
Fokus, keyboard, dan keterbacaan
Label dan status yang konsisten
Frontend yang baik mendukung layar kecil, lokalisasi, keadaan kosong, dan pemulihan setelah gangguan. LCP, INP, dan CLS membantu menilai waktu muat, respons interaksi, serta stabilitas tampilan, bukan membuktikan keakuratan transaksi keuangan. [5][6]
Keputusan apa yang harus ditangani backend?
Perangkat pemain tidak boleh menjadi sumber tepercaya untuk izin atau transaksi. Backend memeriksa sesi dan akses objek, menerapkan batasan produk serta pasar, mengoordinasikan penyedia game dan pembayaran, serta menyimpan data untuk rekonsiliasi. Komponen bisa berasal dari vendor berbeda, tetapi pemilik setiap tanggung jawab harus ditetapkan.
Memverifikasi identitas akun, hak akses, kelayakan pasar, dan batas pada server untuk setiap tindakan yang dilindungi.
Menghubungkan katalog dan gateway peluncuran dengan penyedia, produk, dan konteks sesi yang disetujui.
Menyimpan referensi transaksi, perubahan status, dan jejak audit pada layanan dompet serta pembayaran.
Memberikan data platform yang dapat diverifikasi kepada backoffice dan dukungan, bukan menyalin keadaan browser.
Memantau ketergantungan eksternal, keterlambatan, dan kesalahan integrasi.
OWASP menyoroti kegagalan otorisasi pada tingkat objek sebagai risiko besar API. Server harus memeriksa akses ke akun, game, atau transaksi yang diminta tanpa bergantung pada apa yang ditampilkan frontend. [3]
Bagaimana permintaan membuka game melewati setiap lapisan?
Peluncuran game menggambarkan batas tanggung jawab. Pemain memilih judul dan frontend mengirimkan referensi produk, bukan klaim bahwa tindakan itu diizinkan. Platform memeriksa akun, kelayakan, dan integrasi penyedia sebelum mengirim konteks peluncuran yang terbatas atau penolakan terstruktur.
Frontend menampilkan katalog resmi dan menerima niat pemain untuk membuka game.
Lapisan API memvalidasi sesi aplikasi lalu meneruskan permintaan ke layanan yang sesuai.
Backend memeriksa akun, pasar, batas, game, dan integrasi penyedia.
Server mengembalikan konteks peluncuran atau kesalahan; antarmuka tidak menganggap tindakan berhasil tanpa bukti.
Peristiwa ronde dan dompet diproses layanan terkait, lalu frontend membaca status yang sudah terkonfirmasi.
⊕Perbesar diagramPeluncuran melewati batas yang dikendalikan; setiap layanan mempertahankan perannya.
URL game yang terbuka atau iframe yang termuat bukan bukti penyelesaian transaksi. Jika browser ditutup atau callback penyedia terlambat, platform harus tetap mengetahui status sesi yang sebenarnya. Rancangan agregasi game dan dompet akan dibahas dalam panduan khusus.
Kapan gateway API atau backend-for-frontend diperlukan?
Gateway API dapat menangani perutean, pembatasan lalu lintas, dan pemeriksaan umum di pintu masuk. Backend-for-frontend (BFF) menyusun respons khusus untuk antarmuka web atau aplikasi. Keduanya pilihan desain, bukan komponen wajib. BFF tidak boleh membuat dompet baru atau melewati otorisasi layanan bisnis utama. [2]
Lapisan
Tanggung jawab
Batas yang dilindungi
Browser atau aplikasi
Menampilkan layar dan niat pengguna
Tanpa rahasia penyedia atau data keuangan resmi
Gateway API
Merutekan dan membatasi permintaan
Hak objek tetap diperiksa layanan bisnis
BFF jika perlu
Menyusun respons per kanal
Jangan menggandakan aturan bisnis
Layanan domain
Memutuskan kelayakan dan operasi
Keputusan konsisten di semua kanal
Sistem pencatatan
Menyimpan dompet, ronde, dan audit
Tidak ada akses tulis langsung dari klien
Platform kecil mungkin cukup memakai satu API dengan kontrak yang baik. BFF bermanfaat jika berbagai kanal benar-benar membutuhkan data berbeda. Menambah layanan hanya demi diagram arsitektur yang rumit justru meningkatkan beban pengoperasian. [2]
Bagaimana menjaga identitas, sesi, dan otorisasi?
Keadaan lokal frontend bukan sesi yang telah diautentikasi. Penyimpanan browser dapat hilang, permintaan bisa diulang, dan kode klien dapat diubah. Kredensial sesi harus diterbitkan serta diperiksa menurut aturan server; setiap operasi sensitif harus diotorisasi terhadap akun dan objek terkait. OWASP menjelaskan perlindungan identitas sesi beserta siklus hidupnya. [3][4]
Mengenali pengguna melalui alur yang disetujui dan membuat sesi yang dikenal oleh server.
Melindungi token agar tidak bocor dan menggunakan kontrol cookie serta transport yang sesuai.
Memeriksa peran, status akun, dan kepemilikan objek pada backend, bukan hanya menu atau gateway.
Mengakhiri, mencabut, atau memperkuat autentikasi saat risiko berubah serta menyediakan pemulihan aman.
Klien hanya menerima data yang diperlukan untuk layar saat ini. Kunci penyedia, rahasia layanan, dan operasi admin tidak boleh masuk ke HTML atau JavaScript yang dikirim ke pemain. Tanda izin dalam antarmuka membantu UX, tetapi bukan keputusan keamanan akhir.
Mengapa saldo dan hasil game harus menjadi catatan resmi?
Frontend boleh memformat nominal, menunjukkan operasi tertunda, atau menampilkan animasi sukses; lapisan ini bukan mesin pembukuan. Backend dan mitra menerima permintaan, memberi referensi, memproses callback, dan merekonsiliasi hasil. Animasi, timeout browser, atau peristiwa iframe bukan bukti transaksi terselesaikan.
Menggunakan referensi transaksi dan sesi game yang tetap agar dukungan serta rekonsiliasi dapat melacak operasi.
Melindungi perintah keuangan dari klik ganda, pengulangan webhook, dan pengiriman ulang jaringan.
Membedakan status tertunda, selesai, ditolak, dan tidak pasti; memeriksa ulang server setelah timeout.
Menyimpan jejak audit dan prosedur koreksi di luar keadaan browser pemain.
Model dompet, protokol penyelesaian penyedia, dan pembayaran bergantung pada kontrak terpisah. Prinsip dasarnya sama: klien menampilkan angka, sedangkan sistem tepercaya menetapkan dan mencatatnya.
Apa yang berubah pada desktop, mobile, dan kanal tertanam?
Browser desktop, web mobile, aplikasi native, dan webview tertanam dapat memakai API yang serupa. Namun metode input, navigasi, kondisi jaringan, dan siklus hidupnya berbeda. Perbedaan ini dapat memengaruhi tampilan atau komposisi respons, bukan membenarkan aturan kelayakan dan dompet yang berbeda. [2][5]
Kondisi kanal
Keputusan frontend
Kontrak platform
Layar kecil
Memprioritaskan tindakan dan keterbacaan
Respons ringkas dan pagination seperlunya
Aplikasi terganggu
Mengembalikan tampilan
Sesi dan status operasi dapat dipulihkan
Jaringan lambat
Menunjukkan proses dan kesalahan dengan jelas
Batas waktu dan pengulangan yang aman
Lokalisasi
Menyesuaikan label, nominal, dan bantuan
Metadata lokal dan ID yang konsisten
Aksesibilitas
Mengelola fokus, kontras, dan semantik
Kesalahan serta status yang dipahami
Pengujian harus memakai perangkat dan alur tugas nyata. Tampilan yang sama bisa berbeda ketika digunakan lewat sentuhan, keyboard, browser tertanam, atau jaringan tidak stabil. Aksesibilitas merupakan kebutuhan desain sejak awal. [5]
Bagaimana mengukur kinerja dan menemukan kegagalan?
Lobi dapat memuat dengan cepat sementara API peluncuran game gagal terus. Sebaliknya, backend bisa benar tetapi antarmukanya terasa lambat. Ukur pengalaman browser dan operasi server secara terpisah, lalu hubungkan dengan ID korelasi. Web Vitals menggambarkan pengalaman visual, sedangkan trace, metrik, dan log membantu menemukan kegagalan layanan. [6][7]
API: autentikasi gagal, kode HTTP, latensi, pembatasan, dan lalu lintas tidak biasa.
Backend: keputusan peluncuran, timeout penyedia, status transaksi, dan selisih rekonsiliasi.
Operasional: kaitkan tindakan pemain dengan jejak permintaan serta tiket dukungan.
Widget lobi yang tidak penting boleh mengalami penurunan fungsi, tetapi operasi sensitif harus gagal dengan aman. Uji permintaan ganda, sesi kedaluwarsa, penyedia tidak tersedia, dan respons terlambat. Antarmuka tidak boleh menjanjikan hasil yang belum dikonfirmasi server.
Apa yang harus ada dalam kontrak frontend dan backend?
Ruang lingkup teknis harus membuat setiap batas dapat diuji. Label vendor frontend atau vendor platform belum menentukan siapa memiliki autentikasi, perubahan API, data, penanganan insiden, dan bukti audit. Tetapkan pemiliknya lalu uji perjalanan pemain secara utuh sebelum menerima hasil kerja.
Memetakan tiap layar ke API, sumber data resmi, dan tindakan yang diizinkan.
Menetapkan autentikasi, otorisasi, pembatasan data, batas lalu lintas, dan pemulihan sesi.
Menentukan status peluncuran game dan dompet, kode kesalahan, retry, rekonsiliasi, serta peran penyedia.
Menetapkan target UX dan keandalan API, observabilitas, aksesibilitas, dan kriteria bahasa.
Menguji penolakan, permintaan ganda, data lama, gangguan penyedia, dan sesi terputus di perangkat nyata.
Pemisahan ini bukan desain versus kode. Frontend berkomunikasi dengan manusia; layanan tepercaya mengambil keputusan dan menyimpan buktinya. Platform yang baik membutuhkan kontrak jelas dan dapat diuji antara keduanya.