Frontend vs Backend de Casino: Función de Cada Capa
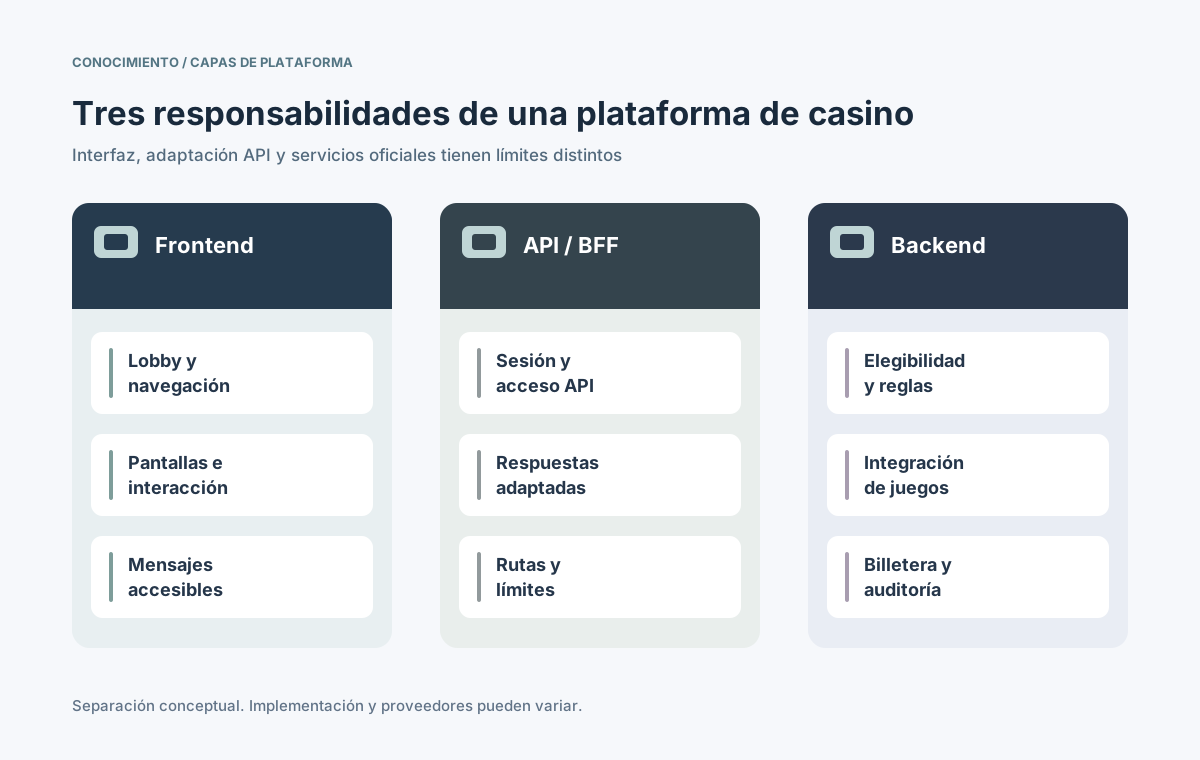
El frontend de un casino en línea es la experiencia visible del jugador: lobby, navegación, catálogo, pantallas de cuenta y mensajes sobre sus acciones. El backend reúne servicios controlados que verifican identidad, permisos y elegibilidad, coordinan proveedores y guardan registros oficiales. La diferencia no depende solamente del lenguaje de programación ni del lugar donde se genera el HTML. Esta guía describe las funciones de cada capa, sigue una solicitud para abrir un juego a través de la API y explica cómo establecer responsabilidades verificables al contratar o desarrollar una plataforma.
Publicado
Separación conceptual de presentación, API y backend: las decisiones oficiales no se toman en el navegador.
Contenido
¿Cuál es la diferencia entre frontend y backend de casino?
El frontend incluye páginas, diseño adaptable, menús, botones, navegación, accesibilidad y mensajes que ve el jugador. El backend procesa solicitudes y devuelve datos o decisiones. En la web, el navegador y el servidor intercambian peticiones HTTP; el servidor incluso puede generar HTML visible. Eso no significa que las decisiones de negocio confiables pertenezcan al navegador. [1]
La frontera útil es la confianza. Una interfaz puede solicitar abrir un juego o mostrar un saldo, pero no debería conceder permisos, liquidar una ronda ni modificar registros financieros. El backend puede ser una aplicación modular o varios servicios. Cualquiera de estas opciones necesita contratos claros y una operación confiable.
¿Qué capacidades corresponden al frontend?
El frontend transforma capacidades de la plataforma en recorridos comprensibles: lobby, categorías, búsqueda, filtros, promociones, cuenta y soporte. También administra la navegación local, estados de carga, ayuda en formularios y mensajes accesibles. Los permisos reales provienen del servidor: ocultar un botón no equivale a autorizar recursos. [5]
Área de interfaz
Función para el jugador
Contrato del backend
Lobby y búsqueda
Mostrar títulos elegibles y filtros
Catálogo con disponibilidad y restricciones
Apertura de juego
Indicar inicio o recuperación
Inicio autorizado y referencia de sesión
Cuenta
Presentar perfil, límites y ajustes
Datos protegidos y cambios permitidos
Saldo
Mostrar monto confirmado y pendientes
Saldo oficial y estado de transacciones
Mensajes
Explicar fallas y próximos pasos
Códigos de error y referencia de soporte
Accesibilidad
Permitir teclado, foco y lectura
Etiquetas claras y estados consistentes
Un frontend de calidad contempla pantallas pequeñas, idiomas, estados vacíos y recuperación tras una interrupción. LCP, INP y CLS ayudan a medir carga, respuesta y estabilidad visual, pero no comprueban que una operación financiera sea correcta. [5][6]
¿Qué decisiones deben permanecer en el backend?
El dispositivo del jugador no es fuente confiable de permisos o contabilidad. El backend valida sesiones, acceso a recursos, restricciones de producto y mercado, integra proveedores de juegos y pagos, y conserva datos conciliables. Algunos componentes pueden pertenecer a terceros; los contratos deben identificar exactamente quién responde por cada uno.
Comprobar en el servidor identidad, roles, condiciones del mercado y límites en toda acción protegida.
Vincular catálogo y apertura de juegos con proveedores autorizados y contextos de inicio temporales.
Guardar referencias de transacciones, cambios de estado y auditoría en servicios de billetera y pagos.
Dar al backoffice y al soporte datos verificables que no dependan de la vista del navegador.
Monitorear dependencias externas, tiempos de espera y problemas de integración.
OWASP identifica la autorización incorrecta a nivel de objeto como un riesgo importante de las API. El servidor debe validar el acceso a cada cuenta, juego o transacción concreta, sin importar lo que muestre la interfaz. [3]
¿Cómo cruza las capas una solicitud para abrir un juego?
La apertura de un juego muestra claramente la separación. El jugador elige un título y el frontend envía su identificador, no una afirmación de permiso. La plataforma verifica cuenta, condiciones e integración con el proveedor antes de generar un contexto limitado de inicio o un rechazo estructurado.
El frontend muestra el catálogo autorizado por el servidor y recibe la intención de abrir un juego.
La capa API verifica la sesión de la aplicación y envía la solicitud al servicio correspondiente.
El backend comprueba cuenta, mercado, límites, título y proveedor.
El servidor devuelve el contexto de inicio o un error claro; la interfaz no supone que hubo éxito.
Los eventos de ronda y billetera se procesan en servicios contratados y el frontend consulta el estado confirmado.
⊕Ampliar diagramaLa solicitud atraviesa límites controlados; cada servicio conserva su función.
Que una URL funcione o se cargue un iframe no demuestra liquidación. Si el navegador se cierra o el callback del proveedor llega tarde, la plataforma debe conservar el estado real de la sesión. Agregación y modelos de billetera se estudian en artículos aparte.
¿Para qué sirven una puerta de enlace API y un BFF?
Una puerta de enlace API puede centralizar rutas, límites de tráfico y controles generales. Un backend-for-frontend (BFF) prepara datos para una interfaz específica, como el lobby web o una aplicación móvil. Son opciones de arquitectura, no componentes obligatorios. Un BFF no debe duplicar la billetera ni saltarse la autorización de servicios de dominio. [2]
Capa
Función adecuada
Límite a proteger
Navegador o app
Presentar vistas y captar intención
Sin secretos de proveedores ni registros oficiales
Puerta de enlace API
Enrutar y limitar solicitudes
También validar derechos dentro del servicio
BFF si hace falta
Adaptar respuestas por canal
Evitar duplicar reglas de negocio
Servicios de dominio
Aplicar elegibilidad y operaciones
Decisiones iguales para todos los canales
Sistemas oficiales
Guardar billetera, rondas y auditoría
Sin escritura directa desde dispositivos
Una plataforma pequeña puede funcionar con una sola API bien definida. Un BFF se justifica cuando existen diferencias reales entre canales. Agregar servicios solo por una arquitectura vistosa complica las operaciones y el mantenimiento. [2]
¿Cómo deben funcionar identidad, sesión y autorización?
El estado local de una pantalla no constituye una sesión autenticada. El navegador puede perder datos, repetir solicitudes o ser modificado por el usuario. Las credenciales deben emitirse y validarse bajo reglas del servidor; cada operación protegida debe comprobar los permisos sobre el recurso solicitado. OWASP describe la protección y el ciclo de vida de sesiones. [3][4]
Identificar al jugador mediante un proceso aprobado y crear una sesión reconocida por el servidor.
Proteger los tokens y aplicar controles adecuados de cookies y transporte para el canal web.
Validar roles, estado de cuenta y propiedad del objeto dentro del backend, no solo en la pantalla.
Caducar, revocar o reforzar la sesión al cambiar el riesgo y permitir una recuperación segura.
El cliente debe recibir únicamente la información necesaria para la vista actual. Secretos de servicios, claves de proveedores y operaciones administrativas no deben incluirse en HTML ni JavaScript entregado al jugador. Un indicador visual de permiso ayuda a la experiencia, pero no toma la decisión de seguridad.
¿Por qué el saldo y los resultados deben ser oficiales?
El frontend puede dar formato al saldo, mostrar una operación pendiente o animar una confirmación, pero no es el sistema contable. El backend y los socios aceptan solicitudes, asignan referencias, procesan callbacks y concilian resultados. Una animación, un timeout del navegador o un evento de iframe no son prueba de liquidación.
Usar referencias persistentes de transacciones y sesiones para soporte y conciliación entre servicios.
Proteger comandos financieros ante doble toque, reintentos de red y repetición de webhooks.
Distinguir pendiente, terminado, rechazado e incierto; consultar estado del servidor tras un timeout.
Conservar auditorías y procesos de corrección fuera de la sesión del navegador.
La arquitectura de billetera, el protocolo de liquidación y los pagos dependen de acuerdos específicos. El principio es constante: el cliente muestra un valor y los sistemas confiables lo determinan y registran.
¿Qué cambia entre escritorio, móvil y canales integrados?
Navegadores de escritorio, web móvil, apps nativas y webviews integradas pueden compartir API, pero tienen distintos controles, navegación, redes e interrupciones. Esto modifica el diseño y quizá cómo se compone la respuesta, no las reglas de elegibilidad o billetera. [2][5]
Condición del canal
Decisión del frontend
Contrato de plataforma
Pantalla pequeña
Priorizar acciones y legibilidad
Respuestas compactas y paginación
App interrumpida
Recuperar la vista
Sesión recuperable y estado consultable
Red lenta
Mostrar espera y errores honestos
Timeouts y reintentos seguros
Localización
Traducir etiquetas, montos y ayuda
Metadatos localizados e ID estables
Accesibilidad
Cuidar foco, contraste y semántica
Estados y errores comprensibles
La adaptación debe probarse con dispositivos y tareas reales. Una vista aparentemente igual puede responder diferente al tacto, teclado, navegador integrado o mala conexión. La accesibilidad debe formar parte de los requisitos desde el principio. [5]
¿Cómo medir rendimiento y encontrar errores entre capas?
Un lobby puede cargar rápido mientras la API para abrir juegos falla constantemente. También puede funcionar el backend y sentirse lenta la interfaz. Mide la experiencia del navegador y las operaciones del servidor por separado, enlazadas mediante identificadores de correlación. Web Vitals describe la experiencia visual; trazas, métricas y registros ayudan a ubicar fallas. [6][7]
Frontend: tareas completadas, LCP, INP, CLS, errores JavaScript y recuperación de recorridos.
API: fallas de autenticación, códigos HTTP, latencia, límites y solicitudes sospechosas.
Backend: decisiones de inicio, tiempos de espera de proveedor, transacciones y diferencias de conciliación.
Operación: enlazar la acción del jugador con un ID común hasta el caso de soporte.
Los widgets secundarios pueden degradarse de forma controlada, pero las operaciones sensibles deben fallar con seguridad. Prueba solicitudes duplicadas, sesiones vencidas, proveedores caídos y respuestas tardías. La interfaz no debe prometer resultados sin confirmación.
¿Qué debe especificar el contrato frontend-backend?
Un alcance técnico útil permite verificar cada responsabilidad. Decir proveedor de frontend o proveedor de plataforma no aclara quién controla autenticación, cambios de API, datos, incidentes o auditoría. Documenta los responsables y prueba los recorridos completos antes de aceptar una entrega.
Vincular cada pantalla con su API, fuente oficial de información y acción permitida.
Definir identidad, permisos, exposición de datos, límites de tráfico y recuperación de sesión.
Especificar apertura de juego, estados de billetera, errores, reintentos, conciliación y responsabilidades del proveedor.
Fijar metas medibles de UX y confiabilidad, monitoreo, accesibilidad y localización.
Probar rechazos, duplicados, información obsoleta, caídas e interrupciones en dispositivos reales.
La diferencia no es diseño contra código. El frontend se comunica con personas; servicios confiables toman y conservan decisiones. Una plataforma sólida necesita contratos claros y comprobables entre ambas capas.