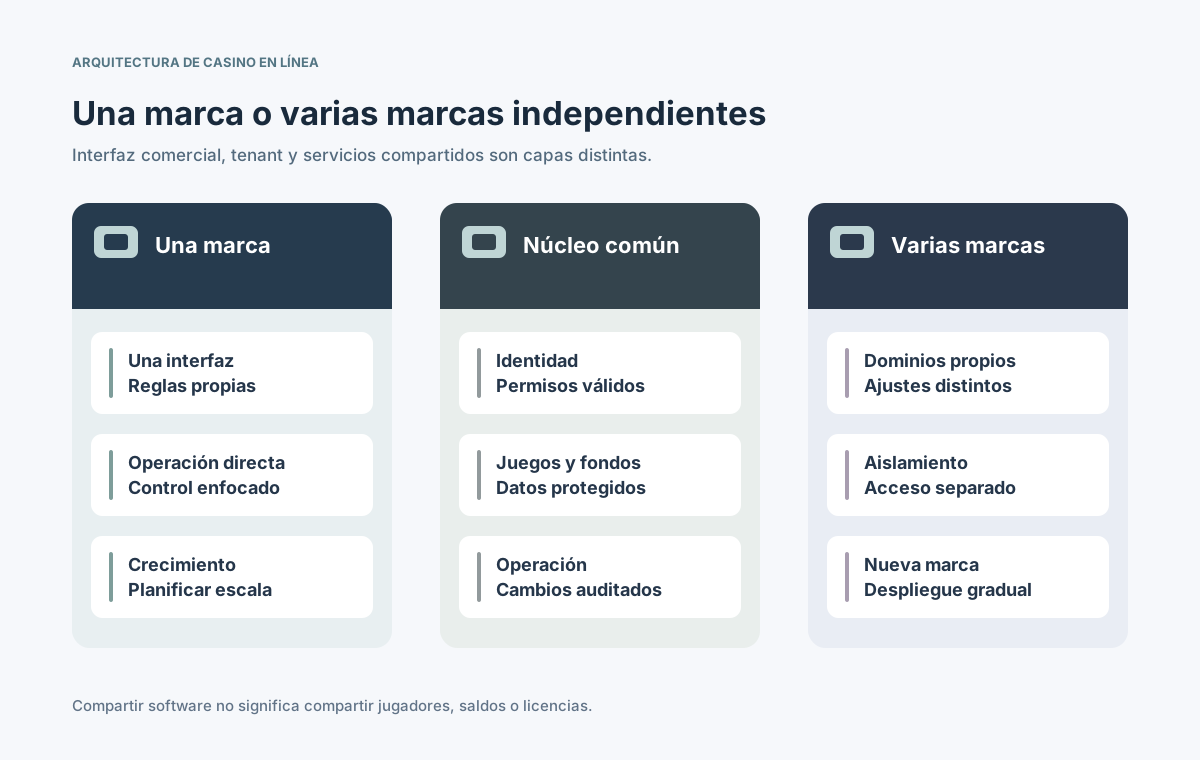
Operar un casino en línea bajo una marca no implica los mismos requisitos que lanzar varias marcas en distintos dominios o mercados. Una plataforma de una marca concentra la configuración y las operaciones; una multimarca reutiliza ciertos servicios para ofrecer experiencias diferenciadas. Sin embargo, compartir software no autoriza mezclar cuentas de jugadores, fondos, licencias ni datos personales. La decisión comienza distinguiendo la marca comercial, la entidad operadora y el inquilino técnico, también llamado tenant. Esta guía compara esquemas de despliegue, controles de seguridad, actualizaciones y costos para evaluar cada opción sin presentar una como respuesta universal.
Publicado
Es posible compartir servicios tecnológicos y mantener reglas y datos independientes por marca.
Contenido
¿En qué se distingue un casino de una marca de uno multimarca?
Una plataforma de una marca se diseña para una identidad comercial, aunque tenga varios idiomas, servicios o mercados. La multimarca reutiliza tecnología en marcas distintas, como un CMS, adaptadores de proveedores, monitoreo o automatización del despliegue. El nombre del modelo no garantiza que los datos privados estén correctamente separados.
No basta contar dominios: dos sitios pueden representar la misma marca, mientras que una empresa puede operar productos jurídica y comercialmente distintos. Primero identifica propietarios, contratos, mercados y derechos sobre datos; después decide qué servicios se pueden compartir. [1] [2]
¿Qué diferencia hay entre marca, tenant, operador y dominio?
La marca es la identidad pública; el operador es la entidad jurídica responsable; el tenant determina la separación administrativa y técnica; el dominio solamente identifica una dirección. Sus relaciones no siempre son uno a uno. Nunca otorgues acceso a información privada por el simple hostname.
Elemento
Función común
Suposición equivocada
Marca
Imagen y oferta comercial
Cada marca es otra empresa
Tenant
Aislamiento administrativo y de datos
Tenant equivale a dominio
Operador
Contratos y obligaciones
Una licencia cubre cualquier mercado
Dominio
Ruteo, SEO y certificados
La URL concede permiso
Mercado
Moneda, reglas y disponibilidad
Los países tienen reglas idénticas
Entorno
Pruebas o producción
Una marca en staging está activa
Utiliza IDs internos estables y una tabla autorizada de relaciones. Aunque una solicitud incluya brand_id, el servidor debe validar su correspondencia con la identidad, el tenant y el objeto solicitado. Los parámetros del navegador no son pruebas de autorización. [3] [4]
¿Qué partes del frontend y dominio cambian por marca?
Cada marca puede tener dominio, idiomas, apariencia, menú, promociones, textos legales, catálogo de juegos y cobertura regional diferentes. Guarda estas variaciones en configuración tipada, con versiones y reversión, en lugar de mantener muchas copias de lógica. Canonical y hreflang deben responder a las páginas y mercados reales, no a un cambio de colores.
Validar en el servidor la relación dominio-marca-tenant antes de consultar datos privados.
Versionar temas, contenido y reglas con revisión y posibilidad de revertir.
Separar secretos, archivos y claves de caché según la marca autorizada.
Comprobar traducciones, redirecciones, consentimiento y enlaces legales por sitio.
Una biblioteca común de componentes puede servir distintas experiencias. Aun así, una configuración global incorrecta podría afectar varias marcas, así que publicar esos cambios requiere un proceso de release completo.
¿Cómo se organizan servicios comunes y límites de tenant?
Pasarelas API, adaptadores de juegos, contenido y observabilidad pueden compartirse, pero los datos de clientes y fondos pueden mantenerse separados. Elige un modelo pool, bridge o silo por servicio: infraestructura común con controles, esquema híbrido o entornos dedicados. AWS y Microsoft presentan distintos grados de aislamiento, no una solución obligatoria. [1] [2]
Definir una fuente confiable de la relación marca-tenant.
Clasificar servicios como comunes, limitados a tenant o dedicados.
Mantener el contexto verificado en APIs, colas y trabajos asíncronos.
Documentar dominios de falla, propietarios de datos y responsables de recuperación.
⊕Ampliar diagramaLos servicios centrales deben validar permisos incluso cuando las marcas parecen totalmente independientes.
Compartir código no obliga a compartir base de datos ni monedero. El catálogo podría ser común y los registros financieros estar aislados. Evalúa cada módulo según su riesgo, latencia y acuerdos comerciales.
¿Se pueden compartir monederos, juegos y pasarelas de pago?
Es posible reutilizar adaptadores de proveedores o la orquestación de pagos entre marcas. No obstante, los derechos de juegos, las monedas, límites, cuentas merchant y reportes deben aplicarse en el alcance correcto. Una API común no autoriza mostrar todos los títulos. Un monedero compartido sería una decisión financiera y jurídica independiente.
Módulo
Parte reutilizable
Control por marca
API de juegos
Adaptador y monitoreo
Catálogo, mercado y contratos
Monedero
Registro e idempotencia
Saldos y transacciones
Pagos
Orquestación de pasarelas
Merchant, región y riesgo
Bonos
Motor de reglas
Elegibilidad y presupuesto
Jugador
Tecnología de identidad
Consentimiento y acceso
Prueba también búsquedas, exportaciones, cachés, webhooks y callbacks, no solo el flujo de juego. Una transacción debe rechazarse si el jugador, operador o tenant validado no coincide con el recurso. [3] [4]
¿Cómo cambian la incorporación de marcas y los releases?
En una sola marca los cambios suelen tener un alcance acotado. Con varias, la incorporación debe ser repetible: ID de tenant, dominio, certificado, configuración, derechos de proveedores, credenciales de pago, métricas y pruebas de aceptación. AWS SaaS Lens considera importante automatizar el onboarding. [6]
Registrar marca y tenant junto con responsables, mercados y productos permitidos.
Preparar dominio, secretos, almacenamiento y proveedores sin copiar a mano.
Validar en staging y activar cambios gradualmente por marca con opción de revertir.
Demostrar con casos negativos que la nueva marca no ve registros ajenos.
Una actualización común puede provocar una caída en varias marcas. Las banderas de funcionalidades y despliegues parciales ayudan si son verificables y tienen rollback. Mantener forks permanentes también complica la operación y aumenta divergencias.
¿Qué controles evitan fugas entre marcas?
El aislamiento debe cubrir autenticación, autorización de objetos, SQL, caché, almacenamiento, exportación, consumidores de eventos y herramientas administrativas. El tenant se obtiene de identidad y permisos verificados en servidor, no de un parámetro del navegador. OWASP recomienda permisos explícitos y rechazo por defecto. [3] [4]
Validar identidad, tenant y recurso en cada acción sensible.
Elegir protección por fila, esquemas distintos o bases dedicadas según el riesgo.
Incluir tenant en claves de caché, objetos, colas, registros y cuotas.
Probar IDs de otro tenant, reintentos, exportaciones y herramientas de soporte.
Los namespaces de Kubernetes ayudan a separar cargas técnicas, pero no sustituyen la autorización de usuarios. Los clústeres compartidos requieren políticas de red, cuotas y controles adicionales. [5]
¿Qué cambia en escalado, monitoreo y recuperación?
Una falla de marca única afecta normalmente un sitio; la falla del núcleo común puede detener varios. Monitorea el sistema y cada tenant, limita a los clientes de alto consumo con cuotas y evita exponer información personal en las métricas. [1] [5]
Riesgo
Una marca
Control multimarca
Caída común
Un sitio sin servicio
Aislar impacto por servicio
Pico de tráfico
Una carga principal
Cuotas y capacidad por tenant
Error de ajustes
Un sitio afectado
Versiones y reversión focalizada
Restauración
Recuperar ambiente
Recuperación segura por tenant
Monitoreo
Una visión operativa
Métricas y auditoría por tenant
Restaurar toda una base compartida para recuperar una sola marca podría sobrescribir transacciones recientes de otras. Ensaya recuperación por tenant, conciliación financiera y comunicación de incidentes antes de prometer autonomía.
¿Cómo influyen los costos y las reglas de cada mercado?
Un modelo de marca única suele ser más simple al principio. El multimarca reparte desarrollo e integraciones, pero exige pruebas de aislamiento, soporte, configuración y manejo de incidentes compartidos. Compara el costo total de operación, no solo el lanzamiento de otra interfaz.
Asignar responsables a marcas, dominios, operadores, merchants y mercados.
Revisar contratos de proveedores y pagos antes de compartir credenciales.
Calcular incorporación, operación de tenants, migraciones y separación de datos.
Evaluar si el mismo calendario de releases sirve a todos los riesgos.
No puede asegurarse que cada marca siempre necesite otra licencia ni que una sea suficiente para cualquier mercado. Las obligaciones deben revisarse por jurisdicción con asesores competentes.
¿Qué revisar antes de elegir uno de los modelos?
Prepara una matriz para los próximos dos años: cantidad de marcas, operadores, mercados, diferencias de producto, aislamiento necesario y recursos del equipo. Una marca única puede funcionar para una empresa grande. Multimarca conviene cuando el ahorro por reutilización no debilita seguridad o control.
Enumerar marcas, dominios, empresas, relaciones de jugadores y mercados.
Dibujar límites de tenant en identidad, monedero, juegos, pagos y reportes.
Probar la segunda marca, acceso cruzado, reversión y recuperación.
Comparar costos totales, soporte e impacto de incidentes comunes.
La pregunta clave no es cuántos sitios salen de una base de código. Es si cada marca tendrá responsables claros, reglas aplicadas de forma independiente y pruebas de que los datos de jugadores y los fondos permanecen protegidos.