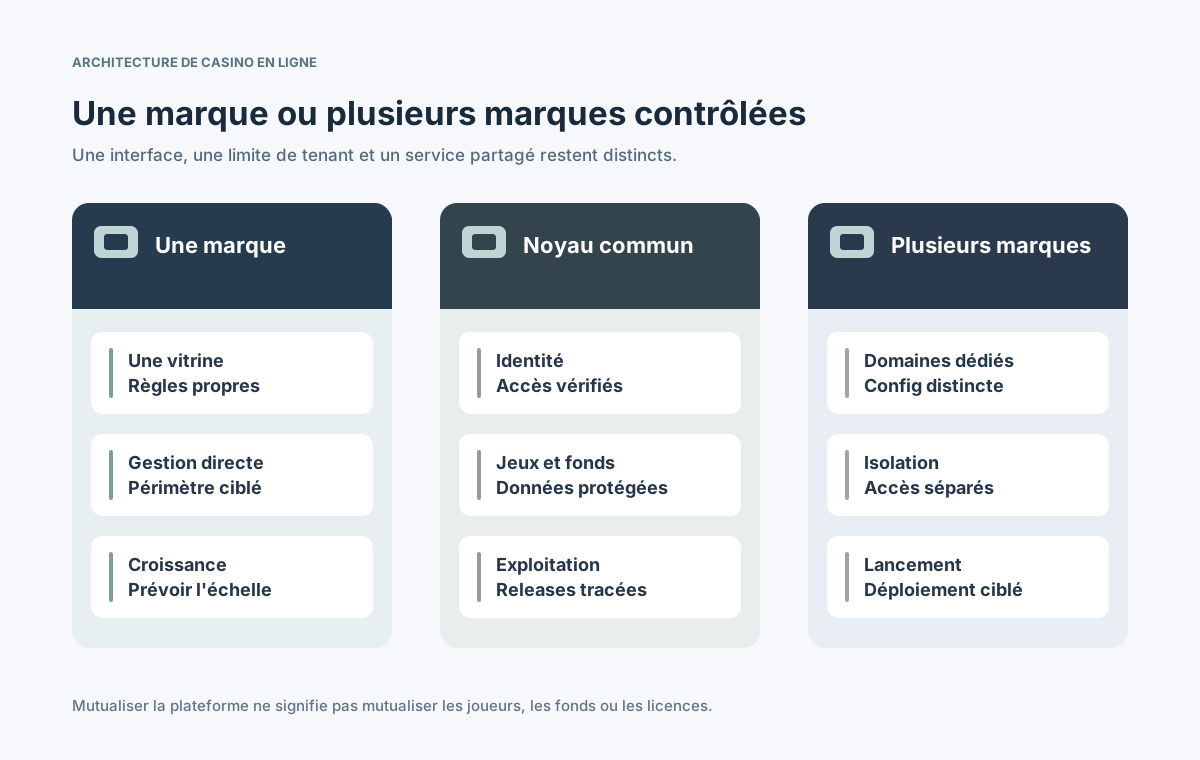
Exploiter un seul casino en ligne ne demande pas la même organisation que gérer plusieurs marques, domaines et marchés. Une plateforme mono-marque concentre les paramètres et les opérations sur une enseigne. Une plateforme multimarques permet de réutiliser certains services, sans nécessairement mélanger les clients, les soldes, les licences ou les données personnelles. Il faut donc distinguer l'identité commerciale, l'opérateur juridique et le locataire technique, souvent appelé tenant. Ce guide analyse les modèles de déploiement, la sécurité, les mises en production et les coûts pour aider à prendre une décision adaptée au contexte réel.
Publié le
La mutualisation des services reste compatible avec des paramètres et des droits distincts par marque.
Sommaire
Quelle différence entre mono-marque et multimarques ?
Une plateforme mono-marque est conçue pour une enseigne de casino, même si elle possède plusieurs services, langues et marchés. Une architecture multimarques réutilise une partie de la technologie pour plusieurs enseignes : moteur de contenu, adaptateurs fournisseurs, supervision ou déploiement. L'étiquette multimarques ne prouve pas que les informations sensibles sont correctement isolées.
Le nombre de noms de domaine ne suffit pas. Deux sites peuvent représenter la même marque, alors qu'une société peut gérer des marques juridiquement distinctes. Il faut décrire les propriétaires, les contrats, les marchés et les droits sur les données avant de choisir les services à partager. [1] [2]
Comment distinguer marque, tenant, opérateur et domaine ?
La marque représente l'identité visible, l'opérateur est l'entité juridique responsable, le tenant définit le périmètre technique d'administration et d'isolation, et le domaine n'est qu'une adresse. Ces relations ne sont pas toujours individuelles. Une URL ne doit jamais suffire à ouvrir les ressources d'un autre tenant.
Dimension
Rôle habituel
Hypothèse dangereuse
Marque
Image et proposition produit
Une marque = une société
Tenant
Isolation des données et des droits
Tenant = domaine
Opérateur
Contrats et obligations
Licence valable partout
Domaine
Routage, SEO, certificats
Le nom autorise l'accès
Marché
Devise et règles d'accès
Mêmes conditions partout
Environnement
Test ou production
Le test est déjà public
Attribuez des identifiants internes stables et conservez une table de correspondance approuvée. Un brand_id fourni par le navigateur doit être validé avec l'identité authentifiée, le tenant et la ressource demandée. [3] [4]
Quels paramètres de frontend varient selon la marque ?
Chaque marque peut avoir ses domaines, langues, couleurs, navigation, campagnes, textes réglementaires, marchés et jeux. Stockez les variantes dans une configuration typée, versionnée et réversible plutôt que dans des copies de logique métier. Les balises canonical et hreflang doivent refléter les véritables pages et marchés, pas seulement une charte graphique.
Associer les domaines à des marques et tenants approuvés côté serveur.
Versionner les contenus, thèmes et paramètres avec validation et retour arrière.
Isoler actifs, secrets et clés de cache selon le périmètre de chaque marque.
Tester langues, redirections, consentements et mentions légales par vitrine.
Une bibliothèque de composants peut servir plusieurs parcours utilisateurs. En revanche, une mauvaise configuration globale peut impacter toutes les marques; sa publication mérite donc les mêmes précautions qu'un déploiement de production.
Comment répartir services communs et isolation des tenants ?
Une passerelle API, des adaptateurs de jeux, le CMS ou l'observabilité peuvent être communs, tandis que les comptes et données financières sont isolés. Selon les composants, une organisation pool, bridge ou silo est possible : ressources partagées et contrôlées, mélange de services communs et dédiés, ou déploiements distincts. AWS et Microsoft présentent ces choix comme un continuum. [1] [2]
Définir la source de vérité entre marque et tenant.
Classer chaque service comme partagé, limité au tenant ou dédié.
Propager un contexte tenant authentifié dans API, files et traitements différés.
Documenter limites de panne, propriété des données et restauration.
⊕Agrandir le schémaDes services communs nécessitent toujours une vérification des droits d'accès.
Code commun ne signifie pas base de données ni portefeuille uniques. Un catalogue de jeux peut être central, tandis que les registres financiers et les passerelles de paiement restent séparés. Le niveau d'isolation doit être choisi service par service.
Peut-on partager les jeux, portefeuilles et paiements ?
Plusieurs marques peuvent exploiter le même adaptateur fournisseur ou orchestrateur de paiements. Les droits sur les jeux, pays, devises, limites, commerçants et rapports restent pourtant spécifiques. Une API commune n'autorise pas chaque marque à afficher tous les jeux. Un portefeuille réellement partagé est une décision financière et juridique distincte.
Composant
Partie mutualisable
Contrôle propre à la marque
API de jeux
Adaptateur et suivi
Catalogue et droits contractuels
Portefeuille
Moteur de registre et idempotence
Soldes et opérations
Paiement
Orchestration des passerelles
Marchands, pays et risques
Bonus
Moteur de règles
Éligibilité et budgets
Compte joueur
Technologie d'identité
Accès, consentement, propriété
Les tests doivent couvrir exports, caches, recherches, webhooks et callbacks, pas seulement les jeux. Une transaction doit être refusée si l'identité, l'opérateur ou le tenant ne correspond pas à la ressource. [3] [4]
Comment organiser le lancement et les mises en production ?
Sur une seule marque, le rayon d'impact d'une modification est généralement concentré. En multimarques, créer une enseigne est un processus reproductible : tenant, domaine, certificat, configuration, droits fournisseurs, comptes de paiement, suivi et recette. La SaaS Lens d'AWS inclut l'automatisation de l'onboarding des tenants. [6]
Enregistrer marque, tenant, responsables, marchés et produits autorisés.
Provisionner domaine, secrets, stockage et fournisseurs sans copie manuelle.
Valider en préproduction puis activer progressivement par marque avec rollback.
Prouver par des tests négatifs qu'une marque n'accède pas aux autres.
Un changement du code central peut provoquer une panne commune. Les déploiements progressifs et indicateurs de fonctionnalité réduisent le risque s'ils sont testés et documentés. Les forks permanents peuvent aussi rendre la maintenance incohérente.
Comment empêcher les accès aux données d'autres marques ?
L'isolation concerne authentification, autorisation d'objet, requêtes SQL, caches, stockage, exports, événements et outils d'assistance. Le tenant doit provenir de l'identité et des droits vérifiés côté serveur, jamais d'un simple paramètre transmis par le navigateur. L'OWASP recommande une autorisation explicite et un refus par défaut. [3] [4]
Vérifier la permission tenant et objet pour chaque opération sensible.
Choisir filtrage au niveau des lignes, schémas distincts ou bases dédiées selon le risque.
Inclure le contexte tenant dans caches, objets, tâches différées, logs et quotas.
Tester IDs d'autres tenants, replays, exports et interventions privilégiées.
Les namespaces Kubernetes peuvent contribuer à isoler les charges techniques, mais ne remplacent pas les règles d'autorisation applicatives. Des clusters partagés exigent quotas, contrôles réseau et politiques supplémentaires. [5]
Quelles conséquences sur la disponibilité et la restauration ?
Une panne mono-marque touche principalement une vitrine; un incident du noyau commun peut en affecter plusieurs. Mesurez l'activité globale et par tenant tout en protégeant les données personnelles. Limitez l'effet d'une marque très consommatrice avec des quotas, une capacité prévue et des frontières opérationnelles. [1] [5]
Risque
Une marque
Plusieurs marques
Panne commune
Une vitrine indisponible
Limiter le rayon d'impact
Pic de trafic
Une charge à gérer
Quotas et capacité par tenant
Mauvais paramètre
Un projet affecté
Versions et rollback ciblé
Restauration
Sauvegarde de l'environnement
Récupération sans perte croisée
Suivi
Un contexte de pilotage
Mesures et audit par tenant
Restaurer toute une base partagée pour réparer une seule marque risque d'effacer les transactions plus récentes des autres. Exercez une restauration limitée au tenant, une réconciliation financière et une communication d'incident avant d'annoncer des garanties.
Quels coûts et obligations influencent le choix ?
Le mono-marque simplifie souvent le démarrage. Le multimarques répartit les investissements dans le cœur technique, mais augmente la complexité de l'isolation, du support, des changements et des incidents partagés. Comparez les coûts complets, pas seulement le prix d'un nouveau thème.
Rattacher marques, domaines, opérateurs, marchands et marchés aux responsables.
Vérifier les contrats fournisseurs et paiements avant toute mutualisation.
Chiffrer onboarding, exploitation par tenant, migration et séparation des données.
Comparer la tolérance aux releases communes pour chaque activité et marché.
Il serait inexact d'affirmer que plusieurs marques nécessitent partout plusieurs licences, ou qu'une licence suffit toujours. La structure juridique doit être évaluée selon chaque marché par des spécialistes compétents.
Quelle checklist avant d'adopter l'un des deux modèles ?
Établissez une matrice pour les deux prochaines années : nombre de marques, opérateurs, marchés, différences produit, exigences de séparation et capacité des équipes. Le mono-marque peut convenir à une grande société; le multimarques est pertinent lorsque les services communs apportent une réelle valeur sans compromettre l'isolation.
Lister marques, domaines, entités légales, relations joueurs et marchés.
Dessiner les frontières tenant pour identité, portefeuille, jeux, paiement et rapports.
Tester l'arrivée d'une deuxième marque, l'accès croisé, le rollback et la reprise.
Comparer coût total, charge du support et portée d'une panne commune.
La bonne question n'est pas le nombre de frontends qu'un même code peut afficher. C'est la capacité à gérer chaque marque avec un responsable identifié, des contrôles indépendants et la preuve que les données clients et financières restent correctement protégées.