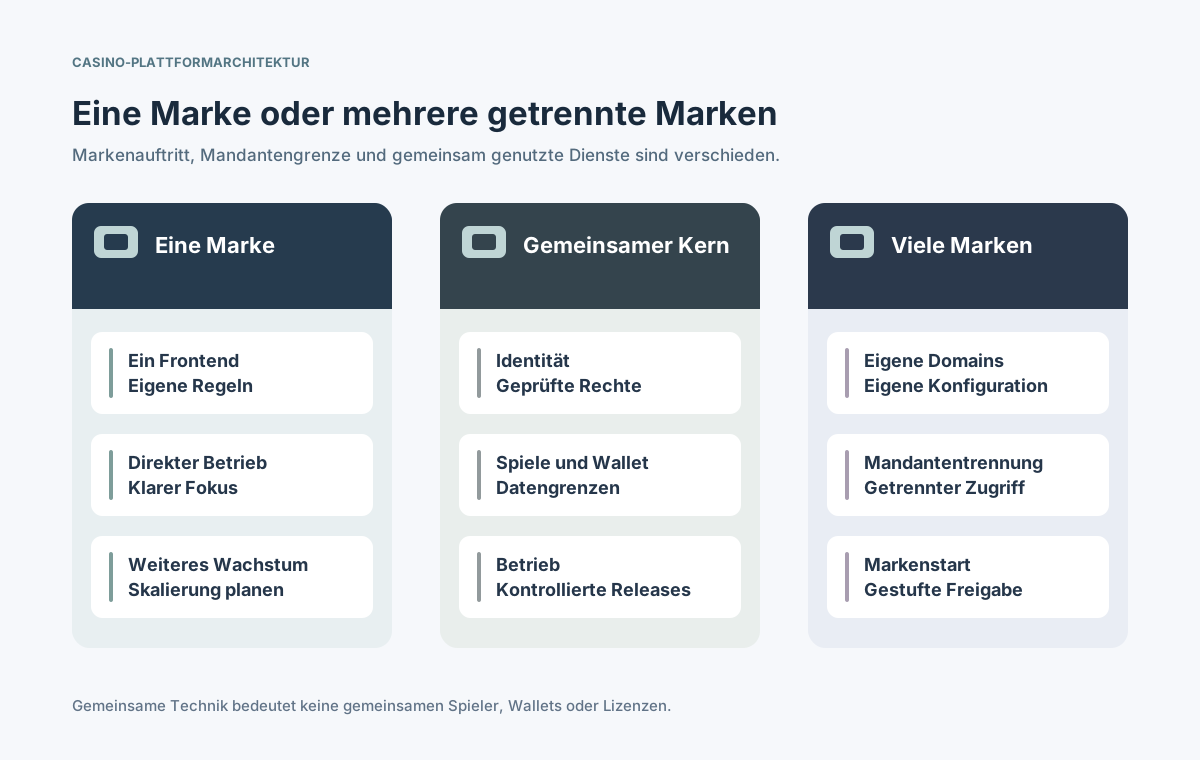
Wer nur eine Casino-Marke betreibt, stellt andere Anforderungen an Technik und Organisation als ein Unternehmen mit mehreren Marken und Domains. Bei einer Single-Brand-Plattform stehen ein Produkt und dessen Prozesse im Mittelpunkt. Eine Multi-Brand-Plattform kann gemeinsame Dienste für mehrere unterschiedliche Auftritte bereitstellen. Gemeinsamer Code bedeutet jedoch nicht automatisch gemeinsame Spielerkonten, Guthaben, Lizenzen oder personenbezogene Daten. Vor der Auswahl müssen Marken, Rechtsträger und technische Mandanten voneinander abgegrenzt werden. Dieser Leitfaden vergleicht Architekturmodelle, Sicherheitskontrollen, Einführung, Betrieb und Kosten ohne eine Lösung pauschal zu empfehlen.
Veröffentlicht
Gemeinsame technische Dienste können getrennte Markenauftritte mit eigenen Rechten versorgen.
Inhalt
Was unterscheidet Single-Brand- und Multi-Brand-Plattformen?
Eine Single-Brand-Plattform richtet sich auf eine Casino-Marke aus, kann aber mehrere Dienste, Sprachen und Märkte unterstützen. Bei Multi-Brand werden ausgewählte Technologien für mehrere eigenständige Marken wiederverwendet, etwa ein Content-System, Provider-Adapter oder die Deployment-Automatisierung. Der Begriff sagt noch nichts über die tatsächliche Trennung sensibler Daten aus.
Die Anzahl der Domains ist kein verlässliches Unterscheidungsmerkmal. Zwei Websites können zur gleichen Marke gehören; ein Unternehmen kann wiederum mehrere rechtlich und wirtschaftlich unterschiedliche Marken betreiben. Zuerst werden Verantwortung, Verträge, Märkte und Datenrechte festgelegt, danach die gemeinsam nutzbaren Dienste. [1] [2]
Wie unterscheiden sich Marke, Mandant, Betreiber und Domain?
Die Marke ist die öffentliche Produktidentität; der juristische Betreiber trägt einschlägige Verpflichtungen; ein Tenant beziehungsweise Mandant bezeichnet die technische Verwaltungs- und Isolationsgrenze; die Domain ist eine Adresse. Ihre Zuordnungen müssen nicht eins zu eins sein. Berechtigungen dürfen deshalb nicht nur aus Hostnamen abgeleitet werden.
Ebene
Übliche Funktion
Falsche Annahme
Marke
Auftritt und Produktangebot
Jede Marke ist eine eigene Firma
Mandant
Daten- und Verwaltungsgrenze
Mandant entspricht einer Domain
Betreiber
Verträge und Aufsichtspflichten
Eine Lizenz deckt alle Märkte ab
Domain
Routing, SEO, Zertifikate
Hostname erlaubt den Datenzugriff
Markt
Währung, Regeln, Berechtigung
Alle Länder sind gleich
Umgebung
Test, Staging oder Produktion
Testmarke ist öffentlich
Nutzen Sie stabile interne IDs und eine freigegebene Zuordnungstabelle. Auch ein mitgesendetes brand_id muss serverseitig mit authentifiziertem Mandanten, Nutzerrechten und Zielobjekt abgeglichen werden. Eine Browserangabe allein ist keine Zugriffsberechtigung. [3] [4]
Welche Frontend- und Domain-Einstellungen gehören zur Marke?
Domains, Sprachen, Theme, Navigation, Aktionen, Rechtstexte, Spielauswahl und regionale Verfügbarkeit können je Marke variieren. Legen Sie solche Unterschiede in typisierten, versionierten Einstellungen ab statt in vielen Codekopien. Canonical- und hreflang-Angaben brauchen korrekte Seiten- und Marktzuordnung, nicht nur eine neue Farbgestaltung.
Domain und Marke vor privaten Zugriffen serverseitig einem Mandanten zuordnen.
Themes, Inhalte und Regeln mit Freigabe und Rückrollversion verwalten.
Assets, Geheimnisse und Cache-Schlüssel nach Markenrechten trennen.
Sprachen, Weiterleitungen, Einwilligungen und Pflichtlinks je Frontend testen.
Eine gemeinsame Komponentenbibliothek ist mit unterschiedlichen Erlebnissen vereinbar. Eine fehlerhafte globale Einstellung kann jedoch mehrere Marken gleichzeitig beeinträchtigen; behandeln Sie Konfigurationsänderungen deshalb wie Produktionsreleases.
Wie werden gemeinsame Dienste und Mandantengrenzen aufgebaut?
API-Gateway, Spieleadapter, Content-System und Monitoring lassen sich teilen, während Kundendaten und Geldflüsse getrennt bleiben. Für einzelne Komponenten kommen Pool-, Bridge- oder Silo-Modelle infrage: gemeinsame Infrastruktur mit Zugriffsschutz, hybride Aufteilung oder dedizierte Umgebungen. AWS und Microsoft beschreiben Isolation als Spektrum passender Lösungen. [1] [2]
Die verlässliche Zuordnung von Marken zu Mandanten dokumentieren.
Dienste als gemeinsam, mandantenbezogen oder dediziert klassifizieren.
Geprüften Mandantenkontext an APIs, Queues und Jobs weitergeben.
Fehlerdomänen, Datenverantwortung und Recovery-Ziele definieren.
⊕Diagramm vergrößernGemeinsame Infrastruktur erfordert auch bei getrenntem Design wirksame Autorisierung.
Gemeinsamer Code erzwingt weder eine gemeinsame Datenbank noch ein gemeinsames Guthaben. Ein Spielkatalog kann zentral bereitstehen, während Ledger oder Zahlungssysteme dediziert laufen. Die Entscheidung wird für jeden Dienst nach Risiko und Leistung getroffen.
Dürfen Wallets, Spiele und Zahlungsdienste geteilt werden?
Mehrere Marken können denselben Provider-Adapter oder dieselbe Zahlungsorchestrierung nutzen. Nutzungsrechte, Spielkataloge, Währungen, Limits, Händlerkonten und Reports müssen dennoch korrekt begrenzt werden. Ein gemeinsames Spiel-API erlaubt nicht jede Spielveröffentlichung. Ein gemeinsames Wallet wäre eine gesonderte finanzielle und rechtliche Produktentscheidung.
Komponente
Wiederverwendbar
Abzugrenzen
Spiel-API
Adapter und Monitoring
Katalog und Vertragsrechte
Wallet
Ledgerlogik und Idempotenz
Guthaben und Transaktionen
Zahlungen
Gateway-Orchestrierung
Händler, Länder und Risiko
Boni
Regelwerk und Events
Anspruch, Budget und Sperren
Spielerprofil
Identitätstechnik
Einwilligung und Zugriff
Prüfen Sie auch Exporte, Suchfunktionen, Caches, Webhooks und Zahlungs-Callbacks auf fremde Markendaten. Kontovorgänge müssen scheitern, wenn Spieler-, Betreiber- oder Mandantengrenzen nicht zur Ressource passen. [3] [4]
Wie verändern sich Marken-Onboarding und Releases?
Bei einer Marke ist der Wirkungsbereich eines Updates vergleichsweise überschaubar. Multi-Brand benötigt einen wiederholbaren Prozess für Tenant-ID, Domain, Zertifikat, Konfiguration, Lieferantenrechte, Zahlungsschlüssel, Monitoring und Abnahme. Die AWS SaaS Lens behandelt wiederholbares Tenant-Onboarding als eigenständiges Architekturthema. [6]
Marke und Mandant mit Eigentümer, Märkten und Leistungen registrieren.
Domains, Secrets, Speicher und Provider ohne manuelles Kopieren bereitstellen.
Konfiguration in Staging prüfen und pro Marke gestuft freischalten.
Cross-Tenant-Tests vor dem Start eines neuen Auftritts durchführen.
Eine gemeinsame Codeänderung kann einen gemeinsamen Ausfall verursachen. Feature-Flags und gestufte Releases helfen nur mit überprüften Einstellungen und Rückfallplan. Langfristige Code-Forks führen dagegen häufig zu unkontrollierter Abweichung.
Welche Kontrollen verhindern markenübergreifenden Datenzugriff?
Mandantenschutz muss an jeder Stelle wirken: Anmeldung, Objektberechtigung, Datenbank, Cache, Dateien, Exporte, Event-Verarbeitung und Support-Werkzeuge. Der Mandantenkontext wird aus vertrauenswürdiger Identität und Mitgliedschaft abgeleitet; ein Browserparameter oder Queue-Feld allein genügt nicht. OWASP empfiehlt explizite Isolation und standardmäßiges Verweigern. [3] [4]
Jede Aktion mit gültiger Mandanten- und Objektberechtigung prüfen.
Row-Level-Schutz oder getrennte Schemas und Datenbanken nach Risiko wählen.
Mandantenscope auf Cache, Speicher, Limits und Hintergrundjobs anwenden.
Fremde IDs, Replay, Exporte und privilegierte Support-Zugriffe testen.
Kubernetes-Namespaces können Workloads trennen, ersetzen aber keine Endnutzerberechtigung. Geteilte Cluster brauchen zusätzlich Netzwerkrichtlinien, Quoten und Sicherheitskontrollen. Bei höherem Risiko sind dedizierte Ressourcen sinnvoll. [5]
Wie unterscheiden sich Skalierung, Monitoring und Recovery?
Ein Ausfall bei Single-Brand betrifft meist eine Marke. Ein gestörter gemeinsamer Kern kann mehrere Casino-Auftritte treffen. Deshalb braucht Multi-Brand Gesamtsicht und mandantenbezogene Kennzahlen, Quoten und Schutz vor übermäßiger Ressourcennutzung einzelner Kunden, ohne private Spielerinformationen offenzulegen. [1] [5]
Risiko
Eine Marke
Mehrere Marken
Gemeinsamer Ausfall
Eine Website betroffen
Fehlerwirkung begrenzen
Lastspitze
Ein Lastprofil
Mandantenquoten und Kapazität
Fehlkonfiguration
Ein Projekt betroffen
Versionierung und Rollback
Datenwiederherstellung
Umgebung wiederherstellen
Tenant-sichere Wiederherstellung
Monitoring
Ein Betriebskontext
Metriken je Mandant
Ein gesamtes gemeinsames Backup zurückzuspielen, um nur eine Marke wiederherzustellen, könnte jüngere Transaktionen anderer Marken überschreiben. Testen Sie mandantenspezifische Recovery, finanzielle Abstimmung und Incident-Kommunikation vorab.
Wann sprechen Regulierung und Wirtschaftlichkeit für ein Modell?
Single-Brand kann anfangs einfacher sein. Multi-Brand verteilt Core-Entwicklung und Integrationskosten auf mehrere Produkte, erfordert aber mehr Isolationstests, Konfigurationsmanagement, Support und Krisenkoordination. Vergleichen Sie Gesamtkosten statt nur den Preis eines zweiten Frontends.
Marken, Domains, Betreiber, Händler und Märkte den Verantwortlichen zuordnen.
Lieferanten- und Zahlungsvereinbarungen zur Wiederverwendung prüfen.
Onboarding, Mandantenbetrieb, Migration und getrennte Daten kalkulieren.
Abklären, ob gemeinsame Release-Zyklen zu allen Risikoprofilen passen.
Weder erfordert jede Mehrmarkenstruktur überall mehrere Lizenzen noch deckt eine einzelne Lizenz automatisch alle Marken ab. Die genaue Rechtslage ist je Markt mit fachkundiger Beratung zu prüfen.
Was gehört auf die Entscheidungscheckliste?
Erstellen Sie eine Matrix für die nächsten zwei Jahre: Anzahl Marken, Betreiber, Märkte, Produktunterschiede, Datenschutzgrenzen und verfügbare Betriebsteams. Eine Single-Brand-Lösung kann auch für große Unternehmen passend sein. Multi-Brand lohnt sich erst, wenn echte Wiederverwendung ohne Verlust an Isolation und Steuerbarkeit entsteht.
Marken, Domains, Rechtsträger, Spielerbeziehungen und Märkte auflisten.
Mandantenmodell für Identität, Wallet, Provider, Daten und Support zeichnen.
Zweite Marke, Angriffstests, Rollback und Recovery probeweise durchspielen.
Gesamtkosten, Betriebslast und Auswirkungen gemeinsamer Fehler vergleichen.
Die entscheidende Frage ist nicht, wie viele Frontends ein Codebestand erzeugt. Entscheidend ist, ob jede Marke klar verantwortet, sicher abgegrenzt und mit überprüfbaren Regeln für Spieler- und Finanzdaten betrieben werden kann.