APIs REST, webhooks e entrega de eventos no iGaming
Uma plataforma de cassino pode solicitar uma sessão de jogo via API REST e receber a confirmação de uma aposta, de um prêmio ou de um pagamento apenas depois. Essas atualizações costumam chegar por webhook ou fila, fora da resposta HTTP original. Os dois caminhos precisam ser desenhados em conjunto: uma solicitação pode expirar depois de ter sido executada, o mesmo callback pode ser reenviado e serviços diferentes podem observar eventos fora de ordem. Este guia separa comandos de notificações, explica os controles exigidos para eventos financeiros e mostra quais provas operacionais devem ser combinadas com um parceiro de integração.
Publicado em
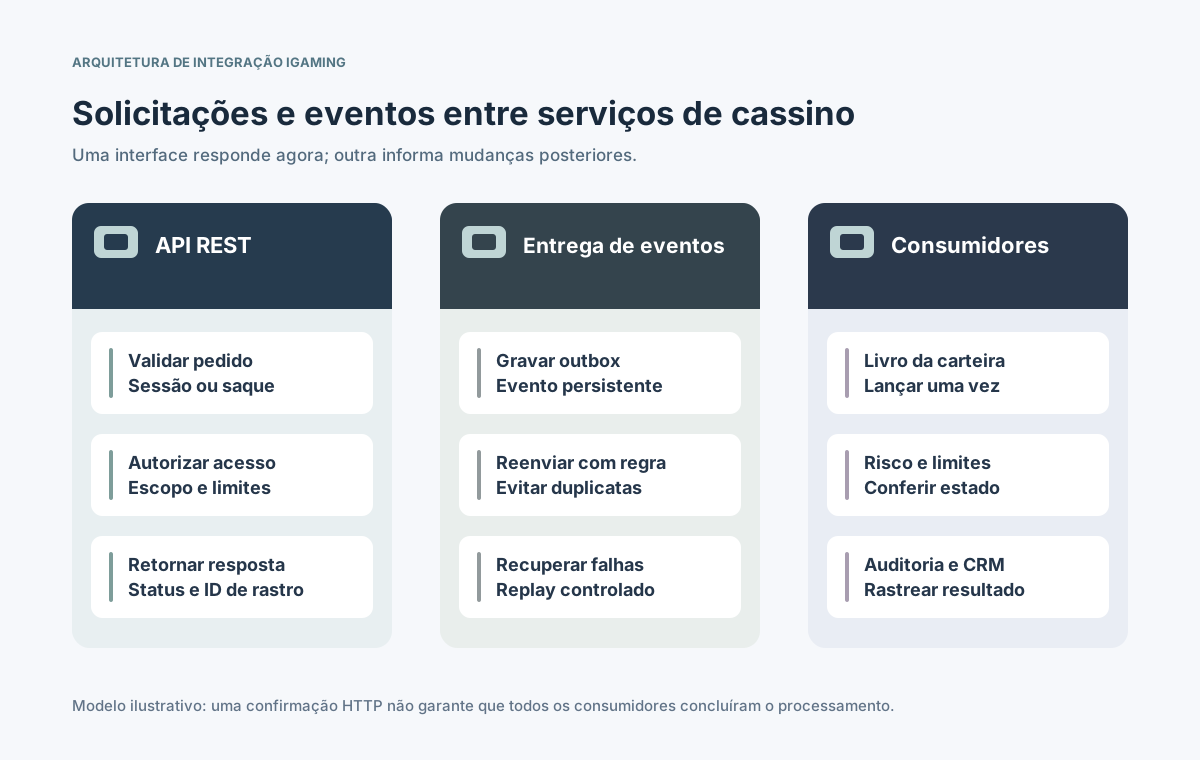
A resposta imediata da API e o evento posterior cumprem funções distintas no contrato de integração.
Neste artigo
Para que servem APIs REST, webhooks e eventos?
Uma API REST baseada em HTTP atende a necessidades imediatas: consultar jogos, validar um jogador, criar uma sessão ou solicitar uma operação prevista em contrato. Um webhook é uma chamada HTTP enviada por outro sistema para informar um fato ocorrido. Dentro da plataforma, um broker pode distribuir eventos semelhantes sem expor um endpoint público. Os mecanismos coexistem, mas suas garantias dependem da integração específica.
Uma resposta HTTP 200 só afirma o resultado definido pelo contrato daquele endpoint; não prova que CRM, carteira e relatórios já atualizaram seus estados. Um webhook pode chegar depois de encerrada a conexão original. OpenAPI especifica interfaces HTTP e AsyncAPI descreve contratos orientados a eventos; nenhum deles assegura a entrega por si só. [1] [2]
Qual a diferença entre resposta síncrona e evento?
Em request-response, o chamador aguarda um resultado dentro de um timeout. Na entrega de eventos, o produtor comunica uma alteração depois, possivelmente a vários consumidores. A confiabilidade não vem automaticamente de nenhuma das duas abordagens: ela resulta de registros persistentes, tentativas e comportamento correto do receptor.
Critério
Solicitação REST
Webhook ou evento
Sentido
Cliente chama o endpoint
Produtor notifica o receptor
Momento
Resposta antes do timeout
Após registrar a mudança
Finalidade
Consultar ou pedir uma ação
Informar um novo estado
Confirmação
Resposta HTTP contratada
Confirmação de recebimento
Falha
Nova chamada ou consulta de status
Reentrega, fila ou replay
Consistência
Resultado do serviço chamado
Consumidores podem atrasar
Por exemplo, a API de lançamento retorna um token de sessão imediatamente, enquanto carteira e relatórios processam depois os eventos da rodada. O receptor deve persistir o mínimo necessário antes de confirmar e deixar tarefas demoradas para uma fila. [3]
O que incluir em um contrato de evento versionado?
O envelope do evento precisa distinguir a identidade da notificação daquela da operação comercial. Campos importantes incluem ID do evento, tipo, versão do esquema, horário de ocorrência, produtor, correlação e identificadores que definem o operador e a conta. Em operações financeiras, valor, moeda e significado dos estados devem ser inequívocos.
Diferencie ID do evento e ID da transação: uma transação pode gerar vários fatos em etapas distintas.
Documente fuso e sentido dos horários, unidades monetárias, campos opcionais e evolução de esquema.
Inclua operador, marca, fornecedor e conta quando os IDs não forem globalmente únicos.
Separe metadados de entrega, como assinatura e tentativa, dos fatos de aposta e liquidação.
Definições legíveis por máquina em OpenAPI e AsyncAPI auxiliam testes contratuais. Ainda são necessários exemplos de estorno, reembolso e rodada contestada. Mudança incompatível exige migração coordenada dos consumidores, não renomear um campo sem aviso. [1] [2]
Como uma ação de API vira um evento de cassino?
Ao abrir um jogo, o backend verifica jogador, marca, título autorizado e credenciais de servidor. O serviço externo cria a sessão ou pode deixar o resultado indefinido após um timeout. Apostas, ganhos e estornos posteriores precisam ser associados ao jogador, sessão, rodada e fornecedor original, não apenas à URL exibida no navegador.
Autorize o comando e atribua um ID de correlação antes de chamar a API externa.
Valide a resposta, grave a referência de sessão e trate timeout de resultado desconhecido separadamente.
Verifique o callback assinado e registre a chave de idempotência de forma durável antes de confirmar.
Aplique a transição permitida na carteira uma vez e emita eventos de auditoria a partir do estado persistido.
⊕Ampliar diagramaA reentrega de um aviso não pode transformar uma rodada em múltiplos lançamentos financeiros.
O guia público de callbacks de The Aggregator apresenta IDs de transação com escopo de fornecedor e uma política explícita de novas tentativas. São regras daquele contrato, não uma garantia universal de APIs de cassino. [7]
Como lidar com tentativas, duplicatas e idempotência?
O emissor pode perder a confirmação por uma falha de rede mesmo após o receptor ter confirmado a operação em banco. A reentrega é necessária, mas não pode criar outro débito ou crédito. A proteção exige uma chave de idempotência persistente, única por fornecedor e operação, aplicada por restrição no banco de dados. Um cache volátil não substitui esse controle.
Situação
Comportamento seguro
Evidência
Primeira entrega válida
Validar e lançar uma vez
Fonte e ID da transação
Duplicata exata
Retornar resultado anterior
Resposta e estado persistido
Mesmo ID, valor alterado
Rejeitar e investigar
Hashes dos dois payloads
Timeout inconclusivo
Consultar estado confirmado
Referência e trilha de auditoria
Reembolso ou estorno
Vincular ao lançamento inicial
IDs original e de reversão
A Stripe documenta chaves de idempotência para repetir chamadas de API compatíveis e orientações separadas para recebimento de webhooks. A chave usada numa solicitação de saída não elimina automaticamente callbacks duplicados recebidos do fornecedor. [3] [4]
Por que ordem dos eventos e consistência eventual importam?
A ordem de chegada não precisa refletir a sequência comercial. Uma recompensa pode chegar antes da atualização de conta; um estorno, antes da aposta original. A Amazon informa que filas SQS Standard podem entregar mensagens mais de uma vez e fora de ordem. É um exemplo concreto de por que não devemos presumir ordenação global. [5]
Use versão de entidade ou sequência crescente apenas quando o sistema de origem realmente fornecer.
Defina transições válidas e como aguardar a operação anterior ainda não recebida.
Mantenha o ledger autoritativo da carteira separado das projeções de relatórios.
Exponha atraso, eventos pendentes e referências faltantes em vez de descartar silenciosamente.
Garantias de ordenação precisam especificar se valem por conta, rodada ou partição. Sem sequência confiável, conciliar com a API ou o extrato de origem é mais seguro que ordenar mensagens pelo horário de recebimento.
Como autenticar e proteger endpoints de webhook?
Um webhook público cruza uma fronteira de confiança. O receptor deve validar o produtor pelo método contratado, verificar assinaturas sobre os bytes originais quando disponíveis, conferir a janela de tempo e autorizar a operação e a conta efetivas. HTTPS protege o transporte, mas não autentica automaticamente qualquer conteúdo JSON.
Confira assinatura e timestamp antes de causar efeitos financeiros; planeje a rotação de segredos.
Aplique controle de acesso ao jogador e à operação, não apenas ao endereço do endpoint.
Limite tamanho, frequência e duração; não coloque segredos ou dados pessoais nos logs.
Separe credenciais de teste e produção e audite permissões de replay e conciliação.
A Stripe descreve o mecanismo de assinatura de seus webhooks, e a OWASP destaca autorização, autenticação e consumo de recursos como riscos de API. A assinatura usada na integração deve corresponder ao fornecedor real. [3] [6]
Como recuperar filas e eventos que falharam?
O receptor confiável persiste o evento autenticado antes de confirmar a entrega e o processa em worker controlado ou fluxo equivalente. O projeto separa falhas temporárias de permanentes, isola mensagens problemáticas e permite replay auditado. Um payload inválido não deve circular indefinidamente como se fosse apenas instabilidade de rede.
Falha
Controle de recuperação
Prova operacional
Receptor indisponível
Tentar novamente com backoff
Tentativas e última resposta
Payload inválido
Isolar, alertar e investigar
Hash e motivo da rejeição
Falha no consumidor
Pausar e replay persistente
Versão e checkpoint
Evento anterior ausente
Aguardar e consultar origem
ID da entidade e referência
Divergência financeira
Investigar antes de ajustar
Extrato, evento e ledger
O aceite da fila não equivale à conclusão do lançamento financeiro. A documentação da AWS ilustra tentativas e isolamento; retenção e períodos de replay devem seguir a obrigação operacional de cada contrato. [5]
Quais métricas acompanhar e como conciliar resultados?
O monitoramento deve conectar a solicitação HTTP, o produtor do evento, cada tentativa de entrega e os consumidores envolvidos. Indicadores úteis: idade do evento mais antigo, última entrega bem-sucedida, taxa de retry, duplicatas neutralizadas, mensagens isoladas e divergências financeiras em aberto. Uma verificação de saúde verde não comprova completude do fluxo.
Propague a correlação sem confundir IDs de solicitação, evento, sessão, rodada e transação.
Concilie registros do fornecedor, ledger da carteira e projeções de relatório periodicamente.
Monitore também o silêncio anormal quando eventos esperados deixam de chegar.
Defina responsáveis por incidentes, reprocessamento manual e comunicação com jogadores.
Em uma rodada contestada, preserve as referências originais do fornecedor mesmo depois de transformar o evento para o CRM. Uma diferença exige investigação antes de qualquer crédito compensatório.
Quais testes executar antes de colocar a integração no ar?
Uma homologação útil cobre a cadeia completa sob falhas plausíveis, não apenas a criação bem-sucedida de sessão. Registre versão de API, eventos assinados, escopo de idempotência, regras de reversão, retenção e canais de suporte. Todos os sistemas capazes de afetar saldo, limite ou disputa precisam participar.
Exercite chamadas autorizadas e negadas no contexto exato de jogador, marca, país e moeda.
Reenvie o mesmo callback, mude seu valor, inverta eventos e force timeout após commit.
Simule acúmulo em fila, assinatura inválida, indisponibilidade externa e replay controlado.
Concilie cada ID de teste entre fornecedor, carteira, notificações e trilha de auditoria.
APIs REST, webhooks e eventos só formam uma integração sólida quando comandos, fatos e lançamentos permanecem consistentes, auditáveis e recuperáveis diante de problemas reais. [1] [2] [7]