API REST, webhooks y entrega de eventos en iGaming
Una plataforma de casino puede abrir una sesión de juego mediante una API REST, pero la confirmación de una apuesta, un premio o un pago puede llegar después. Esos cambios normalmente se informan con webhooks o mensajes asíncronos, fuera de la respuesta HTTP original. Ambos canales deben diseñarse de manera conjunta: una solicitud puede agotar su tiempo después de ejecutarse, una notificación puede repetirse y distintos servicios pueden recibir eventos en orden diferente. Esta guía distingue las órdenes de los hechos registrados y muestra los controles, pruebas y procedimientos de recuperación que conviene exigir a un proveedor de integración de iGaming.
Publicado
Una respuesta HTTP inmediata y una notificación posterior representan obligaciones distintas de la integración.
Contenido
¿Para qué sirven las API REST, webhooks y eventos?
Una API REST basada en HTTP suele utilizarse cuando el operador necesita una respuesta inmediata: consultar juegos, validar a un jugador, crear una sesión o solicitar una operación contemplada en el contrato. Un webhook es una llamada HTTP que envía otro sistema para notificar algo que ya sucedió. Dentro de la plataforma, un intermediario de mensajes puede distribuir eventos similares sin exponer un webhook público. Las garantías dependen de cada proveedor.
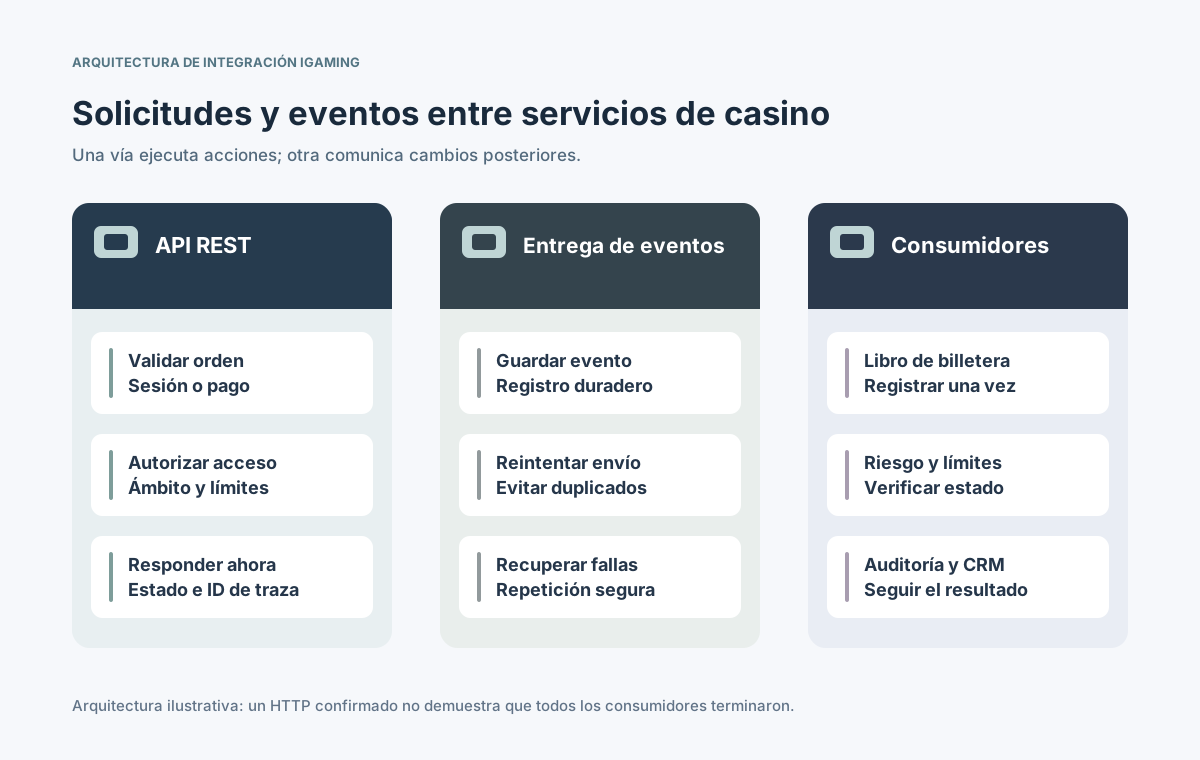
Un HTTP 200 solo confirma lo estipulado para ese endpoint; no significa que todos los sistemas secundarios ya actualizaron su estado. Una notificación puede llegar después de cerrar la conexión inicial. OpenAPI permite describir interfaces HTTP y AsyncAPI contratos orientados a eventos; ninguno reemplaza las pruebas de entrega real. [1] [2]
¿Qué cambia entre una respuesta y una notificación?
En una llamada de solicitud y respuesta, el cliente espera un resultado dentro de un tiempo límite. En una entrega de eventos, el productor informa más tarde una modificación, incluso a varios receptores. Ningún modelo es confiable solo por su nombre: importan la persistencia, los reintentos acordados y el comportamiento de cada consumidor.
Aspecto
Solicitud REST
Webhook o evento
Dirección
Cliente llama al endpoint
Productor notifica al receptor
Cuándo
Respuesta antes del timeout
Tras registrar un cambio
Objetivo
Consultar o pedir una acción
Informar un estado nuevo
Confirmación
HTTP según contrato
Acuse de recepción
Falla
Reintentar o consultar estado
Reentregar, encolar o repetir
Consistencia
Resultado del servicio llamado
Receptores pueden retrasarse
Por ejemplo, el endpoint de lanzamiento devuelve un token de sesión al instante; billetera y reportes procesan después los eventos de la ronda. El receptor de webhooks debe guardar una evidencia duradera antes de confirmar y delegar los trabajos largos. [3]
¿Qué debe contener el contrato de cada evento?
El sobre del evento tiene que distinguir el identificador del mensaje del de la operación de negocio. Incluye ID del evento, tipo, versión de esquema, hora de ocurrencia, productor, ID de correlación y contexto para identificar al operador y la cuenta adecuados. Cuando hay dinero involucrado, monto, moneda y estados deben tener un significado inequívoco.
Separa ID de evento e ID de transacción: una operación puede generar varios eventos durante su ciclo.
Documenta el significado de fechas, unidades monetarias, campos opcionales y cambios de versión.
Incluye operador, marca, proveedor y cuenta cuando un mismo ID puede repetirse en otros ámbitos.
Distingue metadatos de entrega, como firma y número de intento, de los hechos financieros.
Un contrato legible por máquinas con OpenAPI o AsyncAPI facilita comprobar esquemas, pero también necesita ejemplos de reembolso, reversa y ronda disputada. Las modificaciones incompatibles exigen una migración coordinada de los consumidores. [1] [2]
¿Cómo pasa una acción de casino a un evento?
Cuando un jugador abre un juego, el backend revisa identidad, marca, título permitido y credenciales del servidor. El socio puede crear la sesión o dejar un resultado desconocido si la llamada expira. Después, los mensajes de apuesta, premio y cancelación deben relacionarse con jugador, sesión, ronda y proveedor de origen, no únicamente con una URL del navegador.
Autoriza la orden y asigna un ID de correlación antes de llamar a la API externa.
Valida la respuesta, guarda la sesión y trata por separado un timeout de resultado incierto.
Verifica el callback firmado y persiste el registro idempotente antes de confirmar recepción.
Aplica una vez la transición válida en la billetera y emite eventos derivados desde el estado guardado.
⊕Ampliar diagramaReenviar una notificación no debe crear varios movimientos para una sola ronda de juego.
La guía pública de callbacks de The Aggregator muestra IDs de transacción vinculados con proveedor y reglas concretas de reintento. Ese es un contrato particular, no una regla universal para todas las API de casino. [7]
¿Cómo manejar reintentos, duplicados e idempotencia?
Una falla de red puede impedir que el emisor vea el acuse aunque el receptor ya haya guardado la operación. El reenvío entonces es correcto, pero no debe producir un segundo cargo o abono. Se necesita una clave de idempotencia persistente y única por origen y operación, respaldada por una restricción en base de datos. Un caché temporal no ofrece esa protección.
Escenario
Acción segura
Evidencia
Primera entrega válida
Validar y registrar una vez
Origen e ID transacción
Duplicado idéntico
Devolver resultado guardado
Respuesta y estado previo
Mismo ID, monto distinto
Rechazar e investigar
Hashes de ambos mensajes
Timeout de resultado incierto
Consultar operación persistida
Referencia e historial
Reembolso o reversa
Vincular al movimiento original
IDs original y reversa
Stripe documenta las claves de idempotencia para solicitudes API compatibles y, por separado, la recepción de webhooks. La clave de una llamada saliente no elimina por sí misma los callbacks duplicados de un proveedor de juegos. [3] [4]
¿Por qué importan el orden y la consistencia eventual?
El orden de llegada no siempre es el del negocio. Un premio promocional puede notificarse antes de la actualización de cuenta, o una reversa antes de recibir la apuesta original. AWS señala que sus colas SQS estándar pueden entregar más de una vez y fuera de orden. Es un ejemplo de por qué no conviene asumir una secuencia global. [5]
Usa una versión o secuencia creciente del objeto solo si el sistema de origen realmente la entrega.
Define transiciones de estado válidas y cómo retener una reversa sin operación antecedente.
Mantén las escrituras de dinero en un libro autoritativo y actualiza por separado las vistas secundarias.
Expón demoras, eventos pendientes y referencias ausentes en lugar de descartar mensajes.
Una garantía de orden debe indicar si aplica por cuenta, ronda o partición. Si no hay secuencia confiable, comparar contra la API o el estado de origen es más seguro que ordenar por hora de recepción.
¿Cómo autenticar y proteger los webhooks?
Un endpoint público de webhook atraviesa una frontera de confianza. El receptor tiene que autenticar al productor según el contrato, verificar la firma sobre los bytes originales si existe, controlar la ventana temporal y validar permisos sobre la cuenta y operación reales. HTTPS cifra el transporte, pero no convierte cualquier JSON en información confiable.
Comprueba firma y timestamp antes de modificar saldos; define una rotación segura de secretos.
Valida la autorización de jugador, billetera y función, no solo el acceso al endpoint.
Limita tamaño, tasa y tiempo de procesamiento; no registres secretos ni datos privados en logs.
Separa credenciales de prueba y producción y audita cada repetición manual.
Stripe describe cómo verificar sus propias firmas; OWASP resalta riesgos de autorización, autenticación y consumo de recursos. La integración real debe aplicar el algoritmo firmado acordado con su proveedor. [3] [6]
¿Cómo recuperar colas y eventos fallidos?
Un receptor confiable persiste un evento autenticado antes de acusar recibo y lo procesa mediante trabajadores controlados. Separa fallas transitorias de errores permanentes, envía mensajes problemáticos a cuarentena y permite una repetición supervisada. Un payload inválido no debe reintentarse eternamente como si solo faltara conexión.
Problema
Medida de recuperación
Prueba operativa
Receptor desconectado
Reintento con espera
Intentos y última respuesta
Mensaje inválido
Cuarentena y revisión
Hash y causa de rechazo
Consumidor con error
Pausar y repetir desde registro
Versión y punto de control
Falta evento anterior
Esperar y consultar la fuente
ID de objeto y referencia
Diferencia de saldos
Investigar antes de corregir
Fuente, evento y libro
Confirmar recepción en la cola no equivale a confirmar un movimiento financiero. La documentación de AWS muestra mecanismos de reintento y aislamiento; los plazos de retención y recuperación dependen de las obligaciones del operador. [5]
¿Qué monitorear y cómo conciliar los resultados?
La observabilidad debe unir solicitud HTTP, productor, intentos de entrega y consumidores necesarios para una misma operación. Mide la antigüedad del evento pendiente más viejo, la última entrega exitosa, la tasa de reintento, los duplicados descartados, los rechazos de esquema y las diferencias financieras sin resolver. Un endpoint sano no prueba que el flujo esté completo.
Propaga la correlación sin confundir IDs de solicitud, evento, sesión, ronda y transacción.
Concilia registros del proveedor, libro de billetera y proyecciones de reporte periódicamente.
Alerta también por ausencia anormal de eventos esperados, no solo por fallas evidentes.
Asigna responsables de incidentes, repetición manual e información a usuarios.
Para una ronda disputada, conserva las referencias originales aun si normalizas eventos para CRM. Una diferencia de conciliación exige investigación antes de generar abonos compensatorios.
¿Qué pruebas hacer antes del lanzamiento?
La aceptación debe demostrar la cadena completa ante fallas reales, no solo una sesión creada exitosamente. Deja acordadas versión de API, suscripción de eventos, alcance de la idempotencia, reglas de reversa, retención y contactos de soporte. Incluye servicios que afecten saldo, límites o resolución de disputas.
Prueba llamadas aceptadas y rechazadas con jugador, marca, mercado y moneda específicos.
Envía el mismo callback varias veces, altera el monto, cambia el orden y fuerza timeout tras guardar.
Simula acumulación en cola, firma inválida, caída del proveedor y repetición controlada.
Concilia cada operación de prueba contra origen, billetera, notificaciones y evidencia de auditoría.
REST, webhooks y eventos funcionan como una sola integración cuando las órdenes, los hechos y los movimientos monetarios siguen siendo consistentes, auditables y recuperables ante fallas. [1] [2] [7]