Uma integração de API iGaming é uma conexão acordada entre a plataforma de uma operadora e outro serviço de software. Ela vai além de endpoints: identidade, responsabilidade pelos dados, entrega de eventos, recuperação de falhas e responsabilidades operacionais precisam estar definidos.
Publicado em
Ilustração conceitual de uma fronteira de integração de API, não de uma conexão real de cliente ou fornecedor da IGSOFTAPI.
Neste artigo
O que é uma integração de API iGaming?
Uma integração de API iGaming é uma troca definida de requisições, respostas ou eventos entre a plataforma de uma operadora e outro serviço utilizado em jogos on-line. Esse serviço pode fornecer jogos, verificação de jogadores, pagamentos, dados de apostas esportivas ou ferramentas operacionais. A API determina como os sistemas se comunicam. A integração abrange o trabalho mais amplo de decidir quais dados atravessam essa fronteira, qual sistema tem autoridade para agir sobre eles e o que acontece quando a comunicação falha.
Não existe uma única «API de cassino» universal. Um fornecedor pode oferecer uma interface de lançamento e eventos de rodada; outro pode disponibilizar contas ou relatórios. A operadora pode se conectar diretamente, por um agregador de jogos ou por um adaptador gerenciado pela plataforma. São decisões de arquitetura, não promessas equivalentes de funcionalidades ou acesso comercial. Uma conexão de rede bem-sucedida também não estabelece direitos de distribuição, licenças ou disponibilidade em determinado mercado.
Comece pelo contrato de interface
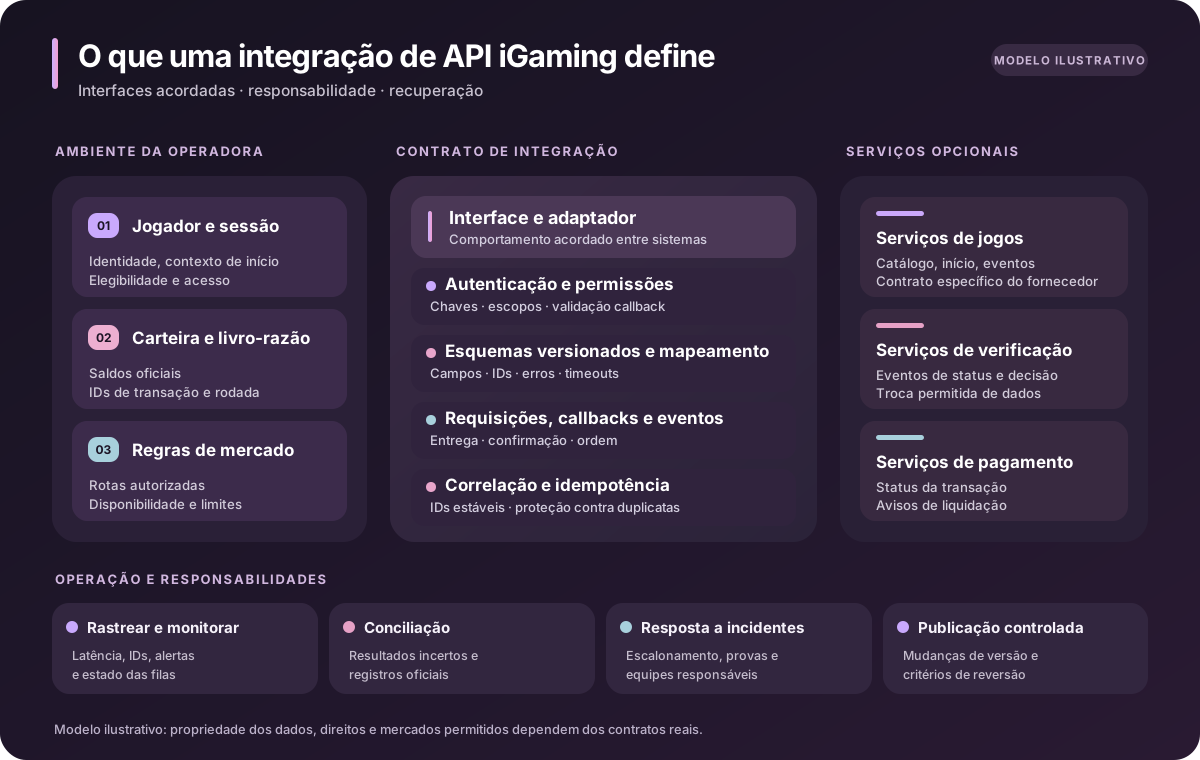
Antes de desenvolver um adaptador, as partes precisam definir um contrato de interface: operações e versões suportadas, esquemas de requisição e resposta, identificadores obrigatórios, autenticação, significado de status e erros, tempos limite e como comunicar mudanças. Para operações com efeito financeiro, o contrato também precisa apontar o registro oficial, a unicidade das referências de transação e as regras de recuperação. O OpenAPI permite descrever operações HTTP, mecanismos de segurança e callbacks ou webhooks recebidos, mas uma especificação legível por máquina não substitui esses acordos operacionais.
Área de integração
Dados normalmente trocados
Responsabilidade a definir
Catálogo ou conteúdo
IDs de jogos do fornecedor, atributos, disponibilidade
Quem mapeia IDs e confirma os mercados autorizados
Jogador e sessão
Referência opaca do jogador, contexto de sessão ou lançamento
Quem autentica e autoriza o acesso
Carteira ou transação
Aposta, ganho, cancelamento, referências únicas de transação e rodada
Qual livro-razão prevalece e como tratar duplicatas
Verificação ou pagamento
Referência da solicitação, status, atributos permitidos
Quem responde pela decisão, retenção e mudança de status
Operação e relatórios
ID do evento, estado, horário, chave de correlação
Quem repete, concilia e resolve incidentes
Requisições, callbacks e webhooks
Uma requisição síncrona é útil quando quem faz a chamada precisa de uma resposta imediata, por exemplo para saber se um jogo existe ou se o lançamento foi aceito. Um callback ou webhook assíncrono informa um evento depois da resposta inicial ou de uma mudança ocorrida em outro sistema. Como o destinatário pode ficar indisponível temporariamente, entrega, confirmação, novas tentativas e ordem dos eventos devem ser definidas para aquele fornecedor. Uma resposta HTTP de sucesso à primeira requisição não significa necessariamente que o processo de negócio chegou ao estado final.
⊕Ampliar diagramaResponsabilidades ilustrativas, não um diagrama universal de produto. Fluxos de dados, regras de eventos, titularidade dos serviços e restrições comerciais variam em cada integração.
Um envelope de evento útil inclui identificadores estáveis do evento e do objeto, tipo de evento e versão documentada do esquema. O sistema que recebe ainda deve verificar autenticidade e autorização, decidir se o evento já foi processado e aplicar a transição conforme seu modelo de estados. Documentações comuns de webhooks mostram, por exemplo, que entregas duplicadas e eventos fora de ordem são possíveis. As garantias exatas de um fornecedor iGaming devem ser confirmadas no contrato dele, e não presumidas com base em outra API.
Autenticação e fronteiras de confiança
Uma integração servidor a servidor pode usar chave de API, bearer token, TLS mútuo ou outro método definido pelo fornecedor. Os controles importantes incluem armazenamento seguro de segredos, permissões com escopo limitado, transporte seguro, rotação de credenciais, separação dos ambientes e verificação de quem pode agir sobre cada jogador, conta ou transação. As credenciais do fornecedor devem ficar em servidores confiáveis, não dentro de um iframe de jogo no navegador nem no cliente móvel. A operadora também deve evitar enviar mais dados pessoais ou financeiros do que o serviço precisa.
A autenticação responde quem enviou uma requisição; a autorização define se essa parte pode executar determinada ação. Uma chave válida não deveria abrir dados de jogador ou carteira pertencentes a outra operadora. Callbacks recebidos precisam ser validados pelo mecanismo previsto pelo remetente. Payloads assinados, transporte confiável e proteção contra replay podem integrar a solução, mas não há um formato único de assinatura de webhook para todos os fornecedores. A OWASP aponta falhas de autorização no nível de objeto e de autenticação entre os principais riscos de APIs.
Exemplo: da sessão ao evento
O lançamento de um jogo é um bom exemplo porque cruza várias fronteiras. A sequência a seguir é conceitual: alguns fornecedores combinam etapas, outros usam um agregador, e as arquiteturas de carteira variam.
O jogador escolhe um jogo na interface da operadora. A plataforma encontra sua referência local e a rota planejada até o fornecedor.
A operadora verifica em um servidor confiável a sessão, as restrições de mercado aplicáveis, a moeda e as permissões da conta.
A integração mapeia os identificadores exigidos para o contrato de lançamento acordado e autentica a requisição do servidor.
O fornecedor retorna o aceite do lançamento, um destino ou um erro de acordo com seu comportamento documentado.
O cliente abre o destino autorizado do jogo, mas não é a fonte oficial dos saldos financeiros ou da elegibilidade do jogador.
Eventos de rodada, carteira ou status seguem o caminho servidor a servidor definido, com IDs estáveis e regras claras de confirmação.
Quando um evento atrasa, é contestado ou não chega, os registros da operadora e do fornecedor são conciliados; a equipe responsável investiga o estado pendente.
O método de começar pelo contrato também vale fora dos jogos. Um fornecedor de KYC pode informar de modo assíncrono o status de uma análise; um prestador de pagamento pode comunicar alteração de liquidação. Nenhum desses eventos deve mudar silenciosamente as regras da conta ou do livro-razão da operadora sem uma transição de estado acordada.
Novas tentativas, idempotência e conciliação
Um timeout é ambíguo: o serviço remoto pode ter recusado a solicitação, aceitado ou registrado seu efeito enquanto a resposta se perdia. Repetir automaticamente uma operação financeira sem identidade estável da transação pode gerar uma segunda movimentação. O contrato precisa definir tentativas seguras, detecção de duplicatas e como consultar ou conciliar um resultado incerto. O próprio HTTP distingue métodos idempotentes de operações que não podem ser repetidas com segurança sem informações adicionais.
Use identificadores estáveis de transações e eventos com escopo adequado; registre se uma referência já foi aceita.
Defina as transições permitidas para aposta, ganho, cancelamento e correção, em vez de tratar todos os eventos de maneira igual.
Preserve correlação suficiente entre fornecedor, adaptador e livro-razão oficial para investigar respostas perdidas.
Documente limites de novas tentativas, tratamento de mensagens em fila de falhas e conciliação manual para eventos que não podem ser repetidos sem risco.
Uma partida interrompida merece um plano de recuperação próprio. Por exemplo, o RTS 10 da Gambling Commission britânica estabelece expectativas para políticas justas de interrupção e capacidade de recuperação dos operadores aos quais a norma se aplica. É um exemplo específico de jurisdição: regras de recuperação do negócio não podem ser substituídas por um manipulador genérico de «tentar novamente em caso de erro». As obrigações de outros mercados precisam ser examinadas separadamente.
Teste falhas, não apenas o caminho de sucesso
Uma demonstração em sandbox diz pouco se forem exercitadas apenas uma requisição válida e sua resposta. Use cenários de teste baseados no contrato e critérios de aceite explícitos; depois compare a resposta observada e o estado persistido com o resultado esperado. Antes de entrar em produção, teste falhas técnicas junto com restrições de negócio:
Credenciais ausentes ou vencidas, escopo insuficiente e callbacks falsificados.
Sessão inativa do jogador, mercado restrito, moeda não suportada ou conteúdo indisponível.
Identificadores desconhecidos, versões de esquema incompatíveis e respostas de erro malformadas.
Referências de transação repetidas, webhooks duplicados e eventos de status fora de ordem.
Timeout após confirmação no serviço remoto, reconexão da rede e rodadas de jogo incompletas.
Indisponibilidade do fornecedor, relatórios atrasados e registros divergentes que exigem conciliação.
Defina também quem pode pausar a integração, reverter uma implantação ou desabilitar a rota para determinado fornecedor. Credenciais, endpoints e dados de teste e produção devem ficar separados. Passar nos testes não estabelece automaticamente direitos sobre o conteúdo, aprovação regulatória nem capacidade de produção.
Observabilidade e resposta a incidentes
Quando um jogador relata um lançamento interrompido ou uma rodada não liquidada, a equipe precisa acompanhar a mesma operação pela plataforma da operadora, pelo adaptador e pelo serviço externo. Telemetria útil inclui IDs de requisição e evento, rota do parceiro, latência, categoria de resposta, novas tentativas, tempo na fila e itens pendentes de conciliação. O rastreamento distribuído ajuda a correlacionar chamadas entre serviços, como explica o OpenTelemetry. Tokens sensíveis e dados pessoais desnecessários não devem ser gravados em traces ou logs.
A responsabilidade operacional importa tanto quanto a telemetria. O monitoramento requer alertas acordados, prazo de retenção de logs, acesso seguro do suporte, contatos de escalonamento e um caminho para decisões de incidentes. Uma interface pode estar tecnicamente saudável enquanto o relatório do fornecedor ou da carteira está atrasado; monitore separadamente o estado de negócio e a disponibilidade técnica. Armazene credenciais e identificadores de jogadores conforme as políticas de dados e segurança aplicáveis.
Integração direta, agregada ou gerenciada pela plataforma?
A decisão não é simplesmente «uma API ou muitas». Uma conexão direta pode dar à equipe controle próximo do contrato de um fornecedor específico, mas deixa com ela a manutenção de todo o ciclo de vida do adaptador. Um agregador pode coordenar múltiplos fornecedores de jogos sob uma interface acordada, embora ainda seja necessário validar direitos de conteúdo e limites entre serviços. Uma integração gerenciada pela plataforma pode reduzir parte do desenvolvimento para a operadora, mas ela continua precisando de visibilidade sobre responsabilidades, incidentes e exportação de dados.
Compare as opções considerando os serviços e mercados necessários, a qualidade da documentação técnica, o comportamento em falhas e conciliação, a segurança, a gestão de mudanças e o suporte operacional. A menção do nome de um fornecedor em um site não comprova conexão ativa ou licença. Para o modelo mais específico de agregação de conteúdo, consulte o guia relacionado sobre agregadores de jogos de cassino.
Checklist para passagem à produção
Confirme a versão atual da API, endpoints, campos, identificadores, erros, limites de requisição e ambientes suportados.
Atribua responsabilidades por acesso de jogadores, saldos, processamento de eventos, retenção de dados e controles específicos de jurisdição.
Verifique credenciais, limites de autorização, autenticidade de callbacks, rotação de segredos e privilégio mínimo.
Demonstre processamento sem efeitos duplicados, regras de novas tentativas, conciliação e tratamento de estado incerto de transações.
Conclua testes negativos, de interrupção de jogos e de indisponibilidade com resultados registrados e expectativas de recuperação.
Configure monitoramento, alertas, procedimentos operacionais, contatos de suporte e fluxo de escalonamento de incidentes.
Acorde um lançamento controlado, critérios de rollback, avisos de alteração do fornecedor e plano de descontinuação de versões.
Confirme separadamente os direitos comerciais e as permissões de mercado necessários antes de habilitar o conteúdo.
Uma integração de API iGaming só está pronta para produção quando as equipes conseguem explicar o fluxo normal dos dados e o caminho de recuperação, comprovar os controles acordados e identificar quem responde por cada mudança importante de estado. O endpoint é a parte visível do trabalho; a integração confiável é sustentada pelo contrato operacional compartilhado.