API REST, webhooks et livraison des événements en iGaming
Une plateforme de casino peut demander l'ouverture d'une session de jeu par API REST, puis recevoir plus tard la confirmation d'une mise, d'un gain ou d'un paiement. Ces changements sont souvent transmis par des webhooks ou des files de messages, hors de la réponse HTTP initiale. Les deux chemins doivent être conçus ensemble : une requête peut expirer après avoir réussi, une notification peut être renvoyée, et plusieurs services peuvent voir des événements dans un ordre différent. Ce guide distingue les commandes des notifications et précise les contrôles, preuves et scénarios de reprise à exiger d'un partenaire technique en iGaming.
Publié le
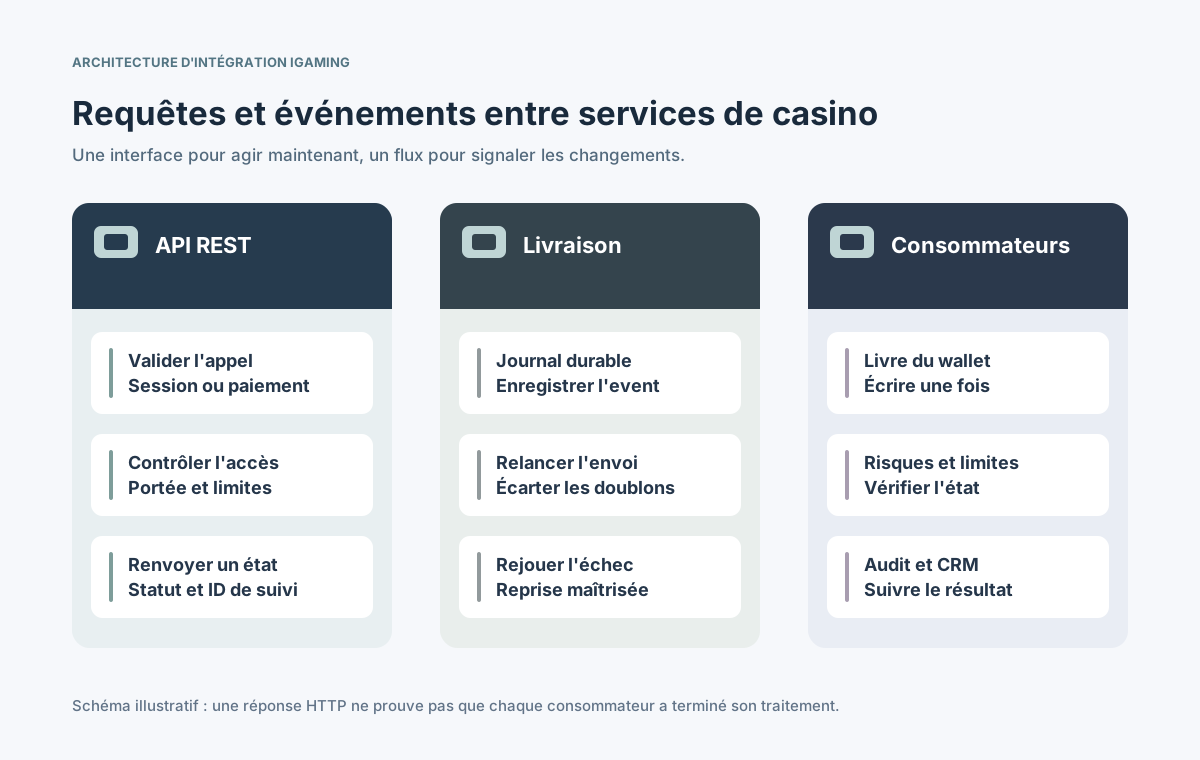
La réponse immédiate et l'événement ultérieur remplissent deux fonctions complémentaires du même contrat.
Sommaire
Quel est le rôle des API REST, webhooks et événements ?
Une API REST sur HTTP répond généralement à une demande directe : consulter des jeux, vérifier un joueur, créer une session ou demander une opération prévue par contrat. Un webhook est un appel HTTP émis par un autre système pour notifier un événement déjà survenu. Au sein de la plateforme, un bus de messages peut distribuer des faits comparables sans endpoint webhook public. Les deux approches coexistent, sous réserve des engagements propres au fournisseur.
Une réponse HTTP 200 décrit uniquement ce que promet l'endpoint concerné ; elle ne garantit pas que le CRM ou le système de risque a déjà mis son état à jour. OpenAPI formalise les interfaces HTTP, tandis qu'AsyncAPI décrit les échanges événementiels. Ce sont des contrats documentaires, pas des preuves de bonne livraison. [1] [2]
Quelles différences entre réponse synchrone et événement ?
En mode requête-réponse, l'appelant attend un résultat dans une limite de temps. Avec un événement, le système producteur informe ensuite un ou plusieurs abonnés d'un changement. La fiabilité ne tient pas à la seule technologie choisie : elle dépend de l'enregistrement durable, de la politique de relance et du traitement à réception.
Question
Requête REST
Webhook ou événement
Sens
Le client appelle un endpoint
Le producteur notifie un abonné
Moment
Avant expiration de l'appel
Après survenue de l'événement
Objectif
Lire ou demander une action
Signaler un nouvel état
Accusé
Réponse HTTP contractuelle
Réception confirmée à l'émetteur
Échec
Relance ou lecture du statut
Nouvelle livraison, file ou replay
Cohérence
État du service appelé
Abonnés parfois en retard
Par exemple, un endpoint de lancement renvoie immédiatement le jeton de session ; le portefeuille et les rapports traitent ensuite les événements de jeu. Le récepteur doit conserver durablement la notification avant de confirmer sa prise en charge, puis déléguer les tâches longues. [3]
Que doit contenir le contrat d'un événement ?
L'enveloppe d'un événement sépare son identifiant de celui de l'opération métier. Elle précise le type, la version du schéma, la date de survenue, le producteur, une référence de corrélation et les identifiants permettant d'interpréter l'information pour le bon opérateur. Montant, devise et statut doivent être sans ambiguïté lorsqu'un solde est affecté.
Ne confondez pas identifiant d'événement et identifiant de transaction : plusieurs événements peuvent concerner une opération.
Documentez la signification des dates, unités monétaires, champs facultatifs et règles de versionnement.
Incluez le périmètre opérateur, marque, fournisseur et compte si les IDs ne sont pas globalement uniques.
Séparez les métadonnées de livraison, comme la signature, des faits métier eux-mêmes.
OpenAPI et AsyncAPI facilitent la validation de schémas, mais les équipes doivent aussi montrer des cas de remboursement, d'annulation et de litige. Une modification incompatible exige une migration coordonnée des consommateurs. [1] [2]
Du lancement d'une session aux événements de jeu : quel flux ?
Lorsqu'un joueur ouvre un jeu, la plateforme contrôle son identité, sa marque, l'accès au titre et les identifiants côté serveur. Le partenaire crée une session ou renvoie une issue incertaine après timeout. Plus tard, mises, gains et annulations doivent être rattachés au joueur, à la session, au tour et au fournisseur d'origine, et non uniquement à une URL visible dans le navigateur.
Autorisez la commande et attribuez une référence de corrélation avant l'appel externe.
Validez la réponse, conservez la session et traitez explicitement le timeout à résultat inconnu.
Vérifiez la signature de la notification puis persistez la clé d'idempotence avant l'accusé.
Appliquez une seule fois la transition financière autorisée et publiez les événements d'audit ensuite.
⊕Agrandir le schémaUne retransmission ne doit jamais transformer une seule mise en plusieurs écritures financières.
Le guide public de The Aggregator montre des identifiants de transaction rattachés au fournisseur et des règles de relance précises. Il illustre un contrat particulier ; ces règles ne doivent pas être généralisées à tous les fournisseurs. [7]
Comment gérer retries, doublons et idempotence ?
Un émetteur peut perdre l'accusé de réception alors que l'opération a déjà été validée. Il renvoie alors légitimement la même notification, qui ne doit pas produire un second débit ou crédit. La protection repose sur une identité métier durable, limitée au bon producteur et imposée comme unique en base de données. Un cache mémoire temporaire ne suffit pas.
Situation
Réaction sûre
Preuve conservée
Premier envoi valide
Contrôler et écrire une fois
Source et ID transaction
Doublon identique
Renvoyer l'ancien résultat
Réponse et état validé
Même ID, montant différent
Bloquer et investiguer
Empreintes des messages
Timeout ambigu
Consulter l'état enregistré
Référence et piste d'audit
Remboursement ou rollback
Relier à l'écriture initiale
IDs original et annulation
Stripe décrit les clés d'idempotence pour rejouer ses requêtes API compatibles et, séparément, les précautions liées aux webhooks. La clé d'une demande sortante ne protège pas d'elle-même le traitement d'un callback de fournisseur. [3] [4]
Comment traiter un ordre de livraison différent de l'ordre métier ?
L'ordre d'arrivée n'est pas nécessairement l'ordre des opérations. Une notification de récompense peut précéder l'actualisation du compte ; une annulation peut arriver avant le débit initial. La documentation d'Amazon SQS indique que ses files standard peuvent livrer plusieurs fois et hors ordre. C'est un exemple concret des limites d'une hypothèse d'ordre global. [5]
Utilisez une version ou séquence monotone seulement si la source la fournit réellement.
Définissez une machine à états capable d'attendre une opération initiale encore absente.
Conservez le livre des comptes comme vérité financière et traitez les vues secondaires séparément.
Rendez visibles le retard, les messages en attente et les références manquantes.
Toute garantie d'ordre doit préciser son niveau : compte, partie, objet ou partition. Si le fournisseur ne transmet aucune séquence, mieux vaut interroger son état de référence que trier les messages sur leur heure d'arrivée.
Comment authentifier et protéger les webhooks ?
Un endpoint webhook ouvert sur Internet franchit une frontière de confiance. Le récepteur doit authentifier le producteur selon le contrat, vérifier la signature sur les octets originaux lorsqu'elle existe, contrôler l'ancienneté admissible et autoriser réellement le compte et l'opération. HTTPS protège le transport mais ne certifie pas la légitimité d'un corps JSON.
Validez signature et horodatage avant tout effet métier, avec une procédure de rotation des secrets.
Vérifiez l'autorisation des objets et fonctions, pas uniquement l'accès à l'URL.
Limitez taille, fréquence et temps d'exécution ; masquez secrets et données personnelles dans les logs.
Séparez environnements de test et production, et auditez chaque replay manuel.
Stripe explique la signature de ses propres webhooks ; OWASP signale les défauts d'autorisation, d'authentification et de consommation de ressources. La méthode réellement appliquée doit rester celle du partenaire intégré. [3] [6]
Comment rejouer les événements manquants et réparer une file ?
Un récepteur fiable écrit un événement authentifié sur un support durable avant d'accuser réception, puis en confie le traitement à un worker contrôlé. Il faut distinguer erreurs temporaires et permanentes, isoler les messages problématiques et prévoir un replay traçable. Une erreur de validation ne doit pas provoquer des relances sans fin.
Incident
Mesure de reprise
Preuve d'exploitation
Récepteur indisponible
Relance avec attente progressive
Historique des tentatives
Message invalide
Quarantaine et examen
Empreinte et motif de rejet
Service consommateur en panne
Pause et replay durable
Version et point de reprise
Événement précédent absent
Attente et lecture source
ID d'objet et référence
Écart comptable
Enquête avant correction
Flux source et écriture wallet
Accuser réception dans une file ne signifie pas qu'une écriture financière est validée. AWS documente des mécanismes de relance et d'isolement ; leur durée de conservation doit correspondre aux obligations opérationnelles réelles. [5]
Quelles métriques suivre et comment réconcilier les données ?
La traçabilité doit suivre une opération depuis la requête HTTP jusqu'aux consommateurs, en passant par le producteur et les tentatives de livraison. Surveillez l'âge du plus ancien message, le dernier succès, le taux de relance, les doublons neutralisés, les rejets de schéma et les écarts financiers non résolus. Une sonde HTTP au vert ne prouve pas que tous les événements ont été traités.
Conservez la corrélation tout en distinguant IDs de requête, événement, session, tour et transaction.
Rapprochez régulièrement les données fournisseur, le livre wallet et les vues de reporting.
Alertez aussi sur une absence inhabituelle d'événements attendus, pas seulement sur les erreurs explicites.
Attribuez la responsabilité des incidents, des replays manuels et de l'information des joueurs.
Pour un tour contesté, gardez les références d'origine même si les messages sont normalisés vers le CRM. Un écart de rapprochement demande une enquête, pas un crédit compensatoire automatique.
Quels tests effectuer avant la mise en production ?
Une recette utile couvre la chaîne complète face aux pannes, et non seulement une session créée avec succès. Version d'API, événements abonnés, périmètre d'idempotence, règles de remboursement, conservation et contacts d'escalade doivent être convenus. Chaque service pouvant affecter un solde, une limite ou un litige doit participer aux tests.
Testez demandes autorisées et refusées pour un joueur, une marque, un pays et une devise précis.
Renvoyez le même callback, modifiez son montant, inversez l'ordre et forcez un timeout après validation.
Simulez accumulation en file, signature fausse, panne du partenaire et replay contrôlé.
Rapprochez toutes les transactions de test avec la source, le wallet, les notifications et l'audit.
API REST, webhooks et messages constituent un seul système de confiance quand commandes, faits et écritures restent cohérents, auditables et récupérables, même dans des conditions de défaillance. [1] [2] [7]