REST API, Webhook, dan Pengiriman Event dalam iGaming
Platform kasino dapat membuat sesi permainan lewat REST API tetapi baru menerima kabar tentang taruhan, kemenangan, atau pembayaran setelahnya. Pembaruan seperti ini sering dikirim melalui webhook atau antrean pesan, bukan melalui respons HTTP pertama. Kedua jalur perlu dirancang bersama: sebuah permintaan bisa timeout sesudah berhasil dijalankan, callback dapat dikirim lagi, dan layanan berbeda dapat melihat event dalam urutan berbeda. Artikel ini menjelaskan perbedaan perintah dan fakta bisnis, kontrol yang menjaga transaksi pemain, serta bukti operasional yang sebaiknya diminta operator sebelum integrasi iGaming diluncurkan.
Diterbitkan
Respons API langsung dan event yang tiba belakangan memiliki tanggung jawab berbeda dalam satu integrasi.
Daftar isi
Apa fungsi REST API, webhook, dan event?
REST API berbasis HTTP digunakan ketika operator memerlukan jawaban langsung, misalnya mengambil daftar game, memeriksa pemain, membuka sesi, atau meminta operasi sesuai kontrak. Webhook merupakan panggilan HTTP keluar dari sistem lain untuk memberi tahu bahwa suatu peristiwa telah terjadi. Di dalam platform, broker pesan juga dapat membagikan fakta serupa tanpa endpoint webhook publik. Detail jaminannya ditentukan oleh kontrak tiap penyedia.
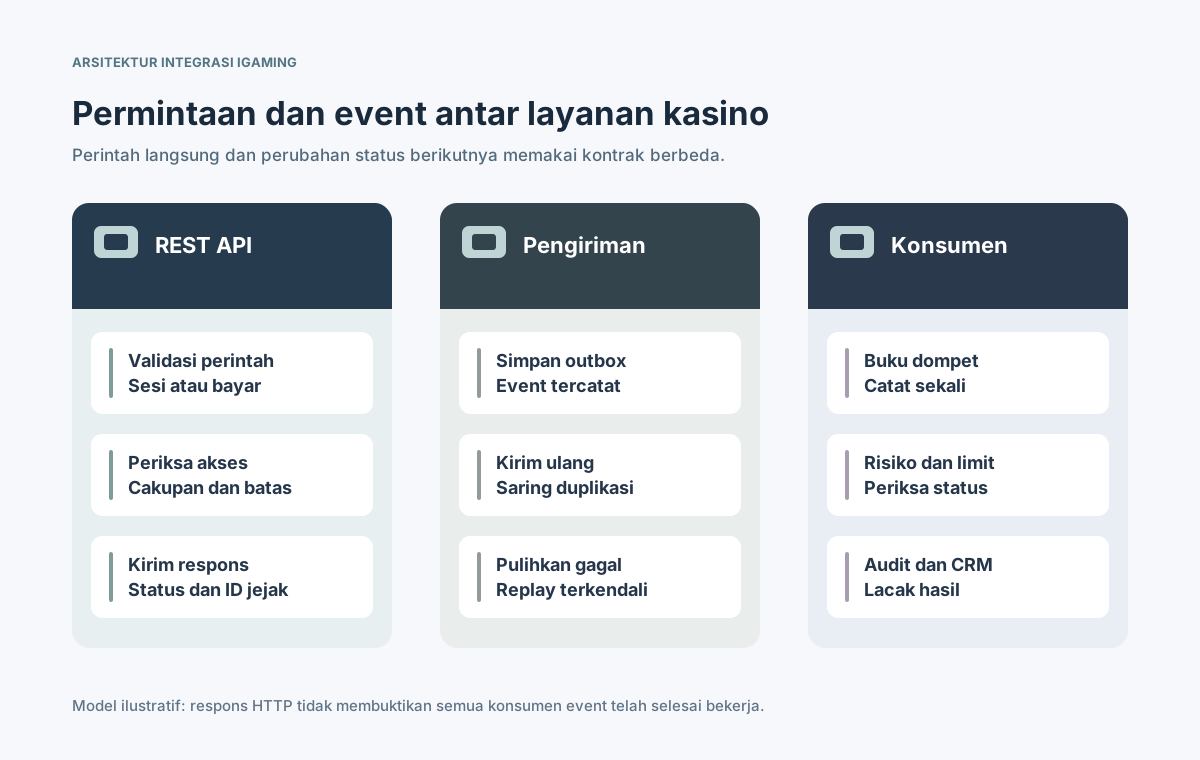
Respons HTTP 200 hanya menyatakan hasil sebagaimana didefinisikan endpoint terkait; hal itu tidak menjamin CRM, layanan risiko, atau pelaporan telah selesai memperbarui status. Webhook mungkin datang setelah koneksi awal ditutup. OpenAPI mendeskripsikan antarmuka HTTP dan AsyncAPI mendeskripsikan kontrak berbasis event, tetapi keduanya bukan jaminan pengiriman saat runtime. [1] [2]
Apa perbedaan respons langsung dan pengiriman event?
Dalam pola request-response, pemanggil menunggu hasil hingga batas waktu tertentu. Melalui event, produsen memberitahukan perubahan setelahnya, bahkan ke beberapa konsumen. Keandalan tidak otomatis datang dari salah satu model: penyimpanan yang tahan gangguan, aturan retry, dan cara penerima memproses pesan adalah hal utama.
Aspek
Permintaan REST
Webhook atau event
Arah
Klien memanggil endpoint
Produsen memberi notifikasi
Waktu
Respons sebelum timeout
Setelah fakta dicatat
Tujuan
Baca atau minta tindakan
Laporkan perubahan status
Konfirmasi
Respons HTTP sesuai kontrak
Tanda terima untuk pengirim
Gangguan
Ulangi panggilan atau cek status
Kirim ulang, antrekan, replay
Konsistensi
Hasil layanan yang dipanggil
Konsumen bisa terlambat
API peluncuran game, misalnya, dapat segera memberikan token sesi, sementara dompet dan laporan baru memproses event putaran sesudahnya. Penerima webhook sebaiknya mencatat bukti minimal secara persisten sebelum mengirim konfirmasi, lalu menyerahkan pekerjaan panjang ke antrean. [3]
Data apa yang wajib ada dalam kontrak event?
Envelope event perlu membedakan identitas pesan dari identitas operasi bisnis yang diberitakannya. Informasi yang relevan antara lain event ID, jenis, versi skema, waktu kejadian, produsen, correlation ID, dan identitas operator serta akun yang tepat. Jika event memengaruhi uang, nominal, mata uang, dan arti status harus jelas.
Pisahkan event ID dan transaction ID; satu transaksi dapat menghasilkan beberapa peristiwa.
Jelaskan arti timestamp, satuan nominal, field opsional, dan cara peningkatan versi skema.
Sertakan cakupan operator, merek, penyedia, serta akun bila ID tidak unik di semua sistem.
Pisahkan metadata pengiriman seperti jumlah percobaan atau tanda tangan dari fakta keuangan.
OpenAPI dan AsyncAPI membantu validasi kontrak yang dapat dibaca mesin. Tim tetap perlu contoh nyata untuk pengembalian dana, rollback, dan putaran yang disengketakan. Perubahan tidak kompatibel memerlukan migrasi konsumen terkoordinasi. [1] [2]
Bagaimana perintah API menghasilkan event kasino?
Ketika pemain memilih game, backend memeriksa identitas, merek, izin judul, dan kredensial server. Penyedia eksternal dapat membuat sesi atau meninggalkan hasil belum pasti karena timeout. Peristiwa taruhan, kemenangan, dan pembatalan selanjutnya harus bisa dilacak ke pemain, sesi, putaran, dan penyedia asal; URL di browser saja tidak mencukupi.
Otorisasi perintah dan tetapkan correlation ID sebelum memanggil API mitra.
Periksa respons, simpan referensi sesi, lalu tangani timeout dengan hasil tak diketahui secara khusus.
Validasi callback bertanda tangan dan catat identitas idempoten secara tahan gangguan sebelum konfirmasi.
Proses perubahan dompet yang diizinkan sekali, lalu terbitkan event audit dari status yang tersimpan.
⊕Perbesar diagramPengiriman ulang tidak boleh menjadikan satu putaran permainan sebagai beberapa pencatatan dana.
Panduan callback dompet publik The Aggregator menunjukkan identitas transaksi yang dibatasi oleh penyedia serta kebijakan retry tertentu. Ini adalah contoh kontrak satu vendor, bukan aturan universal bagi semua API kasino. [7]
Bagaimana menangani retry, duplikasi, dan idempotensi?
Pengirim mungkin tidak menerima tanda terima akibat gangguan jaringan walaupun penerima sudah mencatat transaksi. Mengirim ulang pesan bisa benar, tetapi tidak boleh menimbulkan debit atau kredit kedua. Gunakan kunci idempotensi persisten yang unik dalam cakupan sumber dan operasi bisnis, serta paksa keunikannya di database. Cache memori sementara tidak cukup.
Kondisi
Tindakan aman
Bukti tersimpan
Pesan valid pertama
Validasi dan catat sekali
Sumber dan ID transaksi
Duplikasi identik
Kembalikan hasil lama
Respons dan status sebelumnya
ID sama, nominal berbeda
Tolak dan investigasi
Hash kedua payload
Timeout hasil tak pasti
Periksa status persisten
Referensi dan jejak audit
Refund atau rollback
Hubungkan catatan awal
ID awal dan pembatalan
Stripe mendokumentasikan kunci idempotensi untuk pengulangan permintaan API yang didukung dan pengamanan terpisah untuk webhook. Kunci panggilan keluar tidak otomatis mencegah callback penyedia yang masuk diproses dua kali. [3] [4]
Mengapa urutan pesan dan konsistensi eventual penting?
Urutan pesan tiba mungkin berbeda dari urutan operasi bisnis. Event hadiah dapat datang sebelum pembaruan akun; pembatalan bisa tiba sebelum taruhan asal diproses. AWS menjelaskan bahwa antrean SQS Standard dapat mengirim pesan lebih dari sekali dan terkadang tidak berurutan. Itu contoh mengapa tidak aman mengasumsikan urutan global. [5]
Gunakan versi entitas atau nomor urut naik jika memang disediakan oleh sistem sumber.
Definisikan transisi status yang sah dan penanganan pembatalan saat transaksi asal belum muncul.
Simpan pembukuan uang dalam ledger dompet otoritatif; perbarui tampilan sekunder secara terpisah.
Tampilkan keterlambatan, event tertunda, dan referensi yang hilang, jangan dibuang diam-diam.
Jaminan pengurutan harus menyebut objek atau partisi yang dicakup. Jika penyedia tidak memiliki nomor urut tepercaya, merekonsiliasi dengan API atau laporan sumber lebih aman daripada mengurutkan menurut waktu kedatangan.
Bagaimana mengamankan webhook dan memeriksa pengirim?
Endpoint webhook publik melintasi batas kepercayaan. Penerima wajib memverifikasi pengirim dengan metode kontrak, memeriksa tanda tangan atas byte permintaan asli bila tersedia, membatasi jendela replay, serta memeriksa otorisasi akun dan operasi. HTTPS menjaga transportasi, tetapi tidak menjadikan semua isi JSON sah.
Verifikasi tanda tangan dan timestamp sebelum dampak bisnis, dengan prosedur rotasi secret.
Periksa otorisasi untuk objek pemain, dompet, dan fungsi, bukan sekadar akses URL.
Batasi ukuran payload, laju panggilan, dan durasi pemrosesan; jangan catat secret dalam log.
Pisahkan kredensial pengujian dan produksi; audit replay manual dan hak rekonsiliasi.
Stripe menjelaskan verifikasi tanda tangan dalam format webhook-nya; OWASP menyoroti risiko otorisasi, autentikasi, dan pemakaian sumber daya. Integrasi kasino harus mengikuti algoritme yang benar-benar ditetapkan mitranya. [3] [6]
Bagaimana memulihkan antrean dan event yang gagal?
Penerima yang andal menyimpan event terautentikasi sebelum memberi konfirmasi, lalu memprosesnya melalui worker terkendali atau alur persisten setara. Bedakan gangguan sementara dan kesalahan permanen, karantina pesan bermasalah, dan sediakan replay yang diaudit. Payload tidak valid tidak boleh terus diulang seolah hanya masalah jaringan.
Jenis gagal
Cara memulihkan
Bukti operasional
Penerima sedang mati
Retry dengan jeda bertahap
Riwayat dan respons terakhir
Payload salah
Karantina dan telaah
Hash serta alasan penolakan
Konsumen gagal deploy
Hentikan dan replay catatan
Versi dan checkpoint
Event sebelumnya hilang
Tahan dan cek sistem asal
ID objek dan referensi
Selisih pembukuan
Selidiki sebelum koreksi
Feed asal, event, dan ledger
Konfirmasi antrean bukan bukti bahwa uang sudah dicatat. Dokumentasi AWS memberikan contoh pengiriman ulang dan karantina; waktu retensi serta replay harus ditetapkan sesuai kewajiban operator. [5]
Metrik apa yang perlu dipantau dan direkonsiliasi?
Pantauan harus menghubungkan satu operasi dari permintaan HTTP ke produsen event, percobaan pengiriman, dan semua konsumen wajib. Metrik penting meliputi usia event tertua, keberhasilan terakhir, tingkat retry, duplikasi yang ditekan, penolakan skema, dan selisih finansial yang belum diselesaikan. Pemeriksaan endpoint yang hijau tidak membuktikan seluruh event diproses.
Bawa correlation ID tetapi bedakan ID permintaan, event, sesi, putaran, dan transaksi.
Cocokkan catatan penyedia dengan ledger dompet dan laporan turunan secara berkala.
Buat peringatan juga saat event yang semestinya ada justru berhenti datang.
Tentukan penanggung jawab insiden, replay manual, dan komunikasi ke pemain.
Jika terjadi sengketa putaran, simpan ID asli penyedia walaupun event dinormalisasi untuk CRM. Selisih rekonsiliasi harus diselidiki sebelum melakukan kredit penyeimbang.
Apa yang harus diuji sebelum integrasi live?
Uji penerimaan harus membuktikan alur menyeluruh saat terjadi kegagalan nyata, bukan hanya pembuatan sesi yang berhasil. Sepakati versi API, jenis event, lingkup idempotensi, aturan rollback, retensi, dan kontak dukungan. Libatkan layanan yang dapat memengaruhi saldo, batas pemain, atau hasil sengketa.
Uji permintaan diizinkan dan ditolak untuk pemain, merek, pasar, serta mata uang yang spesifik.
Kirim callback sama berulang, ubah nominalnya, tukar urutan, dan paksa timeout sesudah pencatatan.
Simulasikan penumpukan antrean, tanda tangan salah, gangguan mitra, serta replay yang terkontrol.
Rekonsiliasi setiap ID uji antara sumber, dompet, notifikasi, dan audit sampai jelas.
REST API, webhook, dan pengiriman event merupakan satu integrasi yang dapat dipercaya ketika perintah, fakta, dan pembukuan tetap konsisten, dapat diaudit, serta bisa dipulihkan meski ada gangguan. [1] [2] [7]