REST-APIs, Webhooks und Event-Zustellung im iGaming
Eine Casino-Plattform kann per REST-API eine Spielsession anlegen, das Ergebnis einer Wette oder die Bestätigung einer Zahlung aber erst später erhalten. Solche Aktualisierungen laufen häufig über Webhooks oder interne Nachrichten, nicht über die ursprüngliche HTTP-Antwort. Beide Wege müssen gemeinsam geplant werden: Ein Aufruf kann nach erfolgreicher Ausführung in ein Timeout laufen, ein Callback kann mehrfach eintreffen, und Empfänger sehen Ereignisse womöglich in unterschiedlicher Reihenfolge. Dieser Beitrag trennt Befehle von Benachrichtigungen und zeigt, welche Protokolle, Kontrollen und Nachweise Betreiber bei finanziell relevanten iGaming-Integrationen benötigen.
Veröffentlicht
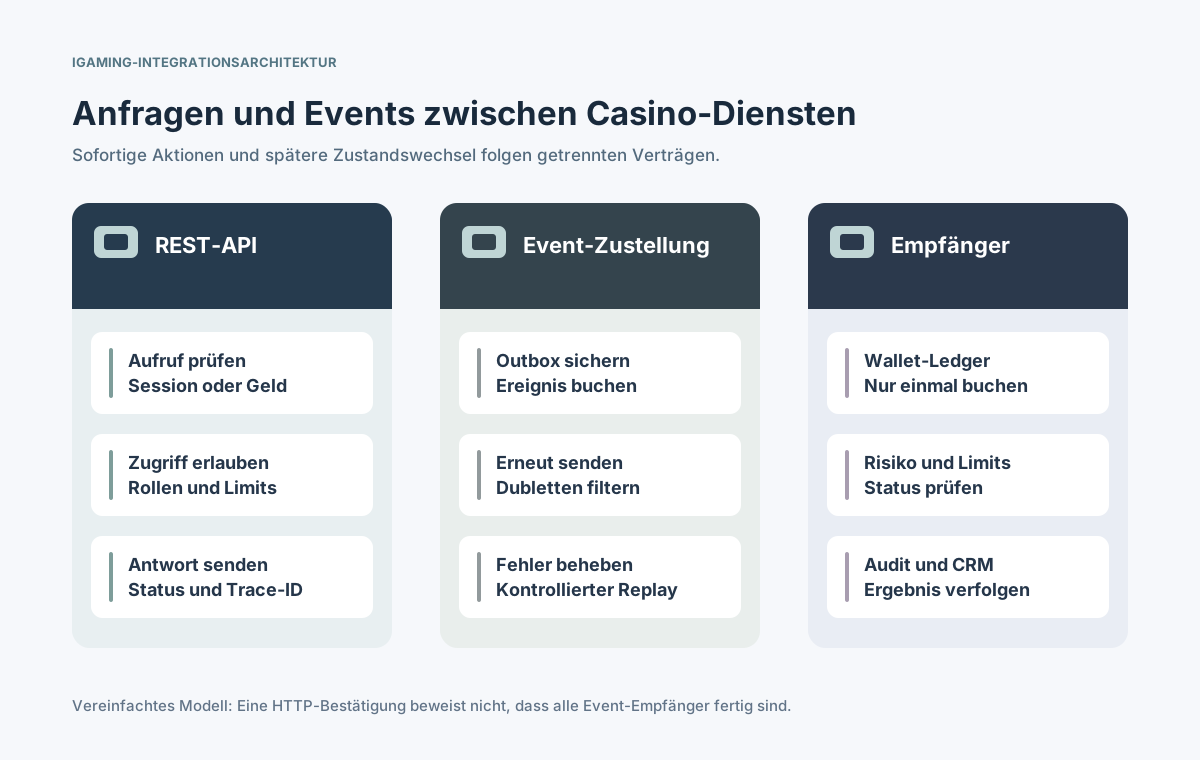
Die unmittelbare API-Antwort und das spätere Ereignis erfüllen unterschiedliche Aufgaben im Integrationsvertrag.
Inhalt
Wofür sind REST-APIs, Webhooks und Events zuständig?
Eine HTTP-basierte REST-API dient typischerweise einer direkten Aktion oder Abfrage: Spiele abrufen, einen Spieler prüfen, eine Session starten oder eine zulässige Transaktion anfordern. Ein Webhook ist dagegen eine ausgehende HTTP-Nachricht eines anderen Systems über ein eingetretenes Ereignis. Ein interner Message Broker kann vergleichbare Events an Dienste verteilen, ohne einen öffentlichen Webhook bereitzustellen. Welche Garantien gelten, steht im jeweiligen Anbieter-Vertrag.
Eine HTTP-200-Antwort belegt nur den im Endpunktvertrag zugesagten Zustand. Andere Systeme können ihre Projektionen erst später aktualisieren. OpenAPI beschreibt HTTP-Schnittstellen; AsyncAPI hilft beim Beschreiben ereignisgesteuerter Verträge. Beide Spezifikationen ersetzen keine Laufzeitprüfungen. [1] [2]
Wie unterscheiden sich synchrone Aufrufe und Events?
Beim Request-Response-Verfahren wartet der Aufrufer innerhalb eines Zeitlimits auf ein Ergebnis. Bei der Event-Zustellung wird eine bereits eingetretene Änderung später gemeldet, gegebenenfalls an mehrere Verbraucher. Die Zuverlässigkeit entsteht nicht durch den Kommunikationsstil, sondern durch persistente Speicherung, klare Wiederholungsregeln und die Implementierung des Empfängers.
Kriterium
REST-Aufruf
Webhook oder Event
Richtung
Client ruft Endpunkt auf
Produzent informiert Empfänger
Zeitpunkt
Antwort bis zum Timeout
Nach Entstehung des Events
Zweck
Lesen oder Aktion anfordern
Zustandsänderung melden
Bestätigung
HTTP-Ergebnis des Endpunkts
Empfangsbestätigung
Ausfall
Erneuter Aufruf oder Statusabfrage
Redelivery, Queue oder Replay
Konsistenz
Ergebnis eines Dienstes
Andere Dienste können nachlaufen
Eine Game-Launch-API liefert beispielsweise den Session-Token sofort, während Wallet und Reporting weitere Rundendaten verarbeiten. Ein Webhook-Handler sollte zunächst das notwendige Ereignis dauerhaft speichern und längere Folgearbeiten entkoppeln. [3]
Welche Angaben gehören zu einem Event-Vertrag?
Ein gutes Event-Envelope trennt die Identität der Nachricht von der Geschäftsoperation. Typische Felder sind Event-ID, Typ, Schema-Version, Entstehungszeit, Produzent, Korrelations-ID und die zur Interpretation nötigen Operator- und Objektkennungen. Bei finanziellen Vorgängen müssen Beträge, Währungen und Statussemantik eindeutig sein.
Event-ID und Transaktions-ID getrennt halten: Eine Transaktion kann mehrere Ereignisse erzeugen.
Zeitstempel, Geldeinheiten, optionale Felder und Regeln für neue Versionen dokumentieren.
Operator, Marke, Anbieter und Konto als Scope übergeben, falls IDs nur lokal eindeutig sind.
Zustellmetadaten wie Signatur oder Versuchszähler von Geschäftsfakten unterscheiden.
Maschinenlesbare OpenAPI- und AsyncAPI-Definitionen erleichtern Vertragstests. Zusätzlich brauchen Teams Beispiele für Rückerstattung, Storno und umstrittene Spielrunden. Inkompatible Schemaänderungen sind koordinierte Migrationen, keine stillen Umbenennungen. [1] [2]
Wie entsteht aus einer Casino-API-Aktion ein Event?
Beim Start einer Spielsession prüft das Backend Spieler, Marke, erlaubtes Spiel und Zugangsdaten. Der externe Dienst bestätigt die Session oder meldet einen unbekannten Ausgang. Spätere Wett-, Gewinn- und Stornoereignisse müssen mit Spieler, Session, Runde und Ursprungsanbieter verknüpft werden können. Die URL eines Spiels reicht als Identität nicht aus.
Aufrufer autorisieren und vor dem Partneraufruf eine Korrelations-ID vergeben.
API-Antwort prüfen, Session-Referenz speichern und Timeouts mit unklarem Ergebnis gesondert behandeln.
Signierten Callback prüfen und einen dauerhaften, eindeutigen Verarbeitungsdatensatz anlegen.
Zulässige Wallet-Übergänge einmal verbuchen und nachgelagerte Audit-Events aus gesichertem Zustand erzeugen.
⊕Diagramm vergrößernWiederholte Zustellung darf aus einer Spielrunde keine mehrfachen Geldbuchungen machen.
Die veröffentlichte Wallet-Callback-Anleitung von The Aggregator zeigt anbieterbezogene Transaktionskennungen und konkrete Wiederholungsregeln. Sie ist ein Beispiel für einen einzelnen Vertrag, keine allgemeine Branchenregel. [7]
Wie vermeidet man doppelte Buchungen durch Retries?
Ein Sender kann seine Bestätigung verlieren, obwohl der Empfänger bereits gebucht hat. Die erneute Zustellung ist dann korrekt, eine zweite finanzielle Wirkung nicht. Benötigt wird ein persistenter Idempotenzschlüssel aus Quellkontext und Geschäftsoperation, der auf Datenbankebene eindeutig durchgesetzt wird. Ein flüchtiger Cache bietet keine belastbare Einmal-Garantie.
Situation
Sicheres Verhalten
Nachweis
Erste gültige Nachricht
Einmal validieren und buchen
Quelle und Transaktions-ID
Identisches Duplikat
Gespeichertes Resultat liefern
Verarbeitung und Antwort
Gleiche ID, anderer Betrag
Abweisen und untersuchen
Hashes beider Payloads
Timeout mit unklarem Ausgang
Gesicherten Status abfragen
Referenz und Audit-Historie
Erstattung oder Storno
Mit Ursprungsbuchung verknüpfen
Original- und Storno-ID
Stripe dokumentiert Idempotenzschlüssel für unterstützte API-Aufrufe und gesonderte Regeln für Webhook-Empfang. Ein ausgehender Request-Schlüssel verhindert nicht automatisch doppelte eingehende Casino-Callbacks. [3] [4]
Was bedeuten Reihenfolge und Eventual Consistency?
Die technische Empfangsreihenfolge muss nicht der fachlichen Abfolge entsprechen. Ein Bonus-Event kann vor einer Kontostandsaktualisierung ankommen; eine Rücknahme kann eintreffen, bevor der ursprüngliche Einsatz verarbeitet wurde. AWS dokumentiert für SQS-Standardwarteschlangen mindestens einmalige Zustellung und mögliche Umordnung. Das ist ein konkretes Beispiel für die Grenzen von Reihenfolgeannahmen. [5]
Eine Objektversion oder monotone Sequenz nutzen, sofern die Quelle sie tatsächlich bereitstellt.
Zulässige Statusübergänge und das Warten auf fehlende Vorgänger explizit modellieren.
Das autoritative Wallet-Ledger transaktional führen; Such- und Reportingansichten getrennt aktualisieren.
Verzögerung, ausstehende Events und fehlende Referenzen sichtbar machen statt Nachrichten zu verwerfen.
Reihenfolgegarantien müssen pro Objekt oder Partition beschrieben werden. Ohne belastbare Sequenz ist ein Abgleich mit dem Quellsystem sicherer als eine Sortierung nach Empfangszeit.
Wie prüft man Signaturen und API-Berechtigungen?
Ein öffentlich erreichbarer Webhook ist eine Vertrauensgrenze. Der Empfänger muss den Absender nach Partnervertrag authentifizieren, eine unterstützte Signatur über die ursprünglichen Anfragebytes validieren, Replay-Fenster prüfen und die tatsächliche Berechtigung für Spieler und Vorgang kontrollieren. TLS schützt die Übertragung, aber bestätigt keine beliebigen JSON-Inhalte.
Signatur und Zeitstempel vor der Geschäftswirkung prüfen; Secret-Rotation kontrolliert durchführen.
Objekt- und Funktionsberechtigungen prüfen, nicht bloß den Zugriff auf den Endpunkt.
Payloadgröße, Anfragerate und Laufzeit begrenzen; Secrets und Personendaten nicht protokollieren.
Test- und Liveschlüssel trennen sowie manuelle Replays und Abgleichrechte auditieren.
Stripe erklärt sein eigenes Signaturverfahren; OWASP zeigt Risiken bei Autorisierung, Authentifizierung und Ressourcenverbrauch. Für eine Casino-Integration gilt dennoch ausschließlich der tatsächlich vereinbarte Signaturalgorithmus. [3] [6]
Wie organisiert man Queue-Replay und Wiederherstellung?
Ein verlässlicher Empfänger speichert ein authentifiziertes Event vor der Bestätigung und verarbeitet es über einen kontrollierten Worker oder ein gleichwertig dauerhaftes Verfahren. Temporäre und dauerhafte Fehler müssen getrennt werden. Für wiederholt fehlschlagende Nachrichten braucht es eine Quarantäne oder Dead-Letter-Queue und einen nachvollziehbaren Wiederanlauf.
Fehler
Wiederherstellung
Nachweis des Betreibers
Empfänger kurzfristig offline
Backoff und Redelivery
Versuche und letzte Antwort
Dauerhaft ungültiges Event
Isolieren, alarmieren, prüfen
Payload-Hash und Grund
Fehler nach Deployment
Verarbeitung pausieren, replayen
Version und Checkpoint
Vorgänger fehlt
Zurückstellen, Quellenstatus prüfen
Objekt-ID und Referenz
Abgleich weicht ab
Untersuchen vor Korrekturbuchung
Feed, Event und Ledger
Das Ack einer Queue ist nicht die Bestätigung einer Geldbuchung. AWS beschreibt queuespezifische Duplikate und Quarantänemuster; Aufbewahrungs- und Replay-Fristen müssen aus dem eigenen Betriebsvertrag abgeleitet werden. [5]
Welche Kennzahlen braucht das Event-Monitoring?
Ein Geschäftsfall sollte über HTTP-Aufruf, Event-Produzent, Zustellversuche und erforderliche Verbraucher verfolgbar sein. Relevante Kennzahlen sind Alter der ältesten Nachricht, letzte erfolgreiche Zustellung, Retry-Quote, unterdrückte Duplikate, Quarantänevolumen und offene finanzielle Differenzen. Ein grüner Healthcheck beweist keine vollständige Verarbeitung.
Korrelations-ID sowie getrennte IDs für Anfrage, Event, Session, Runde und Transaktion speichern.
Providerdaten, Wallet-Ledger und Auswertungen regelmäßig und nachvollziehbar abgleichen.
Auch bei unerwartet ausbleibenden Events alarmieren, nicht nur bei expliziten Fehlern.
Eskalationsweg, Berechtigungen für manuelle Replays und Kundenkommunikation festlegen.
Bei strittigen Spielrunden müssen die Originalkennungen des Lieferanten auch nach der Umwandlung in CRM-Ereignisse erhalten bleiben. Eine Differenz verlangt Aufklärung statt einer ungeprüften Ausgleichsgutschrift.
Welche Tests gehören vor den iGaming-Go-live?
Ein belastbarer Abnahmetest zeigt auch das Verhalten bei Ausfällen, nicht nur einen erfolgreichen Session-Aufruf. API-Version, abonnierte Events, Idempotenz-Scope, Stornoregeln, Aufbewahrung und Supportkontakte sollten vereinbart werden. Alle Dienste, die Guthaben, Limits oder Streitfälle beeinflussen, müssen einbezogen sein.
Erlaubte und abgewiesene Aufrufe mit konkretem Spieler-, Marken-, Markt- und Währungskontext testen.
Identische und manipulierte Callbacks, vertauschte Reihenfolge und Timeout nach Commit simulieren.
Queue-Rückstau, ungültige Signatur, Partnerausfall und kontrolliertes Dead-Letter-Replay prüfen.
Jede Testtransaktion mit Quellfeed, Wallet-Buchung, Event und Audit vollständig erklären.
REST-APIs, Webhooks und Events sind erst gemeinsam zuverlässig, wenn Befehle, Fakten und Geldbewegungen bei realen Fehlern konsistent, prüfbar und wiederherstellbar bleiben. [1] [2] [7]