Como integrar um gateway de pagamento a um cassino online
Integrar um gateway de pagamento a um cassino online vai muito além de inserir um botão de checkout. A operadora precisa ligar sua conta comercial, os meios de pagamento e o saldo interno do jogador sem interpretar o retorno do navegador como prova de que o dinheiro chegou. Criação de cobrança, autorização, captura, liquidação, estorno e pagamento de saques podem ocorrer em etapas e prazos diferentes. Este guia explica as responsabilidades, os fluxos seguros de depósito e saque, a autenticação de webhooks, a prevenção de eventos duplicados, a conciliação e os testes exigidos antes da operação real.
Publicado em
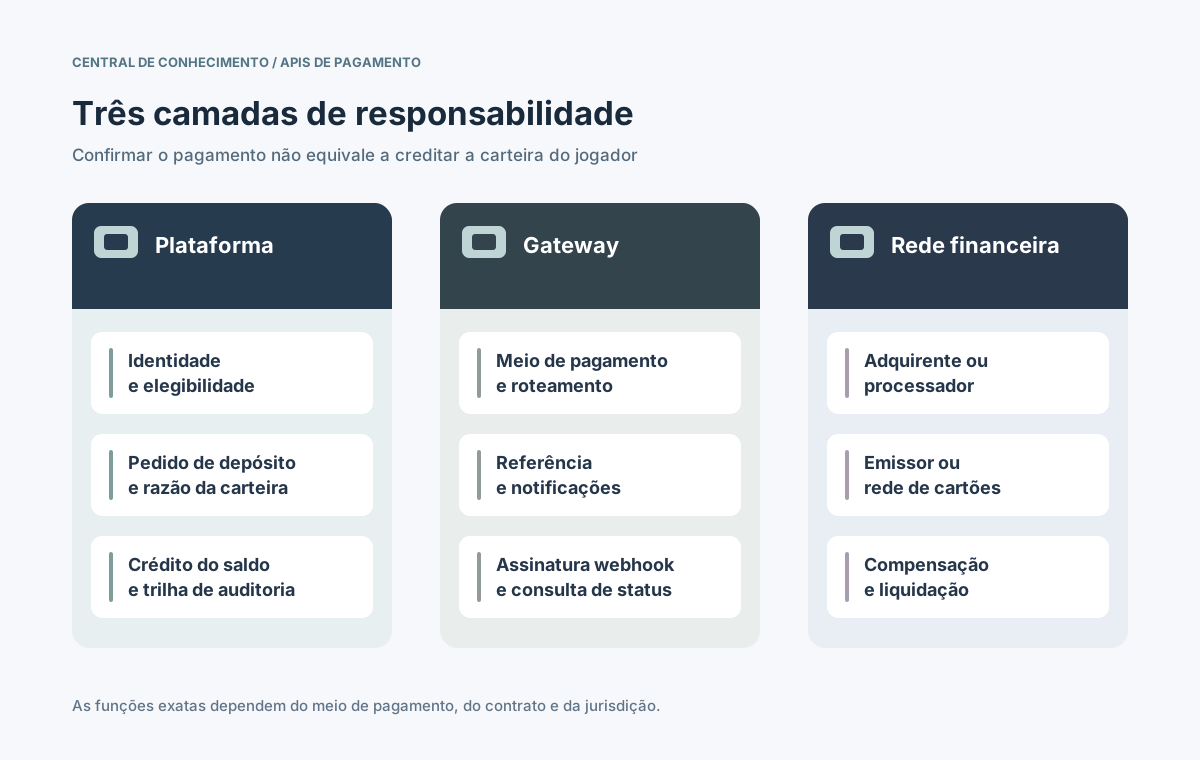
O gateway transmite instruções e status de pagamento; o cassino controla o saldo do jogador e o registro de transações.
Neste artigo
O que um gateway de pagamento conecta no cassino?
Um gateway oferece a interface técnica entre a plataforma e os meios de pagamento ou processadores. Ele pode criar sessões, encaminhar requisições, comunicar mudanças de status e disponibilizar relatórios. Isso não significa que seja o banco, a adquirente, o prestador de saques ou a entidade que mantém os recursos da operadora. Essas funções variam conforme o contrato e o método.
O cassino mantém um razão próprio para o saldo dos jogadores. Resposta HTTP bem-sucedida, redirecionamento ou autorização inicial não são, isoladamente, prova para um crédito irreversível. É preciso definir o evento aceito como confirmação, guardar um ID interno e vinculá-lo à referência do prestador. O ciclo de pagamento costuma apresentar vários estados. [3]
Quais contratos e detalhes da API definir antes de integrar?
Antes do desenvolvimento, identifique a empresa comerciante, a parte responsável pelo processamento, os depósitos e saques autorizados, as moedas de liquidação, as reservas, os litígios e os mercados atendidos. Credenciais de sandbox demonstram acesso técnico ao teste, não autorização para operar em produção.
Área
Definição do prestador
Validação da operadora
Conta comercial
Empresas, países e métodos
Aprovação para cassino e mercados dos jogadores
API de depósito
Criação, status, redirecionamento
Pedido único, valor e moeda
Webhooks
Assinatura, tentativas e entrega
Verificação, persistência e deduplicação
Saques
API de payout ou parceiro distinto
Elegibilidade, aprovação e favorecido
Ciclo financeiro
Captura, liquidação, reembolso, disputa
Contabilização na carteira
Operação
Relatórios, limites e escalonamento
Conciliação e resposta a incidentes
Solicite o contrato técnico e os estados previstos para cada meio de pagamento. Defina quem pode iniciar reembolsos, quando um saque pode ser revertido e como serão informadas falhas descobertas posteriormente.
Como um depósito passa pelo gateway?
O depósito começa com uma intenção registrada no servidor para um jogador autenticado e apto à operação. O cassino grava valor, moeda e identificador interno imutável, depois solicita ao gateway aprovado a criação da cobrança. A resposta pode trazer página hospedada, URL de redirecionamento ou token, conforme o meio de pagamento.
Validar jogador, jurisdição, meio, moeda e limites antes de criar o pedido.
Persistir primeiro o ID da ordem e associar depois a referência externa recebida.
Não tratar estados pendente, redirecionado ou autorizado como crédito definitivo.
Creditar uma única vez apenas após evento validado ou consulta segura de status.
O jogador pode fechar a tela, concluir um desafio de autenticação ou voltar ao site antes da decisão final. A página de retorno deve mostrar o andamento e consultar uma fonte confiável; nunca pode confirmar o pagamento sozinha. [3][7]
Por que webhooks assinados são essenciais para creditar a carteira?
O resultado pode chegar depois de um timeout na requisição original. A recepção segura de webhooks separa o registro do evento externo da atualização do saldo interno. A documentação da Adyen apresenta a validação por HMAC para webhooks compatíveis; formato, eventos e política de reentrega dependem do fornecedor. [5]
Receber por HTTPS e validar origem, assinatura, formato e vínculo à conta comercial.
Persistir o evento bruto e a chave externa única em fila durável, confirmando o recebimento no prazo.
Relacionar a referência do provedor ao pedido interno e conferir jogador, valor, moeda e transição.
Em transação de banco de dados, registrar o crédito permitido apenas uma vez no razão da carteira.
Tratar mensagens duplicadas ou fora de ordem como evidência; investigar conflitos sem apagar o histórico.
⊕Ampliar diagramaOs eventos circulam entre sistemas; a carteira e seus lançamentos oficiais permanecem sob controle do cassino.
A idempotência é necessária na saída e na entrada: tentativas repetidas devem reutilizar a chave segura quando a API permitir; webhooks recebidos precisam de deduplicação e lançamento único. Como o prestador pode expirar essas chaves, a regra financeira interna deve ser permanente. [4]
Qual a diferença entre autorização, captura e liquidação?
Em pagamentos por cartão, a autorização pode reservar recursos, a captura efetivar a cobrança e a liquidação ocorrer mais tarde. Outros meios seguem etapas diferentes. Por isso, os eventos do processador devem ser traduzidos para uma política de crédito aprovada pelo cassino, e não para um único sinal de sucesso. [3]
Evento
Possível significado
Interpretação do cassino
Pagamento criado
Pedido ou sessão existente
Pendente, sem comprovação do recebimento
Autorizado
Emissor aceitou ou reservou valor
Ainda não é liquidação final
Capturado ou confirmado
Prestador informa execução
Creditável conforme regra e sem duplicidade
Liquidado
Etapa financeira posterior
Conferir relatórios e extrato bancário
Estornado ou disputado
Ajuste posterior da transação
Lançamento separado e investigação
Uma operadora pode liberar saldo antes da liquidação bancária se essa antecipação fizer parte da política de risco. Mas esse crédito não prova que o banco já liquidou os recursos. Eventos do prestador, lançamentos da carteira e liquidação precisam de registros distintos e vinculados.
Como integrar pedidos de saque e pagamentos aos jogadores?
Saque não é depósito de valor negativo. Normalmente envolve checagem de elegibilidade e favorecido, solicitação interna, reserva do saldo, aprovações e canal de pagamento aceito. O parceiro que paga saques pode ser diferente do gateway de depósitos, conforme contrato e país.
Criar solicitação após validar jogador, saldo, método, favorecido e regras.
Reservar fundos no razão interno enquanto a operação aguarda aprovação e envio.
Enviar uma única vez à API autorizada e guardar a referência e o estado externos.
Concluir, liberar ou ajustar a reserva conforme resultado verificado e conciliar depois.
Enviado, aceito para processamento, pago e falho são estados diferentes. Uma resposta positiva de recebimento da API não garante crédito na conta do beneficiário. Casos incertos devem ir para revisão controlada, não para um segundo saque automático.
Checkout hospedado e tokenização eliminam o escopo PCI?
Páginas hospedadas e campos gerenciados pelo prestador podem reduzir a exposição do cassino a dados sensíveis de cartão, mas não extinguem automaticamente as responsabilidades de PCI DSS. O PCI Security Standards Council destaca a supervisão de terceiros mesmo com terceirização e a proteção de scripts de páginas de pagamento. [1][2]
Usar o formulário hospedado ou tokenização previstos pelo parceiro para evitar receber dados de cartão desnecessários.
Não registrar código de segurança, segredo de API, token de acesso nem payload sensível em logs genéricos.
Proteger scripts do checkout, origens permitidas, credenciais e chaves de assinatura dos webhooks.
Definir propriedade, uso futuro, retenção e exclusão dos tokens; eles não são identificadores universais de cartão.
Mapeie o trajeto real dos dados de cartão e confirme a validação PCI aplicável com a adquirente ou avaliador competente. Um iframe hospedado não substitui a análise do perímetro de segurança.
Onde entram 3-D Secure, risco e regras por jurisdição?
EMV 3-D Secure permite autenticar o portador em operações online com cartão quando aplicável. Haver desafio ou fluxo sem interação depende da configuração e das partes envolvidas. Autenticação não equivale a autorização, liquidação ou aceitação comercial de jogos de azar. [7]
Controle
Papel externo
Responsabilidade do cassino
3-D Secure
Autenticação de emissor e rede
Tratar desafio, desistência e continuidade
Prevenção a fraudes
Sinais e regras do processador
Controles próprios sobre jogador e transação
Mercados
Canais aprovados e conta comercial
Confirmar autorização para cassino por país
Valor e moeda
Limites, câmbio e janelas
Respeitar valor exato e limites do jogador
Contestação e estorno
Ajustes da rede e prestador
Evidências, saldo e auditoria
A presença de um meio na API ou no catálogo não demonstra licença nem permissão para jogos de azar. Obtenha termos atualizados por escrito para empresa, países, modelo de negócio e instrumentos de depósito e saque.
Como conciliar divergências e lidar com falhas?
A operação real inclui eventos atrasados, callbacks duplicados, estornos, taxas e cortes de liquidação. Relacione os lançamentos internos às referências dos pagamentos e, separadamente, aos relatórios do processador e aos extratos bancários. O Payment accounting report da Adyen é um exemplo de relatório de eventos e tarifas; cada prestador tem formato próprio. [6]
Manter IDs imutáveis diferentes para solicitação, evento do prestador, lançamento na carteira e conciliação.
Alertar para pendências antigas, referências repetidas, valores divergentes, falhas de webhook e estornos inesperados.
Limitar tentativas com chave idempotente e espera; investigar o resultado desconhecido antes de cobrar de novo.
Atribuir responsabilidades por divergências, disputas, horários de corte e falhas de payout.
O monitoramento deve separar disponibilidade do gateway, aceitação por método, atraso dos webhooks e fila interna de lançamentos. Um endpoint HTTP saudável não comprova que os depósitos e saques dos jogadores estejam corretos.
O que testar antes de aceitar pagamentos reais?
A aprovação para produção precisa avaliar elegibilidade comercial e dinheiro em movimento, não apenas cartões de teste bem-sucedidos. Prestador, compliance, finanças e engenharia do cassino devem aprovar seus respectivos pontos.
Confirmar por escrito o aceite do cassino, empresa, países, moedas, depósitos e métodos de saque.
Verificar segredos, checkout, assinaturas, acessos e responsabilidades PCI.
Testar sucesso, recusa, abandono, atraso, timeout, webhook repetido e evento fora de ordem.
Comprovar crédito único, reservas de saque, ajustes e conciliação dos relatórios financeiros.
Simular indisponibilidade, diferença contábil, contestação e escalonamento manual.
Uma integração robusta define o responsável por cada status, quem autoriza ajustes e qual evidência sustenta o saldo do jogador. O gateway transporta mensagens financeiras; a operadora mantém uma carteira confiável.