Казино-платформа может создать игровую сессию через REST API, но узнать о списании ставки, завершении раунда или подтверждении платежа позднее. Такие изменения часто приходят через вебхуки или очереди сообщений, а не в ответе на исходный HTTP-запрос. Оба механизма нужно проектировать как единый процесс: запрос может завершиться тайм-аутом после успешного выполнения, уведомление может прийти повторно, а разные сервисы могут увидеть события в разном порядке. Ниже разбираем роли команд и уведомлений, защиту финансовых операций, восстановление сбоев и доказательства, которые оператору следует требовать от партнера по интеграции.
Опубликовано
Мгновенный ответ API и отложенное событие должны быть согласованы одним надежным контрактом интеграции.
Содержание
Чем отличаются REST API, вебхуки и события?
REST API на основе HTTP используют, когда оператору нужен непосредственный результат: получить список игр, проверить игрока, открыть сессию или отправить предусмотренную контрактом операцию. Вебхук — исходящий HTTP-запрос другой системы, уведомляющий о произошедшем событии. Внутри платформы похожие уведомления могут передаваться через брокер сообщений без публичного адреса вебхука. Эти механизмы дополняют друг друга; конкретные гарантии устанавливает интеграционный контракт.
HTTP 200 подтверждает результат в пределах соглашения конкретной точки API. Он не доказывает, что все независимые сервисы уже обновили состояние. Вебхук может прийти после завершения первоначального соединения. OpenAPI описывает HTTP-интерфейсы, а AsyncAPI — событийные контракты; ни один формат сам по себе не обеспечивает доставку. [1] [2]
Как запрос и ответ соотносятся с доставкой событий?
При обычном API-вызове вызывающая система ждет ответ до заданного тайм-аута. Событие сообщает об изменении позднее и может предназначаться нескольким получателям. Ни синхронный, ни асинхронный способ не становится надежным автоматически: важны фиксация состояния, повторная доставка и поведение обработчиков.
Вопрос
REST-запрос
Вебхук или событие
Направление
Клиент вызывает API
Источник уведомляет получателя
Момент
Ответ до тайм-аута
После фиксации события
Задача
Получить данные или действие
Сообщить об изменении
Подтверждение
HTTP-ответ по контракту
Прием сообщения отправителем
Сбой
Повтор вызова или проверка статуса
Повторная доставка или очередь
Согласованность
Результат вызванного сервиса
Получатели могут временно отставать
Например, API запуска игры возвращает токен сессии сразу, а данные о раунде позднее обрабатываются кошельком и отчетностью. Обработчик вебхука должен подтвердить получение после минимальной надежной записи; долгие задачи лучше выполнять из очереди. [3]
Какие поля нужны в контракте события?
Надежный конверт события отделяет собственный идентификатор от идентификатора бизнес-операции. Обычно нужны тип, версия схемы, время возникновения, источник, идентификатор связи между сервисами и контекст оператора. Для денежных событий особенно важны однозначные суммы, валюта и смысл статуса.
Разделяйте ID события и ID транзакции: несколько уведомлений могут описывать этапы одной операции.
Фиксируйте смысл времени, единицы денежных сумм, необязательные поля и правила изменения версии.
Передавайте контекст оператора, бренда, провайдера и счета, если идентификаторы не глобальные.
Отделяйте служебные данные доставки от самих финансовых фактов и результатов игры.
OpenAPI и AsyncAPI помогают формализовать схемы и проверять совместимость, но для возврата, отмены и спорного раунда нужны еще реальные примеры. Несовместимое изменение события требует согласованного перехода получателей, а не незаметного переименования поля. [1] [2]
Как команда API превращается в событие казино?
Представим создание игровой сессии с последующими уведомлениями о ставке и результате. На входе платформа проверяет игрока, бренд, разрешенную игру и серверные учетные данные. После открытия сессии внешний поставщик может отправлять финансовые операции или события жизненного цикла раунда. Для каждого уведомления необходима связь с игроком, сессией, раундом и источником, а не только с адресом игровой страницы.
Проверьте авторизацию команды и назначьте ID связи до обращения к партнерскому API.
Проверьте ответ, сохраните сессию и отдельно обработайте тайм-аут с неизвестным результатом.
Примите подписанное уведомление, проверьте источник и надежно зафиксируйте ключ идемпотентности.
Выполните допустимый переход кошелька один раз и передайте производные события аудиту и аналитике.
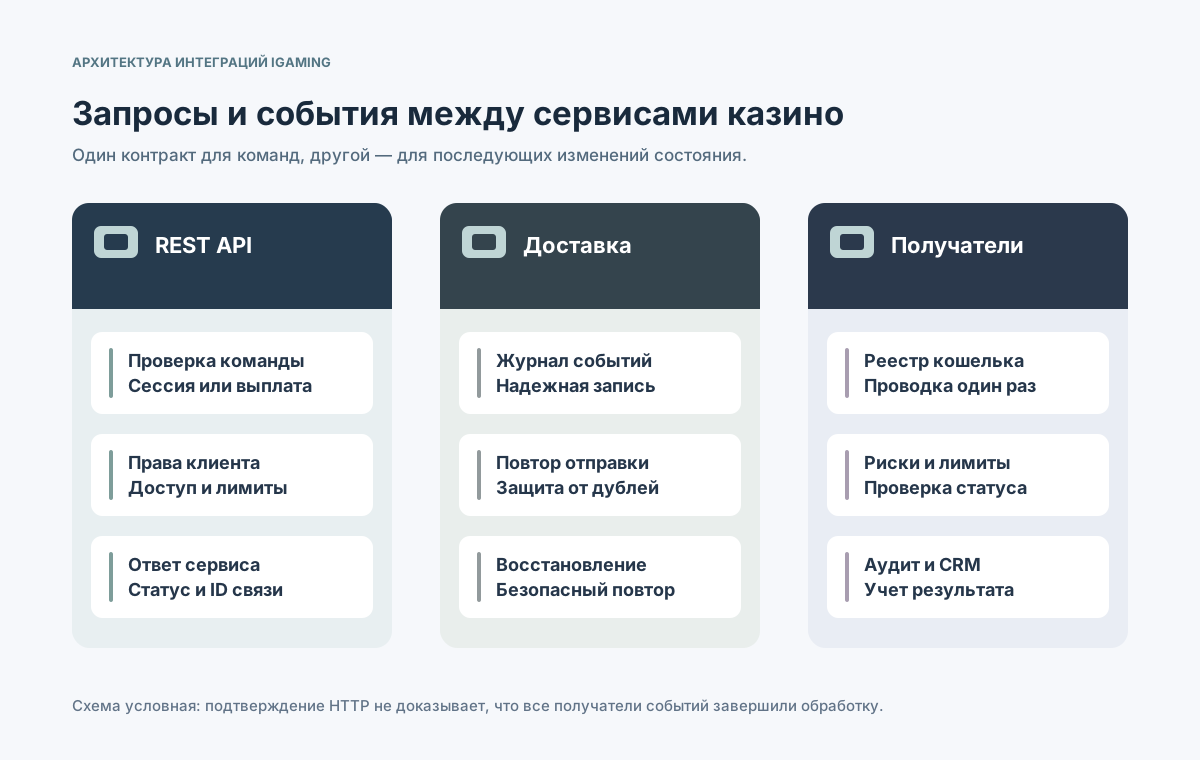
⊕Увеличить схемуПовтор сообщения не должен превращать один игровой раунд в несколько денежных проводок.
В открытом руководстве The Aggregator описаны идентификаторы операций с учетом провайдера и политика повторных вызовов. Это пример конкретного поставщика, а не единое правило для всех игровых API. Точные требования нужно сверять с документацией своего партнера. [7]
Как обрабатывать повторы, дубликаты и идемпотентность?
Отправитель может не получить подтверждение из-за сетевого сбоя, хотя получатель уже записал операцию. Повторная отправка тогда неизбежна, но может доставить тот же финансовый факт снова. Для кошелька нужен устойчивый уникальный ключ с учетом отправителя и типа операции, защищенный ограничением в БД. Кратковременный кеш в памяти не гарантирует единственную проводку.
Ситуация
Безопасное действие
Что сохранить
Первое сообщение
Проверить и провести один раз
Источник и ID операции
Точный дубликат
Вернуть прежний результат
Ответ и итог обработки
Тот же ID, другая сумма
Отклонить и расследовать
Хеши обоих сообщений
Тайм-аут, итог неизвестен
Проверить запись операции
Ссылку и историю статусов
Отмена или возврат
Связать с исходной проводкой
ID отмены и оригинала
Stripe документирует идемпотентные ключи для повторения поддерживаемых API-запросов и отдельные правила доставки вебхуков. Это два разных механизма: ключ исходящего вызова не защищает автоматически от дублей входящих игровых колбэков. [3] [4]
Что делать с нарушением порядка и отложенной согласованностью?
Порядок получения сообщений не всегда равен порядку бизнес-операций. Уведомление о бонусе может прийти раньше изменения счета, а отмена ставки — до исходного списания. Например, Amazon SQS для стандартных очередей прямо описывает доставку как минимум один раз и возможное изменение порядка сообщений. Это конкретный пример, почему нельзя полагаться на порядок поступления. [5]
Используйте номер версии или последовательность объекта, если источник их действительно предоставляет.
Определите разрешенные переходы состояния и способ ожидания недостающей исходной операции.
Храните денежные проводки в авторитетном реестре, а представления для других сервисов обновляйте отдельно.
Показывайте задержку, ожидающие события и пропущенные ссылки вместо молчаливого удаления сообщений.
Гарантии порядка нужно описывать для конкретного объекта или раздела потока, а не для всей системы. Если последовательности нет, безопаснее свериться с исходным API или выпиской партнера, чем сортировать события по времени получения.
Как защищать вебхуки и проверять отправителя?
Публичный адрес вебхука является внешней границей доверия. Получатель должен проверять отправителя способом, оговоренным в контракте, подпись исходных байтов запроса при ее наличии, допустимое время сообщения и права на указанную операцию. HTTPS защищает транспорт, но не делает произвольный JSON достоверным.
Проверяйте подпись и время до финансовой обработки, предусмотрите безопасную смену секретов.
Проверяйте права на игрока, кошелек и операцию, а не только доступ к адресу API.
Ограничивайте размер сообщения, частоту, время обработки и повторы; не записывайте секреты в логи.
Разделяйте тестовые и рабочие ключи, фиксируйте ручные повторы и доступ к сверке.
Stripe описывает проверку подписи в собственном формате вебхуков, а OWASP выделяет риски неверной авторизации, аутентификации и неограниченного потребления ресурсов. Алгоритм подписи для игровой интеграции нужно брать из ее фактического контракта. [3] [6]
Как восстановить потерянные события и сбои очереди?
Надежный получатель записывает проверенное событие до отправки подтверждения, а затем обрабатывает его контролируемым исполнителем. Нужны различие временных и окончательных ошибок, изоляция проблемных сообщений и процедура повторного воспроизведения. Некорректное финансовое сообщение нельзя бесконечно отправлять снова как обычный сетевой сбой.
Тип сбоя
Механизм восстановления
Доказательства
Получатель недоступен
Повтор с задержкой
Попытки и коды ответов
Неверное содержимое
Изоляция и разбор
Хеш и причина отказа
Ошибка рабочего сервиса
Пауза и повтор из журнала
Версия и контрольная точка
Нет предыдущего события
Ожидание и запрос статуса
ID объекта и недостающая связь
Расхождение реестров
Расследование до исправления
Исходный фид и проводка
Подтверждение очереди и успешная денежная проводка — разные события. Документация AWS показывает варианты повторов и изоляции, но сроки хранения и восстановления нужно задавать по обязанностям конкретного оператора. Ручной повтор денежных событий должен оставлять след в аудите. [5]
Какие метрики нужны для мониторинга и сверки?
Наблюдаемость должна связывать один бизнес-процесс с исходным HTTP-запросом, отправкой события, всеми попытками доставки и обработчиками. Полезные показатели: возраст старейшего сообщения, время последней успешной доставки, частота повторов, число изолированных событий, отклоненные схемы и возраст расхождений по деньгам. Зеленый статус HTTP-эндпоинта еще не означает полноту событий.
Сохраняйте ID связи и отдельно ID запроса, события, сессии, раунда и финансовой операции.
Сверяйте выписки партнера, реестр кошелька и производные отчеты с согласованной периодичностью.
Отслеживайте не только ошибки, но и неожиданное отсутствие ожидаемых событий.
Назначьте ответственных за инциденты, ручные повторы и коммуникацию с клиентами.
Для спорного раунда сохраняйте исходные идентификаторы поставщика даже после преобразования сообщения для CRM. Расхождение при сверке требует расследования, а не автоматического начисления без проверки.
Что проверить перед промышленным запуском интеграции?
Приемка должна доказывать работу всей цепочки при реалистичных сбоях, а не только успешное создание сессии. Оператору следует письменно согласовать версию API, типы уведомлений, объем идемпотентности, порядок возвратов, хранение событий и контакты поддержки. Проверка включает все сервисы, которые могут повлиять на баланс, лимит игрока или спорную операцию.
Проверьте разрешенные и запрещенные запросы для конкретного игрока, бренда, рынка и валюты.
Повторите точный колбэк, измените сумму, нарушьте порядок доставки и создайте тайм-аут после записи.
Смоделируйте переполнение очереди, неверную подпись, недоступность партнера и контролируемый повтор.
Сверьте проводки, исходные транзакции, уведомления и аудит до полного объяснения каждого тестового ID.
REST API, вебхуки и доставка событий должны быть одним проверяемым контрактом. Важно не просто наличие вебхука, а согласованность команд, фактов и финансовых записей при сбоях, с возможностью восстановления и аудита. [1] [2] [7]