Integrasi API iGaming adalah koneksi yang disepakati antara platform operator dan layanan perangkat lunak lain. Integrasi ini bukan sekadar endpoint: identitas, otoritas atas data, pengiriman peristiwa, pemulihan kesalahan, dan tanggung jawab operasional perlu ditentukan.
Diterbitkan
Ilustrasi konseptual batas integrasi API, bukan penggambaran koneksi pelanggan atau pemasok IGSOFTAPI yang sedang beroperasi.
Daftar isi
Apa Itu Integrasi API iGaming?
Integrasi API iGaming adalah pertukaran permintaan, respons, atau peristiwa yang telah ditentukan antara platform operator dan layanan lain yang digunakan dalam permainan online. Layanan tersebut dapat menyediakan game, verifikasi pemain, pembayaran, data taruhan olahraga, atau alat operasional. API menentukan cara sistem berkomunikasi. Integrasi mencakup pekerjaan yang lebih luas: informasi apa yang melintasi batas sistem, sistem mana yang dipercaya untuk mengambil tindakan, dan apa yang terjadi jika komunikasi gagal.
Tidak ada satu «API kasino» universal. Satu pemasok mungkin menyediakan antarmuka peluncuran game dan peristiwa ronde, sedangkan yang lain menyediakan layanan akun atau pelaporan. Operator dapat terhubung secara langsung, melalui agregator game, atau memakai adaptor milik platform. Ini merupakan pilihan arsitektur yang berbeda, bukan janji fungsi atau akses komersial yang saling setara. Keberhasilan koneksi jaringan juga tidak otomatis memberikan hak distribusi, lisensi, atau ketersediaan di pasar tertentu.
Mulai dari Kontrak Antarmuka
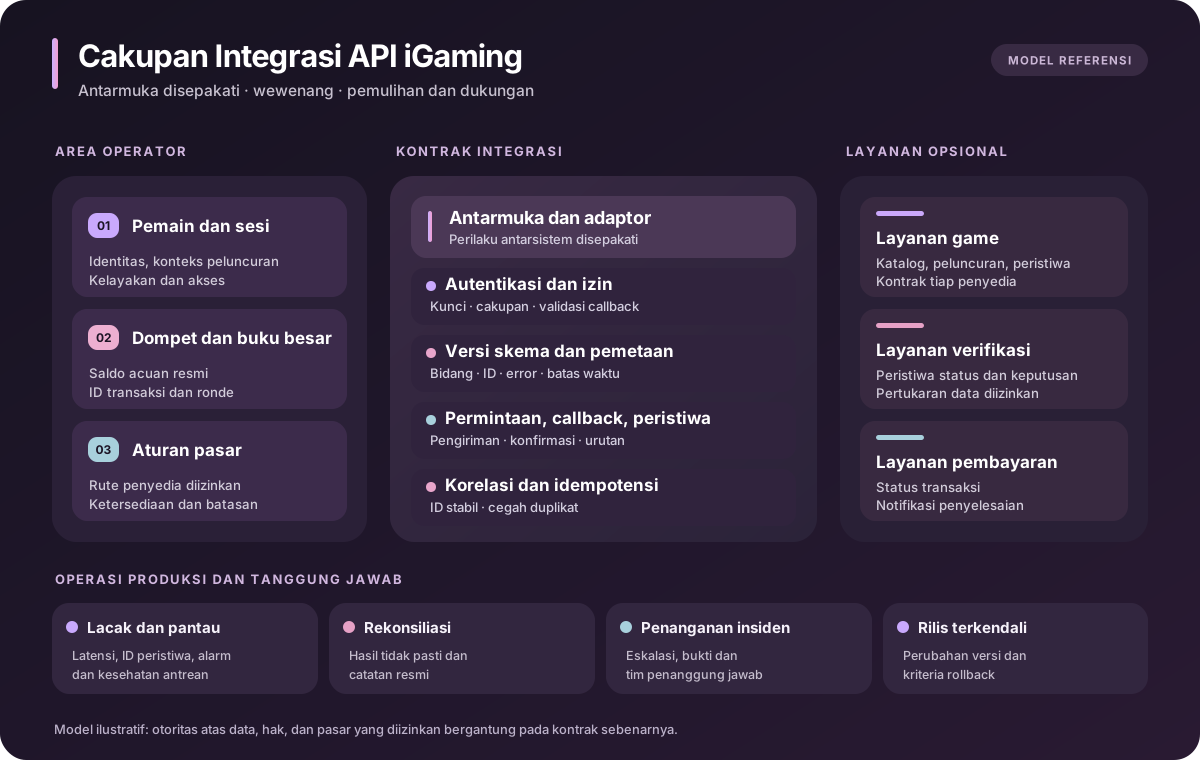
Sebelum menulis adaptor, para pihak perlu menyepakati kontrak antarmuka: operasi dan versi yang didukung, skema permintaan dan respons, pengenal wajib, autentikasi, arti status dan kesalahan, batas waktu, serta cara perubahan diumumkan. Untuk operasi yang memengaruhi dana, kontrak harus menunjuk catatan yang menjadi sumber resmi, keunikan referensi transaksi, dan aturan pemulihan. OpenAPI dapat menjelaskan operasi HTTP, skema keamanan, serta callback atau webhook masuk, tetapi spesifikasi yang dapat dibaca mesin tidak menggantikan kesepakatan operasional tersebut.
Area integrasi
Data yang umum dipertukarkan
Batas tanggung jawab yang disepakati
Katalog atau konten
ID game pemasok, atribut produk, ketersediaan
Siapa memetakan ID dan memastikan izin pasar
Pemain dan sesi
Referensi pemain yang tidak mengungkap identitas, konteks sesi atau peluncuran
Siapa mengautentikasi dan mengizinkan akses
Dompet atau transaksi
Taruhan, kemenangan, pembatalan, referensi transaksi dan ronde yang unik
Buku besar mana yang menjadi acuan dan bagaimana duplikat ditangani
Verifikasi atau pembayaran
Referensi permintaan, status, atribut yang diizinkan
Siapa mengambil keputusan, menyimpan data, dan mengubah status
Operasi dan pelaporan
ID peristiwa, keadaan, cap waktu, kunci korelasi
Siapa mengulang, merekonsiliasi, dan menyelesaikan insiden
Permintaan, Callback, dan Webhook
Permintaan sinkron tepat digunakan ketika pemanggil memerlukan jawaban langsung, misalnya apakah game tersedia atau permintaan peluncuran diterima. Callback atau webhook asinkron melaporkan peristiwa setelah respons awal diberikan atau setelah perubahan terjadi di sistem lain. Penerima bisa tidak tersedia sementara, sehingga pengiriman, konfirmasi, percobaan ulang, dan urutan harus ditetapkan untuk pemasok terkait. Respons HTTP yang berhasil pada permintaan awal belum tentu menunjukkan keadaan akhir proses bisnis.
⊕Perbesar diagramIlustrasi pembagian tanggung jawab, bukan diagram produk yang berlaku umum. Jalur data, aturan peristiwa, kepemilikan layanan, dan batasan komersial berbeda pada tiap integrasi.
Pesan peristiwa yang berguna memuat pengenal peristiwa dan objek yang stabil, jenis peristiwa, dan versi skema yang terdokumentasi. Sistem penerima tetap harus memverifikasi keaslian dan wewenang pengirim, menentukan apakah peristiwa pernah diproses, serta menerapkan perubahan status sesuai modelnya. Sebagai contoh, dokumentasi webhook umum memperlihatkan kemungkinan pengiriman ganda dan urutan peristiwa yang berubah. Jaminan khusus penyedia iGaming harus dikonfirmasi dalam kontraknya sendiri, bukan disimpulkan dari API pihak lain.
Autentikasi dan Batas Kepercayaan
Integrasi antarpeladen dapat menggunakan kunci API, bearer token, mutual TLS, atau mekanisme lain yang ditentukan penyedia. Kontrol penting mencakup penyimpanan rahasia yang aman, izin terbatas, transport terenkripsi, rotasi kredensial, pemisahan lingkungan, dan verifikasi siapa yang berhak bertindak atas pemain, akun, atau transaksi tertentu. Kredensial penyedia harus berada di peladen tepercaya, bukan di iframe game dalam browser atau aplikasi seluler. Operator juga perlu membatasi data pribadi atau keuangan yang dikirim sesuai kebutuhan layanan.
Autentikasi menjawab siapa yang mengirim permintaan; otorisasi menjawab apakah pihak itu berhak melakukan tindakan tertentu. Kunci yang valid tidak boleh membuka data pemain atau dompet operator lain. Callback masuk harus diperiksa dengan mekanisme yang ditetapkan pengirim. Muatan bertanda tangan, transport tepercaya, dan perlindungan dari replay dapat menjadi bagian desain, tetapi tidak ada satu format tanda tangan webhook untuk semua vendor. OWASP menempatkan kegagalan otorisasi tingkat objek dan autentikasi sebagai risiko utama API.
Contoh Alur dari Sesi ke Peristiwa
Peluncuran game membantu menggambarkan beberapa batas sekaligus. Urutan berikut bersifat konseptual: sebagian pemasok menggabungkan langkah, sebagian menggunakan agregator, dan pengaturan dompet dapat berbeda.
Pemain memilih game di antarmuka operator. Platform menentukan referensi game lokal dan jalur pemasok yang akan digunakan.
Operator memeriksa sesi pemain, pembatasan pasar, mata uang, dan akses akun pada peladen tepercaya.
Lapisan integrasi memetakan pengenal yang diperlukan ke kontrak peluncuran dan mengautentikasi permintaan dari peladen.
Penyedia mengembalikan penerimaan peluncuran, alamat tujuan, atau kesalahan sesuai perilaku yang didokumentasikan.
Klien membuka tujuan game yang diizinkan, tetapi bukan sumber resmi untuk saldo keuangan atau kelayakan pemain.
Peristiwa ronde, dompet, atau status mengikuti jalur antarpeladen yang disepakati, dengan ID stabil dan aturan konfirmasi yang jelas.
Jika peristiwa terlambat, diperselisihkan, atau hilang, catatan operator dan penyedia direkonsiliasi; tim penanggung jawab menyelidiki status yang belum jelas.
Pendekatan yang dimulai dari kontrak ini juga berlaku di luar game. Penyedia KYC dapat mengirim status pemeriksaan secara asinkron, sementara penyedia pembayaran dapat mengabarkan perubahan penyelesaian. Peristiwa semacam itu tidak boleh diam-diam mengubah aturan akun atau buku besar operator tanpa transisi status yang telah disepakati.
Percobaan Ulang, Idempotensi, dan Rekonsiliasi
Timeout menimbulkan ketidakpastian: layanan jauh mungkin menolak permintaan, menerimanya, atau sudah menyimpan hasilnya ketika respons hilang. Mengulangi operasi yang berdampak pada dana tanpa identitas transaksi stabil dapat menimbulkan mutasi kedua. Kontrak harus menentukan percobaan ulang yang aman, deteksi duplikat, dan cara meminta atau merekonsiliasi hasil yang tidak pasti. HTTP sendiri membedakan metode idempoten dari operasi yang tidak aman diulang tanpa informasi tambahan.
Gunakan pengenal transaksi dan peristiwa yang stabil dengan cakupan keunikan yang tepat; catat apakah referensi sudah diterima.
Tentukan perubahan status yang diizinkan untuk taruhan, kemenangan, pembatalan, dan koreksi, bukan memproses semua peristiwa secara seragam.
Simpan informasi korelasi yang memadai antara penyedia, adaptor, dan buku besar resmi untuk menyelidiki respons yang hilang.
Dokumentasikan batas percobaan ulang, penanganan pesan di antrean gagal, dan rekonsiliasi manual bagi peristiwa yang tidak aman diputar ulang.
Permainan yang terputus memerlukan rencana pemulihan tersendiri. Sebagai contoh, standar RTS 10 dari Gambling Commission Inggris menetapkan ekspektasi tentang kebijakan interupsi yang adil dan kemampuan pemulihan bagi operator yang tercakup. Ini adalah contoh khusus yurisdiksi: aturan pemulihan bisnis tidak dapat digantikan penangan «coba lagi saat terjadi kesalahan» yang umum. Kewajiban di pasar lain harus diperiksa secara terpisah.
Uji Kondisi Gagal, Bukan Hanya Kondisi Berhasil
Demo di sandbox memberi sedikit bukti jika hanya permintaan dan respons valid yang diuji. Gunakan kasus uji berdasarkan kontrak dan kriteria penerimaan yang jelas, lalu bandingkan respons yang diterima serta status yang tersimpan dengan hasil yang diharapkan. Sebelum produksi, uji kegagalan teknis bersama batasan bisnis:
Kredensial hilang atau kedaluwarsa, cakupan izin tidak cukup, dan callback palsu.
Sesi pemain tidak aktif, pasar dibatasi, mata uang tidak didukung, atau konten tidak tersedia.
Pengenal tidak dikenal, versi skema tidak cocok, dan respons kesalahan dengan format salah.
Referensi transaksi ganda, webhook berulang, dan peristiwa status yang datang tidak berurutan.
Timeout setelah perubahan tersimpan di sistem jauh, sambungan jaringan pulih, dan ronde game tidak selesai.
Gangguan penyedia, laporan terlambat, dan catatan yang tidak cocok sehingga perlu rekonsiliasi.
Sepakati pula siapa yang dapat menjeda integrasi, mengembalikan deployment ke versi sebelumnya, atau menonaktifkan rute penyedia tertentu. Kredensial, endpoint, dan data untuk pengujian harus dipisahkan dari produksi. Keberhasilan tes tidak otomatis memberikan hak konten, persetujuan regulator, atau kapasitas produksi.
Observabilitas dan Penanganan Insiden
Ketika pemain melaporkan peluncuran yang terputus atau ronde yang belum diselesaikan, tim perlu menelusuri operasi yang sama melalui platform operator, adaptor, dan layanan eksternal. Telemetri yang berguna mencakup ID permintaan dan peristiwa, rute mitra, latensi, kategori respons, jumlah percobaan ulang, usia tugas dalam antrean, serta item rekonsiliasi yang belum selesai. Distributed tracing membantu menghubungkan panggilan lintas layanan seperti dijelaskan OpenTelemetry. Token sensitif dan data pribadi yang tidak perlu tidak boleh dimasukkan ke trace atau log.
Tanggung jawab operasi sama pentingnya dengan telemetri. Pemantauan memerlukan alarm yang disepakati, masa simpan log, akses aman untuk staf dukungan, kontak eskalasi, dan jalur pengambilan keputusan saat insiden. Antarmuka dapat tampak sehat secara teknis ketika laporan dompet atau penyedia tertinggal; pantau keadaan bisnis dan ketersediaan teknis secara terpisah. Simpan kredensial dan pengenal terkait pemain sesuai kebijakan data dan keamanan yang berlaku.
Integrasi Langsung, Agregator, atau Dikelola Platform?
Pilihan tidak sesederhana «satu API atau banyak API». Koneksi langsung dapat memberi tim kendali lebih dekat atas kontrak khusus pemasok, tetapi tanggung jawab siklus hidup adaptor juga berada pada tim tersebut. Agregator dapat mengoordinasikan beberapa pemasok game melalui satu antarmuka yang disepakati, namun hak konten dan batas layanan tetap harus diperiksa. Integrasi yang dikelola platform dapat mengurangi sebagian pekerjaan implementasi operator, tetapi operator tetap harus memahami tanggung jawab, penanganan insiden, dan ekspor data.
Bandingkan pilihan berdasarkan layanan dan pasar yang benar-benar dibutuhkan, mutu dokumentasi, perilaku saat gagal dan rekonsiliasi, kontrol keamanan, pengelolaan perubahan, serta dukungan operasional. Nama pemasok pada situs bukan bukti adanya koneksi aktif atau lisensi. Untuk model penggabungan konten yang lebih spesifik, baca panduan terkait agregator game kasino.
Daftar Periksa Serah Terima Produksi
Pastikan versi API terkini, endpoint, bidang data, pengenal, kesalahan, batas permintaan, dan lingkungan yang didukung.
Tetapkan tanggung jawab akses pemain, saldo, pemrosesan peristiwa, retensi data, serta kontrol spesifik yurisdiksi.
Verifikasi kredensial, batas otorisasi, keaslian callback, rotasi rahasia, dan prinsip hak akses minimum.
Buktikan pemrosesan aman dari duplikat, aturan percobaan ulang, rekonsiliasi, dan penanganan status transaksi yang belum pasti.
Selesaikan pengujian negatif, permainan terputus, dan gangguan layanan dengan hasil tercatat dan ekspektasi pemulihan.
Sepakati peluncuran terkendali, kriteria rollback, pemberitahuan perubahan pemasok, dan rencana penghentian versi lama.
Pastikan secara terpisah hak komersial dan izin pasar yang diperlukan telah ada sebelum mengaktifkan konten.
Integrasi API iGaming baru siap produksi ketika tim dapat menjelaskan jalur data normal dan jalur pemulihannya, membuktikan kontrol yang telah disepakati, serta mengidentifikasi penanggung jawab setiap perubahan status penting. Endpoint hanya bagian yang terlihat; integrasi yang andal dibangun di atas kontrak operasional bersama.