Cara Kerja Integrasi Payment Gateway untuk Kasino Online
Mengintegrasikan payment gateway ke kasino online tidak cukup hanya menambahkan tombol pembayaran. Operator harus menghubungkan perjanjian merchant, metode pembayaran, dan saldo internal pemain tanpa menganggap kembalinya browser sebagai bukti dana telah diterima. Permintaan pembayaran, otorisasi, capture, penyelesaian dana, pengembalian, dan penarikan dapat memiliki status serta jadwal yang berbeda. Panduan ini membahas batas tanggung jawab, alur deposit dan penarikan yang andal, webhook bertanda tangan, penanganan peristiwa berulang, rekonsiliasi, dan pengujian sebelum transaksi nyata dibuka.
Diterbitkan
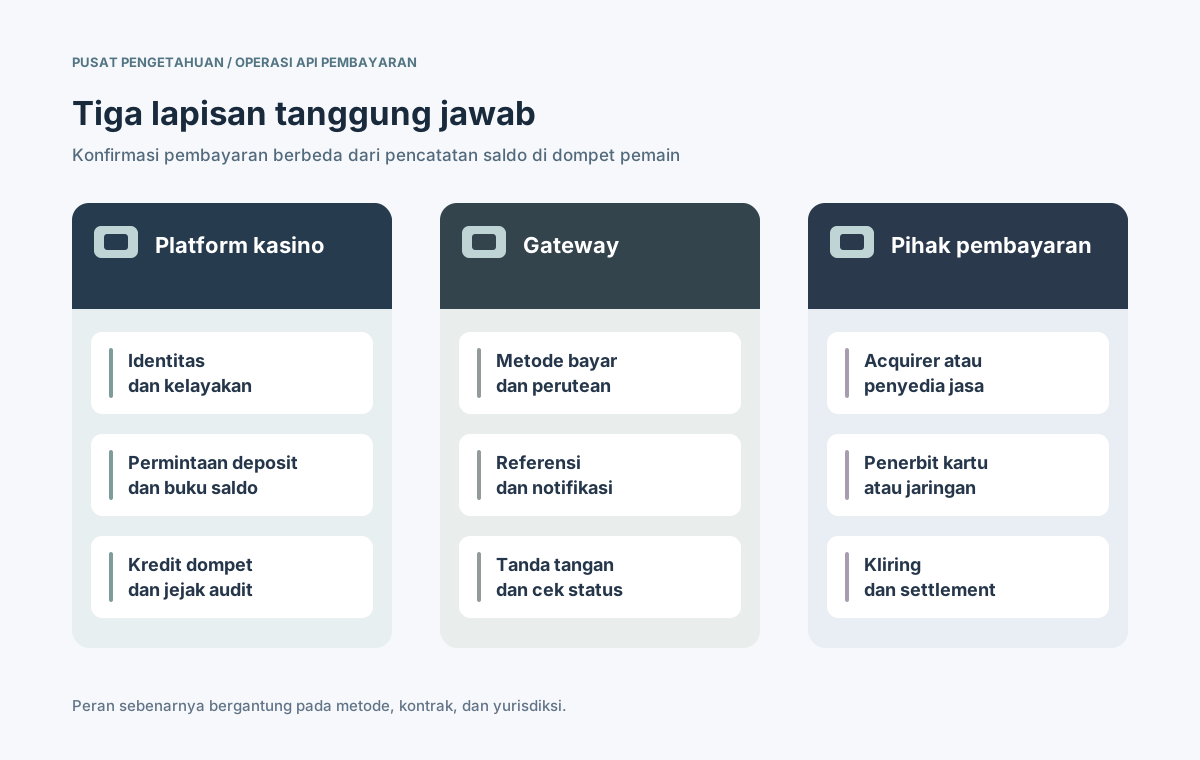
Gateway meneruskan instruksi serta status pembayaran; platform kasino tetap mengelola saldo dan catatan transaksi pemain.
Daftar isi
Apa yang dihubungkan payment gateway kasino?
Payment gateway menyediakan antarmuka teknis antara platform dan metode pembayaran atau prosesor di belakangnya. Gateway dapat membuat sesi transaksi, meneruskan permintaan, memberikan pembaruan status, dan menyediakan laporan. Namun, gateway belum tentu merupakan bank, pihak pengakuisisi, penyedia transfer penarikan, atau pemegang dana merchant. Peran itu ditentukan oleh kontrak dan metode pembayaran.
Kasino memiliki buku besar tersendiri untuk saldo pemain. Respons HTTP berhasil, pengalihan browser, atau otorisasi awal tidak cukup untuk membenarkan penambahan saldo yang tidak dapat dibatalkan. Diperlukan syarat konfirmasi yang jelas, ID transaksi internal, dan hubungan yang dapat diaudit ke referensi penyedia. Satu pembayaran dapat melewati beberapa tahap. [3]
Kontrak dan detail API apa yang harus dipastikan lebih dulu?
Sebelum pengembangan, tentukan entitas merchant, mitra pemrosesan, metode deposit dan penarikan yang diizinkan, mata uang settlement, dana cadangan, tanggung jawab sengketa, serta pasar sasaran. Kredensial sandbox hanya membuktikan akses uji teknis dan bukan izin untuk memproses transaksi produksi.
Area
Spesifikasi penyedia
Validasi operator
Cakupan merchant
Entitas, negara, metode bayar
Persetujuan kasino dan pasar pemain
API deposit
Pembuatan, status, pengalihan
Order unik, nominal, mata uang
Webhook
Tanda tangan, retry, pengiriman
Verifikasi, simpan, cegah duplikat
Penarikan
API payout atau mitra terpisah
Kelayakan, persetujuan, penerima
Siklus dana
Capture, settlement, refund, sengketa
Status buku besar dan pemilik pencatatan
Operasional
Laporan, batas, eskalasi
Rekonsiliasi dan respons insiden
Minta kontrak API dan diagram transisi status untuk setiap metode, bukan sekadar pernyataan bahwa semua pembayaran didukung. Tetapkan siapa yang dapat memulai refund, kapan payout bisa dibatalkan, dan cara kegagalan tertunda dilaporkan.
Bagaimana proses deposit melewati gateway?
Deposit dimulai dari niat pembayaran di server yang terkait dengan pemain terautentikasi dan memenuhi syarat. Kasino menyimpan nominal, mata uang, serta referensi internal yang tidak berubah, lalu meminta gateway yang disetujui membuat transaksi. Balasannya dapat berupa halaman pembayaran terkelola, URL pengalihan, atau token penyedia.
Periksa pemain, negara, metode, mata uang, dan batas deposit sebelum membuat permintaan.
Simpan ID order internal lebih dulu, lalu cocokkan referensi eksternal yang diterima.
Jangan menganggap status menunggu, dialihkan, atau diotorisasi sebagai kredit final.
Catat saldo satu kali saja setelah peristiwa terverifikasi atau pemeriksaan status tepercaya.
Pemain mungkin menutup halaman, menyelesaikan tantangan autentikasi, atau kembali ke kasino sebelum hasil akhir. URL kembali harus menampilkan kemajuan dan meminta status otoritatif, bukan menjadi satu-satunya bukti pembayaran. [3][7]
Mengapa kredit dompet memerlukan webhook yang diverifikasi?
Hasil transaksi bisa tiba setelah permintaan HTTP awal mengalami timeout. Penerimaan webhook yang aman memisahkan penyimpanan bukti eksternal dari perubahan saldo pemain. Dokumentasi Adyen menjelaskan verifikasi HMAC untuk webhook yang mendukungnya; setiap penyedia memiliki format tanda tangan, jenis peristiwa, dan kebijakan retry sendiri. [5]
Terima peristiwa melalui HTTPS, lalu periksa pengirim, tanda tangan, format, dan cakupan merchant.
Simpan pesan asli beserta kunci peristiwa unik dalam antrean tahan gangguan, lalu beri respons tepat waktu.
Cocokkan referensi provider dengan order internal serta periksa pemain, nominal, mata uang, dan transisi.
Dalam satu transaksi basis data, masukkan kredit yang diizinkan ke buku dompet hanya satu kali.
Simpan duplikat atau notifikasi tidak berurutan sebagai bukti; selidiki kontradiksi tanpa menghapus riwayat.
⊕Perbesar diagramNotifikasi melintasi sistem yang berbeda; buku saldo resmi pemain tetap dikelola platform kasino.
Idempotensi dibutuhkan pada kedua arah: permintaan keluar yang diulang harus memakai kunci aman yang sama jika didukung, sedangkan notifikasi masuk memerlukan deduplikasi dan batas unik pada pencatatan dompet. Masa berlaku kunci penyedia dapat terbatas sehingga aturan keuangan internal harus bertahan lebih lama. [4]
Apa perbedaan otorisasi, capture, dan settlement?
Pada kartu, otorisasi dapat memblokir dana sementara, capture menagihnya, dan settlement terjadi kemudian. Metode lain bisa mengikuti tahapan berbeda. Karena itu, status provider harus dipetakan ke kebijakan kredit kasino yang disetujui, bukan disederhanakan menjadi satu tanda berhasil. [3]
Peristiwa
Makna yang mungkin
Perlakuan kasino
Pembayaran dibuat
Permintaan atau sesi ada
Menunggu, dana belum terbukti
Diotorisasi
Penerbit menyetujui atau memblokir dana
Belum sama dengan settlement
Di-capture atau sukses
Penyedia melaporkan eksekusi
Kredit sesuai aturan tanpa pencatatan ganda
Diselesaikan
Tahap akuntansi berikutnya
Cocokkan laporan provider dan bank
Refund atau sengketa
Koreksi transaksi di kemudian hari
Jurnal terpisah dan investigasi
Operator dapat memberikan saldo sebelum settlement bank jika kebijakan risikonya secara sadar memperbolehkan. Akan tetapi, kredit tersebut tidak membuktikan bank telah menyerahkan dana. Peristiwa penyedia, mutasi dompet, dan settlement harus terhubung tetapi tetap menjadi catatan berbeda.
Bagaimana menghubungkan penarikan dan payout pemain?
Penarikan bukan panggilan deposit dengan nilai negatif. Biasanya dibutuhkan pemeriksaan pemain dan penerima, permintaan internal, reservasi saldo, persetujuan, serta jalur payout yang diizinkan. Mitra payout bisa berbeda dari gateway deposit, bergantung pada kontrak dan pasar.
Buat permintaan setelah memeriksa pemain, saldo, metode, penerima, dan aturan.
Cadangkan nominal di buku saldo internal selama persetujuan dan pemrosesan.
Kirim satu kali ke API payout yang diizinkan dan simpan referensi serta status eksternal.
Selesaikan, lepaskan, atau sesuaikan cadangan berdasarkan hasil terverifikasi, lalu rekonsiliasi.
Dikirim, diterima untuk diproses, telah dibayar, dan gagal adalah status yang berbeda. Respons positif API tidak menjamin penerima sudah mendapat uang. Hasil yang belum jelas harus masuk peninjauan terkontrol, bukan memicu transfer kedua otomatis.
Apakah checkout terkelola dan token menghapus kewajiban PCI DSS?
Halaman pembayaran yang dihosting penyedia dan kolom yang mereka kelola dapat mengurangi paparan data kartu mentah di kasino. Namun, ini tidak otomatis menghapus kewajiban PCI DSS. PCI Security Standards Council menekankan pengawasan atas penyedia pihak ketiga dan keamanan skrip halaman pembayaran, meski pemrosesan dialihdayakan. [1][2]
Gunakan halaman terkelola atau antarmuka token yang didukung agar server kasino tidak menerima data kartu yang tidak perlu.
Jangan menaruh kode keamanan kartu, rahasia API, token akses, atau payload sensitif dalam log umum.
Lindungi skrip pembayaran, origin yang diizinkan, kredensial API, dan kunci verifikasi webhook.
Sepakati kepemilikan, penggunaan ulang, penyimpanan, dan penghapusan token; token bukan nomor kartu universal.
Dokumentasikan alur data kartu yang sebenarnya dan konfirmasikan penilaian PCI yang berlaku dengan acquirer atau penilai berwenang. Tampilan iframe saja bukan pengganti analisis cakupan kepatuhan.
Di mana 3-D Secure, kontrol risiko, dan izin pasar berlaku?
EMV 3-D Secure merupakan kerangka autentikasi pemegang kartu untuk transaksi daring yang sesuai. Ada atau tidaknya tantangan bergantung pada pihak terkait dan konfigurasi. Autentikasi tidak sama dengan otorisasi pembayaran, settlement, atau persetujuan bisnis perjudian. [7]
Kontrol
Peran pihak pembayaran
Tanggung jawab kasino
3-D Secure
Autentikasi oleh penerbit/jaringan
Tangani tantangan dan kelanjutan alur
Pemeriksaan risiko
Sinyal antikecurangan prosesor
Terapkan pemeriksaan pemain sendiri
Cakupan pasar
Jalur dan perjanjian merchant yang sah
Pastikan izin kasino per negara
Mata uang dan batas
Limit, FX, jadwal
Catat jumlah tepat dan batas pemain
Sengketa dan refund
Penyesuaian jaringan atau prosesor
Bukti, pencatatan, dan audit
Metode yang terlihat dalam API atau katalog tidak membuktikan izin, batas usia, atau penerimaan untuk kasino. Dapatkan ketentuan tertulis terkini untuk badan hukum, negara sasaran, model bisnis, dan metode deposit serta payout.
Bagaimana merekonsiliasi selisih dan gangguan pembayaran?
Operasi nyata menghadapi notifikasi tertunda, callback berulang, pengembalian, biaya, dan waktu settlement yang berbeda. Cocokkan mutasi dompet dengan referensi pembayaran, lalu secara terpisah dengan laporan prosesor dan catatan bank. Adyen Payment accounting report adalah salah satu contoh laporan status dan biaya; format setiap penyedia bisa berbeda. [6]
Gunakan ID terpisah yang tidak berubah untuk permintaan, peristiwa eksternal, mutasi dompet, dan baris rekonsiliasi.
Pantau pembayaran tertunda, referensi ganda, selisih nominal, kegagalan webhook, serta refund tak terduga.
Batasi retry dengan kunci idempoten dan jeda; selidiki hasil tidak diketahui sebelum menagih lagi.
Tentukan penanggung jawab selisih settlement, sengketa, cutoff, dan kegagalan payout.
Pemantauan harus memisahkan ketersediaan gateway, keberhasilan setiap metode, latensi webhook, dan antrean jurnal internal. HTTP health check yang berhasil tidak membuktikan deposit atau penarikan pemain berjalan benar.
Apa yang perlu lulus sebelum menerima uang sungguhan?
Kesiapan produksi mencakup persetujuan bisnis dan perpindahan dana, bukan hanya pembayaran kartu uji yang sukses. Penyedia, pemilik kepatuhan, tim keuangan, dan teknisi kasino harus menyetujui tanggung jawab masing-masing.
Pastikan persetujuan tertulis untuk perjudian, entitas merchant, negara, mata uang, deposit, dan payout.
Periksa rahasia sistem, checkout, tanda tangan webhook, izin akses, dan kewajiban PCI.
Uji berhasil, ditolak, batal, terlambat, timeout, webhook ganda, dan peristiwa tidak berurutan.
Buktikan kredit sekali saja, reservasi penarikan, koreksi, dan kecocokan laporan keuangan.
Simulasikan gangguan prosesor, selisih pencatatan, sengketa, dan eskalasi manual.
Integrasi yang tangguh menentukan pemilik setiap status, siapa boleh memperbaiki catatan, dan bukti apa yang mendukung saldo akhir pemain. Gateway memindahkan pesan pembayaran; operator menjaga keandalan buku dompet.