Frontend et backend d'un casino en ligne : rôle de chaque couche
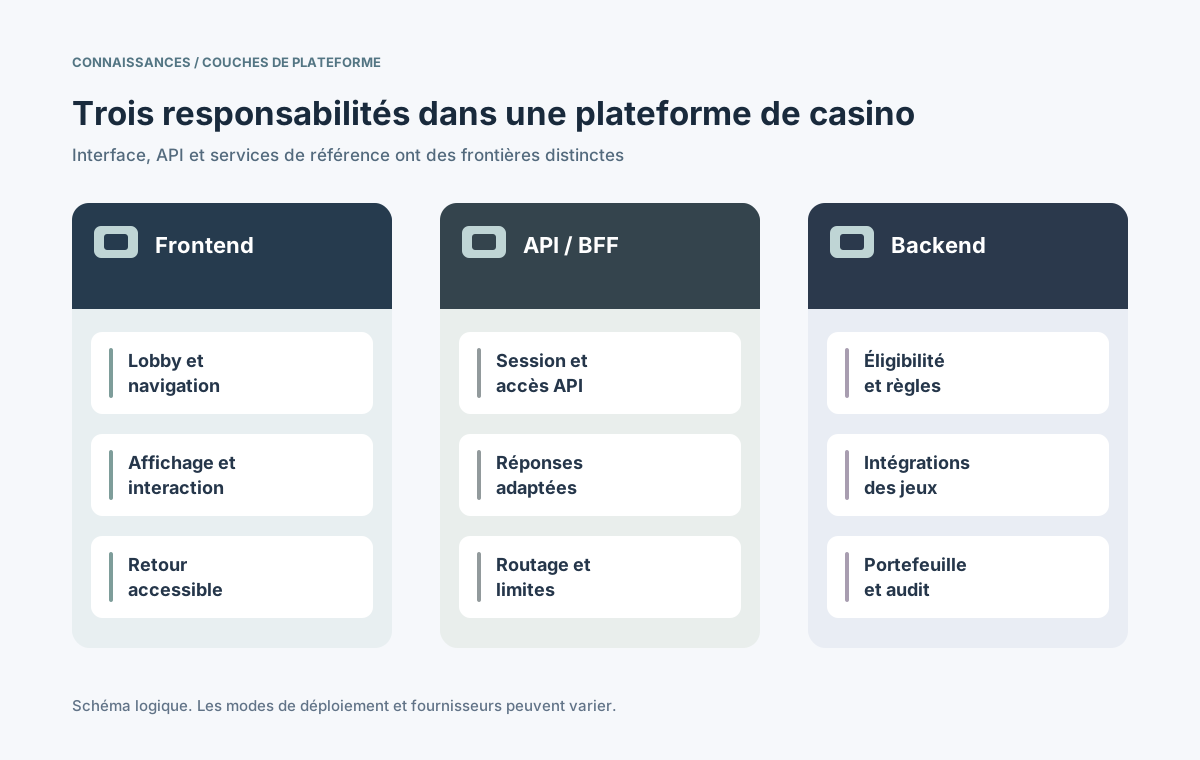
Le frontend d'un casino en ligne correspond à ce que le joueur voit et manipule : lobby, navigation, catalogue de jeux, espace personnel et messages de statut. Le backend est l'ensemble des services contrôlés qui vérifient l'identité et les droits, coordonnent les intégrations et conservent les données faisant autorité. La frontière ne dépend pas simplement du langage choisi ni de l'endroit où le HTML est généré. Ce guide examine les rôles des deux couches, suit une demande de lancement de jeu à travers les API et propose des critères concrets pour évaluer les responsabilités d'une plateforme.
Publié le
Séparation conceptuelle entre présentation, API et services : les décisions de référence restent côté plateforme.
Sommaire
Quelle différence entre frontend et backend de casino ?
Le frontend regroupe les pages visibles, les mises en page, les commandes, la navigation, l'accessibilité et les retours d'information. Le backend traite les demandes à l'arrière-plan et renvoie une réponse ou une décision. Le navigateur communique avec le serveur au moyen de requêtes HTTP, mais le serveur peut aussi produire du HTML visible. Cela ne transfère pas la logique métier faisant autorité dans le navigateur. [1]
La distinction utile porte sur la confiance. Une interface peut demander l'ouverture d'un jeu ou présenter un solde, mais elle ne doit ni autoriser seule une mise, ni solder une partie, ni modifier le registre. Le backend peut être un monolithe modulaire ou un ensemble de services. Aucun de ces modèles ne dispense de contrats clairs et de contrôles d'exploitation.
Que doit faire le frontend d'un casino ?
Le frontend transforme les capacités de la plateforme en parcours compréhensibles : lobby, filtres, recherche, offres, compte et accès au support. Il gère les états de chargement, les indications de saisie, la navigation locale et les erreurs accessibles. Les informations sur les actions autorisées proviennent toujours du serveur : masquer un bouton ne constitue pas une vérification des droits. [5]
Zone du frontend
Fonction pour le joueur
Contrat backend nécessaire
Lobby et recherche
Afficher jeux disponibles et filtres
Catalogue avec disponibilité et restrictions
Lancement d'un jeu
Afficher ouverture ou reprise
Demande autorisée et référence de session
Espace personnel
Montrer profil, limites et réglages
Données protégées et changements permis
Solde
Afficher une valeur confirmée et les attentes
Solde de référence et statut des opérations
Messages
Expliquer erreurs et prochaines étapes
Codes stables et référence de support
Accessibilité
Gérer focus, clavier et lecture
Libellés et états cohérents
Un bon frontend prend en charge les petits écrans, la localisation, les états vides et la reprise après interruption. LCP, INP et CLS aident à mesurer le chargement, la réactivité et la stabilité visuelle ; ils ne certifient pas l'exactitude des transactions. [5][6]
Quelles décisions relèvent obligatoirement du backend ?
L'appareil du joueur ne peut pas être la source fiable des permissions ou des écritures financières. Le backend vérifie la session, les accès aux objets, les restrictions de produit et de marché, puis coordonne les fournisseurs de jeux et de paiement. Il conserve des références permettant la réconciliation. Ces composants peuvent relever de prestataires distincts, à condition que leur responsabilité soit explicitement définie.
Contrôler côté serveur l'identité, les rôles, l'éligibilité territoriale et les limites à chaque opération protégée.
Relier catalogue et passerelle de lancement à des produits, fournisseurs et contextes de session approuvés.
Conserver dans le portefeuille et les services de paiement les identifiants, transitions de statut et preuves d'audit.
Fournir au backoffice et au support des données contrôlées indépendantes de l'état du navigateur.
Surveiller les dépendances externes, les retards et les erreurs d'intégration.
OWASP cite les défauts d'autorisation au niveau des objets parmi les risques majeurs des API. L'accès à un compte, jeu ou paiement précis doit être vérifié par la plateforme, quel que soit l'affichage de l'interface. [3]
Comment le lancement d'un jeu traverse-t-il les couches ?
Le lancement illustre bien la séparation. Le joueur choisit un titre ; l'interface transmet une référence de produit, pas une déclaration de droit. La plateforme examine le compte, l'éligibilité et l'intégration, puis retourne un contexte de lancement limité ou un refus structuré.
Le frontend présente le catalogue autorisé et recueille la demande d'ouverture du jeu.
La couche API valide la session et transmet la requête au service approprié.
Le backend vérifie le compte, le marché, les limites, le jeu et le fournisseur.
Le serveur retourne un contexte de lancement ou une erreur ; l'interface n'invente jamais une réussite.
Les événements de partie et de portefeuille sont traités par les services contractuels, puis consultés par le client.
⊕Agrandir le schémaLe lancement passe des frontières contrôlées ; chaque service conserve son rôle.
Une URL de lancement ou une iframe chargée ne prouve pas le règlement d'une opération. Si le navigateur se ferme ou si un callback arrive en retard, la plateforme doit conserver le statut réel. Les modèles d'agrégation et de portefeuille font l'objet de guides distincts.
Quel est le rôle d'une passerelle API ou d'un BFF ?
Une passerelle API peut centraliser le routage, certaines protections et les limites de trafic. Un backend-for-frontend (BFF) prépare les réponses d'une interface donnée, comme le lobby web ou une application mobile. Ces couches sont facultatives. Elles doivent adapter la présentation, pas créer un portefeuille parallèle ou contourner les autorisations métier. [2]
Couche
Responsabilité utile
Frontière à protéger
Navigateur ou application
Afficher et recueillir des intentions
Aucun secret fournisseur ni écriture de référence
Passerelle API
Router et limiter le trafic
Vérifier aussi les droits au niveau métier
BFF si nécessaire
Composer les réponses par canal
Ne pas dupliquer les règles commerciales
Services métier
Appliquer l'éligibilité et les opérations
Décisions cohérentes entre canaux
Systèmes de référence
Garder solde, parties et audit
Aucun accès direct en écriture du client
Une petite plateforme peut fonctionner avec une API bien conçue. Multiplier les BFF n'est justifié que par des besoins réels des canaux, car chaque service supplémentaire augmente les exigences de maintenance, de déploiement et de diagnostic. [2]
Comment sécuriser identité, sessions et autorisations ?
L'état local d'une interface n'est pas une session authentifiée. Un navigateur peut perdre des données, répéter une demande ou être modifié. Les identifiants de session doivent être émis et contrôlés selon des règles serveur ; chaque opération sensible doit être autorisée pour la ressource concernée. OWASP décrit la protection et le cycle de vie des sessions. [3][4]
Identifier le joueur par le parcours prévu et établir une session reconnue par le serveur.
Protéger les jetons contre l'exposition et appliquer les contrôles appropriés aux cookies et au transport.
Vérifier dans le backend les droits, le statut du compte et l'appartenance des objets.
Expirer, révoquer ou renforcer la session selon les risques, puis permettre une reprise sûre.
Le client ne doit recevoir que les données nécessaires à l'écran actuel. Clés de fournisseurs, secrets internes et commandes d'administration ne doivent pas être exposés dans le HTML ou le JavaScript. Un drapeau de permission améliore l'expérience, sans remplacer la décision du serveur.
Pourquoi les soldes et résultats restent-ils côté serveur ?
Le frontend peut formater un montant ou animer une confirmation, mais il n'est pas le système comptable. Le backend et les partenaires acceptent les demandes, attribuent des références, traitent les callbacks et rapprochent les résultats. Une animation, un délai d'attente ou un événement d'iframe ne vaut pas preuve de règlement.
Utiliser des références persistantes de transaction et de session de jeu pour le support et la réconciliation.
Rendre les commandes financières résistantes aux doubles clics et aux nouvelles tentatives réseau.
Distinguer explicitement les états en attente, terminé, refusé et incertain ; interroger le statut après un délai.
Conserver les journaux d'audit et les procédures de correction hors de la session du navigateur.
Le modèle de portefeuille, le protocole de règlement et les moyens de paiement dépendent de contrats distincts. Le principe demeure : l'interface présente une valeur tandis que les systèmes de confiance la déterminent et l'enregistrent.
Qu'est-ce qui change selon le canal utilisé ?
Navigateur desktop, site mobile, application native et webview embarquée peuvent partager les mêmes API, mais diffèrent par les gestes, la navigation, le réseau et les interruptions. Cela peut justifier une présentation ou une composition des réponses différente ; les règles d'accès et de portefeuille doivent rester cohérentes. [2][5]
Contexte
Choix du frontend
Contrat de la plateforme
Petit écran
Mettre les actions essentielles en avant
Réponses compactes et pagination adaptée
Application interrompue
Restaurer l'affichage
Session récupérable et statut consultable
Connexion lente
Montrer chargement et erreurs honnêtes
Délais et répétitions sûres
Localisation
Adapter libellés, montants et aide
Métadonnées localisées et identifiants stables
Accessibilité
Gérer focus, contrastes et sémantique
Erreurs et états compréhensibles
Il faut tester de vrais appareils et des tâches complètes. Deux écrans similaires ne se comportent pas pareil au clavier, au toucher ou dans un navigateur embarqué. L'accessibilité fait partie du cahier des charges, pas des retouches de dernière minute. [5]
Comment mesurer les performances et diagnostiquer les pannes ?
Un lobby rapide peut masquer une API de lancement défaillante ; un backend correct peut être desservi par une interface instable. Mesurez séparément l'expérience navigateur et les opérations serveur, puis reliez-les par des identifiants de corrélation. Les Web Vitals évaluent l'affichage ; les traces, métriques et journaux aident à retrouver une panne. [6][7]
Frontend : tâches terminées, LCP, INP, CLS, erreurs JavaScript et reprise de parcours.
API : erreurs d'authentification, codes HTTP, latence, limitations et trafic anormal.
Backend : décisions de lancement, délais fournisseurs, transactions, répétitions et écarts de réconciliation.
Exploitation : rattacher une action du joueur à une trace et à un dossier de support.
Les modules de lobby non essentiels peuvent se dégrader progressivement ; une opération protégée doit échouer sans risque. Testez doubles demandes, sessions expirées, fournisseurs indisponibles et réponses tardives. L'interface ne doit pas annoncer un résultat que le serveur n'a pas confirmé.
Que faut-il inscrire dans le contrat frontend-backend ?
Un cahier des charges utile rend chaque frontière vérifiable. Les étiquettes « fournisseur frontend » et « fournisseur de plateforme » ne précisent pas qui possède l'authentification, les versions d'API, les données, la réponse aux incidents ou les preuves d'audit. Il faut attribuer ces rôles et tester les parcours de bout en bout.
Associer chaque écran à une API, une source de données de référence et une action autorisée.
Définir l'authentification, les droits, la divulgation de données, les limites et la reprise de session.
Spécifier lancement de jeu, états du portefeuille, erreurs, reprises et responsabilités des fournisseurs.
Fixer des objectifs mesurables de qualité UX, de disponibilité API, de suivi et d'accessibilité.
Tester les refus, doublons, données périmées, indisponibilités et interruptions sur de vrais canaux.
La distinction n'oppose pas design et code. Le frontend communique avec le joueur ; des services de confiance prennent les décisions et conservent les preuves. Les deux couches doivent être unies par des contrats précis et testables.