Comment fonctionne une plateforme de casino en ligne ?
Une plateforme de casino en ligne réunit plusieurs services connectés, et non un logiciel unique. Suivons une session joueur et une manche pour comprendre le rôle des comptes, des soldes, des jeux, des paiements et de l’exploitation.
Publié le
Illustration conceptuelle de services interconnectés, sans référence à l’architecture d’un fournisseur particulier.
Sommaire
Qu’est-ce qu’une plateforme de casino en ligne ?
Concrètement, une plateforme de casino en ligne est l’environnement logiciel qui permet à un opérateur d’inscrire les joueurs autorisés, de proposer les jeux disponibles, de tenir les écritures liées à l’argent et de gérer l’activité en arrière-plan. Le site ou l’application n’est que le point d’entrée visible. Les fonctions essentielles sont réparties entre services d’identité, portefeuille, intégrations de jeux, paiements, reporting et contrôles applicables sur les marchés exploités.
Il n’existe pas d’architecture de déploiement universelle. Un fournisseur clé en main peut regrouper plusieurs fonctions dans un produit administré. Un autre opérateur peut assembler un système distinct de gestion des comptes joueurs (PAM), un portefeuille, des prestataires de paiement et plusieurs studios. Une application web et une Telegram Mini App peuvent aussi partager le même backend tout en conservant des interfaces différentes. Les questions essentielles sont : qui détient chaque donnée de référence, qui intervient en cas de panne et comment les systèmes s’échangent des événements fiables ?
Les principales couches de l’architecture
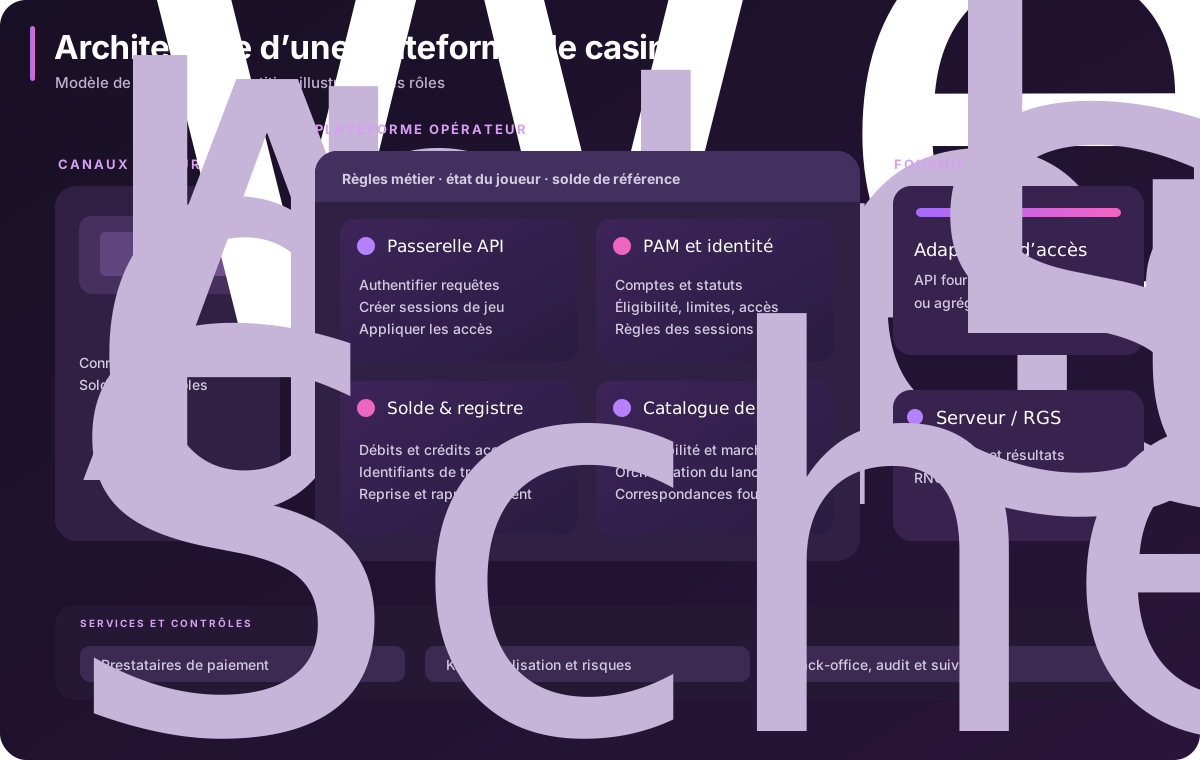
Pour comprendre le fonctionnement, suivons le chemin des requêtes et des écritures : les interfaces joueur sollicitent les services de l’opérateur, qui s’appuient sur des fournisseurs spécialisés et des contrôles transversaux. Le dessin représente une organisation logique courante, pas une topologie réseau imposée.
⊕Agrandir le schémaSchéma logique simplifié. Les connexions directes et l’agrégation sont des options distinctes ; hébergement, responsabilités et flux varient selon le fournisseur et la juridiction.
Couche
Rôle habituel
Donnée ou frontière importante
Interface joueur
Afficher connexion, catalogue, lancement des jeux et réglages
Session côté client, jamais le solde de référence
Passerelle API et sessions
Acheminer les requêtes authentifiées et appliquer les droits
Identité de session et de service
PAM et identité
Conserver profil, admissibilité, accès et préférences
Compte joueur et état de vérification
Portefeuille et registre
Enregistrer dépôts, mises, gains, corrections et annulations
Solde faisant foi et historique des opérations
Catalogue et intégration
Sélectionner titres autorisés, marchés, paramètres et fournisseurs
Correspondance fournisseur et autorisation de lancement
Serveur de jeux / RGS
Appliquer les règles et transmettre les événements de manche
Identifiant de manche, résultat et règlement
Paiements, risque, exploitation
Gérer mouvements externes, contrôles, supervision et rapprochement
Références PSP, audit et actions de l’opérateur
Une API relie des responsabilités : elle ne les assume pas par elle-même. Une Casino Game API peut, par exemple, connecter la plateforme à un fournisseur de jeux sans fournir automatiquement vérification des joueurs, traitement des paiements ni back-office complet.
De la connexion du joueur au lancement du jeu
Ce parcours illustre un lancement représentatif. Les appels exacts, les jetons et leur ordre dépendent du PAM, du fournisseur de jeux et du contrat d’intégration.
Le joueur arrive sur une interface web ou mobile. La plateforme authentifie sa session ; un nouveau compte peut demander une inscription et des contrôles d’identité supplémentaires.
Le backend vérifie les règles d’accès : marché autorisé, état du joueur et restrictions configurées. Masquer un bouton dans le navigateur ne constitue pas un contrôle suffisant.
Le catalogue propose les jeux que l’opérateur peut légalement et techniquement mettre à disposition dans ce contexte. L’offre peut varier selon le pays ou le canal.
Quand le joueur sélectionne un titre, la plateforme crée ou demande un contexte de lancement limité dans le temps et associé au joueur, à la session, au jeu et à l’environnement autorisé.
Le fournisseur directement intégré ou l’agrégateur transmet le lancement au service concerné. Selon le modèle, le fournisseur héberge le client du jeu ou renvoie une URL de lancement autorisée.
Pendant la partie, les événements de manche et les demandes au portefeuille passent par les interfaces serveur convenues. Le navigateur ne fait jamais autorité sur le solde ou le résultat.
À la fin de la manche, la plateforme consigne le règlement et actualise le solde affiché. Les systèmes d’exploitation et d’audit conservent les éléments utiles à l’analyse des anomalies.
Comment rapprocher mises, gains et soldes du portefeuille
Le résultat d’un jeu peut apparaître en quelques secondes, mais la plateforme doit conserver des traces durables des mouvements d’argent associés. Les intégrations utilisent souvent un identifiant de manche et des identifiants de transaction distincts pour mise, gain, annulation ou correction. Un registre comptabilise chaque mouvement accepté afin que le solde affiché puisse être justifié et reconstruit. Les noms d’événements et la responsabilité du portefeuille varient selon le fournisseur.
Cycle simplifié d’une manche
Le service de jeu demande ou signale une mise pour un joueur et une manche, via l’interface de confiance définie.
Le portefeuille vérifie les fonds disponibles et les restrictions, puis comptabilise un débit accepté ou renvoie un refus explicite.
Le service de jeu détermine le résultat selon les règles et transmet l’événement de règlement correspondant.
Le portefeuille comptabilise le crédit d’un éventuel gain et le relie aux identifiants de manche et de transaction.
Le rapprochement compare événements fournisseur, écritures du portefeuille et rapports opérateur ; les éléments manquants ou tardifs suivent une procédure définie d’investigation et de reprise.
Imaginons qu’un fournisseur renvoie une notification de gain parce que la réponse initiale s’est perdue après un délai d’attente. Si l’opérateur interprète chaque tentative comme un nouveau gain, le joueur peut être crédité deux fois. Un traitement idempotent reconnaît la même transaction fournisseur dans le périmètre d’unicité convenu et renvoie un résultat cohérent sans deuxième crédit. La même discipline s’applique aux débits, annulations et défaillances partielles.
Deux modèles sont fréquents. Dans un portefeuille seamless, celui de l’opérateur autorise directement les transactions de jeu. Dans un modèle avec transfert, des fonds passent vers un solde distinct chez le fournisseur, puis reviennent, ce qui crée d’autres frontières de transfert et de rapprochement. Aucun modèle n’est toujours préférable : contrats, reporting, latence, maîtrise des contrôles et exigences locales déterminent le choix.
Fournisseurs directs, agrégateurs et serveurs RGS
Un fournisseur de jeux livre des contenus et, selon son modèle, l’environnement serveur correspondant. Le RGS est l’infrastructure qui exécute la logique, produit les résultats et transmet les événements de jeu. Un agrégateur est une couche de distribution et d’intégration donnant accès aux catalogues de plusieurs fournisseurs par une relation technique commune. Ces fonctions restent distinctes même lorsqu’une entreprise en assume plusieurs.
Mode d’intégration
Atout possible
Points à vérifier
Connexion directe au fournisseur
Relation technique et commerciale avec la source des jeux
Correspondances, maintenance et procédures spécifiques à chaque fournisseur
Connexion via un agrégateur
Interface partagée et accès groupé aux fournisseurs participants
Droits par marché, disponibilité des jeux, événements de manche et exceptions propres aux studios
Plateforme clé en main administrée
Un prestataire peut couvrir davantage de couches et faciliter le démarrage
Portabilité des données, contrôle des versions, incidents et conditions de sortie
Une API d’agrégation unique ne garantit ni la présence de tous les jeux dans chaque juridiction ni des comportements identiques. Une évaluation utile passe par les devises et langues, les droits sur les titres, les annonces de maintenance, le cycle des manches, le modèle de portefeuille, le reporting, le support en production et la traçabilité des litiges jusqu’à l’identifiant de manche.
Paiements, protection des joueurs et back-office
Un prestataire de paiement (PSP) fait circuler l’argent via des moyens de paiement externes. Le portefeuille du casino suit les fonds du joueur au sein de la plateforme. Ainsi, un paiement bancaire ou par carte validé n’est pas un gain de jeu, et sa référence PSP ne remplace pas l’identifiant d’écriture du portefeuille. Dépôts, retraits, rétrofacturations et corrections doivent être associés et rapprochés explicitement entre systèmes.
Contrôles d’identité et d’âge, localisation lorsqu’elle s’applique, restrictions de compte, limites de dépenses ou de jeu, dispositifs de jeu responsable et surveillance des activités suspectes doivent avoir des responsables désignés. Les règles précises varient selon les juridictions ; certains contrôles utilisent des prestataires spécialisés. L’architecture aide à les appliquer et à en conserver la preuve, mais ne garantit pas à elle seule la conformité juridique.
Back-office : fournir aux équipes autorisées la gestion du catalogue, l’examen des comptes, l’état des fournisseurs et le traitement des exceptions, avec des droits par rôle.
Finance et rapprochement : comparer les enregistrements de paiement, de portefeuille et de fournisseurs ; rendre visibles les écarts au lieu de les écraser silencieusement.
Audit : conserver les motifs des actions sensibles sur les comptes et des ajustements manuels de solde selon une politique de conservation définie.
Exploitation : suivre les erreurs fournisseurs, les règlements en retard, les manches ouvertes et la disponibilité, avec une responsabilité d’escalade explicite.
Sécurité, intégrité des jeux et normes techniques
La plateforme manipule des données d’identité sensibles et des instructions monétaires. Il faut donc sécuriser les échanges entre services autant que la connexion du joueur. L’OWASP API Security Top 10 décrit notamment les défauts d’autorisation au niveau des objets, d’authentification et de consommation d’API tierces. Une session valide ne doit pas suffire à consulter le compte ou la transaction d’un autre joueur en modifiant un identifiant.
Autoriser chaque action sensible en fonction du joueur, de l’opérateur et du rôle du service ; l’authentification à la passerelle ne suffit pas.
Protéger les secrets entre machines, vérifier les messages fournisseurs et ne placer aucun identifiant sensible dans le code client ou les journaux.
Utiliser des identifiants de requête et de manche stables pour retrouver un incident entre services, en séparant les traces techniques des données personnelles.
Définir avant la production la reprise après panne réseau, doublons, indisponibilité des fournisseurs et écarts dans le registre.
Contrôler l’intégrité des résultats et des transactions selon les exigences du produit et du marché concerné.
La norme GLI-19 v4.0 de Gaming Laboratories International, publiée en novembre 2026, propose un cadre technique pour les systèmes de jeux interactifs : comptes joueurs, règles relatives aux jeux et contrôles des systèmes. La Gambling Commission britannique publie séparément les Remote Gambling and Software Technical Standards, notamment sur la détermination des résultats et les événements aléatoires. Ce sont des références utiles, mais les obligations de licence, de certification et de mise en œuvre dépendent de la juridiction. Aucun texte ne valide automatiquement une plateforme pour tous les marchés.
Si un déploiement stocke, traite ou transmet des données de titulaires de cartes, son périmètre PCI DSS doit être évalué. Intégrer un PSP ne prouve pas à lui seul que toute obligation liée aux cartes a disparu ; les flux réels et les responsabilités déterminent le périmètre.
Décisions d’architecture à prendre avant l’intégration
Un grand comparatif de fournisseurs devient plus clair quand l’équipe s’accorde d’abord sur quelques décisions structurantes. Les réponses doivent figurer dans les contrats, les spécifications d’intégration et les procédures d’exploitation, plutôt que rester des hypothèses sur un schéma commercial.
Décision
Question à résoudre
Conséquence à évaluer
Source faisant foi
Qui possède identité joueur, soldes et historique des manches réglées ?
Cohérence, audit et export des données
Modèle de portefeuille
Autorisation seamless ou transfert vers un solde fournisseur ?
Reprise sur incident et frontières de rapprochement
Accès aux contenus
API directes, agrégateur ou combinaison des deux ?
Couverture du catalogue et complexité technique
Règles par marché
Où sont appliqués éligibilité, droits sur les jeux et contrôles joueurs ?
Disponibilité, examen réglementaire et gestion des versions
Responsabilité opérationnelle
Qui intervient si une manche est réglée mais que la réponse du portefeuille se perd ?
Gestion d’incident, rapports et niveaux de service
Marques et canaux multiples
Que partager et que cloisonner par tenant ou par canal ?
Accès, configuration et reporting
Cette analyse rend concret l’écart entre acheter une API et adopter une plateforme administrée. Une API simplifie une frontière d’intégration précise. Elle ne décide pas à votre place qui gère le portefeuille, la sécurité, les contrôles joueurs, l’exploitation et les relations fournisseurs.
Liste de contrôle avant la mise en production
Une répétition sérieuse du lancement doit couvrir les parcours normaux et des erreurs volontairement provoquées. Il ne suffit pas de constater qu’un jeu s’ouvre : il faut démontrer que soldes, droits et écritures restent compréhensibles lorsque les services tombent en panne ou se contredisent.
Confirmer le système faisant foi pour les joueurs, les portefeuilles et les manches, ainsi que les flux autorisés.
Vérifier que jeux indisponibles, marchés non pris en charge et comptes restreints sont rejetés côté serveur.
Tester refus de mise, notification de gain en double, délai dépassé, annulation et reprise d’une manche sans double règlement.
Rapprocher les transactions tests entre fournisseur de jeux, registre de plateforme, prestataire de paiement et rapports opérateur.
Prouver qu’un agent de support ne peut pas exécuter une opération réservée à la finance ni consulter les données d’un autre tenant.
Tester rotation des secrets, panne de service, maintenance fournisseur et remontée des alertes vers des responsables identifiés.
Effectuer avant publication les vérifications techniques, de protection des joueurs, de certification et de sécurité requises sur les marchés visés.
La meilleure architecture est celle dont les responsabilités sont lisibles, les transactions rapprochables et les incidents récupérables. Sur cette base, API de jeux, services PAM, agrégateurs et solutions clé en main peuvent être comparés avec les mêmes critères techniques.