Casino-Frontend und Backend: Aufgaben der einzelnen Ebenen
Das Frontend eines Online-Casinos umfasst alles, womit Spieler direkt arbeiten: Lobby, Navigation, Spielkarten, Kontobereich und Rückmeldungen. Das Backend prüft hingegen Identität und Berechtigungen, verbindet externe Dienste und verwaltet verbindliche Daten. Diese Trennung hängt nicht allein von der Programmiersprache oder vom Ort der HTML-Erzeugung ab. Der Leitfaden erklärt die Verantwortung beider Ebenen, verfolgt den Start einer Spielsitzung über die API und zeigt, welche Schnittstellen ein Betreiber oder Plattformanbieter vor der technischen Abnahme eindeutig definieren sollte.
Veröffentlicht
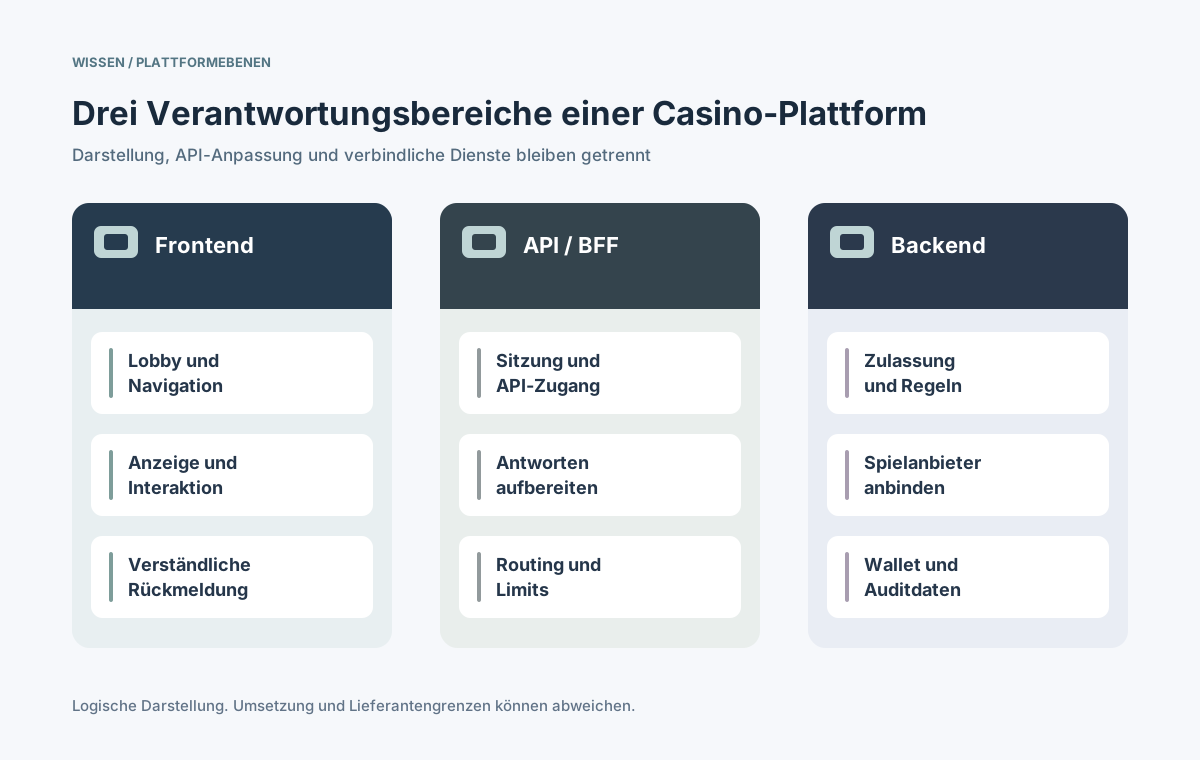
Schematische Trennung von Oberfläche, API-Grenze und Backend: Verbindliche Entscheidungen liegen nicht im Browser.
Inhalt
Worin unterscheiden sich Casino-Frontend und Backend?
Das Frontend umfasst sichtbare Seiten, Layouts, Schaltflächen, Navigation und verständliche Rückmeldungen. Das Backend verarbeitet die dahinterliegenden Anfragen und liefert Daten oder Entscheidungen. Im Web kommunizieren Browser und Server über HTTP; auch serverseitig erzeugtes HTML gehört zur Darstellung. Verbindliche Geschäftsentscheidungen werden dadurch jedoch nicht zu Aufgaben des Browsers. [1]
Entscheidend ist die Vertrauensgrenze. Ein Client darf einen Spielstart anfordern und Guthaben anzeigen, aber weder Berechtigungen selbst vergeben noch Runden abrechnen oder Buchungen ändern. Das Backend kann aus einem modularen Monolithen oder mehreren Diensten bestehen. Beide Varianten benötigen klare Schnittstellen und einen zuverlässigen Betrieb.
Welche Aufgaben übernimmt das Casino-Frontend?
Das Frontend übersetzt Plattformfunktionen in bedienbare Abläufe: Lobby, Filter, Suche, Angebote, Kontoansichten und Support. Dazu gehören Eingabehinweise, Ladezustände, lokaler Navigationszustand und barrierearme Fehlermeldungen. Welche Aktionen wirklich zulässig sind, entscheidet weiterhin der Server. Eine ausgeblendete Schaltfläche ersetzt keine Zugriffskontrolle. [5]
Oberflächenbereich
Aufgabe für Spieler
Erforderliche Backend-Antwort
Lobby und Suche
Zulässige Titel und Filter anzeigen
Katalog mit Verfügbarkeit und Einschränkungen
Spielstart
Start- und Wiederherstellungsstatus darstellen
Autorisierter Start mit Sitzungsreferenz
Konto
Profil, Limits und Einstellungen anzeigen
Geschützte Daten und erlaubte Änderungen
Guthaben
Bestätigte Werte und offene Vorgänge darstellen
Verbindliche Werte und Transaktionsstatus
Hinweise
Fehler und nächste Schritte erklären
Stabile Fehlercodes und Supportreferenzen
Barrierefreiheit
Fokus, Tastatur und Lesbarkeit unterstützen
Verständliche Beschriftungen und Zustände
Zu einem guten Frontend gehören mobile Bedienbarkeit, Lokalisierung, nachvollziehbare Leerseiten und das Wiederaufnehmen unterbrochener Vorgänge. LCP, INP und CLS helfen bei der Messung von Ladezeit, Interaktion und Layoutstabilität, sagen aber nichts über die korrekte Verbuchung einer Transaktion aus. [5][6]
Welche Entscheidungen müssen im Backend bleiben?
Ein Spielergerät ist keine vertrauenswürdige Instanz für Berechtigungen oder Buchungsdaten. Das Backend prüft Sitzungen und Objektzugriffe, setzt Produkt- und Marktbeschränkungen durch, koordiniert Spiel- und Zahlungsanbieter und führt nachvollziehbare Datensätze. Wer einzelne Systeme betreibt, kann je nach Liefervertrag variieren; die Verantwortung muss trotzdem eindeutig geregelt sein.
Kontoidentität, Rollen, regionale Zulässigkeit und Limits für jede geschützte Operation serverseitig prüfen.
Spielkatalog und Launch-Gateway mit genehmigten Titeln, Anbietern und zeitlich begrenztem Startkontext verbinden.
Wallet- und Zahlungsdienste mit verbindlichen Buchungsreferenzen, Statuswechseln und Auditnachweisen führen.
Backoffice und Support von überprüfbaren Plattformdaten statt vom Browserzustand versorgen.
Ausfälle externer Systeme, Verzögerungen und Integrationsfehler überwachen.
OWASP nennt fehlerhafte Autorisierung auf Objektebene als wesentliches API-Risiko. Bei Konten, Spielen oder Transaktionen muss der Server die Berechtigung für genau diese Ressource prüfen, unabhängig von der sichtbaren Oberfläche. [3]
Wie läuft ein Spielstart über beide Ebenen ab?
Beim Spielstart wird die Grenze konkret. Spieler wählen einen Titel aus; das Frontend sendet dessen Kennung, aber keine selbst erklärte Spielberechtigung. Die Plattform entscheidet über Konto, Produkt und zulässige Nutzung und gibt entweder einen begrenzten Startkontext oder eine strukturierte Ablehnung zurück.
Die Oberfläche zeigt den serverseitig freigegebenen Katalog und erfasst die Startabsicht.
Die API-Schicht prüft die Anwendungssitzung und leitet die Anfrage weiter.
Der Backend-Dienst kontrolliert Konto, Markt, Limits, Spiel und Anbieterintegration.
Der Server liefert den Startkontext oder einen klaren Fehler; die Oberfläche behauptet keinen Erfolg ohne Bestätigung.
Runden- und Wallet-Ereignisse werden durch die zuständigen Dienste verarbeitet und später abgefragt.
Eine Launch-URL oder ein geladenes Spielframe belegt noch keine erfolgreiche Transaktion. Wird der Browser geschlossen oder meldet der Anbieter verspätet zurück, muss die Plattform den tatsächlichen Sitzungsstatus kennen. Aggregator- und Wallet-Modelle werden in eigenen Artikeln vertieft.
Wann sind API-Gateway und Backend-for-Frontend sinnvoll?
Ein Gateway bündelt beispielsweise Routing, Verkehrsbegrenzung und allgemeine Prüfungen am Eingang. Ein Backend-for-Frontend (BFF) stellt Daten für bestimmte Kanäle zusammen, etwa Weblobby und mobile App. Beides sind Optionen und keine Pflichtkomponenten. Ein BFF sollte keine eigenen Wallet-Regeln erfinden oder die Autorisierung der Fachservices umgehen. [2]
Ebene
Sinnvolle Aufgabe
Geschützte Grenze
Browser oder App
Ansichten und Nutzerabsicht
Keine Anbieter-Geheimnisse oder verbindlichen Buchungen
API-Gateway
Routing, Schutz und Verkehrssteuerung
Objektberechtigungen zusätzlich im Fachservice prüfen
BFF bei Bedarf
Kanalspezifische Antworten aufbereiten
Geschäftsregeln nicht vervielfachen
Fachservices
Zulässigkeit und Aktionen entscheiden
Einheitliche Regeln für alle Kanäle
Datensysteme
Wallet, Runden und Audit dauerhaft erfassen
Kein schreibender Direktzugriff des Clients
Eine kleinere Plattform kann mit einer gut definierten API auskommen. Zusätzliche BFF-Dienste lohnen sich erst, wenn die Kanäle tatsächlich unterschiedliche Anforderungen haben. Mehr Komponenten bedeuten auch mehr Betrieb, Abstimmung und Fehlergrenzen. [2]
Wie werden Identität, Sitzungen und Rechte geschützt?
Ein lokaler UI-Zustand ist keine gültige Anmeldung. Browserdaten können fehlen, verändert oder erneut gesendet werden. Sitzungen müssen serverseitig ausgestellt und geprüft werden; für jeden geschützten Vorgang sind Identität und Ressourcenrechte relevant. OWASP beschreibt Schutz, Ablauf und Widerruf von Sitzungskennungen. [3][4]
Nutzer über den vorgesehenen Prozess identifizieren und eine serverseitig anerkannte Sitzung herstellen.
Sitzungstoken vor Offenlegung schützen und passende Cookie- sowie Transportkontrollen verwenden.
Rollen, Kontostatus und Eigentumsrechte auf dem Backend prüfen, nicht nur im Menü oder Gateway.
Sitzungen bei Risikoänderungen beenden, erneuern oder stärker absichern und einen sicheren Wiederanlauf ermöglichen.
Der Client erhält nur die für seine Ansicht nötigen Daten. Anbieter-Schlüssel, Dienstgeheimnisse und administrative Funktionen gehören nicht in ausgeliefertes HTML oder JavaScript. Ein UI-Flag verbessert die Bedienung, ist aber keine endgültige Sicherheitsentscheidung.
Warum dürfen Wallet und Spielergebnisse nicht im Client entschieden werden?
Das Frontend darf Beträge formatieren und eine Bestätigung animieren, ist jedoch kein Buchungssystem. Backend und Vertragspartner nehmen Anfragen an, vergeben Referenzen, bearbeiten Anbieter-Callbacks und gleichen Ergebnisse ab. Eine Animation, ein Timeout oder ein Frame-Ereignis ist kein Abrechnungsnachweis.
Beständige Spiel- und Transaktionskennungen für Support und Abgleich über Dienste hinweg verwenden.
Finanzielle Befehle gegen doppelte Klicks, erneute Webhooks und Netzwerkwiederholungen absichern.
Offene, abgeschlossene, abgelehnte und unklare Vorgänge sauber unterscheiden und serverseitig abfragen.
Audit- und Korrekturprozesse unabhängig von einer offenen Browsersitzung vorhalten.
Wallet-Modell, Anbieterabrechnung und Zahlungsweg sind gesonderte Vertrags- und Architekturentscheidungen. Die zentrale Grenze bleibt dieselbe: Das Endgerät zeigt einen Wert, vertrauenswürdige Systeme bestimmen und dokumentieren ihn.
Was ändert sich bei Desktop, Mobilgeräten und eingebetteten Ansichten?
Desktopbrowser, mobile Websites, native Apps und eingebettete Webviews können gemeinsame Plattform-APIs nutzen. Unterschiede bestehen bei Eingabe, Navigation, Netzwerk und Lebenszyklus. Entsprechend ändern sich Darstellung und eventuell die Zusammenstellung einer API-Antwort; Zulässigkeits- und Wallet-Regeln sollten dadurch nicht auseinanderlaufen. [2][5]
Situation
Frontend-Entscheidung
Plattformvertrag
Kleiner Bildschirm
Wichtige Aufgaben und Lesbarkeit priorisieren
Kompakte Antworten und passende Paginierung
App unterbrochen
Ansicht wiederherstellen
Sitzung und Vorgangsstatus wieder abfragen
Schwaches Netz
Ehrliche Lade- und Fehlerzustände
Timeouts und sichere Wiederholungen
Lokalisierung
Texte und Beträge korrekt darstellen
Lokalisierte Metadaten und stabile Kennungen
Barrierefreiheit
Fokus, Kontrast und semantische Elemente
Nachvollziehbare Fehler und Zustände
Die Qualität sollte auf echten Geräten und in vollständigen Abläufen geprüft werden. Gleiche Optik bedeutet bei Touch, Tastatur, eingebetteten Browsern und instabiler Verbindung nicht automatisch gleiche Nutzbarkeit. Barrierefreiheit gehört in die Anforderungen. [5]
Wie lassen sich Leistung und Fehler über alle Ebenen messen?
Eine schnell geladene Lobby kann trotzdem am Spielstart scheitern; ein korrektes Backend kann durch ruckelige UI unbenutzbar wirken. Deshalb braucht es getrennte Messungen für Nutzererlebnis und Dienste, verbunden über Anfragekennungen. Web Vitals beschreiben sichtbare Qualität, während Traces, Metriken und Logs technische Fehler lokalisieren. [6][7]
API: Authentifizierungsfehler, HTTP-Status, Antwortzeiten, Limits und auffällige Anfragen beobachten.
Backend: Launch-Entscheidungen, Anbieter-Timeouts, Transaktionsstatus und Abgleichsprobleme verfolgen.
Betrieb: eine Korrelationskennung vom Nutzerereignis bis zum Supportfall nachvollziehen.
Unwichtige Lobby-Widgets dürfen bei Problemen reduziert werden; geschützte Vorgänge müssen sicher scheitern. Prüfen Sie doppelte Anfragen, abgelaufene Sitzungen, Ausfälle und verspätete Antworten. Die Oberfläche darf keinen nicht bestätigten Erfolg versprechen.
Was gehört in den Vertrag zwischen Frontend und Backend?
Ein technisches Angebot sollte jede Verantwortungsgrenze prüfbar machen. Die Begriffe Frontend-Anbieter und Plattform-Anbieter allein klären nicht, wer Anmeldung, API-Versionen, Daten, Vorfälle und Auditnachweise verantwortet. Vereinbaren Sie diese Zuständigkeiten und testen Sie komplette Nutzerwege.
Alle Journeys auflisten und je Oberfläche API, verbindliche Datenquelle und erlaubte Handlung dokumentieren.
Authentifizierung, Autorisierung, Datenausgabe, Limits und Sitzungswiederherstellung definieren.
Spielstart, Wallet-Status, Fehlercodes, Wiederholungen, Abgleich und Anbieterpflichten spezifizieren.
Messbare UX- und API-Ziele, Observability, Barrierefreiheit und Lokalisierung als Abnahmebedingungen festlegen.
Fehlerszenarien auf realen Clients prüfen: Ablehnung, Doppelanfrage, veraltete Daten, Ausfall und Unterbrechung.
Die Unterscheidung lautet nicht Design gegen Code. Das Frontend kommuniziert mit Menschen; vertrauenswürdige Dienste treffen und dokumentieren Entscheidungen. Beide Ebenen brauchen eindeutige, testbare Verträge.