Qu'est-ce qu'un agrégateur de jeux de casino et comment fonctionne-t-il ?
Un agrégateur de jeux relie la plateforme d'un opérateur de casino à plusieurs fournisseurs grâce à une couche d'intégration commune. Ce guide présente les catalogues, les sessions de lancement, les événements de portefeuille, les droits commerciaux et les contrôles avant mise en production.
Publié le
Illustration conceptuelle de l'agrégation de jeux ; elle ne prouve ni l'intégration ni l'obtention de droits sur les jeux de studios particuliers.
Sommaire
Qu'est-ce qu'un agrégateur de jeux de casino ?
Un agrégateur de jeux de casino est un service d'intégration qui relie le logiciel d'un opérateur aux jeux de plusieurs studios ou environnements de serveurs de jeu distants (RGS). L'opérateur se connecte généralement à une interface convenue, tandis que la couche d'agrégation maintient les connexions avec les fournisseurs et adapte certaines données et certains événements entre les parties. Selon le produit, le service peut aussi gérer le catalogue, le lancement des jeux, les rapports de transactions et les outils de support. Le périmètre exact dépend du contrat.
Il faut distinguer l'accès technique du droit de proposer un jeu. Un point d'API commun n'accorde pas à lui seul de droits de propriété intellectuelle, d'autorisations de marché, de contrats fournisseurs ou d'accès à chaque titre d'un annuaire de prestataires. Certains agrégateurs sont également distributeurs de contenus autorisés ; d'autres fournissent uniquement le logiciel de connexion, les accords devant être négociés par l'opérateur ou une autre partie. Le contrat doit préciser cette distinction.
La place de l'agrégateur dans l'architecture
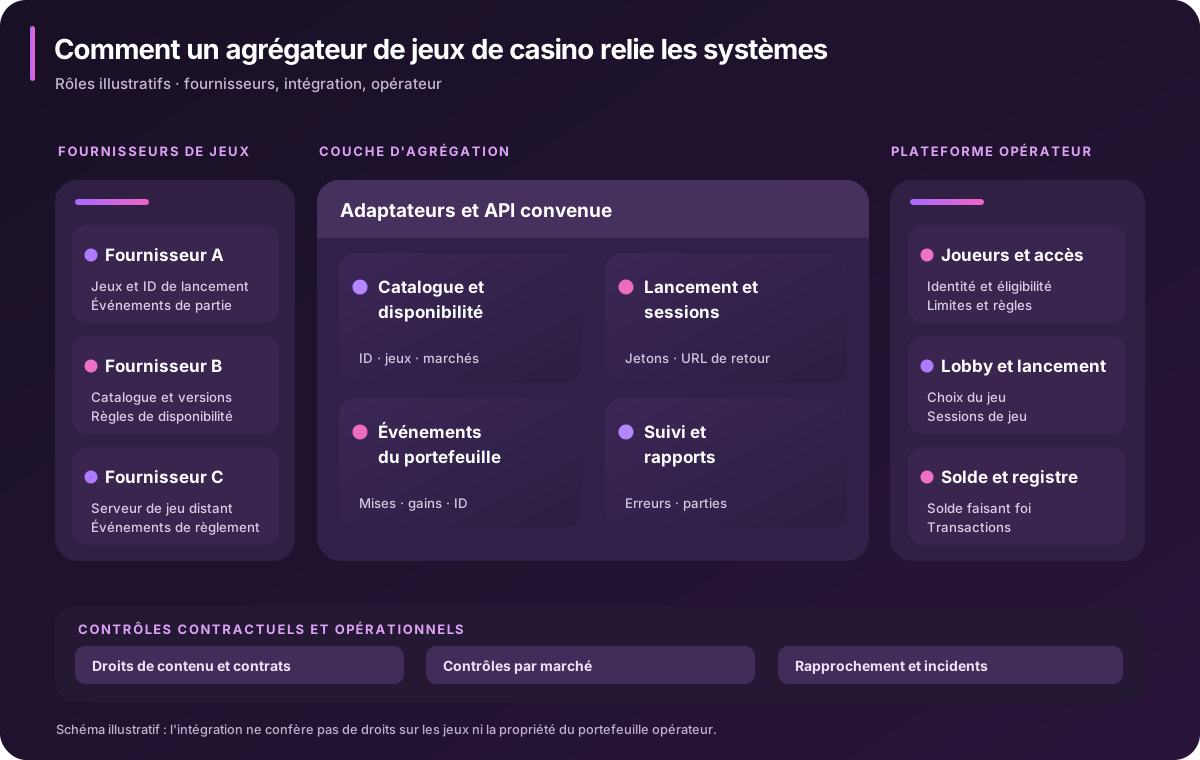
Considérez l'agrégateur comme une frontière entre systèmes, pas comme l'ensemble du backend du casino. Les fournisseurs exposent leurs identifiants, leurs données de disponibilité, leurs règles de lancement et leurs contrats d'événements financiers. La couche d'agrégation fait correspondre les champs pris en charge à une interface destinée à l'opérateur. De son côté, la plateforme opérateur conserve la responsabilité des sessions joueurs, des contrôles d'accès et des obligations de portefeuille et d'audit qui lui sont attribuées.
⊕Agrandir le schémaFrontières de systèmes présentées à titre indicatif. Les chemins de données, les modèles de portefeuille, l'hébergement et les accords fournisseurs peuvent différer.
Partie ou service
Responsabilité habituelle
Ne pas supposer
Fournisseur de jeux / RGS
Logique du jeu, titres pris en charge et événements côté fournisseur
Que l'opérateur peut modifier ou héberger la logique déterminant les résultats
Adaptateur fournisseur
Traduire les messages propres au fournisseur concernant catalogue, lancement et événements
Que tous les fournisseurs utilisent les mêmes requêtes ou la même gestion des erreurs
Couche d'agrégation
Exposer les interfaces convenues de catalogue, de lancement et de rapports
Que chaque titre listé est sous contrat pour chaque marché
Plateforme opérateur
Gérer les accès joueurs, les règles du produit et le portefeuille ou registre attribué
Que l'agrégation remplace la gestion des joueurs et les paiements
Équipes commerciales et conformité
Confirmer les droits de contenu, les marchés autorisés et les contrôles attribués
Qu'une connexion technique suffit à autoriser l'exploitation
Gestion des catalogues et de la disponibilité des jeux
Un fournisseur peut désigner un titre par son propre code, alors que l'opérateur a besoin d'un identifiant interne stable, d'un nom, d'une catégorie, des appareils compatibles, des règles de langue et de devise, des médias et de l'éligibilité par marché. L'agrégateur peut normaliser une partie de ces métadonnées ; les manques et exceptions demandent toutefois un traitement explicite. Afficher un jeu dans le catalogue et autoriser son lancement côté serveur sont deux opérations différentes.
Champ du catalogue
Utilité pour l'opérateur
Question de validation
ID du fournisseur et du jeu
Identifier précisément le contenu et le chemin de lancement
Les ID restent-ils stables entre environnements et mises à jour ?
Droits par marché
Masquer ou refuser les contenus non autorisés
Qui confirme le contrat et la juridiction ?
Devise, langue et appareil
Présenter un contenu compatible au bon canal joueur
Quelles valeurs le fournisseur accepte-t-il ?
Statut et version du jeu
Gérer les maintenances, sorties et jeux désactivés
Comment les changements sont-ils transmis et audités ?
Médias et présentation
Créer un lobby utile sans inventer de caractéristiques
Qui gère la qualité, les droits et l'actualisation des médias ?
Un lobby bien conçu ne repose pas sur un import statique unique. Les équipes d'exploitation doivent pouvoir suivre les titres ajoutés, retirés, suspendus ou restreints selon le marché, et disposer d'une solution de repli lorsque le flux de disponibilité d'un fournisseur prend du retard. La présence d'une vignette de jeu dans le catalogue interne ne doit jamais court-circuiter la vérification des droits lors du lancement.
Du choix du joueur au lancement d'un jeu
Le parcours suivant est représentatif et non une liste universelle de points de terminaison. Les noms des requêtes, la durée des sessions, les URL de lancement et les méthodes d'authentification dépendent de l'opérateur, de l'agrégateur et du fournisseur.
Le joueur choisit un élément du catalogue sur le site ou l'application ; l'opérateur associe son ID interne à un chemin fournisseur autorisé.
Le serveur de l'opérateur vérifie la session, le statut du compte, le marché, la devise et les restrictions d'accès configurées.
Une requête serveur autorisée transmet à la couche d'agrégation les références convenues du joueur et du jeu ainsi que le contexte de lancement.
L'agrégateur applique ses correspondances et contacte l'interface du fournisseur concerné ou détermine une destination de lancement approuvée.
Le client du jeu s'ouvre dans le canal prévu. L'interface peut afficher une URL ou une fenêtre intégrée, mais elle ne fait pas autorité sur l'éligibilité et les soldes.
Les messages des parties et du portefeuille suivent les chemins serveur prévus au contrat, via l'agrégateur ou une interface de portefeuille distincte.
L'opérateur et le fournisseur conservent les identifiants et les données permettant de relier une session à ses parties et aux exceptions opérationnelles.
Une API commune de lancement réduit le nombre d'interfaces à maîtriser, sans rendre identiques les fonctionnalités du casino en direct, des jeux multijoueurs, des machines à sous et des autres catégories. La recette de l'intégration doit tester des cas représentatifs pour chaque fournisseur et classe de jeux pris en charge, y compris les combinaisons non acceptées.
Événements de portefeuille, parties et rapprochement
Les événements financiers demandent plus de précision que le lancement d'un jeu. Dans un modèle de portefeuille unique, le portefeuille de l'opérateur ou un service habilité peut valider les débits des mises et les crédits des gains par messages serveur fiables. Dans un modèle avec transfert de fonds, le passage entre le solde opérateur et celui détenu chez le fournisseur multiplie les points de rapprochement. L'agrégateur peut adapter ces appels, mais le contrat doit désigner le système faisant autorité pour les transactions acceptées.
Identifier le joueur, le jeu fournisseur, la session et la partie au moyen de références stables convenues.
Distinguer les mises, gains, annulations, corrections et demandes de statut au lieu de considérer tous les callbacks comme équivalents.
Définir une protection contre les répétitions et un traitement idempotent pour les appels financiers, afin qu'une requête répétée ne crée pas un second mouvement accepté sous la même identité de transaction.
Conserver le lien entre rapports fournisseurs, événements de l'agrégateur et registre ou mouvements de transfert faisant autorité côté opérateur.
Enquêter sur les parties non résolues et les délais d'attente ambigus par rapprochement des enregistrements ; une réponse absente ne prouve pas l'échec de la transaction initiale.
Au-delà de la prévention des mouvements en double, l'exploitation doit savoir si un rapport est provisoire ou final, quand une partie peut être clôturée, comment enregistrer les corrections manuelles et comment faire remonter les désaccords avec un fournisseur. Ce sont des exigences testables, pas de simples formalités comptables.
L'agrégation comprend-elle les droits sur les jeux et les licences ?
Pas nécessairement. Le logiciel et les droits commerciaux de distribution sont deux sujets distincts. Certains prestataires incluent l'approvisionnement en contenus ou les droits de revente dans leur offre contractuelle ; d'autres proposent une plateforme d'intégration reliant des contrats fournisseurs détenus par l'opérateur. Un annuaire de fournisseurs aide à la recherche, mais ne prouve ni une connexion active, ni un catalogue sous licence, ni le droit de distribuer les jeux d'un studio nommé.
Question
Preuve à demander
Responsable possible
Peut-on lancer techniquement le jeu ?
Identifiants de test, version d'API prise en charge et sandbox fournisseur
Partenaires techniques de l'intégration
Notre marque peut-elle proposer ce titre ?
Périmètre signé des droits de fourniture et de distribution
Opérateur, agrégateur ou revendeur autorisé
Ce jeu est-il autorisé sur ce marché ?
Permissions locales, tests requis et disponibilité du contenu
Titulaires de licences et responsables conformité concernés
Qui traite les incidents ?
Chemins d'escalade, frontières de service et clauses de support
Équipes d'exploitation désignées par contrat
Les obligations réglementaires dépendent de la juridiction. Par exemple, la Gambling Commission de Grande-Bretagne publie des normes techniques relatives aux jeux d'argent à distance et aux logiciels, et explique quand s'appliquent les licences de logiciels et d'exploitation. Ces règles ne sont pas universelles. L'intégration technique doit être examinée avec les autorisations et contrôles pertinents pour le déploiement envisagé.
Agrégateur, intégration directe ou plateforme complète
Trois approches sont utiles pour prendre une décision d'achat. Un agrégateur centralise les interfaces de jeux prises en charge. Les connexions directes donnent plus de maîtrise sur chaque intégration fournisseur. Une plateforme de casino gérée peut réunir l'agrégation et d'autres services d'exploitation. Ces produits ne sont pas équivalents, et un opérateur peut combiner plusieurs approches.
Approche
Dans quel cas elle aide
Points à évaluer
Agrégateur de jeux
Une interface commune côté opérateur pour plusieurs fournisseurs
Droits disponibles, lacunes de mapping, modèle de portefeuille et dépendance à la couche
API directes des fournisseurs
Fonctions spécifiques et relation technique directe
Développement, surveillance, support et coût commercial par fournisseur
Plateforme de casino gérée
Combinaison possible de contenus, PAM, portefeuille et exploitation
Modules réellement inclus, propriété des données, migration et conditions de sortie
La comparaison ne se limite pas à une API contre plusieurs. Demandez quelles responsabilités restent à votre équipe, quelles données sont exportables, quelles fonctions fournisseurs sont exposées et si une panne de la couche commune change les possibilités de reprise. Une comparaison détaillée mérite un guide distinct ; ici, l'objectif est de clarifier les rôles.
Sécurité, surveillance et pannes de fournisseurs
L'agrégation crée une frontière de confiance supplémentaire. L'opérateur doit authentifier les appels entre services, vérifier qu'une demande est autorisée à agir sur tel compte et tel jeu, protéger les identifiants fournisseurs et séparer les ID de corrélation des secrets ou données personnelles. L'OWASP API Security Top 10 cite notamment les défauts d'autorisation au niveau des objets et la consommation non sécurisée d'API tierces parmi les risques majeurs ; ils concernent toute intégration acceptant des messages externes.
Panne fournisseur : interrompre les nouveaux lancements non disponibles, afficher un statut maîtrisé et distinguer les nouvelles sessions des parties déjà ouvertes.
Réponse perdue : lancer une demande de statut ou un rapprochement convenu au lieu de deviner si une mise ou un gain a été accepté.
Changement de schéma ou de mapping : versionner, tester et déployer prudemment les ID fournisseurs, les champs du catalogue et les formats de callbacks.
Événements non rapprochés : relier les ID de parties fournisseurs, les références d'agrégateur et les mouvements du registre opérateur pour le support.
Isolation des accès et des clients : un opérateur, une marque ou un joueur ne doit pas accéder aux données d'un autre par un chemin d'intégration partagé.
Observabilité : propager, si possible, un contexte de trace sûr entre services de confiance, sans enregistrer d'identifiants secrets ni de données personnelles dans la télémétrie.
La norme de la Gambling Commission britannique sur les interruptions de jeu illustre l'importance de la reprise : les systèmes soumis à cette norme doivent disposer de politiques et de capacités adaptées en cas d'interruption des jeux d'argent. Le comportement concret dépend toutefois des jeux, des contrats et de la juridiction de l'intégration.
Liste de contrôle pour évaluer un agrégateur de casino
Ne considérez pas une démonstration fournisseur comme une preuve de préparation à la production. Demandez des engagements testables et une matrice des responsabilités. Ces questions valent pour une couche achetée, hébergée chez un partenaire ou développée en interne.
Quels studios et titres précis sont réellement connectés, disponibles par contrat et autorisés pour nos marchés cibles ?
Qui détient les accès fournisseurs, les droits commerciaux, les certifications du contenu et les changements propres aux marchés ?
Quels sont les contrats exacts de catalogue, lancement, session et callback, et quelles exceptions fournisseurs subsistent ?
Quel système fait autorité pour l'identité du joueur, les soldes, l'état des parties et les corrections ?
Comment sont traités et rapprochés les débits dupliqués, gains tardifs, remboursements, annulations et délais d'attente ?
Quels identifiants et rapports permettent de retracer une partie contestée chez toutes les parties concernées ?
Comment sont signalés les jeux désactivés, les droits expirés, les pannes et les fenêtres de maintenance ?
Quelles limites de sécurité, méthodes d'authentification, traces d'audit et règles de rotation des clés existent ?
Quelles fonctions sont vérifiables dans une sandbox réaliste et lesquelles demandent une validation séparée en production ?
Qui assure la réponse aux incidents, les mises à jour, les rapports opérationnels, l'export des données et l'assistance à la sortie ?
Un agrégateur de jeux est utile lorsqu'il rend les intégrations plus simples à exploiter et à comprendre. Ses limites comptent tout autant : une interface commune ne crée pas les droits manquants, ne supprime pas le besoin d'un portefeuille fiable et ne garantit pas un comportement uniforme de chaque fournisseur. L'opérateur doit choisir un modèle dont les enregistrements, responsabilités et scénarios de panne sont clairement définis.