Une intégration API iGaming est une connexion convenue entre la plateforme d'un opérateur et un autre service logiciel. Elle ne se limite pas aux endpoints : identité, responsabilité des données, livraison des événements, reprise après erreur et responsabilités opérationnelles doivent être définies.
Publié le
Illustration conceptuelle d'une frontière d'intégration API, et non d'une connexion réelle entre IGSOFTAPI et un client ou fournisseur.
Sommaire
Qu'est-ce qu'une intégration API iGaming ?
Une intégration API iGaming correspond à un échange défini de requêtes, réponses ou événements entre la plateforme d'un opérateur et un autre service utilisé dans les jeux en ligne. Ce service peut fournir des jeux, des vérifications de joueurs, des paiements, des données de paris sportifs ou des outils d'exploitation. L'API décrit comment les systèmes communiquent. L'intégration couvre davantage : quelles données franchissent cette limite, quel système peut agir sur elles et que se passe-t-il lorsque la communication échoue ?
Il n'existe pas d'« API de casino » universelle. Un fournisseur peut proposer une interface de lancement et des événements de manche ; un autre, un service de comptes ou de reporting. L'opérateur peut se connecter directement, via un agrégateur de jeux ou par un adaptateur géré par sa plateforme. Ces choix d'architecture n'impliquent pas les mêmes fonctionnalités ni les mêmes droits commerciaux. Une connexion réseau réussie ne confère pas non plus automatiquement de droits de distribution, de licence ou de disponibilité sur un marché donné.
Commencer par le contrat d'interface
Avant de développer un adaptateur, les parties doivent convenir d'un contrat d'interface : opérations et versions prises en charge, schémas des requêtes et réponses, identifiants obligatoires, authentification, signification des statuts et erreurs, délais d'attente et annonce des changements. Pour les opérations qui ont un effet financier, le contrat doit aussi désigner le registre faisant autorité, l'unicité des références de transaction et les règles de reprise. OpenAPI permet de décrire les opérations HTTP, les mécanismes de sécurité et les callbacks ou webhooks entrants, mais une spécification lisible par machine ne remplace pas ces accords opérationnels.
Domaine d'intégration
Données couramment échangées
Responsabilité à définir
Catalogue ou contenu
ID des jeux, caractéristiques, disponibilité
Qui rapproche les ID et confirme les marchés autorisés
Joueur et session
Référence opaque du joueur, contexte de session ou de lancement
Qui authentifie et autorise l'accès
Portefeuille ou transaction
Mise, gain, annulation, références uniques de transaction et de manche
Quel registre fait autorité et comment gérer les doublons
Vérification ou paiement
Référence de demande, statut, attributs autorisés
Qui décide, conserve les données et modifie les statuts
Exploitation et rapports
ID d'événement, état, horodatage, clé de corrélation
Qui relance, rapproche et résout les incidents
Requêtes, callbacks et webhooks
Une requête synchrone est utile lorsque l'appelant a besoin d'une réponse immédiate, par exemple pour connaître l'existence d'un jeu ou l'acceptation d'un lancement. Un callback ou webhook asynchrone signale un événement après la réponse initiale ou à la suite d'une modification survenue ailleurs. Le destinataire pouvant être temporairement indisponible, les règles de livraison, d'accusé de réception, de nouvelles tentatives et d'ordre doivent être convenues pour ce fournisseur précis. Une réponse HTTP positive à la première requête ne signifie pas forcément que l'opération métier est terminée.
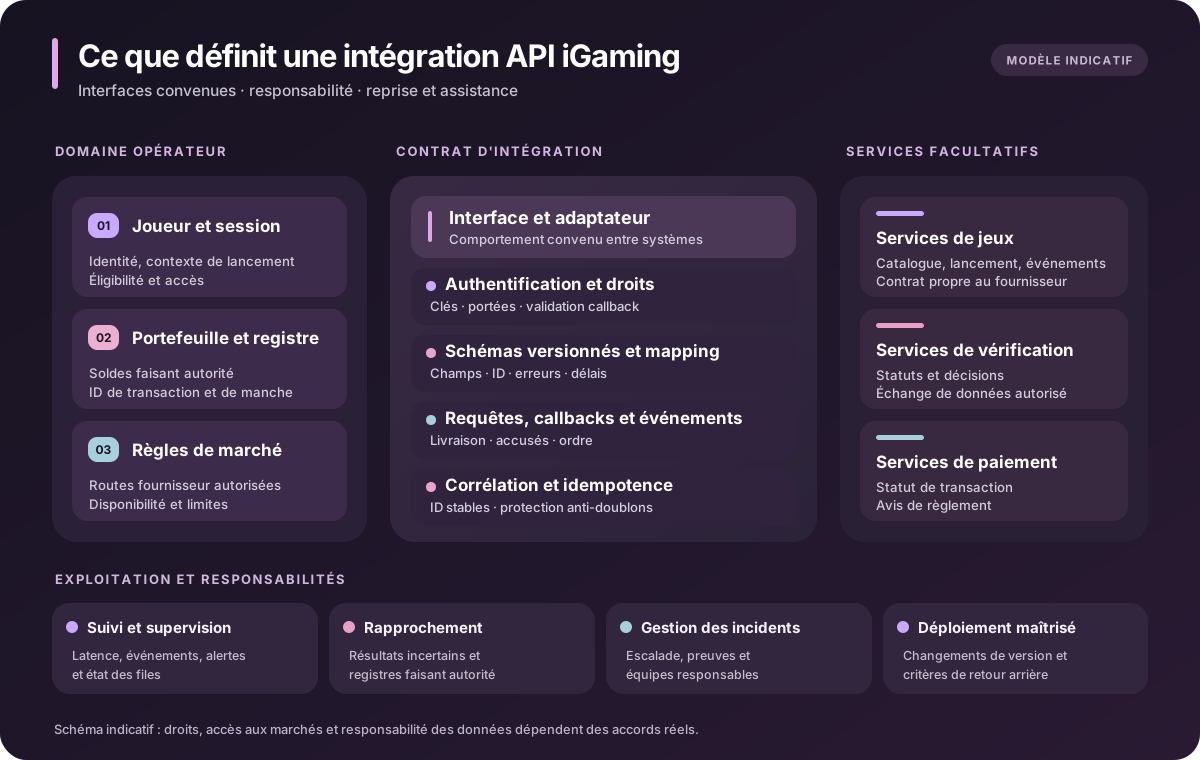
⊕Agrandir le schémaRépartition illustrative des responsabilités, et non schéma universel d'un produit. Parcours des données, règles d'événements, propriété des services et contraintes commerciales varient selon l'intégration.
Un message d'événement utile contient des identifiants stables d'événement et d'objet, un type d'événement et une version de schéma documentée. Le système récepteur doit malgré tout vérifier authenticité et autorisation, rechercher les événements déjà traités et appliquer les transitions selon son modèle d'état. Les documentations courantes de webhooks montrent, par exemple, que des livraisons en double ou dans le désordre peuvent se produire. Les garanties exactes d'un fournisseur iGaming doivent être confirmées dans son propre contrat, et non déduites d'une autre API.
Authentification et frontières de confiance
Une intégration serveur à serveur peut employer une clé API, un jeton Bearer, TLS mutuel ou un autre mécanisme défini par le fournisseur. Les mesures essentielles sont le stockage sûr des secrets, des droits limités, un transport sécurisé, la rotation des identifiants, la séparation des environnements et la vérification des actions autorisées pour chaque joueur, compte ou transaction. Les identifiants du fournisseur doivent rester sur des serveurs de confiance, pas dans une iframe de jeu ni dans une application mobile. L'opérateur doit également limiter les données personnelles et financières transmises au strict nécessaire.
L'authentification indique qui a envoyé la requête ; l'autorisation détermine si cette entité peut effectuer l'action demandée. Une clé valide ne doit pas donner accès aux données d'un joueur ou d'un portefeuille d'un autre opérateur. Les callbacks entrants doivent être vérifiés selon le mécanisme prévu par l'expéditeur. Messages signés, transport de confiance et protection contre le rejeu peuvent en faire partie, mais aucun format unique de signature de webhook ne s'applique à tous les fournisseurs. L'OWASP identifie les défauts d'autorisation au niveau des objets et d'authentification parmi les principaux risques des API.
Exemple : de la session à l'événement
Le lancement d'un jeu est un bon exemple, car il traverse plusieurs frontières. La séquence qui suit est conceptuelle : certains fournisseurs regroupent des étapes, d'autres passent par un agrégateur, et l'organisation du portefeuille peut varier.
Un joueur choisit un jeu dans l'interface de l'opérateur. La plateforme identifie sa référence locale et la route prévue vers le fournisseur.
L'opérateur vérifie sur un serveur de confiance la session, les restrictions de marché, la devise et les droits d'accès au compte.
L'intégration associe les identifiants requis au contrat de lancement convenu et authentifie la requête serveur.
Le fournisseur renvoie, selon sa documentation, l'acceptation du lancement, une destination ou une erreur.
Le client ouvre la destination autorisée du jeu ; il n'est pas la source faisant autorité pour les soldes ou l'éligibilité du joueur.
Les événements de manche, de portefeuille ou de statut suivent leur parcours serveur convenu avec des identifiants stables et des règles d'accusé de réception explicites.
Si un événement manque, tarde ou fait l'objet d'un litige, les registres de l'opérateur et du fournisseur sont rapprochés ; l'équipe responsable examine l'état non résolu.
La même démarche, fondée d'abord sur le contrat, s'applique au-delà des jeux. Un service KYC peut communiquer un statut de vérification de façon asynchrone, tandis qu'un prestataire de paiement peut signaler une modification de règlement. Aucun de ces événements ne devrait modifier implicitement les règles de compte ou de registre de l'opérateur sans transition d'état convenue.
Nouvelles tentatives, idempotence et rapprochement
Un délai dépassé est ambigu : le service distant peut avoir rejeté la requête, l'avoir acceptée ou avoir enregistré son effet alors que la réponse s'est perdue. Répéter automatiquement une opération financière sans identifiant de transaction stable peut déclencher un second mouvement. Le contrat doit prévoir des nouvelles tentatives sûres, la détection des doublons et la façon d'interroger ou de rapprocher un résultat incertain. HTTP distingue d'ailleurs les méthodes idempotentes des opérations dont la répétition n'est pas sûre sans informations complémentaires.
Utilisez des identifiants de transaction et d'événement stables, uniques dans le périmètre approprié ; enregistrez les références déjà acceptées.
Définissez les transitions d'état autorisées pour les mises, gains, annulations et corrections, au lieu de traiter tous les événements pareil.
Conservez assez d'éléments de corrélation entre fournisseur, adaptateur et registre de référence pour enquêter sur une réponse perdue.
Documentez les limites des nouvelles tentatives, la gestion des événements en file d'échec et le rapprochement manuel des cas qui ne peuvent être rejoués sans risque.
Une partie interrompue nécessite son propre plan de reprise. Par exemple, le RTS 10 de la Gambling Commission britannique prévoit des attentes relatives aux politiques équitables d'interruption et aux capacités de reprise pour les opérateurs auxquels ces normes s'appliquent. C'est un exemple propre à une juridiction : les règles métier de reprise ne peuvent être remplacées par un simple « réessayer en cas d'erreur ». Les obligations d'autres marchés sont à vérifier séparément.
Tester les défaillances, pas seulement le cas nominal
Une démonstration dans un environnement de test prouve peu si l'on ne vérifie qu'une requête valide et sa réponse. Utilisez des cas de test issus du contrat et des critères d'acceptation explicites, puis comparez la réponse observée et l'état enregistré au résultat attendu. Avant la production, testez les pannes techniques et les contraintes métier ensemble :
Identifiants absents ou expirés, permissions insuffisantes et callbacks falsifiés.
Session joueur inactive, marché interdit, devise non prise en charge ou contenu indisponible.
Identifiants inconnus, versions de schéma incompatibles et réponses d'erreur mal formées.
Références de transaction dupliquées, webhooks répétés et événements de statut hors séquence.
Dépassement du délai après validation distante, reconnexion au réseau et manches non terminées.
Panne du fournisseur, rapports en retard et écarts entre registres nécessitant un rapprochement.
Déterminez aussi qui peut suspendre l'intégration, revenir à une version précédente ou couper une route vers un fournisseur précis. Identifiants, endpoints et données de test doivent être séparés de ceux de production. La réussite des tests ne confère ni droits sur les contenus, ni autorisation réglementaire, ni garantie de capacité en production.
Observabilité et gestion des incidents
Lorsqu'un joueur signale un lancement interrompu ou une manche non réglée, l'équipe doit pouvoir suivre la même opération dans la plateforme, l'adaptateur et le service externe. Les données utiles comprennent les ID des requêtes et événements, la route partenaire, la latence, la catégorie de réponse, les nouvelles tentatives, l'âge des éléments en file et les rapprochements en attente. Le traçage distribué, décrit notamment par OpenTelemetry, aide à corréler les appels entre services. Les jetons sensibles et les données personnelles inutiles ne doivent pas figurer dans les traces ou journaux.
Les responsabilités opérationnelles comptent autant que les mesures techniques. La supervision exige des alertes convenues, une durée de conservation des journaux, des accès sûrs pour l'assistance, un contact d'escalade et une procédure de décision en cas d'incident. Une interface peut répondre correctement tandis qu'un rapport de portefeuille ou du fournisseur est en retard : surveillez séparément l'état métier et la disponibilité technique. Conservez identifiants et références de joueurs selon la politique applicable de protection des données et de sécurité.
Intégration directe, agrégée ou gérée par la plateforme ?
Le choix ne se réduit pas à « une API contre plusieurs ». Une connexion directe peut donner à une équipe un contrôle étroit du contrat propre à un fournisseur, mais elle conserve la responsabilité du cycle de vie de l'adaptateur. Un agrégateur peut coordonner plusieurs fournisseurs de jeux derrière une interface convenue, tout en exigeant la vérification des droits sur les contenus et des limites de responsabilité. Une intégration gérée par la plateforme peut réduire une partie du développement pour l'opérateur, qui doit néanmoins garder de la visibilité sur les responsabilités, incidents et exports de données.
Comparez les options selon les services et marchés réellement nécessaires, la qualité de la documentation, la gestion des pannes et des rapprochements, les mesures de sécurité, les changements et l'assistance. La mention d'un fournisseur sur un site n'est pas la preuve d'une connexion active ni d'une licence. Le guide connexe sur les agrégateurs de jeux de casino détaille le modèle plus spécifique d'agrégation de contenus.
Liste de contrôle avant la mise en production
Confirmez la version actuelle de l'API, les endpoints, champs, identifiants, erreurs, limites de débit et environnements disponibles.
Attribuez la responsabilité de l'accès joueur, des soldes, du traitement des événements, de la conservation des données et des contrôles propres aux juridictions.
Vérifiez les identifiants, les frontières d'autorisation, l'authenticité des callbacks, la rotation des secrets et le moindre privilège.
Démontrez un traitement sans double effet, les règles de nouvelle tentative, le rapprochement et la gestion des états de transaction incertains.
Terminez les tests négatifs, d'interruption de jeu et de panne avec résultats documentés et critères de reprise.
Mettez en place la supervision, les alertes, les procédures d'exploitation, les contacts d'assistance et le circuit d'escalade.
Convénez d'un déploiement contrôlé, de conditions de retour arrière, d'avis de changement du fournisseur et d'un plan de retrait des anciennes versions.
Vérifiez séparément l'existence des droits commerciaux et autorisations de marché nécessaires avant d'activer un contenu.
Une intégration API iGaming n'est prête pour la production que si les équipes savent expliquer le parcours normal des données et le parcours de reprise, démontrer les contrôles convenus et désigner le responsable de chaque changement d'état important. L'endpoint n'est que la partie visible ; la fiabilité repose sur un contrat opérationnel partagé.