Интеграция iGaming API — это согласованное взаимодействие платформы оператора с другим программным сервисом. Недостаточно настроить адреса запросов: необходимо определить идентификацию, владение данными, доставку событий, восстановление после ошибок и эксплуатационную ответственность.
Опубликовано
Концептуальное изображение границы API-интеграции, а не действующего подключения клиента или поставщика IGSOFTAPI.
Содержание
Что такое интеграция iGaming API?
Интеграция iGaming API — это определенный обмен запросами, ответами или событиями между платформой оператора и другим сервисом, используемым в онлайн-гемблинге. Такой сервис может предоставлять игры, проверку игроков, платежи, данные о спортивных ставках или операционные инструменты. API задает способ связи систем. Интеграция охватывает более широкие вопросы: какие сведения пересекают границу, какая система вправе принимать решения по ним и что происходит при нарушении связи.
Универсального «казино API» не существует. Один поставщик предоставляет интерфейс запуска игр и события раундов, другой — сервис счетов или отчетности. Оператор может подключиться напрямую, через игрового агрегатора или собственный адаптер платформы. Это разные архитектурные решения, а не равнозначные обещания функций или коммерческого доступа. Успешное сетевое соединение также не дает автоматически прав на распространение контента, лицензии или доступности в определенной юрисдикции.
Начинаем с контракта интерфейса
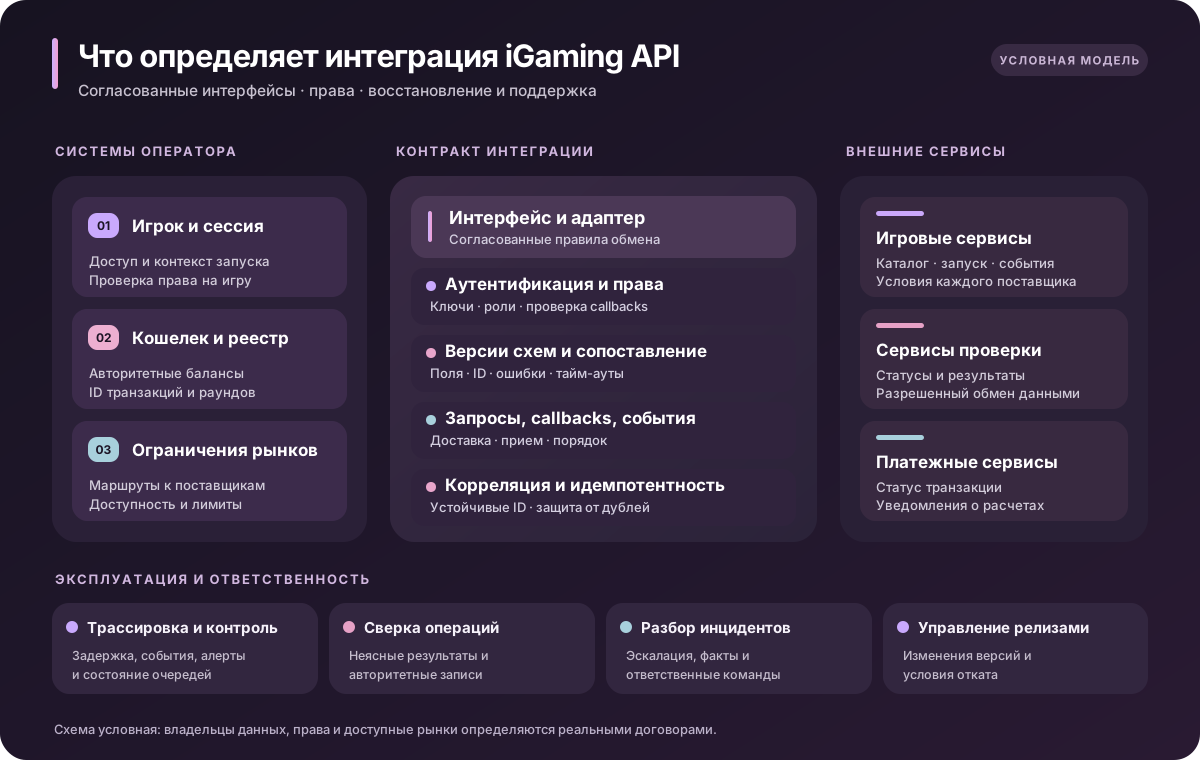
До разработки адаптера стороны согласуют контракт интерфейса: поддерживаемые операции и версии, схемы запросов и ответов, обязательные идентификаторы, авторизацию, значения статусов и ошибок, тайм-ауты и порядок уведомления об изменениях. Для операций с денежными последствиями нужно также указать авторитетный реестр, правила уникальности идентификаторов транзакций и восстановления. OpenAPI помогает описать HTTP-операции, схемы безопасности, входящие callbacks и вебхуки, но машиночитаемая спецификация не заменяет эксплуатационные договоренности.
Область интеграции
Типичные данные обмена
Что необходимо согласовать
Каталог и контент
ID игр поставщика, свойства продукта, доступность
Кто сопоставляет ID и подтверждает права для рынков
Игрок и сессия
Непрозрачный ID игрока, контекст сессии или запуска
Кто проверяет личность и разрешает доступ
Кошелек и транзакция
Ставка, выигрыш, отмена, уникальные ID транзакций и раундов
Какой реестр является авторитетным и как обрабатывают дубли
Проверка и платеж
ID запроса, статус, разрешенные атрибуты
Кто принимает решение, хранит данные и меняет статусы
Операции и отчетность
ID события, состояние, время, ключ корреляции
Кто повторяет операции, проводит сверку и разбирает инциденты
Запросы, callbacks и вебхуки
Синхронный запрос подходит, когда вызывающей стороне нужен немедленный ответ, например существует ли игра или принят ли запрос на запуск. Асинхронный callback или вебхук сообщает о событии после завершения исходного вызова либо после изменения состояния в другой системе. Получатель может быть временно недоступен, поэтому правила доставки, подтверждения, повторов и очередности нужно устанавливать для конкретного поставщика. Успешный HTTP-ответ на начальный запрос еще не обязательно означает завершение бизнес-операции.
⊕Увеличить схемуИллюстрация распределения ответственности, а не универсальная схема продукта. В реальных интеграциях пути данных, правила событий, владельцы сервисов и коммерческие ограничения различаются.
Полезное сообщение о событии содержит устойчивые идентификаторы самого события и объекта, тип события и задокументированную версию схемы. Принимающая система все равно обязана проверить подлинность и полномочия отправителя, определить, не было ли событие обработано ранее, и применить переход состояния по своим правилам. В распространенной документации по вебхукам, например, показаны возможные повторные доставки и события не по порядку. Точные гарантии iGaming-поставщика нужно подтвердить по его контракту, а не переносить из чужого API.
Аутентификация и границы доверия
При взаимодействии серверов могут использоваться ключ API, bearer-токен, взаимная TLS-аутентификация или иной механизм поставщика. Важны безопасное хранение секретов, ограниченные полномочия, защищенный транспорт, ротация ключей, разделение сред и проверка того, кому разрешены действия с конкретным игроком, счетом или транзакцией. Учетные данные поставщика должны находиться на доверенных серверах, а не внутри игрового iframe или мобильного клиента. Оператору также не следует передавать сервису больше персональных и финансовых данных, чем требуется.
Аутентификация устанавливает, кто отправил запрос; авторизация — вправе ли он выполнять конкретное действие. Действующий ключ не должен открывать доступ к данным другого оператора. Входящие callbacks требуют проверки механизмом, оговоренным отправителем. Подписанные сообщения, доверенный транспорт и защита от повторного воспроизведения могут быть частями такой схемы, однако универсального формата подписи вебхуков для всех поставщиков нет. OWASP выделяет нарушения авторизации на уровне объектов и ошибки аутентификации среди основных API-рисков.
Условный путь от игровой сессии до события
Запуск игры — наглядный пример пересечения нескольких границ ответственности. Ниже приведена условная последовательность: некоторые поставщики объединяют этапы, другие работают через агрегатора, а модели кошелька отличаются.
Игрок выбирает игру в интерфейсе оператора. Платформа определяет локальный ID игры и требуемый маршрут к поставщику.
Оператор проверяет сессию игрока, ограничения рынка, валюту и права доступа к счету на доверенном сервере.
Интеграционный слой сопоставляет идентификаторы с согласованным контрактом запуска и аутентифицирует серверный запрос.
Поставщик возвращает подтверждение принятия запуска, адрес назначения или ошибку согласно своей документации.
Клиент открывает разрешенный адрес игры, но не становится источником истины о финансовых балансах или доступности игры для игрока.
События раунда, кошелька и статусов проходят по согласованному серверному маршруту с устойчивыми ID и явными правилами подтверждения.
При задержке, споре или отсутствии события записи оператора и поставщика сверяются, а назначенная команда исследует неразрешенное состояние.
Подход, начинающийся с контракта, применим и за пределами игр. Поставщик KYC может асинхронно сообщить результат проверки, а платежный сервис — изменение статуса расчета. Ни одно такое событие не должно незаметно менять правила счета или реестра оператора без согласованного перехода состояния.
Повторы, идемпотентность и сверка
Тайм-аут неоднозначен: удаленный сервис мог отклонить запрос, принять его либо завершить операцию, пока ответ потерялся. Автоматический повтор денежной операции без устойчивого идентификатора транзакции может создать второе движение средств. Контракт должен задавать безопасные повторы, выявление дублей и способ запросить или сверить неизвестный результат. Сам HTTP различает идемпотентные методы и операции, которые нельзя безопасно повторять без дополнительной информации.
Применяйте устойчивые идентификаторы транзакций и событий с правильной областью уникальности; сохраняйте признак уже принятого ID.
Опишите допустимые переходы статусов для ставки, выигрыша, отмены и корректировки, не обрабатывайте все события одинаково.
Сохраняйте достаточную корреляцию между поставщиком, адаптером и авторитетным реестром, чтобы расследовать потерянный ответ.
Документируйте пределы повторов, обработку событий в очереди ошибок и ручную сверку ситуаций, которые нельзя безопасно воспроизвести.
Прерванная игра требует отдельного плана восстановления. Например, стандарт RTS 10 британской Gambling Commission устанавливает ожидания относительно справедливых правил прерывания и возможностей восстановления для операторов, подпадающих под его действие. Это пример конкретной юрисдикции: бизнес-правила восстановления нельзя заменить общим обработчиком «повторить при ошибке». Требования других рынков проверяются отдельно.
Тестируйте отказы, а не только успешные запросы
Демонстрация в песочнице мало что доказывает, если проверяются только корректные запрос и ответ. Используйте тестовые сценарии по контракту с явными критериями приемки, затем сравнивайте фактический ответ и сохраненное состояние с ожидаемым результатом. Перед запуском в продакшен проверяйте технические отказы вместе с ограничениями предметной области:
Отсутствующие или истекшие учетные данные, недостаточные полномочия и поддельные callbacks.
Неактивную сессию игрока, запрещенный рынок, неподдерживаемую валюту и недоступный контент.
Неизвестные ID, несовместимые версии схем и некорректные ответы с ошибкой.
Повторные ID транзакций, дубли вебхуков и события изменения статусов не по порядку.
Тайм-аут после фиксации операции на удаленной стороне, восстановление сети и незавершенные игровые раунды.
Сбой поставщика, задержку отчетов и расхождения записей, требующие сверки.
Также определите, кто вправе приостановить интеграцию, откатить релиз или отключить маршрут к конкретному поставщику. Учетные данные, адреса и информация тестовой и рабочей сред должны быть разделены. Прохождение тестов не доказывает автоматически права на контент, регуляторное разрешение или рабочую производительность сервиса.
Наблюдаемость и работа с инцидентами
Когда игрок сообщает о прерванном запуске или нерассчитанном раунде, команда должна проследить одну операцию через платформу оператора, адаптер и внешний сервис. Полезная телеметрия включает ID запросов и событий, маршрут к партнеру, задержку, тип ответа, количество повторов, возраст задач в очереди и позиции, ожидающие сверки. Распределенная трассировка помогает сопоставлять вызовы между сервисами, как описано в OpenTelemetry. Секретные токены и лишние персональные сведения не должны попадать в трассы или логи.
Распределение эксплуатационной ответственности не менее важно, чем телеметрия. Для мониторинга требуются согласованные оповещения, срок хранения логов, безопасный доступ поддержки, контакт для эскалации и порядок принятия решений при инциденте. Интерфейс может технически отвечать, пока отчет поставщика или кошелька отстает: бизнес-состояние и доступность систем следует контролировать отдельно. Учетные данные и идентификаторы игроков хранят по применимым правилам обработки данных и безопасности.
Прямая интеграция, агрегатор или платформа?
Выбор нельзя свести к формуле «один API или много API». Прямое подключение дает команде более полный контроль над контрактом конкретного поставщика, но оставляет ей поддержку жизненного цикла адаптера. Агрегатор может объединить несколько игровых поставщиков под согласованным интерфейсом, при этом права на контент и границы сервисов все равно нужно проверять. Интеграция под управлением платформы иногда сокращает объем реализации для оператора, однако он должен понимать распределение ответственности, обработку инцидентов и экспорт данных.
Сравнивайте варианты по нужным сервисам и рынкам, качеству технической документации, поведению при отказах и сверке, мерам защиты, управлению изменениями и поддержке. Само присутствие названия поставщика на сайте не свидетельствует о действующем подключении или лицензии. Модель агрегации игрового контента подробнее описана в отдельном материале об игровых агрегаторах.
Чек-лист передачи интеграции в эксплуатацию
Подтвердите актуальную версию API, адреса, поля, идентификаторы, ошибки, лимиты запросов и поддерживаемые среды.
Назначьте ответственных за доступ игроков, балансы, обработку событий, хранение данных и применимые ограничения отдельных юрисдикций.
Проверьте учетные данные, границы авторизации, подлинность callbacks, ротацию секретов и принцип минимальных привилегий.
Продемонстрируйте безопасную обработку дублей, правила повторов, сверку и работу с неопределенным статусом транзакции.
Завершите негативные тесты, проверки прерванной игры и отказов с протоколами результатов и ожиданиями восстановления.
Настройте мониторинг, оповещения, инструкции для поддержки, контакты и порядок эскалации инцидентов.
Согласуйте контролируемый запуск, условия отката, уведомления об изменениях поставщика и план прекращения поддержки старых версий.
Отдельно убедитесь, что до включения контента получены необходимые коммерческие права и разрешения для рынка.
Интеграцию iGaming API можно считать готовой к эксплуатации, только когда команды способны объяснить штатный путь данных и путь восстановления, подтвердить согласованные механизмы и назвать ответственных за каждое важное изменение состояния. Адрес API — лишь видимая часть работы. Надежность обеспечивает общий эксплуатационный контракт.