Eine iGaming-API-Integration ist eine vereinbarte Anbindung zwischen einer Betreiberplattform und einem anderen Softwaredienst. Sie umfasst mehr als Endpunkte: Identität, Datenhoheit, Ereigniszustellung, Fehlerbehebung und betriebliche Zuständigkeiten müssen festgelegt sein.
Veröffentlicht
Konzeptionelle Darstellung einer API-Integrationsgrenze, keine Abbildung einer bestehenden IGSOFTAPI-Kunden- oder Anbieteranbindung.
Inhalt
Was ist eine iGaming-API-Integration?
Eine iGaming-API-Integration ist ein definierter Austausch von Anfragen, Antworten oder Ereignissen zwischen einer Betreiberplattform und einem weiteren Dienst im Online-Gaming. Dieser Dienst kann Spiele, Spielerüberprüfung, Zahlungen, Sportwettendaten oder betriebliche Werkzeuge bereitstellen. Die API legt fest, wie Systeme miteinander kommunizieren. Die Integration geht weiter: Sie bestimmt, welche Informationen die Systemgrenze passieren, welchem System Entscheidungen darüber anvertraut werden und wie bei einer Kommunikationsstörung vorzugehen ist.
Eine einzige universelle „Casino-API“ gibt es nicht. Ein Anbieter stellt möglicherweise eine Startschnittstelle und Rundenereignisse bereit, ein anderer Konten- oder Berichtsfunktionen. Betreiber können direkt, über einen Spieleaggregator oder über einen eigenen Plattformadapter anbinden. Das sind Architekturentscheidungen, keine austauschbaren Zusagen über Funktionen oder kommerziellen Zugang. Eine erfolgreiche Netzwerkverbindung begründet auch keine Vertriebsrechte, Lizenzierung oder Verfügbarkeit in einem bestimmten Markt.
Mit dem Schnittstellenvertrag beginnen
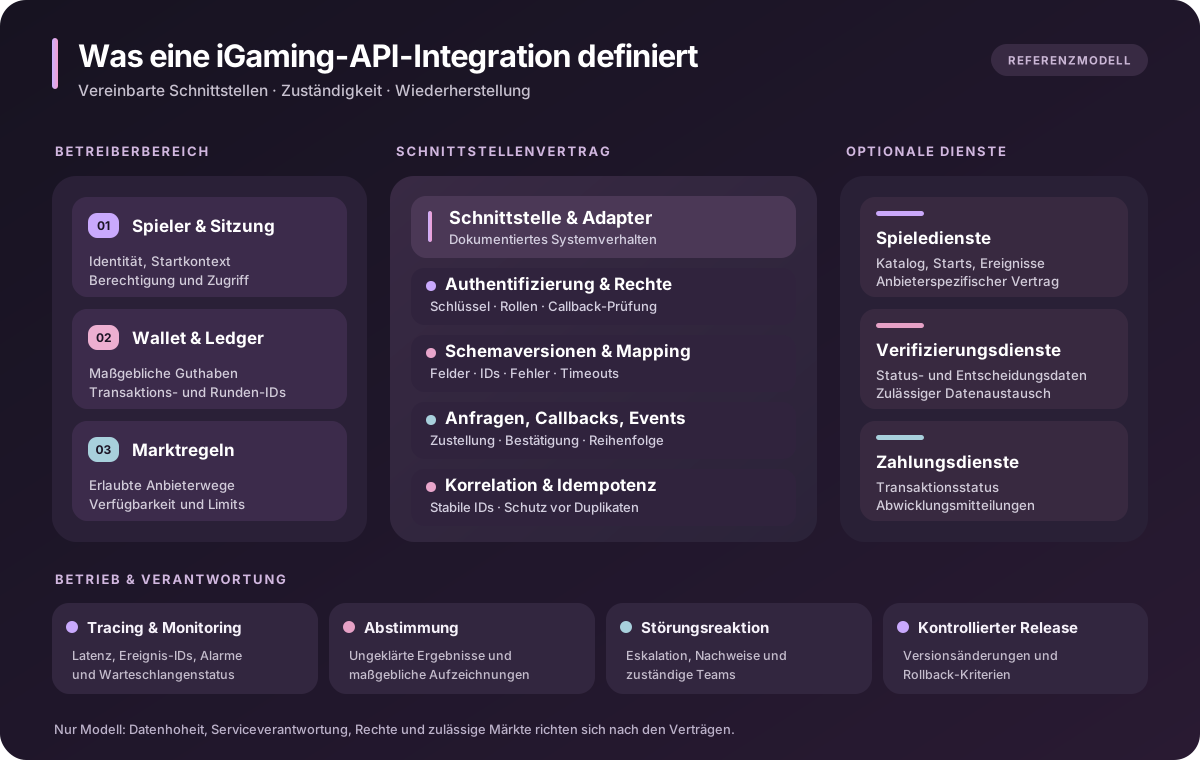
Vor der Entwicklung eines Adapters müssen die Beteiligten einen Schnittstellenvertrag vereinbaren: unterstützte Vorgänge und Versionen, Anfrage- und Antwortschemas, Pflichtkennungen, Authentifizierung, Bedeutung von Status- und Fehlercodes, Zeitlimits sowie die Ankündigung von Änderungen. Bei geldwirksamen Vorgängen müssen zudem die maßgeblichen Aufzeichnungen, eindeutige Transaktionsreferenzen und Wiederherstellungsregeln benannt werden. OpenAPI kann HTTP-Vorgänge, Sicherheitsmechanismen und eingehende Callbacks oder Webhooks beschreiben, ersetzt aber keine betrieblichen Absprachen.
Integrationsbereich
Typisch ausgetauschte Daten
Abzustimmende Zuständigkeit
Katalog oder Inhalte
Spiel-IDs des Anbieters, Produktmerkmale, Verfügbarkeit
Wer IDs zuordnet und berechtigte Märkte bestätigt
Spieler und Sitzung
Pseudonyme Spielerreferenz, Sitzungs- oder Startkontext
Wer Identität und Zugriffsberechtigung prüft
Wallet oder Transaktion
Einsatz, Gewinn, Storno, eindeutige Transaktions- und Rundenreferenzen
Welches Ledger maßgeblich ist und wie Duplikate behandelt werden
Verifizierung oder Zahlung
Anfragereferenz, Status und zulässige Attribute
Wer Entscheidung, Aufbewahrung und Statuswechsel verantwortet
Eine synchrone Anfrage eignet sich, wenn sofort eine Antwort benötigt wird – etwa ob ein Spiel existiert oder eine Startanfrage angenommen wurde. Ein asynchroner Callback oder Webhook meldet ein Ereignis nach der ursprünglichen Antwort oder nach einer Änderung in einem anderen System. Der Empfänger kann vorübergehend unerreichbar sein. Daher müssen Zustellung, Bestätigung, Wiederholungen und Reihenfolge für den jeweiligen Anbieter festgelegt werden. Eine erfolgreiche HTTP-Antwort auf die erste Anfrage ist nicht zwangsläufig der endgültige Geschäftsstatus.
⊕Diagramm vergrößernBeispielhafte Zuständigkeiten, kein allgemeingültiges Produktdiagramm. Datenwege, Ereignisregeln, Serviceverantwortung und kommerzielle Vorgaben unterscheiden sich je Integration.
Ein sinnvoller Ereignisumschlag enthält stabile Ereignis- und Objektkennungen, einen Ereignistyp sowie eine dokumentierte Schemaversion. Das empfangende System muss dennoch Echtheit und Berechtigung prüfen, bereits verarbeitete Ereignisse erkennen und Statusübergänge nach seinem eigenen Zustandsmodell vornehmen. Allgemeine Webhook-Dokumentation zeigt beispielsweise, dass doppelte Zustellungen und Ereignisse außerhalb der Reihenfolge vorkommen können. Die genauen Garantien eines iGaming-Anbieters müssen in dessen Vertrag bestätigt werden, statt sie aus einer fremden API abzuleiten.
Authentifizierung und Vertrauensgrenzen
Bei Server-zu-Server-Integrationen können API-Schlüssel, Bearer-Token, gegenseitiges TLS oder andere anbieterseitig vorgegebene Verfahren verwendet werden. Entscheidend sind sichere Aufbewahrung von Geheimnissen, begrenzte Berechtigungen, geschützter Transport, Schlüsselrotation, getrennte Umgebungen und die Prüfung, wer für einen bestimmten Spieler, ein Konto oder eine Transaktion handeln darf. Anbieter-Zugangsdaten gehören auf vertrauenswürdige Server, nicht in ein Spiele-iframe im Browser oder eine mobile App. Der Betreiber sollte außerdem nicht mehr persönliche oder finanzielle Daten weitergeben als nötig.
Authentifizierung beantwortet, wer eine Anfrage gesendet hat; Autorisierung, ob diese Partei eine bestimmte Handlung ausführen darf. Ein gültiger Schlüssel darf keinen Zugriff auf Spieler- oder Wallet-Daten eines anderen Betreibers ermöglichen. Eingehende Callbacks müssen nach dem vom Absender definierten Verfahren geprüft werden. Signierte Nutzdaten, vertrauenswürdige Transportwege und Schutz vor Replay-Angriffen können dazugehören, doch ein einheitliches Webhook-Signaturformat für alle Anbieter existiert nicht. OWASP zählt mangelhafte Autorisierung auf Objektebene und fehlerhafte Authentifizierung zu den wesentlichen API-Risiken.
Beispielhafter Ablauf von der Sitzung zum Ereignis
Der Start eines Spiels zeigt gut, wie mehrere Grenzen überschritten werden. Die folgende Abfolge ist ein Modell: Manche Anbieter fassen Schritte zusammen, andere nutzen einen Aggregator, und die Wallet-Architektur kann variieren.
Ein Spieler wählt ein Spiel in der Betreiberoberfläche. Die Plattform ermittelt ihre lokale Spielreferenz und den vorgesehenen Anbieterweg.
Der Betreiber prüft Sitzung, geltende Marktbeschränkungen, Währung und Kontoberechtigung auf einem vertrauenswürdigen Server.
Die Integration überträgt notwendige Kennungen in den vereinbarten Startvertrag und authentifiziert die serverseitige Anfrage.
Der Anbieter meldet je nach dokumentiertem Verhalten einen angenommenen Start, ein Ziel oder einen Fehler zurück.
Der Client öffnet das autorisierte Spielziel; er ist selbst keine maßgebliche Quelle für Guthaben oder Spielerberechtigungen.
Runden-, Wallet- oder Statusereignisse laufen über den vereinbarten serverseitigen Pfad mit stabilen Kennungen und ausdrücklichen Bestätigungsregeln.
Fehlt ein Ereignis, kommt es verspätet oder wird es bestritten, werden Betreiber- und Anbieterdaten abgeglichen; das zuständige Team untersucht den ungeklärten Status.
Dieser vertragsorientierte Ansatz gilt auch jenseits von Spielen. Ein KYC-Dienst kann einen Prüfstatus asynchron melden, ein Zahlungsdienst eine Änderung im Abwicklungsstatus. Keines dieser Ereignisse sollte Konten- oder Ledger-Regeln des Betreibers ohne vereinbarten Statusübergang stillschweigend ändern.
Wiederholungen, Idempotenz und Abstimmung
Ein Timeout ist mehrdeutig: Der entfernte Dienst könnte die Anfrage abgelehnt, angenommen oder ihre Wirkung bereits gespeichert haben, während die Antwort verloren ging. Wer einen geldwirksamen Vorgang ohne stabile Transaktionskennung automatisch wiederholt, riskiert eine zweite Buchung. Der Vertrag muss sichere Wiederholungen, Duplikaterkennung sowie Abfrage oder Abstimmung ungeklärter Ergebnisse beschreiben. Schon HTTP unterscheidet idempotente Methoden von Vorgängen, die sich ohne zusätzliches Wissen nicht sicher wiederholen lassen.
Verwenden Sie stabile, passend abgegrenzte Transaktions- und Ereigniskennungen und halten Sie fest, ob eine Referenz bereits angenommen wurde.
Definieren Sie erlaubte Statusübergänge für Einsatz, Gewinn, Storno und Korrektur, statt alle Ereignisse gleich zu behandeln.
Erhalten Sie ausreichende Korrelationsdaten zwischen Anbieter, Adapter und maßgeblichem Ledger, um verlorene Antworten zu untersuchen.
Dokumentieren Sie Wiederholungslimits, Dead-Letter-Verarbeitung und manuelle Abstimmung für nicht sicher erneut ausführbare Ereignisse.
Unterbrochenes Spiel benötigt einen eigenen Wiederherstellungsplan. So enthält RTS 10 der britischen Gambling Commission Anforderungen an faire Unterbrechungsregeln und Wiederherstellungsmöglichkeiten für Betreiber, für die dieser Standard gilt. Das ist ein Beispiel aus einer bestimmten Gerichtsbarkeit: Fachliche Wiederherstellungsregeln lassen sich nicht durch einen generischen „Bei Fehler erneut versuchen“-Handler ersetzen. Vorgaben anderer Märkte sind gesondert zu prüfen.
Fehlerfälle testen, nicht nur den Erfolgsfall
Eine Sandbox-Demonstration sagt wenig aus, wenn lediglich eine gültige Anfrage und Antwort geprüft werden. Nutzen Sie vertragsspezifische Testfälle und eindeutige Akzeptanzkriterien. Vergleichen Sie dann tatsächliche Antworten und gespeicherte Zustände mit den Erwartungen. Vor dem Produktivbetrieb sollten technische Störungen zusammen mit fachlichen Einschränkungen getestet werden:
Fehlende oder abgelaufene Zugangsdaten, unzureichende Berechtigungen und gefälschte Callbacks.
Inaktive Spielersitzungen, gesperrte Märkte, nicht unterstützte Währungen und nicht verfügbare Inhalte.
Unbekannte Kennungen, inkompatible Schemaversionen und fehlerhaft formatierte Fehlermeldungen.
Doppelte Transaktionsreferenzen, wiederholte Webhooks und Statusereignisse in falscher Reihenfolge.
Timeout nach einer bereits ausgeführten Gegenstellenbuchung, Wiederverbindung und nicht abgeschlossene Spielrunden.
Anbieterausfälle, verspätete Berichte und abweichende Datensätze, die einen Abgleich erfordern.
Legen Sie außerdem fest, wer eine Integration pausieren, ein Deployment zurückrollen oder eine bestimmte Anbieterroute deaktivieren darf. Zugangsdaten, Endpunkte und Daten für Test und Produktion müssen getrennt bleiben. Ein bestandener Test begründet weder Inhaltsrechte und regulatorische Genehmigungen noch ausreichende Produktionskapazität.
Beobachtbarkeit und Reaktion auf Störungen
Meldet ein Spieler einen unterbrochenen Start oder eine ungeklärte Runde, muss ein Team denselben Vorgang durch Betreiberplattform, Adapter und externen Dienst verfolgen können. Nützliche Telemetrie umfasst Anfrage- und Ereignis-IDs, Anbieterroute, Latenz, Antwortkategorie, Wiederholungen, Alter der Warteschlangeneinträge sowie noch offene Abstimmungen. Distributed Tracing kann Aufrufe systemübergreifend korrelieren, wie OpenTelemetry beschreibt. Sensible Token und unnötige personenbezogene Daten gehören nicht in Traces oder Logs.
Betriebliche Zuständigkeit ist ebenso wichtig wie Telemetrie. Zum Monitoring gehören vereinbarte Alarme, Log-Aufbewahrung, sicherer Zugriff für den Support, Eskalationskontakte und Entscheidungswege bei Störungen. Eine Schnittstelle kann technisch erreichbar sein, während Wallet- oder Anbieterberichte zurückliegen. Deshalb müssen Geschäftsstatus und technische Verfügbarkeit getrennt überwacht werden. Zugangsdaten und spielerbezogene Kennungen sind gemäß den geltenden Daten- und Sicherheitsregeln aufzubewahren.
Direkt, aggregiert oder über die Plattform integriert?
Die Entscheidung lautet nicht einfach „eine API oder viele“. Eine Direktanbindung kann einem Team größere Kontrolle über den Vertrag eines konkreten Anbieters geben, überträgt ihm aber auch die Verantwortung für den gesamten Adapterlebenszyklus. Ein Aggregator kann mehrere Spielelieferanten hinter einer vereinbarten Schnittstelle bündeln. Inhaltsrechte und Zuständigkeitsgrenzen müssen trotzdem geprüft werden. Eine plattformseitig verwaltete Integration kann dem Betreiber Implementierungsaufwand abnehmen, doch er braucht weiterhin Transparenz über Verantwortlichkeiten, Störungen und Datenexporte.
Vergleichen Sie Optionen anhand der tatsächlich benötigten Dienste und Märkte, Qualität der technischen Dokumentation, Fehler- und Abstimmungsverhalten, Sicherheitskontrollen, Änderungsmanagement und Support. Ein Anbietername auf einer Website ist kein Beleg für eine aktive Verbindung oder Lizenz. Das speziellere Modell der Spielinhalteaggregation erläutert unser verwandter Leitfaden zu Casino-Spieleaggregatoren.
Checkliste für die Übergabe in den Betrieb
Bestätigen Sie aktuelle API-Version, Endpunkte, Felder, Kennungen, Fehler, Ratenlimits und unterstützte Umgebungen.
Weisen Sie Verantwortung für Spielerzugriff, Guthaben, Ereignisverarbeitung, Datenaufbewahrung und gegebenenfalls marktspezifische Kontrollen zu.
Prüfen Sie Zugangsdaten, Autorisierungsgrenzen, Callback-Authentizität, Schlüsselrotation und das Prinzip minimaler Rechte.
Weisen Sie duplikatsichere Verarbeitung, Wiederholungsregeln, Abstimmung und den Umgang mit ungeklärten Transaktionszuständen nach.
Schließen Sie Negativ-, Spielunterbrechungs- und Ausfalltests mit dokumentierten Ergebnissen und Wiederherstellungserwartungen ab.
Richten Sie Monitoring, Alarme, Betriebsanleitungen, Supportkontakte und einen Eskalationsweg ein.
Vereinbaren Sie kontrollierte Einführung, Rollback-Kriterien, Änderungsmitteilungen des Anbieters und einen Plan zur Ablösung alter Versionen.
Prüfen Sie gesondert, ob vor der Inhaltsfreigabe alle notwendigen kommerziellen Rechte und Marktgenehmigungen vorliegen.
Eine iGaming-API-Integration ist erst produktionsreif, wenn die Teams den normalen Datenweg und den Wiederherstellungsweg erklären, die vereinbarten Kontrollen belegen und Verantwortliche für wichtige Statusänderungen benennen können. Der Endpunkt ist nur der sichtbare Teil; die verlässliche Integration beruht auf dem gemeinsam definierten Betriebsvertrag.