iGaming API entegrasyonu, operatör platformuyla başka bir yazılım hizmeti arasında mutabık kalınmış bağlantıdır. Yalnızca uç noktalardan ibaret değildir; kimlik, verilerin yetkili sahibi, olayların iletimi, hatalardan kurtarma ve operasyonel sorumluluk da tanımlanmalıdır.
Yayın tarihi
Bir API entegrasyon sınırının kavramsal tasviri; IGSOFTAPI müşterisine veya sağlayıcısına ait gerçek bir bağlantı değildir.
İçindekiler
iGaming API Entegrasyonu Nedir?
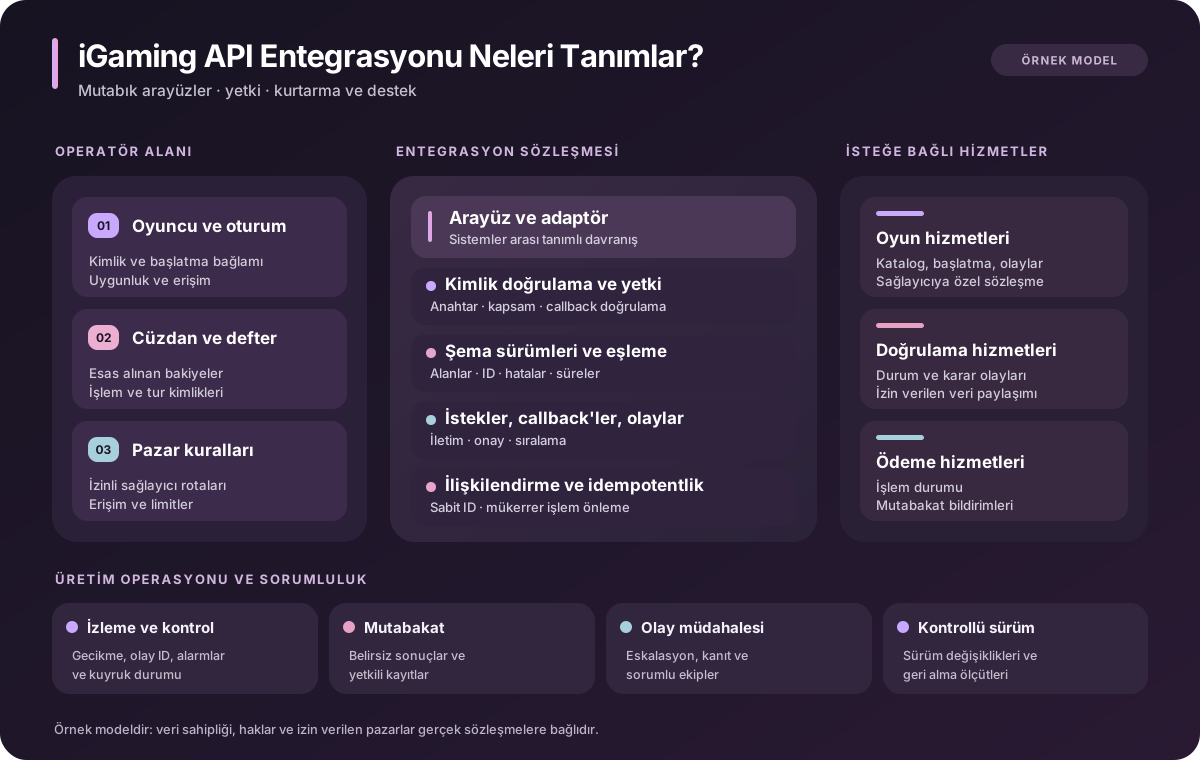
iGaming API entegrasyonu, operatör platformu ile çevrim içi oyunlarda kullanılan başka bir hizmet arasında tanımlanmış istek, yanıt veya olay alışverişidir. Bu hizmet oyun, oyuncu doğrulama, ödeme, spor bahisleri verisi veya operasyon aracı sağlayabilir. API, sistemlerin nasıl haberleşeceğini belirler. Entegrasyon bunun ötesine geçerek hangi bilgilerin sistem sınırını aştığını, hangi sistemin bunlar üzerinde işlem yapmaya yetkili olduğunu ve iletişim kesildiğinde ne olacağını düzenler.
Her duruma uyan tek bir «casino API» yoktur. Bir sağlayıcı oyun başlatma arayüzü ve tur olayları sunarken bir başkası hesap veya raporlama hizmeti verebilir. Operatör doğrudan, oyun agregatörü üzerinden ya da platformun yönettiği bir adaptörle bağlanabilir. Bunlar farklı mimari tercihlerdir; işlevler veya ticari erişim açısından eşdeğer vaatler değildir. Ağ bağlantısının başarılı olması da belirli bir pazarda dağıtım hakkı, lisans veya kullanılabilirlik sağlamaz.
İşe Arayüz Sözleşmesiyle Başlayın
Adaptör geliştirilmeden önce taraflar bir arayüz sözleşmesi üzerinde anlaşmalıdır: desteklenen işlemler ve sürümler, istek ve yanıt şemaları, zorunlu kimlikler, kimlik doğrulama, durum ve hata anlamları, zaman aşımı sınırları ve değişiklik bildirimleri. Parasal etkisi olan işlemlerde yetkili kayıt kaynağı, işlem referanslarının tekilliği ve kurtarma kuralları da belirtilmelidir. OpenAPI; HTTP işlemlerini, güvenlik şemalarını ve gelen callback veya webhook'ları tanımlayabilir. Ancak makine tarafından okunabilir bir spesifikasyon operasyonel anlaşmaların yerini tutmaz.
Entegrasyon alanı
Paylaşılan tipik veriler
Mutabakat gereken sorumluluk
Katalog veya içerik
Sağlayıcı oyun kimlikleri, ürün özellikleri, erişilebilirlik
Kimlikleri kim eşler ve yetkili pazarları kim onaylar
Oyuncu ve oturum
Opak oyuncu referansı, oturum veya başlatma bağlamı
Kim doğrular ve erişime kim izin verir
Cüzdan veya işlem
Bahis, kazanç, iptal, tekil işlem ve tur referansları
Hangi kayıt esas alınır ve tekrarlar nasıl işlenir
Doğrulama veya ödeme
İstek referansı, durum, izin verilen alanlar
Kararı, saklamayı ve durum geçişini kim yönetir
Operasyon ve raporlama
Olay kimliği, durum, zaman damgası, ilişkilendirme anahtarı
Yeniden denemeleri, mutabakatı ve olay çözümünü kim üstlenir
İstekler, Callback'ler ve Webhook'lar
Çağrıyı yapan tarafın, örneğin bir oyunun mevcut olup olmadığını veya başlatma isteğinin kabulünü hemen öğrenmesi gerektiğinde eşzamanlı istek uygundur. Eşzamansız callback veya webhook ise ilk çağrı tamamlandıktan ya da başka bir sistemde değişiklik yaşandıktan sonra olayı bildirir. Alıcı geçici olarak kullanılamayabilir; bu nedenle iletim, onay, yeniden deneme ve sıralama kuralları her sağlayıcı için ayrı belirlenmelidir. İlk isteğe gelen başarılı HTTP yanıtı, iş sürecinin kesin olarak tamamlandığı anlamına gelmeyebilir.
⊕Diyagramı büyütSorumlulukların örnek gösterimidir, evrensel bir ürün şeması değildir. Gerçek entegrasyonlarda veri yolları, olay kuralları, hizmet sahipliği ve ticari kısıtlar değişir.
Faydalı bir olay zarfında sabit olay ve nesne kimlikleri, olay türü ve belgelenmiş şema sürümü bulunur. Alıcı sistem yine de gerçekliği ve yetkiyi kontrol etmeli, olayın daha önce işlenip işlenmediğini anlamalı ve kendi durum modeline göre geçişi uygulamalıdır. Yaygın webhook belgelerinde, örneğin aynı olayın tekrar teslim edilmesinin ve olayların sırasız gelmesinin mümkün olduğu görülür. Bir iGaming sağlayıcısının kesin garantileri başka API'den varsayılmamalı, kendi sözleşmesinden doğrulanmalıdır.
Kimlik Doğrulama ve Güven Sınırları
Sunucudan sunucuya entegrasyonda API anahtarı, bearer token, karşılıklı TLS veya sağlayıcının belirlediği başka bir yöntem kullanılabilir. Kritik kontroller; gizli bilgilerin güvenli saklanması, sınırlı yetkiler, güvenli taşıma, kimlik bilgilerinin döndürülmesi, ortamların ayrılması ve her oyuncu, hesap veya işlem üzerinde kimin işlem yapabileceğinin doğrulanmasıdır. Sağlayıcı kimlik bilgileri tarayıcıdaki oyun çerçevesinde veya mobil istemcide değil, güvenilir sunucularda tutulmalıdır. Operatör ayrıca ihtiyaç dışı kişisel veya finansal veri göndermemelidir.
Kimlik doğrulama isteği kimin gönderdiğini, yetkilendirme ise o tarafın belirli bir işlemi yapıp yapamayacağını cevaplar. Geçerli anahtar başka operatöre ait oyuncu veya cüzdan kayıtlarını açmamalıdır. Gelen callback'ler göndericinin tanımladığı mekanizmayla doğrulanmalıdır. İmzalı içerik, güvenilir aktarım ve yeniden oynatma koruması bu tasarıma dahil olabilir; ancak tüm satıcılar için tek tip webhook imzası yoktur. OWASP, nesne düzeyinde bozuk yetkilendirmeyi ve hatalı kimlik doğrulamayı önemli API riskleri arasında sayar.
Oturumdan Olaya Örnek Akış
Oyun başlatma, birden fazla sınırı geçtiğinden iyi bir örnektir. Aşağıdaki sıra kavramsaldır: bazı sağlayıcılar adımları birleştirir, bazıları agregatör kullanır ve cüzdan düzeni değişebilir.
Oyuncu operatör arayüzünde bir oyun seçer. Platform yerel oyun referansını ve hedeflenen sağlayıcı rotasını belirler.
Operatör güvenilir sunucuda oyuncu oturumunu, geçerli pazar kısıtlarını, para birimini ve hesap erişimini kontrol eder.
Entegrasyon gerekli kimlikleri üzerinde anlaşılan başlatma sözleşmesine eşler ve sunucu isteğini doğrular.
Sağlayıcı belgelenmiş davranışına göre kabul edilmiş başlatma yanıtı, hedef adres veya hata döndürür.
İstemci izin verilen oyun hedefini açar; finansal bakiyeler veya oyuncunun uygunluğu için yetkili kayıt kaynağı değildir.
Tur, cüzdan ve durum olayları sabit kimlikler ve açık alındı kurallarıyla sözleşmede belirtilen sunucu yolundan ilerler.
Bir olay gecikirse, tartışmalıysa veya kayıpsa operatör ve sağlayıcı kayıtları karşılaştırılır; sorumlu ekip belirsiz durumu inceler.
Sözleşmeyi başlangıç noktası alma yaklaşımı oyun dışı hizmetlerde de geçerlidir. KYC sağlayıcısı inceleme durumunu eşzamansız bildirebilir; ödeme sağlayıcısı mutabakat durumundaki değişimi raporlayabilir. Bu olaylardan hiçbiri üzerinde anlaşılmış durum geçişi olmadan operatörün hesap veya defter kurallarını sessizce yeniden tanımlamamalıdır.
Yeniden Denemeler, İdempotentlik ve Mutabakat
Zaman aşımı belirsizdir: uzak hizmet isteği reddetmiş, kabul etmiş veya yanıt kaybolduğu sırada etkisini kaydetmiş olabilir. Sabit işlem kimliği olmadan parasal bir işlemi otomatik tekrarlamak ikinci bir para hareketine neden olabilir. Sözleşme güvenli yeniden denemeleri, tekrar tespitini ve belirsiz sonucun nasıl sorgulanıp karşılaştırılacağını tanımlamalıdır. HTTP de idempotent yöntemlerle ek bilgi olmadan güvenle tekrarlanamayacak işlemleri birbirinden ayırır.
Kapsamı doğru belirlenmiş sabit işlem ve olay kimlikleri kullanın; referansın daha önce kabul edilip edilmediğini kaydedin.
Bahis, kazanç, iptal ve düzeltme için izin verilen durum geçişlerini belirleyin; her olayı aynı şekilde işlemeyin.
Kayıp yanıtı araştırmak için sağlayıcı, adaptör ve yetkili defter arasında yeterli ilişkilendirme bilgisi tutun.
Yeniden deneme sınırlarını, işlenemeyen olay kuyruğunu ve güvenle tekrarlanamayan olaylar için manuel mutabakatı belgeleyin.
Kesintiye uğrayan oyun için ayrı kurtarma planı gerekir. Örneğin Birleşik Krallık Gambling Commission'ın RTS 10 standardı, kapsamındaki operatörlerden adil kesinti politikaları ve kurtarma yetenekleri bekler. Bu, belirli bir yargı alanına özgü örnektir: iş kurallarını genel bir «hata olursa tekrar dene» işleyicisiyle değiştiremezsiniz. Diğer pazarların yükümlülükleri ayrıca kontrol edilmelidir.
Yalnızca Başarılı Durumu Değil, Hataları da Test Edin
Test ortamında yalnızca geçerli bir istek ve yanıt deneniyorsa gösterimin kanıt gücü sınırlıdır. Sözleşmeye uygun test senaryoları ve açık kabul ölçütleri kullanın; sonra gözlenen yanıtı ve kaydedilen durumu beklenen sonuçla karşılaştırın. Üretimden önce teknik hataları alan kısıtlarıyla birlikte test edin:
Eksik veya süresi dolmuş kimlik bilgileri, yetersiz yetkiler ve sahte callback'ler.
Pasif oyuncu oturumu, kısıtlı pazar, desteklenmeyen para birimi veya erişilemeyen içerik.
Bilinmeyen kimlikler, uyumsuz şema sürümleri ve bozuk hata yanıtları.
Tekrarlanan işlem referansları, yinelenen webhook'lar ve sırasız durum olayları.
Uzak tarafta işlem tamamlandıktan sonra zaman aşımı, ağ bağlantısının geri gelmesi ve tamamlanmamış oyun turları.
Sağlayıcı kesintisi, geciken raporlar ve mutabakat gerektiren kayıt uyuşmazlıkları.
Ayrıca entegrasyonu kimin duraklatabileceğini, dağıtımı geri alabileceğini veya belirli bir sağlayıcı rotasını kapatabileceğini kararlaştırın. Test ve üretim ortamlarının kimlik bilgileri, adresleri ve verileri ayrı tutulmalıdır. Testlerin geçilmesi, içerik haklarını, düzenleyici onayını veya üretim kapasitesini kendiliğinden doğrulamaz.
Gözlemlenebilirlik ve Olay Müdahalesi
Oyuncu yarıda kalan başlatmayı veya hesaplaşmamış turu bildirdiğinde ekip aynı işlemi operatör platformu, adaptör ve dış hizmet boyunca takip edebilmelidir. Yararlı telemetri; istek ve olay kimlikleri, ortak rotası, gecikme, yanıt sınıfı, yeniden deneme sayıları, kuyruktaki bekleme süresi ve çözümlenmemiş mutabakat kalemlerini içerir. OpenTelemetry'nin açıkladığı gibi dağıtık izleme, sistem sınırlarını aşan hizmet çağrılarını ilişkilendirmeye yardımcı olur. Gizli token'lar ve gereksiz kişisel bilgiler izlere veya kayıtlara yazılmamalıdır.
Operasyonel sahiplik telemetri kadar önemlidir. İzleme için mutabık kalınmış alarmlar, log saklama süresi, destek personeline güvenli erişim, eskalasyon iletişim kişisi ve olay karar süreci gerekir. Cüzdan veya sağlayıcı raporu gecikirken arayüz teknik olarak sağlıklı olabilir; iş durumu ve teknik erişilebilirliği ayrı izleyin. Kimlik bilgileri ve oyuncuyla ilişkili tanımlayıcılar geçerli veri ve güvenlik politikasına göre saklanmalıdır.
Doğrudan, Agregatörlü veya Platform Yönetimli Entegrasyon?
Seçim yalnızca «bir API mi, çok API mi» sorusu değildir. Doğrudan bağlantı ekibe sağlayıcıya özgü sözleşme üzerinde yakın kontrol sağlar, ancak adaptörün yaşam döngüsü sorumluluğunu da yükler. Agregatör birden fazla oyun sağlayıcısını üzerinde anlaşılan arayüz altında koordine edebilir; içerik hakları ve hizmet sınırları yine doğrulanmalıdır. Platform tarafından yönetilen entegrasyon, operatörün geliştirme işinin bir kısmını azaltabilir; yine de sorumluluk, olaylar ve veri dışa aktarımları görünür olmalıdır.
Seçenekleri gerçekten gerekli hizmet ve pazarlara, teknik dokümantasyona, hata ve mutabakat davranışına, güvenlik kontrollerine, değişiklik yönetimine ve desteğe göre karşılaştırın. Bir web sitesinde sağlayıcının adının geçmesi canlı bağlantı veya lisans kanıtı değildir. Daha dar kapsamlı oyun içerik agregasyonu modeli için casino oyun agregatörleri hakkındaki ilgili rehbere bakın.
Üretim Ortamına Devir Kontrol Listesi
Güncel API sürümünü, uç noktaları, alanları, tanımlayıcıları, hataları, hız sınırlarını ve desteklenen ortamları doğrulayın.
Oyuncu erişimi, bakiyeler, olay işleme, veri saklama ve bölgeye özgü kontroller için sorumlular atayın.
Kimlik bilgilerini, yetkilendirme sınırlarını, callback doğrulamasını, gizli anahtar yenilemeyi ve en az ayrıcalık ilkesini kontrol edin.
Mükerrer etki yaratmayan işlemeyi, yeniden deneme kurallarını, mutabakatı ve belirsiz işlem durumlarını ele almayı gösterin.
Olumsuz senaryoları, kesintiye uğrayan oyunları ve servis kesintilerini, kayıtlı sonuçlar ve kurtarma beklentileriyle test edin.
İzlemeyi, alarmları, işletim talimatlarını, destek kişilerini ve olay eskalasyon yolunu kurun.
Kontrollü açılışı, geri alma ölçütlerini, sağlayıcı değişiklik bildirimlerini ve eski sürümlerin kullanım dışı bırakılmasını planlayın.
İçerik etkinleştirilmeden önce gerekli ticari hakların ve pazar onaylarının alındığını ayrıca doğrulayın.
iGaming API entegrasyonu ancak ekipler normal veri akışını ve kurtarma yolunu açıklayabildiğinde, sözleşmede belirtilen kontrolleri kanıtlayabildiğinde ve her önemli durum değişikliğinin sorumlusunu gösterebildiğinde üretime hazırdır. Uç nokta işin görünen kısmıdır; güvenilir entegrasyonu taşıyan, ortak operasyon sözleşmesidir.