Una integración de API iGaming es una conexión acordada entre la plataforma de un operador y otro servicio de software. Abarca más que los endpoints: deben definirse la identidad, la autoridad sobre los datos, la entrega de eventos, la recuperación de errores y las responsabilidades operativas.
Publicado
Representación conceptual de un límite de integración de API, no de una conexión real de clientes o proveedores de IGSOFTAPI.
Contenido
¿Qué es una integración de API iGaming?
Una integración de API iGaming es un intercambio definido de solicitudes, respuestas o eventos entre la plataforma de un operador y otro servicio usado en juegos en línea. Ese servicio puede proporcionar juegos, verificación de jugadores, pagos, datos de apuestas deportivas o herramientas operativas. La API establece cómo se comunican los sistemas; la integración es el trabajo más amplio de decidir qué información cruza esa frontera, qué sistema tiene autoridad para actuar sobre ella y qué pasa cuando falla la comunicación.
No existe una sola «API de casino» universal. Un proveedor puede ofrecer una interfaz de lanzamiento y eventos de rondas; otro, un servicio de cuentas o reportes. El operador puede conectarse directamente, mediante un agregador de juegos o con un adaptador administrado por su plataforma. Son decisiones arquitectónicas distintas, no promesas equivalentes de funciones o acceso comercial. Una conexión de red exitosa tampoco otorga derechos de distribución, licencias ni disponibilidad en un mercado determinado.
Comienza por el contrato de interfaz
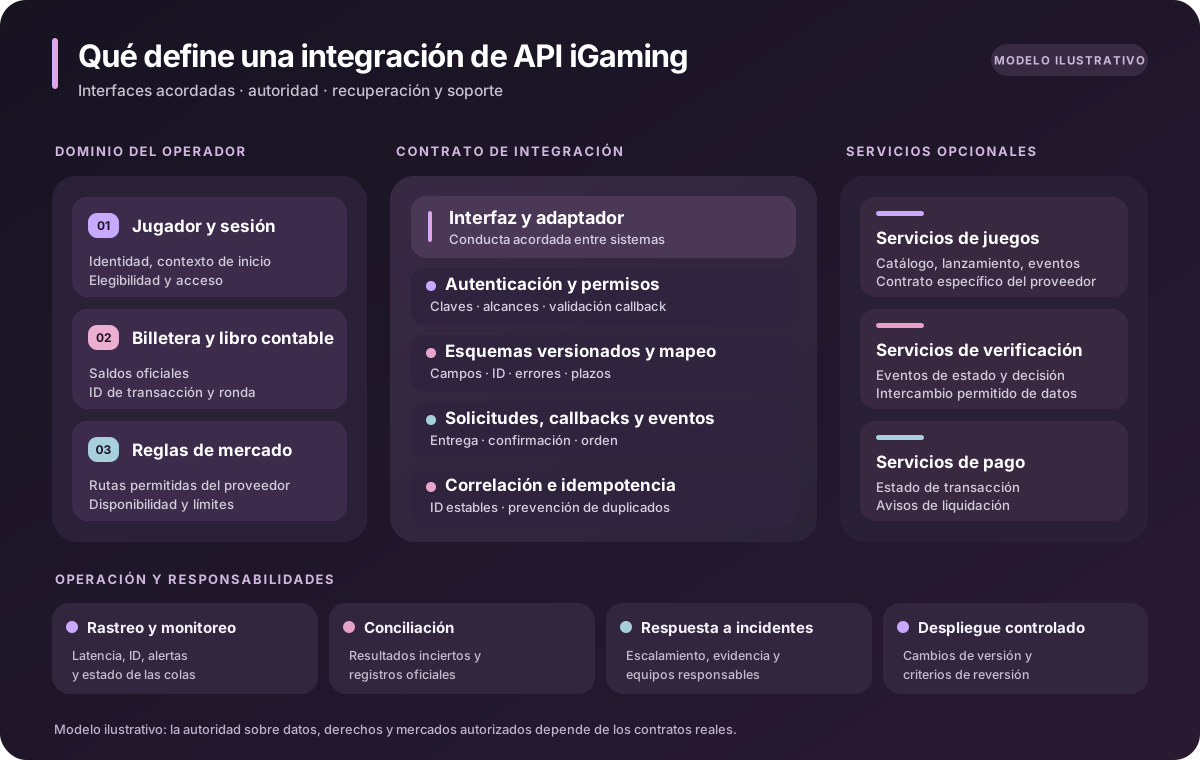
Antes de desarrollar un adaptador, las partes necesitan un contrato de interfaz: operaciones y versiones compatibles, esquemas de solicitudes y respuestas, identificadores obligatorios, autenticación, significado de estados y errores, límites de tiempo y avisos de cambios. En operaciones con efectos monetarios, también debe establecer el registro que tiene autoridad, la unicidad de las referencias de transacción y las reglas de recuperación. OpenAPI puede describir operaciones HTTP, esquemas de seguridad y callbacks o webhooks entrantes, pero una especificación legible por máquina no sustituye esos acuerdos operativos.
Área de integración
Datos que suelen intercambiarse
Responsabilidad que debe acordarse
Catálogo o contenido
ID de juegos del proveedor, atributos, disponibilidad
Quién relaciona los ID y confirma mercados autorizados
Jugador y sesión
Referencia opaca de jugador, contexto de sesión o lanzamiento
Quién autentica y autoriza el acceso
Billetera o transacción
Apuesta, premio, cancelación, referencias únicas de transacción y ronda
Qué libro contable tiene autoridad y cómo se tratan duplicados
Verificación o pago
Referencia de solicitud, estado, atributos permitidos
Quién decide, conserva datos y cambia estados
Operación y reportes
ID de evento, estado, marca de tiempo, clave de correlación
Quién reintenta, concilia y resuelve incidentes
Solicitudes, callbacks y webhooks
Una solicitud síncrona sirve cuando quien llama necesita una respuesta inmediata, por ejemplo si un juego existe o si se aceptó su lanzamiento. Un callback o webhook asíncrono informa un evento después de la respuesta original o de un cambio ocurrido en otro sistema. El receptor puede estar temporalmente fuera de servicio, así que la entrega, confirmación, los reintentos y el orden deben definirse para cada proveedor. Una respuesta HTTP exitosa a la solicitud inicial no necesariamente representa el estado final del proceso de negocio.
⊕Ampliar diagramaDistribución ilustrativa de responsabilidades, no un diagrama universal de producto. Las rutas de datos, reglas de eventos, responsabilidades de servicios y restricciones comerciales varían en cada integración.
Un mensaje de evento útil incluye identificadores estables del evento y objeto, el tipo de evento y una versión de esquema documentada. Aun así, el sistema receptor tiene que comprobar autenticidad y autorización, determinar si ya procesó el evento y aplicar las transiciones según su propio modelo de estados. Por ejemplo, la documentación general de webhooks muestra que puede haber entregas duplicadas y eventos fuera de orden. Las garantías exactas de un proveedor iGaming deben confirmarse en su contrato, no inferirse de otra API.
Autenticación y límites de confianza
Una integración de servidor a servidor puede usar una clave API, token Bearer, TLS mutuo u otro mecanismo definido por el proveedor. Los controles importantes son almacenamiento seguro de secretos, permisos limitados, transporte seguro, rotación de credenciales, separación de entornos y verificación de quién puede actuar sobre determinado jugador, cuenta o transacción. Las credenciales del proveedor deben permanecer en servidores confiables, no dentro de un iframe del juego en el navegador o en una aplicación móvil. El operador también debe evitar compartir más datos personales o financieros de los necesarios.
La autenticación responde quién envió una solicitud; la autorización, si esa parte puede realizar una acción específica. Una clave válida no debe permitir acceso a los datos de jugadores o billeteras de otro operador. Los callbacks entrantes requieren el mecanismo de validación indicado por el remitente. Mensajes firmados, transporte confiable y controles contra reproducción pueden formar parte del diseño, pero no existe un formato universal de firma de webhooks para todos los proveedores. OWASP identifica la autorización rota a nivel de objeto y la autenticación defectuosa entre los principales riesgos de las API.
Ejemplo: de la sesión al evento
Iniciar un juego permite ilustrar varios límites de responsabilidad. La siguiente secuencia es conceptual: ciertos proveedores combinan pasos, otros usan un agregador y las configuraciones de billetera difieren.
El jugador elige un juego en la interfaz del operador. La plataforma resuelve su referencia local y la ruta prevista al proveedor.
El operador verifica en un servidor confiable la sesión del jugador, restricciones del mercado, moneda y acceso a la cuenta.
La integración adapta los identificadores requeridos al contrato de lanzamiento acordado y autentica la solicitud del servidor.
El proveedor devuelve una aceptación de lanzamiento, un destino o un error según su comportamiento documentado.
El cliente abre el destino autorizado del juego; no es la fuente oficial de saldos financieros ni de elegibilidad del jugador.
Los eventos de ronda, billetera o estado siguen la ruta de servidor acordada, con identificadores estables y reglas explícitas de confirmación.
Si un evento tarda, falta o es objeto de disputa, se concilian los registros del operador y proveedor; el equipo responsable investiga el estado sin resolver.
El mismo enfoque de contrato primero aplica fuera de los juegos. Un proveedor de KYC puede devolver de manera asíncrona el estado de una revisión, mientras un proveedor de pagos puede informar un cambio de liquidación. Ningún evento debería redefinir de forma silenciosa las reglas de cuentas o del libro contable del operador sin una transición de estado acordada.
Reintentos, idempotencia y conciliación
Un timeout es ambiguo: el servicio remoto pudo rechazar, aceptar o incluso completar una operación mientras se perdía la respuesta. Repetir automáticamente una operación con efectos monetarios sin una identidad estable de transacción puede producir un segundo movimiento. El contrato debe definir reintentos seguros, detección de duplicados y cómo consultar o conciliar un resultado incierto. HTTP distingue métodos idempotentes de operaciones que no pueden repetirse con seguridad sin información adicional.
Usa identificadores estables y con alcance definido para transacciones y eventos; registra si una referencia ya fue aceptada.
Define transiciones de estado permitidas para apuesta, premio, cancelación y corrección, en lugar de tratar todos los eventos igual.
Conserva suficiente correlación entre proveedor, adaptador y libro contable oficial para investigar una respuesta perdida.
Documenta límites de reintento, manejo de mensajes en cola de fallos y conciliación manual para eventos que no se pueden reproducir sin riesgo.
El juego interrumpido necesita un plan de recuperación independiente. Por ejemplo, el RTS 10 de la Gambling Commission del Reino Unido establece expectativas sobre políticas justas de interrupción y capacidades de recuperación para los operadores sujetos a esos estándares. Es un ejemplo de una jurisdicción específica: no se pueden reemplazar las reglas de recuperación del negocio con un manejador genérico de «reintentar en caso de error». Las obligaciones de otros mercados deben evaluarse por separado.
Prueba los fallos, no solo el caso exitoso
Una demostración en sandbox dice poco si solo se prueba una solicitud válida y su respuesta. Usa casos basados en el contrato y criterios de aceptación explícitos; después compara la respuesta observada y el estado almacenado con el resultado esperado. Antes de producción, prueba fallas técnicas junto con las restricciones del negocio:
Credenciales faltantes o vencidas, permisos insuficientes y callbacks falsificados.
Sesión inactiva del jugador, mercado restringido, moneda no admitida o contenido no disponible.
Identificadores desconocidos, versiones de esquema incompatibles y respuestas de error mal formadas.
Referencias de transacción duplicadas, webhooks repetidos y eventos de estado fuera de orden.
Timeout después de completar la operación remota, reconexión de la red y rondas de juego inconclusas.
Caída del proveedor, reportes retrasados y registros que no coinciden y requieren conciliación.
También acuerda quién puede pausar la integración, revertir un despliegue o deshabilitar una ruta concreta a un proveedor. Las credenciales, endpoints y datos de prueba deben separarse de los de producción. Aprobar las pruebas no concede automáticamente derechos sobre contenido, autorizaciones regulatorias ni capacidad operativa para producción.
Observabilidad y respuesta a incidentes
Cuando un jugador informa que se interrumpió el lanzamiento o quedó una ronda sin liquidar, el equipo necesita seguir la misma operación por la plataforma del operador, el adaptador y el servicio externo. La telemetría útil incluye ID de solicitudes y eventos, ruta del socio, latencia, categoría de respuesta, reintentos, antigüedad en la cola y partidas pendientes de conciliación. El rastreo distribuido ayuda a relacionar llamadas entre servicios, como explica OpenTelemetry. No deben incluirse tokens confidenciales ni datos personales innecesarios en las trazas o registros.
La responsabilidad operativa importa tanto como la telemetría. Para monitorear hacen falta alertas acordadas, retención de registros, acceso seguro del personal de soporte, contactos de escalamiento y un proceso de decisión frente a incidentes. Una interfaz puede funcionar técnicamente mientras se retrasa un reporte de billetera o del proveedor; monitorea por separado el estado del negocio y la disponibilidad técnica. Almacena credenciales e identificadores de jugadores según las políticas aplicables de datos y seguridad.
¿Integración directa, agregada o administrada por plataforma?
Elegir no consiste simplemente en decidir entre «una API o muchas». Una conexión directa puede brindar al equipo mayor control del contrato de un proveedor específico, pero lo hace responsable del ciclo de vida del adaptador. Un agregador puede coordinar a varios proveedores de juegos detrás de una interfaz acordada, aunque todavía deben revisarse los derechos del contenido y los límites de responsabilidad. La integración administrada por la plataforma puede reducir parte del desarrollo del operador, pero este debe mantener visibilidad sobre responsables, incidentes y exportaciones de datos.
Compara opciones según los servicios y mercados realmente necesarios, la calidad de la documentación técnica, el comportamiento ante fallas y conciliación, los controles de seguridad, la gestión de cambios y el soporte. Que un proveedor aparezca nombrado en un sitio no demuestra una conexión activa ni licencia. Para el modelo más específico de agregación de contenido, consulta la guía relacionada sobre agregadores de juegos de casino.
Lista de verificación antes de producción
Confirma versión vigente de API, endpoints, campos, identificadores, errores, límites de solicitudes y entornos admitidos.
Asigna responsables de acceso de jugadores, saldos, procesamiento de eventos, conservación de datos y controles particulares de cada jurisdicción.
Verifica credenciales, límites de autorización, autenticidad de callbacks, rotación de secretos y acceso con privilegios mínimos.
Demuestra procesamiento seguro ante duplicados, reglas de reintentos, conciliación y tratamiento del estado incierto de transacciones.
Completa pruebas negativas, de interrupción de juegos y de fallas con resultados registrados y expectativas de recuperación.
Configura monitoreo, alertas, procedimientos operativos, contactos de soporte y ruta de escalamiento de incidentes.
Acuerda un despliegue controlado, criterios de reversión, avisos de cambios del proveedor y plan de retiro de versiones antiguas.
Confirma por separado que existen los derechos comerciales y permisos de mercado necesarios antes de activar contenido.
Una integración de API iGaming está lista para producción solo cuando los equipos pueden explicar el flujo normal de datos y el de recuperación, demostrar los controles acordados e identificar a los responsables de cada cambio importante de estado. El endpoint es la parte visible; la integración confiable depende de un contrato operativo compartido.