Cómo integrar una pasarela de pagos en un casino en línea
Integrar una pasarela de pagos en un casino en línea requiere mucho más que colocar un botón de cobro. El operador debe conectar su contrato comercial, los medios de pago y el saldo interno del jugador sin tomar una redirección del navegador como prueba de dinero recibido. La creación de una orden, la autorización, la captura, la liquidación, los reembolsos y los retiros pueden tener estados y tiempos diferentes. Esta guía explica los límites de responsabilidad, los flujos confiables para depósitos y retiros, los webhooks firmados, la prevención de duplicados, la conciliación y las verificaciones previas a producción.
Publicado
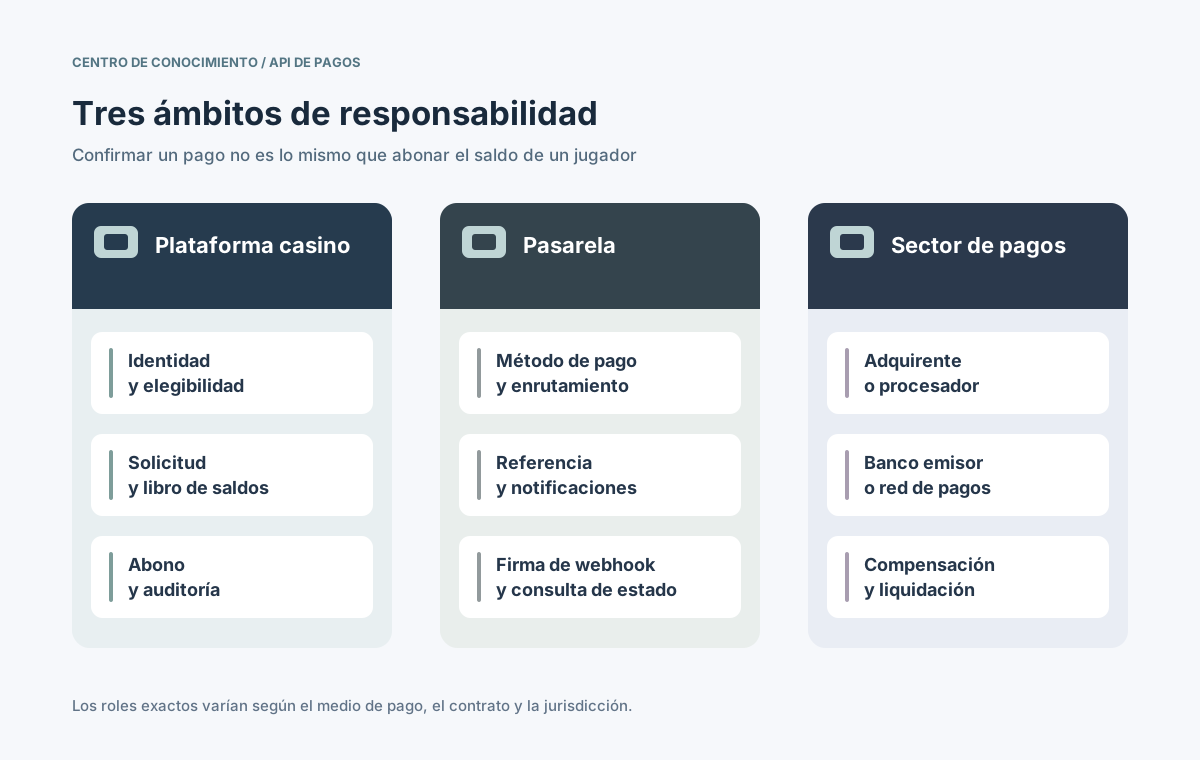
La pasarela transmite órdenes y estados; el casino conserva la responsabilidad del saldo y el historial financiero del jugador.
Contenido
¿Qué conecta una pasarela de pagos de casino?
La pasarela ofrece una interfaz técnica entre la plataforma y los medios de pago o procesadores externos. Puede crear sesiones, enrutar solicitudes, enviar cambios de estado y exponer reportes. Sin embargo, no necesariamente es el banco, el adquirente, el proveedor de retiros ni quien custodia los fondos del comercio. La distribución de funciones depende de cada contrato y método.
El casino mantiene un libro propio del saldo de sus jugadores. Una respuesta HTTP favorable, una redirección exitosa o una autorización provisional no bastan para hacer un abono irreversible. Se necesita definir la evidencia aceptada, asignar un identificador interno y vincularlo a la referencia del proveedor. Un pago suele tener varios estados, no una sola señal final. [3]
¿Qué contratos y parámetros de API se necesitan primero?
Antes de desarrollar, identifica la empresa comerciante, la entidad que procesa, los depósitos y retiros aprobados, las monedas de liquidación, las reservas, la responsabilidad por disputas y los países permitidos. Una credencial de pruebas solo demuestra acceso al entorno de ensayo, no autorización productiva.
Área
Definición del proveedor
Validación del operador
Cobertura comercial
Razones sociales, países y métodos
Aprobación para casino y mercados
API de depósito
Creación, estado, redirección o formulario
Orden única, monto y moneda
Webhooks
Firmas, reintentos, entrega
Verificación, almacenamiento y deduplicación
Retiros
API de pagos o socio independiente
Elegibilidad, autorización y beneficiario
Ciclo del dinero
Captura, liquidación, devolución, disputas
Estado del libro de saldos
Operaciones
Reportes, límites, escalamiento
Conciliación y respuesta a incidentes
Solicita el contrato técnico exacto y el diagrama de estados de cada medio de pago. Aclara quién puede reembolsar, bajo qué condiciones se revierte un retiro y cómo llegan las notificaciones de fallos tardíos.
¿Cómo pasa un depósito por la pasarela?
El depósito empieza con una intención registrada en el servidor y asociada a un jugador autenticado y autorizado. El casino guarda monto, moneda y referencia interna inmutable; después solicita a la pasarela aprobada crear el pago. La respuesta puede incluir página hospedada, enlace de redirección o token, según la integración.
Validar jugador, país, método, moneda y límites antes de registrar la solicitud.
Guardar primero el folio interno y vincular después la referencia externa del proveedor.
No interpretar estados pendiente, redirigido o autorizado como abono definitivo.
Registrar el saldo una sola vez tras un evento verificado o consulta confiable del estado.
El jugador puede cerrar el formulario, terminar un desafío de autenticación o volver al casino antes del resultado definitivo. La URL de regreso debe informar el avance y consultar una fuente autorizada, nunca confirmar por sí sola el dinero recibido. [3][7]
¿Por qué son indispensables los webhooks firmados para abonar?
Un resultado puede llegar después del tiempo de espera de la petición original. Una recepción segura de webhooks separa conservar un evento externo de modificar la billetera interna. Adyen documenta verificación HMAC para los webhooks compatibles; cada proveedor tiene sus propias firmas, tipos de mensaje y reintentos. [5]
Recibir el evento por HTTPS y verificar origen, firma, formato y cuenta de comercio.
Guardar mensaje original y clave única en una cola duradera; responder dentro del plazo de entrega.
Relacionar la referencia del proveedor con la orden y comprobar jugador, monto, moneda y transición.
Con una transacción de base de datos, aplicar exactamente un abono permitido en el libro de saldos.
Tratar duplicados y mensajes fuera de orden como evidencia; investigar contradicciones sin borrar movimientos.
⊕Ampliar diagramaLos eventos atraviesan sistemas distintos; el libro oficial de saldos pertenece al operador del casino.
La idempotencia funciona en ambos sentidos: las llamadas salientes repetidas requieren la misma clave segura cuando existe soporte; los eventos entrantes necesitan deduplicación y restricciones únicas en los abonos. Como las claves del proveedor pueden caducar, la garantía financiera interna debe persistir. [4]
¿En qué difieren autorización, captura y liquidación?
En pagos con tarjeta, una autorización puede reservar fondos, la captura concretar el cargo y la liquidación llegar más tarde. Otros medios manejan fases distintas. Por eso los eventos externos deben mapearse a la política aprobada de abonos del casino, en lugar de reducirse a un indicador de éxito. [3]
Evento
Qué puede significar
Lectura del casino
Pago creado
Existe solicitud o sesión
Pendiente, sin prueba de fondos
Autorizado
Emisor aprobó o reservó dinero
No equivale a liquidación final
Capturado o confirmado
Procesador notifica ejecución
Abono según política, sin duplicar
Liquidado
Se alcanzó una etapa contable posterior
Conciliar reportes y banco
Reembolsado o disputado
Ajuste posterior del cargo
Movimiento separado e investigación
El operador puede habilitar saldo antes de la liquidación bancaria si su política de riesgo lo permite expresamente. Sin embargo, ese abono no prueba que el banco ya transfirió fondos. Eventos del proveedor, movimientos internos y liquidaciones deben estar relacionados pero separados.
¿Cómo se integran retiros y pagos a jugadores?
Un retiro no es un depósito con monto negativo. Suele requerir verificación del jugador y beneficiario, solicitud interna, reserva de saldo, aprobaciones y un canal de pago permitido. El socio que paga retiros puede ser distinto al que recibe depósitos, según contrato y mercado.
Crear solicitud tras verificar jugador, saldo, método, beneficiario y políticas.
Reservar los fondos en el libro interno mientras se aprueba y procesa la operación.
Enviar una sola vez a la API de pagos permitida y conservar referencia y estado externos.
Concluir, liberar o corregir la reserva conforme al resultado verificado y conciliar después.
Enviado, aceptado para procesamiento, pagado y fallido son estados distintos. Que la API acepte una solicitud no garantiza que el beneficiario reciba el dinero. Las situaciones inciertas requieren revisión controlada, no un segundo envío automático.
¿Qué cambia con checkout hospedado, tokens y PCI DSS?
Las páginas hospedadas y los campos controlados por el procesador pueden reducir la exposición del casino a los datos de tarjeta, pero no eliminan automáticamente las obligaciones PCI DSS. El PCI Security Standards Council destaca la vigilancia de terceros aun con procesamiento externalizado y los controles de seguridad sobre scripts de pago. [1][2]
Preferir formularios hospedados o tokens compatibles para que el servidor no reciba datos de tarjeta innecesarios.
No registrar códigos de verificación, secretos de API, tokens de acceso ni cargas sensibles en logs generales.
Proteger scripts del checkout, orígenes permitidos, credenciales y claves de verificación de webhooks.
Definir propiedad, reutilización, retención y borrado de tokens; no son identificadores universales de tarjeta.
Documenta el recorrido real de los datos y consulta la validación PCI que corresponda con el adquirente o asesor competente. Un iframe hospedado no sustituye una evaluación del alcance.
¿Dónde entran 3-D Secure, riesgo y permisos por mercado?
EMV 3-D Secure sirve para autenticar al tarjetahabiente en pagos a distancia compatibles. La necesidad de un desafío y su experiencia dependen de las partes y la configuración. Autenticar no equivale a autorizar el cargo, liquidarlo ni aprobar actividades de casino. [7]
Control
Función externa
Responsabilidad del casino
3-D Secure
Autenticación del emisor y la red
Manejar desafío y continuación
Antifraude
Señales y controles del procesador
Aplicar reglas propias de jugadores
Cobertura
Canales y cuenta comercial permitidos
Confirmar aceptación de casinos por país
Moneda y límites
Topes, conversión y ventanas
Conservar importe exacto y reglas internas
Disputas
Devoluciones y ajustes de red
Evidencia, libro contable y auditoría
Que un método aparezca en la API o el catálogo no prueba licencias, requisitos de edad ni permisos para juegos de azar. Obtén condiciones escritas vigentes por empresa, país, modelo de negocio y medios de depósito y retiro.
¿Cómo conciliar diferencias, fallas y pagos pendientes?
En producción aparecen eventos tardíos, callbacks repetidos, reembolsos, comisiones y horarios de corte. Relaciona los movimientos de la billetera con las referencias de pago y, de forma separada, con los informes del procesador y los bancos. El Payment accounting report de Adyen ilustra estados y comisiones; cada proveedor usa su propio diseño. [6]
Asignar identificadores inmutables distintos a orden, evento, asiento de billetera y conciliación.
Alertar ante pendientes antiguos, referencias duplicadas, importes distintos, fallas de webhook y reembolsos inesperados.
Limitar reintentos con clave idempotente y espera; investigar resultados desconocidos antes de volver a cobrar.
Definir responsables de diferencias de liquidación, disputas, cortes y retiros fallidos.
La supervisión debe separar disponibilidad de la pasarela, aceptación por método, retrasos de webhooks y cola interna de asientos. Un HTTP 200 del servicio no demuestra que depósitos y retiros funcionen bien.
¿Qué pruebas deben pasar antes de cobrar dinero real?
La salida a producción debe revisar la aprobación comercial y el movimiento de fondos, no solo un pago de prueba exitoso. Proveedor, cumplimiento, finanzas e ingeniería del casino deben firmar sus responsabilidades.
Confirmar por escrito aceptación de casinos, empresa, países, divisas, depósitos y canales de retiro.
Validar secretos, checkout, firmas, permisos y obligaciones PCI.
Probar éxito, rechazo, abandono, demora, timeout, duplicados y eventos fuera de orden.
Demostrar abono único, reservas para retiros, ajustes y conciliación con reportes financieros.
Simular caída del procesador, diferencias contables, contracargos y escalamiento manual.
Una integración resistente identifica quién controla cada estado, quién autoriza ajustes y qué prueba respalda el saldo final del jugador. La pasarela mueve mensajes de pago; el operador conserva una billetera confiable.