O cadastro de jogadores combina abertura da conta, comprovação de identidade e decisão sobre quais operações a pessoa poderá realizar. Uma integração KYC geralmente registra um solicitante ou uma sessão em um fornecedor, direciona o jogador a uma interface protegida para envio de evidências e recebe o resultado por webhook ou consulta à API. O resultado técnico não define sozinho as obrigações legais da operadora nem libera automaticamente apostas. Regras de idade, prevenção à lavagem de dinheiro, verificações adicionais e retenção documental variam conforme mercado e licença. Este artigo separa a evidência analisada pelo fornecedor, a política de acesso da operadora e a trilha de auditoria, além de detalhar erros, reenvios e testes de aceitação.
Publicado em
O serviço KYC entrega o resultado da identificação; a liberação para jogar e pagar continua sob controle da operadora.
Neste artigo
Qual a diferença entre KYC e abertura de conta?
O cadastro cria a conta do jogador nos sistemas da operadora. Know Your Customer (KYC) é um processo separado de coleta e análise de evidências que pode comprovar identidade, idade e outros atributos necessários. Uma aprovação do fornecedor serve de informação para a decisão interna, mas não garante permissão geral para depositar, apostar ou sacar. As exigências mudam conforme jurisdição e atividade. [4] [5]
Uma integração robusta separa os estados de cadastro, análise documental, avaliação de risco/AML e autorização de funcionalidades. Durante uma revisão, o jogador talvez possa atualizar o perfil, mas continue impedido de realizar certas operações financeiras. Uma reprovação ou verificação expirada não deve apagar a conta nem o histórico monetário. [1] [3]
Quais sistemas e identificadores precisam ser vinculados?
Os componentes comuns são serviço de contas, regras de mercado e risco, backend de onboarding, API e SDK do fornecedor, receptor de webhooks assinados, serviço de decisão e armazenamento protegido de auditoria. Associe de forma estável a conta interna aos IDs de solicitante e sessão. As chaves de integração devem permanecer no servidor. [1] [3]
Registro
Função
Limite de controle
ID do jogador
Identificar a conta interna
Nunca confiar em campo do navegador
ID do solicitante
Agrupar evidências externas
Vínculo a uma conta correta
ID da sessão
Rastrear uma tentativa
Separado do ID de jogador
Versão da política
Explicar os controles
Definida pela operadora
ID do webhook
Identificar reenvios
Deduplicar antes de alterar
ID da decisão
Registrar resultado do acesso
Histórico protegido e durável
Os termos não são intercambiáveis: um fornecedor diferencia solicitante e nível de verificação, enquanto outro gerencia sessões e decisões. Preserve identificadores originais, versione os adaptadores e não inclua dados pessoais em URLs de rastreamento ou análises gerais. [1] [3] [6]
Quais regras definir antes de solicitar documentos?
Antes de criar uma sessão externa, identifique mercado, produto e requisitos de risco aplicáveis. Cadastro, depósito e atividades posteriores podem exigir etapas diferentes. O FATF descreve devida diligência baseada em risco dentro de seu escopo; isso não estabelece uma regra uniforme para todos os cassinos do mundo. Confirme as exigências locais e de licença. [4] [5]
Identifique mercado e entidade operadora usando o contexto confiável da conta.
Estabeleça controles de idade, identidade, AML e escalonamento conforme a jurisdição.
Escolha documentos aceitos e fluxo do SDK antes de iniciar a coleta.
Apresente informações de privacidade, base legal e procedimento para falhas ou adiamentos.
Não colete todos os atributos possíveis por precaução. O escopo deve ser necessário e proporcional; biometria e pesquisas adicionais merecem avaliação jurídica e de segurança própria. Documente quem pode revisar manualmente o resultado do fornecedor e em quais condições. [5] [6]
Como funciona o fluxo completo de uma API KYC?
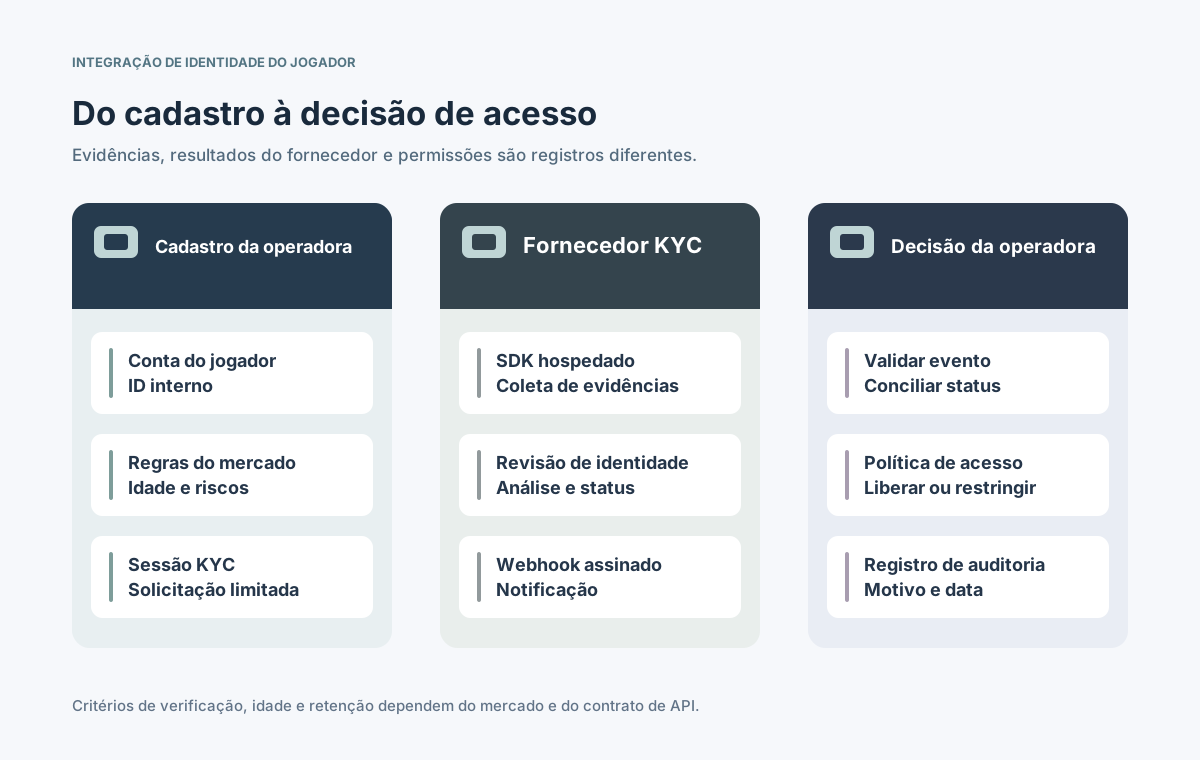
O backend cria um perfil ou sessão de verificação com a configuração aprovada, recebe um token temporário ou link hospedado e encaminha o jogador à interface segura de documentos. O fornecedor realiza a análise e envia um webhook. A operadora verifica a autenticidade, concilia o resultado atual e aplica sua própria política de permissões. [1] [2] [3]
Crie ou reutilize o solicitante correto associado à conta autenticada.
Abra uma sessão com as etapas exigidas e o SDK ou formulário autorizado.
Armazene IDs do fornecedor sem expor chaves API permanentes no navegador.
Valide o webhook assinado, confira o status oficial e só então atualize a decisão de acesso.
⊕Ampliar diagramaO serviço externo analisa evidências; a operadora decide quais ações de jogo e pagamento são permitidas.
Concluir a tela do SDK ou receber HTTP 200 na criação da sessão não equivale a aprovação. O jogador pode sair, a análise pode continuar em segundo plano e novos documentos podem ser solicitados. Mostre uma situação de espera realista até obter resposta confiável no servidor. [2] [3]
Como proteger as sessões e links de coleta do SDK?
Um SDK ou fluxo hospedado adequado evita que imagens de documentos transitem desnecessariamente pelo frontend do cassino. Gere tokens de cliente no backend, vincule-os à conta e ao procedimento e respeite validade e restrições de origem do fornecedor. Nunca incorpore chaves API permanentes ao aplicativo móvel ou ao JavaScript público. [1] [3]
Evento
Decisão do servidor
Teste de falha
Sessão criada
Vincular conta e fluxo
Rejeitar conta de terceiros
Token expirado
Renovar pelo backend
Link antigo inutilizável
Jogador abandona
Manter status verdadeiro
Retomar sem criar duplicata
Exigência adicional
Permitir novo envio correto
Sem aprovação indevida
Cliente reconecta
Consultar status externo
Pendência continua visível
Fornecedores podem oferecer leitura documental, prova de vida e outras etapas, mas capacidades e rotas de dados variam. Um formulário genérico de upload não substitui avaliação de segurança, acessibilidade, localização, informação e contratos de tratamento. [1] [4] [6]
Como autenticar webhooks e conciliar o resultado?
Resultados KYC normalmente chegam de modo assíncrono. Verifique a assinatura sobre os bytes originais conforme o mecanismo exato do fornecedor e depois confirme se perfil e sessão pertencem ao jogador esperado. O Sumsub documenta um digest HMAC; outros serviços adotam esquemas diferentes. TLS não substitui autorização por objeto. [2] [7]
Receba o corpo bruto e valide a assinatura antes de qualquer mudança de estado.
Confira solicitante, sessão, mercado e conta com registros internos confiáveis.
Elimine eventos repetidos por identidade estável e registre a transição atomicamente.
Consulte a API oficial quando notificações estiverem ausentes ou contraditórias.
Um sinal de sucesso emitido pelo navegador não autoriza liberar apostas ou pagamentos. O receptor deve lidar de forma idempotente com retransmissões e ter uma via de reconciliação. Mantenha logs mínimos, segredos no backend e rotação de chaves previamente definida. [1] [2]
Como estados pendentes, aprovados e recusados afetam o acesso?
Provedores retornam estados como pendente, em análise, aprovado, recusado ou necessidade de novos documentos, mas os códigos diferem entre APIs. A operadora deve normalizá-los por uma política versionada. Aprovação de identidade não elimina automaticamente restrições de idade, sanções, jogo responsável e critérios específicos do mercado. [1] [3] [5]
Estado interno
Resposta da operadora
Proteção
Não iniciado
Exibir a verificação
Sem liberação implícita
Pendente / revisão
Restringir funções controladas
Manter retomada
Novo envio exigido
Solicitar evidência correta
Não duplicar perfil
Fornecedor aprovou
Avaliar outras regras
Sem liberação universal
Recusado / escalonado
Restringir e revisar
Motivo e recurso registrados
Defina o que cada decisão autoriza em cadastro, depósito, aposta, retirada e manutenção da conta. Guarde quem decidiu, quando, qual versão de regra e justificativa, sem replicar os documentos originais por todos os serviços. [5] [6]
Quais cuidados adotar com privacidade e retenção?
Documentos de identidade, atributos extraídos e material biométrico são altamente sensíveis. Compartilhe apenas os campos necessários a uma finalidade legítima e limite acesso aos serviços autorizados. O artigo 5 do GDPR estabelece, quando aplicável, princípios de finalidade, minimização, limitação de armazenamento e segurança; outras retenções obrigatórias também devem ser consideradas. [4] [6]
Registre os papéis de controlador e operador de dados, locais de transferência, base legal e contratos.
Prefira atributos verificados e referências de resultado a cópias desnecessárias de documentos.
Criptografe dados, aplique controles de acesso e remova detalhes sensíveis de logs e suporte.
Defina prazos de retenção, exclusão, bloqueios legais e consulta à trilha de auditoria.
Biometria e decisões automatizadas podem exigir salvaguardas adicionais. A presença de uma função no SDK não comprova sua licitude. Nova verificação e investigação precisam de propósito definido, acesso controlado e registro de auditoria. [4] [6]
Como tratar falhas, eventos duplicados e nova verificação?
A rede pode falhar entre criação de sessão, envio de provas, revisão e recebimento do webhook. Repetir criação não deve gerar perfis indevidos; receber duas vezes a mesma decisão não pode mudar permissões incorretamente. Use identificadores estáveis, idempotência compatível com o fornecedor, consulta de status e transições sob controle da operadora. [1] [2]
Retome processos abandonados sem confundir identidades de jogadores distintos.
Deduplicate notificações tardias e encaminhe decisões finais contraditórias à revisão.
Coloque situações indefinidas em reconciliação e exiba pendência honesta ao usuário.
Inicie nova verificação por motivo documentado, preservando decisões anteriores.
Monitore assinaturas inválidas, demora de análise, abandono e fila de revisão manual.
Planeje indisponibilidade do fornecedor, migração de cadastros e atualização de contratos. Atendimento e compliance devem diferenciar erro técnico, falta de documentos, risco em análise e recusa definitiva para não informar o jogador incorretamente. [3] [5]
Quais testes de aceitação devem preceder o lançamento?
A homologação deve avaliar mais que a abertura do SDK. Confira identidade vinculada à conta correta, captura segura, resultado entregue ao backend e impacto nas permissões da operadora. Recursos restritos precisam permanecer fechados até a decisão adequada. Teste separadamente cada mercado e configuração de verificação.
Cadastre o jogador, abra a sessão KYC e confirme o vínculo de todos os identificadores.
Use ID de solicitante ou token de outra conta e verifique a rejeição.
Teste pendência, documento adicional, recusa, expiração e análise manual sem acesso prematuro.
Perda e repetição de webhook assinado, assinatura inválida e idempotência das alterações.
Audite minimização de dados, funções de acesso, retenção, alertas e escalonamento.
Antes da produção, obtenha aprovação de integração, segurança, privacidade e responsáveis de compliance relevantes. Preserve evidências dos testes e ensaie desativar o fluxo. O objetivo é ligar a prova de identidade à decisão da operadora sem expor dados ou liberar incorretamente jogo e pagamentos. [2] [4] [6]