Beim Onboarding eines Spielers kommen Kontoerstellung, Identitätsnachweis und die Entscheidung über erlaubte Funktionen zusammen. Häufig legt das Backend einen Antragsteller oder eine Verifizierungssitzung beim KYC-Dienst an, öffnet einen geschützten Ablauf für Dokumente und erhält das Ergebnis später über Webhooks oder eine Statusabfrage. Eine positive technische Prüfung legt jedoch weder die Pflichten des Betreibers fest noch erlaubt sie automatisch Glücksspiele. Altersgrenzen, Geldwäscheprävention, zusätzliche Kontrollen und Aufbewahrungsfristen unterscheiden sich nach Markt und Lizenz. Dieser Artikel trennt die Nachweise des Dienstes von den Betreiberentscheidungen und erklärt API-Abläufe, Ausfälle sowie Abnahmetests für eine nachvollziehbare Integration.
Veröffentlicht
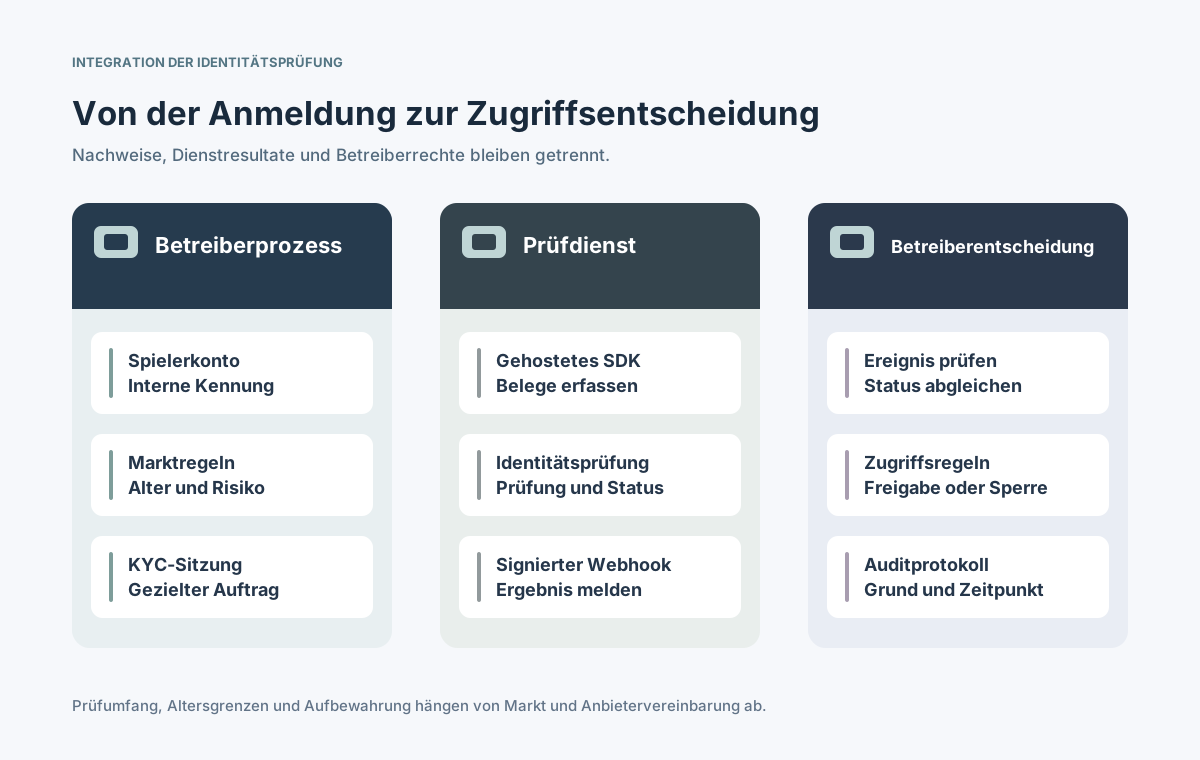
Der Prüfdienst liefert Identitätsnachweise; die Entscheidung über Spiel- und Zahlungsrechte bleibt beim Betreiber.
Inhalt
Worin unterscheiden sich KYC-Prüfung und Kontoeröffnung?
Die Registrierung erzeugt ein Spielerkonto beim Betreiber. Know Your Customer (KYC) bezeichnet dagegen die Sammlung und Prüfung von Nachweisen, etwa zur Identität, zum Alter oder zu erforderlichen Merkmalen. Ein positives Ergebnis des Dienstes ist eine Grundlage für die Entscheidung des Betreibers, aber keine allgemeine Erlaubnis zum Einzahlen, Spielen oder Auszahlen. Die konkreten Pflichten sind markt- und geschäftsabhängig. [4] [5]
Eine belastbare Lösung führt getrennte Zustände für Registrierung, Dokumentenprüfung, Risiko- beziehungsweise AML-Bewertung und Produktrechte. Während einer Prüfung darf ein Spieler beispielsweise sein Profil ändern, aber noch keine beschränkten Zahlungen ausführen. Ablehnung oder Ablauf einer Prüfung dürfen Kontodaten und abgeschlossene Finanzvorgänge nicht einfach löschen. [1] [3]
Welche Systeme und Kennungen müssen verbunden werden?
Beteiligt sind in der Regel Kontodienst, Markt- und Risikoregeln, Onboarding-Backend, KYC-API mit SDK, signierter Webhook-Empfänger, Entscheidungsdienst und geschütztes Auditprotokoll. Ordnen Sie die interne Spielerkennung dauerhaft der Antragsteller- und Sitzungskennung des Anbieters zu; API-Schlüssel bleiben ausschließlich serverseitig. [1] [3]
Datensatz
Zweck
Kontrollgrenze
Interne Spieler-ID
Betreiberkonto erkennen
Nicht aus Browserdaten übernehmen
Antragsteller-ID
Nachweise beim Dienst bündeln
Nur dem richtigen Konto zuordnen
Prüfsitzungs-ID
Einzelnen Versuch verfolgen
Nicht mit Spieler-ID verwechseln
Richtlinienversion
Prüfumfang erklären
Vom Betreiber verwaltet
Webhook-Ereignis-ID
Doppelte Meldungen finden
Vor Änderung deduplizieren
Entscheidungs-ID
Rechteentscheidung dokumentieren
Dauerhaft und zugriffsgeschützt
Die Begriffe sind je nach Dienst verschieden. Während ein Anbieter Antragsteller und Prüfstufen trennt, verwaltet ein anderer Sitzungen und zugehörige Entscheidungen. Bewahren Sie Originalkennungen auf, versionieren Sie die Adapter und vermeiden Sie personenbezogene Werte in Trace-URLs oder allgemeinen Analytics. [1] [3] [6]
Welche Regeln gelten vor Beginn der Datenerfassung?
Klären Sie vor der externen Sitzung den Markt, das Produkt und das anzuwendende Risikomodell. Für Anmeldung, Einzahlung oder spätere Aktivität können unterschiedliche Nachweise erforderlich sein. FATF beschreibt risikobasierte Sorgfaltspflichten innerhalb seines Anwendungsbereichs; daraus folgt keine einheitliche Pflicht für jedes Casino weltweit. Maßgeblich sind die tatsächlich geltenden nationalen Regeln. [4] [5]
Markt und verantwortliche Betreiberfirma aus vertrauenswürdigen Kontodaten bestimmen.
Alters-, Identitäts-, AML- und Eskalationspflichten für das konkrete Angebot definieren.
Zulässige Dokumente und passende SDK-Prüfstufe vor der Erfassung wählen.
Informationen, Rechtsgrundlage und verständliche Behandlung von Abbrüchen sicherstellen.
Sammeln Sie nicht vorsorglich jedes mögliche Identitätsmerkmal. Die Verarbeitung muss zur festgelegten Aufgabe passen; biometrische Verfahren und zusätzliche Screenings erfordern eigene rechtliche und technische Bewertungen. Regeln Sie auch, wer ein Ergebnis manuell übersteuern darf. [5] [6]
Wie läuft eine KYC-API-Integration vollständig ab?
Das Backend legt einen Antragsteller oder eine Prüfsitzung unter der festgelegten Konfiguration an, erhält einen zeitlich begrenzten Link beziehungsweise Client-Token und öffnet den geschützten Erfassungsvorgang. Danach verarbeitet der Anbieter die Daten und sendet eine signierte Meldung. Der Betreiber prüft das Ereignis, gleicht den aktuellen Status ab und setzt seine eigenen Zugriffsregeln um. [1] [2] [3]
Den passenden Antragsteller für das authentifizierte Betreiberkonto anlegen oder wiederverwenden.
Eine begrenzte Sitzung beginnen und den vorgesehenen gehosteten Ablauf öffnen.
Anbieter- und Versuchskennungen serverseitig speichern, ohne permanente API-Schlüssel offenzulegen.
Webhook prüfen, maßgeblichen Status lesen und erst dann die Betreiberfreigabe aktualisieren.
⊕Diagramm vergrößernDer KYC-Dienst bewertet Nachweise, doch Spiel- und Zahlungsrechte setzt der Betreiber selbst.
Ein erfolgreiches Öffnen des SDK oder eine positive Antwort auf die Sitzungserstellung ist noch kein Prüfungsergebnis. Spieler können den Browser schließen, Prüfungen dauern asynchron an und zusätzliche Unterlagen können nötig sein. Bis zum bestätigten Resultat muss die Oberfläche einen ehrlichen Zwischenstatus anzeigen. [2] [3]
Wie werden SDK-Sitzungen und Erfassungslinks gesichert?
Ein geeignetes gehostetes Formular oder Anbieter-SDK kann verhindern, dass Dokumentbilder unnötig den Casino-Frontend-Stack durchlaufen. Erzeugen Sie Client-Token ausschließlich im Backend, binden Sie sie an Konto und Prüfvorgang und beachten Sie die vom Anbieter beschriebenen Laufzeiten sowie Herkunftsbeschränkungen. Dauerhafte Schlüssel gehören weder in Web- noch in Mobile-Code. [1] [3]
Ereignis
Serverreaktion
Test
Sitzung ausgestellt
Konto und Prüfstufe binden
Fremdes Konto ablehnen
Client-Token abgelaufen
Über Backend erneuern
Alter Token gesperrt
Erfassung abgebrochen
Prüfstatus erhalten
Wiederaufnahme ohne Duplikat
Zusatzbeleg benötigt
Korrekte Nachreichung öffnen
Keine falsche Freigabe
Browser erneut verbunden
Status beim Dienst abgleichen
Offene Prüfung bleibt sichtbar
Anbieter können Dokumentenprüfung, Liveness und weitere Funktionen unterstützen, doch Datenwege und Verfügbarkeit variieren. Eine einfache Datei-Upload-Maske ersetzt keine Prüfung von Sicherheit, Barrierefreiheit, Lokalisierung, Einwilligungen und Datenflüssen. [1] [4] [6]
Wie werden KYC-Webhooks geprüft und abgeglichen?
Ergebnisse kommen häufig zeitversetzt. Authentifizieren Sie Webhooks nach der konkreten Signaturregel des Anbieters auf Basis der unveränderten Request-Bytes und prüfen Sie anschließend die richtige Zuordnung zu Konto und Prüfsitzung. Sumsub beschreibt HMAC-Digests; andere Dienste verwenden andere Verfahren. TLS allein ersetzt keine Objektberechtigungsprüfung. [2] [7]
Original-Request-Body erfassen und Signatur vor jeder Zustandsänderung verifizieren.
Antragsteller, Sitzung, Markt und erwartetes Betreiberkonto miteinander abgleichen.
Stabile Ereigniskennung deduplizieren und Statuswechsel atomar protokollieren.
Fehlende oder widersprüchliche Meldungen über die offizielle Status-API abgleichen.
Eine Erfolgsmeldung des Browsers ist kein Grund, Spiele oder Zahlungen freizuschalten. Der Empfänger muss Wiederholungen idempotent verarbeiten und bei Ausfällen erneut abgleichen können. Speichern Sie nur notwendige Logdaten und halten Sie Geheimnisse im Backend mit geregelter Schlüsselrotation. [1] [2]
Welche Folgen haben ausstehende, positive und negative Resultate?
Prüfdienste verwenden Zustände wie ausstehend, manuelle Prüfung, bestätigt, abgelehnt oder erneute Einreichung. Bedeutung und konkrete Felder sind anbieterspezifisch; der Betreiber übersetzt sie in eigene, versionierte Regeln. Ein positives Dokumentenresultat beseitigt nicht automatisch andere Alters-, Sanktions-, Risikospiel- oder Marktbeschränkungen. [1] [3] [5]
Normalisierter Status
Aktion des Betreibers
Schutzregel
Nicht gestartet
Erforderlichen Ablauf anbieten
Keine implizite Freigabe
Ausstehend / Prüfung
Beschränkte Funktionen sperren
Fortsetzung möglich
Nachreichung notwendig
Benötigte Daten anfragen
Kein zweiter Antragsteller
Dienst positiv
Weitere Marktregeln prüfen
Keine globale Freischaltung
Abgelehnt / eskaliert
Sperren und prüfen
Grund und Beschwerdeweg
Definieren Sie getrennt, welche Schritte für Registrierung, Einzahlung, Wette, Auszahlung und Kontopflege gelten. Wer, wann, mit welcher Richtlinie und aus welchem Grund entschied, muss nachvollziehbar sein, ohne rohe Dokumentbilder in alle Systeme zu kopieren. [5] [6]
Was ist bei Datenschutz und Aufbewahrung wichtig?
Identitätsdokumente, extrahierte Merkmale und biometrische Daten sind besonders sensibel. Der Betreiber sollte nur benötigte Informationen erhalten und Zugriffe auf berechtigte Dienste beschränken. Artikel 5 der DSGVO nennt bei anwendbarer Verarbeitung Zweckbindung, Datenminimierung, Speicherbegrenzung und Sicherheit. Weitere verbindliche Aufbewahrungspflichten müssen ebenfalls berücksichtigt werden. [4] [6]
Verantwortliche, Auftragsverarbeiter, Übermittlungsorte, Rechtsgrundlagen und Verträge festhalten.
Statt Dokumentkopien möglichst geprüfte Attribute und Ergebnisreferenzen speichern.
Sensible Daten verschlüsseln, Rollen begrenzen und Logs sowie Support-Nachrichten bereinigen.
Aufbewahrung, Löschung, rechtliche Sperrfristen und Audit-Zugriffe dokumentieren.
Biometrische Analysen und automatisierte Entscheidungen können zusätzliche Voraussetzungen auslösen; eine SDK-Funktion ist keine rechtliche Freigabe. Jede erneute Prüfung und Untersuchung benötigt Zweck, Zugriffsrechte und ein eigenes Auditprotokoll. [4] [6]
Wie behandelt die Integration Ausfälle, Duplikate und neue Prüfungen?
Zwischen Sitzungsanlage, Belegerfassung, Prüfung und Zustellung kann die Verbindung ausfallen. Ein wiederholter Erstellungsaufruf darf nicht unbemerkt weitere oder fremde Antragsteller erzeugen; ein dupliziertes Ergebnis darf Zugriffsrechte nicht mehrfach umschalten. Benötigt werden stabile Zuordnungen, anbietergerechte Idempotenz, Statusabgleich und kontrollierte Zustandswechsel. [1] [2]
Abgebrochene Sitzungen fortführen, ohne Konten unterschiedlicher Spieler zu mischen.
Wiederholte Webhooks ausfiltern und widersprüchliche Endergebnisse zur Prüfung stellen.
Unklare Fälle abgleichen und dem Spieler einen korrekten Wartestatus anzeigen.
Erneute Identitätsprüfung nach dokumentierter Regel starten und alte Entscheidungen bewahren.
Signaturfehler, Prüfzeiten, unvollständige Prozesse und Warteschlangen überwachen.
Bereiten Sie Ausfälle, Migrationen und geänderte API-Versionen vor. Support und Compliance müssen zwischen Technikstörung, fehlenden Unterlagen, Risikoprüfung und finaler Ablehnung unterscheiden, damit Spieler keine falsche Auskunft bekommen. [3] [5]
Welche Tests gehören zur Abnahme einer KYC-Integration?
Abnahmetests dürfen nicht beim geöffneten SDK enden. Prüfen Sie die Kontozuordnung, sichere Dokumenteneingabe, echte Anbieterentscheidungen, Webhook-Authentifizierung und die daraus entstehenden Betreiberrechte. Beschränkte Funktionen müssen bis zu einer passenden Richtlinienentscheidung gesperrt bleiben. Jeder Markt und jeder Workflow benötigt eigene Fälle.
Neuen Spieler anlegen, Sitzung eröffnen und Zuordnung von Spieler-, Antragsteller- und Sitzungs-ID bestätigen.
Fremde Antragsteller-ID oder Client-Token verwenden und den Zugriff ablehnen lassen.
Ausstehend, Nachreichung, Ablehnung, Ablauf und manuelle Prüfung ohne vorzeitige Freigabe testen.
Signierten Webhook wiederholen, Zustellung unterbrechen und falsche Signatur zurückweisen.
Datenminimierung, Rollen, Löschfristen, Überwachung und Eskalation anhand des Auditpfads prüfen.
Vor der Freigabe sollten Integration, IT-Sicherheit, Datenschutz und zuständige Compliance-Verantwortliche zustimmen. Testbelege und ein Verfahren zum Abschalten der Route gehören dazu. Erfolg bedeutet: Nachweise sind korrekt mit einer Betreiberentscheidung verbunden, ohne Datenlecks oder ungerechtfertigte Spiel- und Zahlungsrechte. [2] [4] [6]