Intégration d'une API KYC pour l'inscription des joueurs
L'inscription d'un joueur associe la création d'un compte, la vérification de son identité et les décisions de l'opérateur sur les actions permises. Une intégration KYC peut créer un dossier ou une session chez un prestataire, ouvrir une interface sécurisée de collecte et recevoir un résultat ultérieurement par webhook ou consultation d'API. L'avis technique du prestataire ne fixe pas à lui seul les obligations légales d'un casino et n'autorise pas automatiquement le jeu. Les seuils d'âge, contrôles de lutte contre le blanchiment, examens complémentaires et durées de conservation varient selon la juridiction et la licence. Nous distinguons preuves d'identité, politiques d'accès et piste d'audit, puis détaillons les erreurs, répétitions et tests de réception.
Publié le
Le prestataire fournit un résultat de vérification; l'opérateur reste responsable des droits de jeu et de paiement.
Sommaire
En quoi le KYC diffère-t-il de l'ouverture d'un compte?
L'ouverture du compte crée l'identité du joueur dans les systèmes du casino. Le contrôle Know Your Customer (KYC) recueille et évalue des preuves permettant, selon les cas, de confirmer une identité, un âge ou d'autres attributs. Une décision favorable du prestataire contribue à l'évaluation de l'opérateur; elle ne constitue pas un droit général de déposer, jouer ou retirer. Les obligations dépendent du territoire et de l'activité. [4] [5]
Il faut gérer séparément les états d'inscription, de vérification documentaire, d'évaluation du risque et d'autorisation des services. Un joueur peut modifier son profil pendant l'examen, sans pouvoir effectuer certaines opérations monétaires. Un refus ou l'expiration d'un contrôle ne doit pas faire disparaître l'historique du compte et les transactions passées. [1] [3]
Quels systèmes et identifiants doivent être liés?
L'architecture relie généralement les comptes, les règles de marché et de risque, le backend d'inscription, l'API et le SDK KYC, le récepteur de webhooks, le service de décision et un journal d'audit sécurisé. Associez durablement le joueur à son dossier chez le prestataire et à chaque session de vérification. Les clés API restent côté serveur. [1] [3]
Élément
Fonction
Règle de contrôle
ID joueur interne
Identifier le compte casino
Jamais déduit d'un champ libre
ID du dossier KYC
Regrouper les preuves
Rattaché au bon joueur
ID de session
Suivre une tentative
Distinct de l'ID du compte
Version de politique
Justifier les contrôles
Définie par l'opérateur
ID d'événement webhook
Détecter les répétitions
Dédupliquer avant traitement
ID de décision
Tracer le droit d'accès
Durable et protégé
Les prestataires ne nomment pas ces objets de la même manière: l'un distingue dossier et niveau de contrôle, un autre session et décision. Conservez les références d'origine, versionnez l'adaptateur et évitez d'exposer des attributs personnels dans les URL ou les analyses générales. [1] [3] [6]
Quels contrôles définir avant de collecter des documents?
Avant de créer une session externe, déterminez le marché, le produit et les exigences de risque applicables. Les vérifications nécessaires à l'inscription, au dépôt ou à une activité ultérieure peuvent différer. Les recommandations du GAFI décrivent une vigilance fondée sur le risque dans leur champ d'application, sans imposer un déroulement identique à tous les casinos. Vérifiez le droit local. [4] [5]
Déterminer le marché et l'entité opératrice depuis le contexte serveur de confiance.
Appliquer les règles d'âge, d'identité, de lutte anti-blanchiment et d'escalade pertinentes.
Choisir le parcours du prestataire et les documents admissibles avant la collecte.
Prévoir information du joueur, base légale et gestion compréhensible d'un échec ou report.
Il ne faut pas recueillir toutes les données imaginables par défaut. Les attributs doivent être adaptés à la finalité; la biométrie et les contrôles complémentaires exigent leur propre examen juridique et de sécurité. Précisez aussi qui peut revoir manuellement une décision. [5] [6]
Comment se déroule un parcours KYC API de bout en bout?
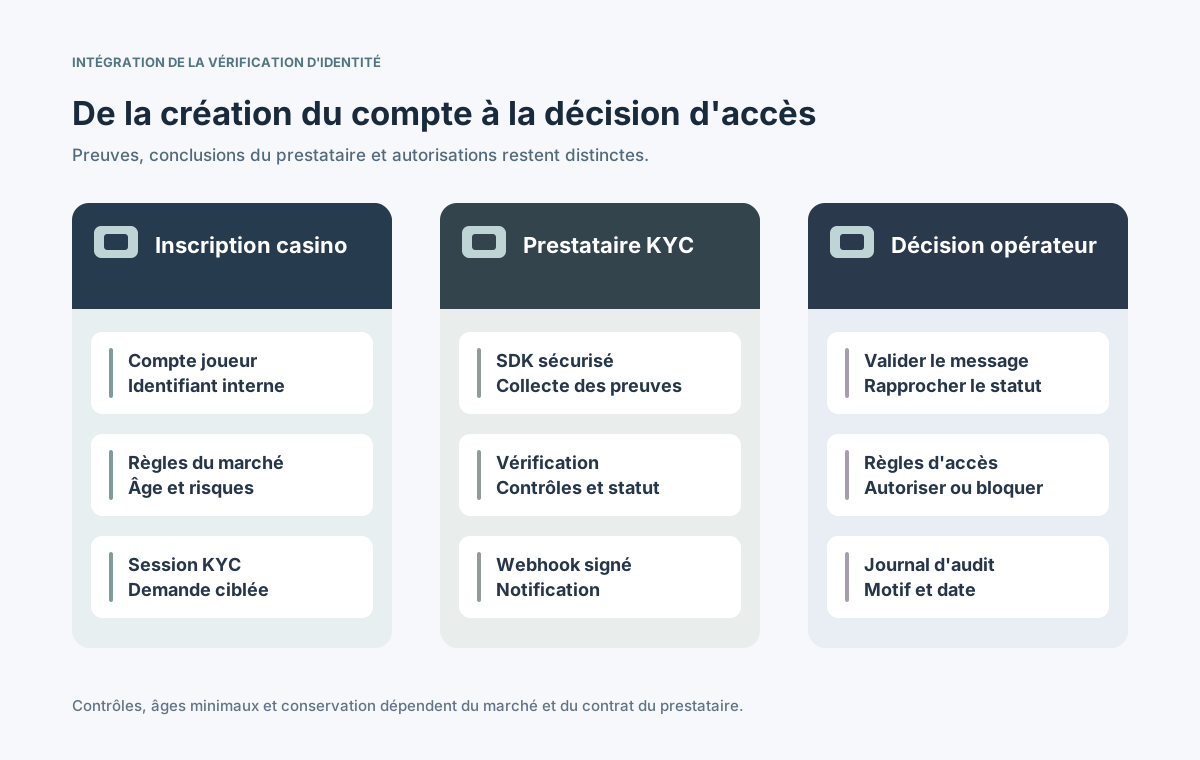
Le backend crée un dossier ou une session de vérification auprès du prestataire, récupère une référence client limitée dans le temps et ouvre l'interface hébergée pour les justificatifs. Le prestataire examine ensuite les preuves et avertit l'opérateur par webhook. Celui-ci authentifie le message, rapproche le statut en cours et applique sa propre politique d'accès. [1] [2] [3]
Créer ou retrouver le bon dossier pour le compte authentifié chez l'opérateur.
Ouvrir une session correspondant aux contrôles requis et au SDK approuvé.
Conserver les références du prestataire sans transmettre les clés API permanentes au navigateur.
Vérifier le webhook, consulter le statut de référence et décider des autorisations côté serveur.
⊕Agrandir le schémaLe service KYC évalue les pièces; les autorisations de jeu et de paiement relèvent de l'opérateur.
La fermeture réussie de l'interface ou un HTTP 200 lors de la création de session n'est pas une approbation. Le joueur peut interrompre la collecte, l'examen peut se poursuivre et de nouvelles preuves peuvent être demandées. L'interface doit donc représenter honnêtement l'attente. [2] [3]
Comment sécuriser SDK, sessions et liens de collecte?
Un parcours hébergé ou un SDK adapté peut éviter de faire transiter les images de documents par tout le frontend casino. Générez les jetons client sur le serveur, liez-les au compte et au type de contrôle, puis respectez la durée et les limites d'origine prévues par le contrat. Aucune clé API permanente ne doit être exposée dans le site ou l'application mobile. [1] [3]
Événement
Décision serveur
Test d'échec
Session créée
Lier joueur et parcours
Refuser un autre compte
Jeton expiré
Régénérer via le backend
Ancien lien inutilisable
Parcours interrompu
Conserver l'état exact
Reprendre sans doublon
Pièces supplémentaires
Ouvrir la nouvelle soumission
Pas d'approbation fictive
Client reconnecté
Rapprocher l'état externe
Examen en attente conservé
Certains prestataires proposent reconnaissance de documents, contrôle de présence ou autres fonctions, mais leurs garanties et flux de données varient. Une simple page d'envoi de fichiers ne remplace pas la vérification de sécurité, d'accessibilité, de localisation et d'information du joueur. [1] [4] [6]
Comment authentifier les webhooks et rapprocher leur état?
Les résultats arrivent souvent de façon asynchrone. Vérifiez la signature avec les octets bruts reçus et la méthode exacte du prestataire, puis contrôlez la correspondance du dossier et de la session avec le bon compte. Sumsub décrit une empreinte HMAC; les autres fournisseurs peuvent utiliser une méthode différente. Un canal TLS ne prouve pas à lui seul le droit de modifier un objet. [2] [7]
Conserver le corps brut du message et vérifier son authenticité avant toute mutation.
Comparer dossier, session, marché et compte attendu plutôt que croire les références reçues.
Éliminer les événements répétés et enregistrer chaque transition de manière atomique.
En cas de message manquant ou contradictoire, consulter l'API de statut faisant autorité.
Une confirmation côté navigateur ne doit jamais déverrouiller les opérations de jeu. Le récepteur doit traiter les répétitions sans effet supplémentaire et pouvoir réconcilier les interruptions. Limitez les journaux et protégez les secrets dans la configuration serveur avec une procédure de rotation. [1] [2]
Quels droits associer aux résultats en attente ou définitifs?
Selon l'API, les états comprennent la collecte non commencée, l'examen en cours, l'approbation, le refus ou la demande de nouvelle pièce. Leurs codes ne sont pas universels. L'opérateur les normalise puis vérifie ses autres exigences: âge, sanctions, conditions locales, jeu responsable et risques ne sont pas automatiquement levés par un document jugé valide. [1] [3] [5]
État normalisé
Action du casino
Protection
Non commencé
Proposer le contrôle
Aucun accès implicite
En cours d'examen
Garder les fonctions bloquées
Reprise disponible
Nouvelle pièce demandée
Afficher l'étape suivante
Pas de dossier dupliqué
Prestataire approuve
Tester le reste des règles
Pas de déblocage général
Refus ou escalade
Restreindre et examiner
Motif et recours traçables
Définissez les critères applicables à l'ouverture de compte, au dépôt, aux mises, au retrait et à la gestion du profil. Tracez l'auteur, la date, la version de la règle et la justification, sans distribuer inutilement les images originales à tous les services. [5] [6]
Quels principes de confidentialité et de conservation appliquer?
Documents d'identité, données extraites et éléments biométriques exigent des protections fortes. Transférez au casino uniquement les attributs nécessaires à la finalité licite et limitez les accès aux systèmes autorisés. L'article 5 du RGPD décrit, lorsqu'il s'applique, la limitation des finalités, la minimisation, la durée de conservation et la sécurité; d'autres obligations peuvent exiger une conservation spécifique. [4] [6]
Documenter les rôles de responsable et sous-traitant, transferts, bases légales et contrats.
Préférer résultats et attributs vérifiés aux copies de pièces sans nécessité établie.
Chiffrer les données sensibles, limiter les habilitations et filtrer logs, support et analyses.
Fixer les délais de conservation, les demandes d'effacement et les exceptions légales documentées.
La biométrie et les décisions automatisées peuvent déclencher des obligations supplémentaires. La présence d'une option dans un SDK ne rend pas son emploi licite. Re-vérification et enquête doivent elles aussi avoir une finalité et une piste d'audit limitées. [4] [6]
Comment gérer interruptions, doublons et nouvelles vérifications?
Une connexion peut tomber entre ouverture de session, dépôt de justificatifs, revue et livraison du webhook. Un second appel de création ne doit pas inventer un autre candidat sans contrôle, et une décision reçue deux fois ne doit pas modifier les droits à répétition. Utilisez références stables, idempotence adaptée à l'API, récupération du statut et transitions pilotées par l'opérateur. [1] [2]
Reprendre une session interrompue sans réunir les identités de deux joueurs.
Dédupliquer les notifications tardives et examiner les décisions finales contradictoires.
Rapprocher les cas incertains et afficher un statut d'attente exact au joueur.
Relancer un contrôle pour une raison documentée en conservant l'ancienne décision.
Surveiller signatures invalides, délais, abandons et file de contrôle manuel.
Prévoyez panne du prestataire, migration de dossiers et nouvelles versions de contrat. Le support doit distinguer incident technique, pièce manquante, examen de risque et refus confirmé pour ne pas tromper le joueur sur son dossier. [3] [5]
Quels tests valider avant la mise en production?
Les tests ne doivent pas se limiter à l'ouverture du SDK. Vérifiez l'association au bon compte, l'envoi sécurisé des preuves, l'arrivée de la décision externe et le respect des droits internes. Les fonctions réglementées restent fermées jusqu'à ce qu'une décision appropriée existe. Chaque marché et parcours doit disposer de cas spécifiques.
Créer un compte, ouvrir une session et comparer les identifiants de joueur et de prestataire.
Essayer de réutiliser l'identifiant ou le jeton d'un autre joueur et vérifier le refus.
Tester attente, pièces complémentaires, rejet, expiration et revue humaine sans accès prématuré.
Perdre puis rejouer un webhook signé et refuser une signature falsifiée sans doublon d'effet.
Vérifier la minimisation des données, les rôles, la conservation et le suivi d'escalade.
Avant le déploiement, recueillez l'accord des responsables d'intégration, de sécurité, de protection des données et de conformité concernés. Conservez les preuves des tests et répétez la désactivation du service. Le succès exige un lien correct entre vérification et décision opérateur, sans fuite ni droits de jeu ou paiement injustifiés. [2] [4] [6]