Onboarding pemain menghubungkan pembuatan akun, pembuktian identitas, dan keputusan operator mengenai aktivitas yang diizinkan. Dalam integrasi KYC, backend biasanya membuat sesi pada penyedia, mengaitkan identitas pemohon dengan akun internal, kemudian menerima hasil melalui webhook atau pemeriksaan status. Hasil teknis tersebut tidak otomatis menetapkan kewajiban hukum ataupun memberi izin untuk berjudi. Ambang usia, prosedur anti-pencucian uang, penilaian risiko, dan penyimpanan dokumen bergantung pada pasar, lisensi, dan produk. Panduan ini memisahkan bukti dari penyedia, keputusan akses milik operator, serta jejak audit. Kami juga menjelaskan cara menangani peninjauan tertunda, permintaan dokumen tambahan, duplikasi pesan, dan kegagalan jaringan tanpa membocorkan data sensitif.
Diterbitkan
Hasil verifikasi adalah bukti untuk keputusan operator, bukan izin bermain secara otomatis.
Daftar isi
Apa perbedaan KYC dan pendaftaran akun pemain?
Pendaftaran membuat akun pemain di sistem operator. Know Your Customer atau KYC mengumpulkan dan menilai bukti untuk memastikan identitas yang diklaim, usia, atau atribut lain yang diperlukan. Persetujuan dari penyedia tidak secara universal mengizinkan pemain menyetor dana, memasang taruhan, atau menarik saldo. Persyaratan tersebut berbeda menurut yurisdiksi dan produk. [4] [5]
Rancang status pendaftaran, pembuktian identitas, penilaian risiko atau AML, dan izin produk sebagai tahapan yang saling berhubungan tetapi berbeda. Seorang pemain mungkin boleh memperbarui profil ketika verifikasi berlangsung, tetapi tetap tidak bisa menggunakan fitur yang dibatasi. Penolakan atau kedaluwarsanya pemeriksaan tidak boleh menghapus riwayat akun dan transaksi. [1] [3]
Sistem dan pengenal apa yang harus dipetakan?
Komponen umum meliputi layanan akun, aturan yurisdiksi dan risiko, backend pengelola onboarding, API dan SDK penyedia, penerima webhook, pengambil keputusan akses, serta penyimpanan audit. Simpan pemetaan stabil antara pemain internal dan ID pemohon atau sesi milik penyedia. Kredensial API rahasia tetap berada di backend. [1] [3]
Aktor atau data
Fungsi
Aturan kepemilikan
ID akun pemain
Mengenali pemain
Jangan percaya ID dari browser
ID pemohon
Mengikat bukti penyedia
Cocokkan akun yang sah
ID sesi verifikasi
Melacak satu pemeriksaan
Berbeda dari ID akun
Versi kebijakan
Menjelaskan syarat
Dikelola operator
ID peristiwa
Mengenali pemberitahuan
Cegah pemrosesan ganda
ID keputusan audit
Merekam akses
Simpan riwayat terbatas
Istilah penyedia berbeda-beda. Ada layanan yang membedakan pemohon dan tingkat tinjauan, sementara layanan lain menggunakan sesi dan keputusan verifikasi. Simpan identitas asli dari setiap penyedia dan versi adapter. Jangan memasukkan atribut pribadi ke URL pelacakan ataupun analitik umum. [1] [3] [6]
Aturan apa yang diperiksa sebelum dokumen dikumpulkan?
Sebelum membuat sesi eksternal, tentukan pasar, badan operator, produk, dan aturan risikonya. Pemeriksaan saat mendaftar mungkin berbeda dari pemeriksaan setoran atau aktivitas berikutnya. Panduan FATF menguraikan uji tuntas berdasarkan risiko dalam cakupannya; itu bukan prosedur tunggal yang otomatis berlaku untuk seluruh kasino dunia. Pastikan kewajiban nyata pada setiap wilayah operasi. [4] [5]
Tetapkan pasar dan entitas operator memakai konteks akun tepercaya, bukan hanya negara yang bisa diedit.
Terapkan syarat usia, identitas, AML, dan eskalasi yang didokumentasikan untuk produk terkait.
Pilih alur penyedia serta metode dokumen yang diterima sebelum meminta bukti.
Sampaikan pemberitahuan pengolahan data, dasar yang berlaku, dan langkah setelah pemeriksaan gagal atau tertunda.
Mengumpulkan semua atribut yang tersedia sering kali tidak diperlukan. Pastikan pemeriksaan relevan dan proporsional. Penyaringan tambahan maupun data biometrik memerlukan penilaian hukum, keamanan, serta kontrak vendor tersendiri. Tentukan siapa yang boleh meninjau atau mengubah keputusan dan prosedur eskalasinya. [5] [6]
Seperti apa alur lengkap integrasi KYC API?
Backend operator membuat pemohon atau sesi verifikasi dengan konfigurasi yang disetujui, memperoleh token atau tautan singkat untuk SDK terkelola, lalu mengarahkan pemain mengunggah bukti ke antarmuka yang ditentukan. Penyedia menilai hasilnya dan mengirim webhook. Server operator memverifikasi pesan, menanyakan status terkini bila perlu, kemudian mengubah izin sesuai kebijakan. [1] [2] [3]
Buat atau gunakan kembali pemohon penyedia untuk pemain operator yang sudah terautentikasi.
Mulai sesi dengan cakupan pemeriksaan yang benar dan buka SDK atau laman verifikasi resmi.
Catat ID pemohon, ID sesi, dan percobaan onboarding tanpa menampilkan API key rahasia di klien.
Periksa notifikasi bertanda tangan, cocokkan status otoritatif, dan terapkan aturan akses operator.
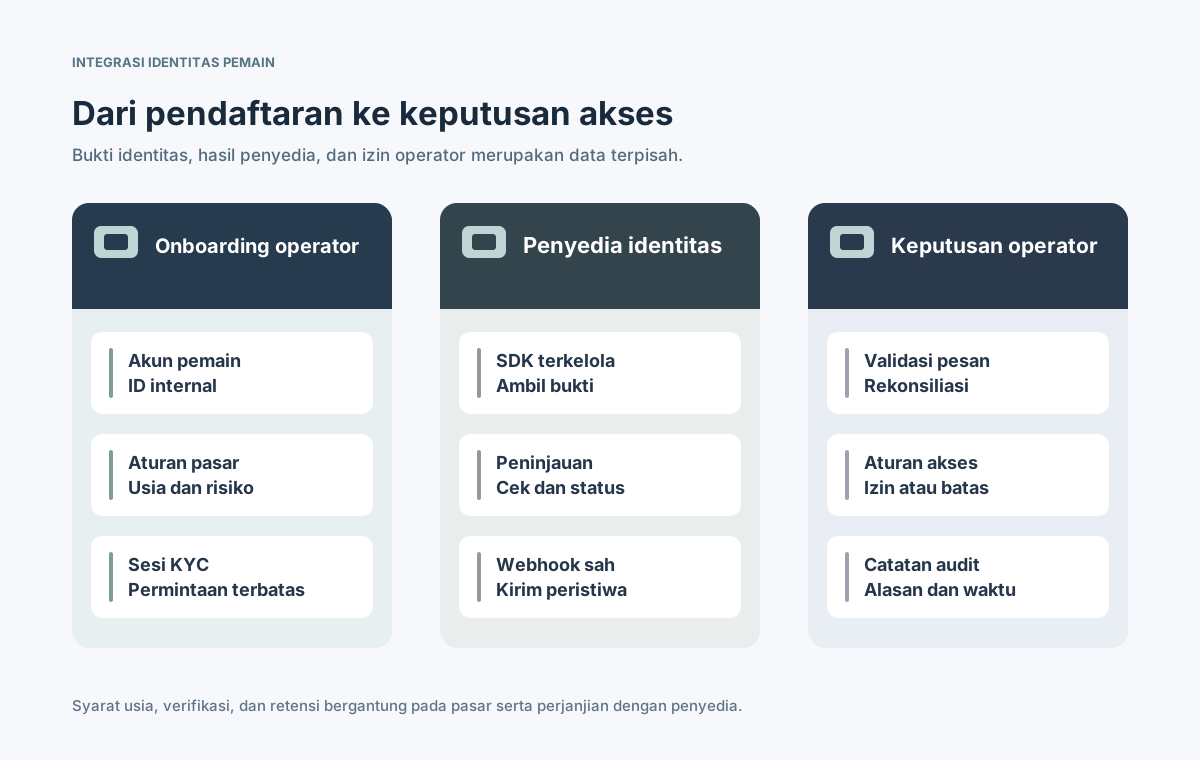
⊕Perbesar diagramPenyedia menilai bukti; operator menetapkan aktivitas yang diizinkan bagi pemain.
Layar SDK yang menyatakan proses selesai tidak sama dengan keputusan identitas final. Pemain dapat menutup browser, peninjauan berlanjut secara asinkron, atau penyedia meminta bukti tambahan. Tampilkan status menunggu secara akurat sampai backend memperoleh keputusan yang dapat dipercaya. [2] [3]
Bagaimana mengamankan sesi SDK dan tautan pengumpulan bukti?
Jika sesuai kebutuhan produk, gunakan antarmuka pengambilan bukti yang di-host atau SDK resmi penyedia supaya foto dokumen tidak perlu melewati frontend kasino. Buat token akses klien melalui server, ikat pada akun dan alur yang diizinkan, serta ikuti batas waktu dan origin dari vendor. Jangan pernah menaruh API key permanen dalam aplikasi atau JavaScript browser. [1] [3]
Peristiwa
Tindakan server
Uji kegagalan
Sesi dibuat
Ikat akun dan alur
Tolak pemakaian oleh akun lain
Token kedaluwarsa
Perbarui lewat backend
Token lama tidak berlaku
Pemain keluar
Simpan status sebenarnya
Lanjut tanpa akun ganda
Bukti tambahan
Izinkan pengiriman ulang
Jangan setujui lebih awal
Klien tersambung lagi
Cocokkan status penyedia
Tinjauan tidak hilang
Fitur pengambilan dokumen, pemeriksaan keaktifan wajah, dan penanganan data berbeda per vendor. Formulir unggah buatan sendiri tidak menggantikan audit keamanan, aksesibilitas, bahasa, pemberitahuan privasi, dan alur transfer data. [1] [4] [6]
Bagaimana memvalidasi dan merekonsiliasi webhook KYC?
Hasil verifikasi kerap tiba setelah alur unggah selesai. Validasi bukti autentikasi webhook menggunakan byte isi permintaan mentah dan skema tanda tangan khusus vendor. Pastikan ID pemohon dan sesi terikat pada pemain yang benar. Sumsub mendokumentasikan verifikasi digest HMAC; layanan lain mungkin memakai metode berbeda. Koneksi HTTPS saja bukan bukti hak mengubah akses akun. [2] [7]
Baca body permintaan asli dan validasi tanda tangan atau bukti autentikasi sebelum memproses pesan.
Periksa pemetaan ID pemohon dan sesi ke pemain, pasar, dan percobaan verifikasi saat ini.
Kenali ID peristiwa yang berulang atau identitas stabil setara agar perubahan status hanya diproses sekali.
Jika pemberitahuan hilang, terlambat, atau bertentangan, minta status resmi penyedia dan rekonsiliasi.
Jangan membuka fungsi taruhan berdasarkan callback sukses pada browser yang belum diverifikasi. Jadikan penerima webhook idempoten, simpan log tanpa data sensitif, dan sediakan jalur pemulihan melalui polling atau pemrosesan ulang. Simpan rahasia di konfigurasi server dan siapkan prosedur rotasinya. [1] [2]
Bagaimana hasil menunggu, disetujui, dan ditolak mengubah akses?
Penyedia dapat membedakan belum dimulai, sedang diproses, perlu dokumen ulang, disetujui, atau ditolak, dengan nama status yang tidak selalu sama. Normalisasikan setiap hasil menjadi keputusan operator yang terdokumentasi. Dokumen yang lolos pemeriksaan belum otomatis memenuhi pemeriksaan usia, sanksi, perilaku bermain bertanggung jawab, atau syarat lokal lain. [1] [3] [5]
Status internal
Respons operator
Perlindungan utama
Belum mulai
Tawarkan alur wajib
Tidak menganggap sudah lolos
Menunggu / tinjauan
Batasi aktivitas terkontrol
Sediakan jalur lanjut
Perlu unggah ulang
Jelaskan bukti tambahan
Tidak gandakan pemohon
Disetujui penyedia
Periksa kebijakan lain
Tidak otomatis membuka semua akses
Ditolak / eskalasi
Batasi dan tinjau
Simpan alasan dan prosedur
Tentukan izin secara terpisah bagi pendaftaran, setoran, taruhan, penarikan, serta pengelolaan akun. Catat siapa yang memutuskan, waktu, versi aturan, dan alasannya untuk audit tanpa menyebarkan seluruh salinan dokumen ke berbagai layanan internal. [5] [6]
Apa kontrol privasi, retensi, dan pembagian data penting?
Dokumen identitas, atribut yang diekstraksi, dan data biometrik merupakan informasi sensitif. Batasi data yang diterima operator hanya pada hal yang diperlukan untuk tujuan yang sah, serta izin akses untuk layanan dan petugas terkait. Bila GDPR berlaku, Pasal 5 memuat prinsip batas tujuan, minimisasi, batas penyimpanan, dan keamanan; kewajiban lainnya juga dapat memengaruhi jangka retensi. [4] [6]
Dokumentasikan peran pengendali atau pemroses, lokasi transfer, dasar hukum, dan perjanjian vendor.
Utamakan referensi status dan atribut terverifikasi minimum daripada menyalin gambar dokumen.
Enkripsi informasi sensitif, batasi akses, serta hapus data pribadi dari log dukungan dan analitik.
Tetapkan jadwal simpan, permintaan penghapusan, kewajiban penahanan bukti, dan jalur audit.
Pemakaian biometrik dan keputusan otomatis tertentu dapat memerlukan perlindungan hukum tambahan. Ketersediaan fitur SDK bukan izin penggunaannya di semua pasar. Perlakukan verifikasi ulang serta investigasi sebagai proses dengan tujuan, wewenang, dan catatan audit yang jelas. [4] [6]
Bagaimana menangani kegagalan, pesan ganda, dan verifikasi ulang?
Gangguan dapat terjadi saat membuat sesi, mengunggah dokumen, meninjau hasil, atau menerima webhook. Permintaan buat sesi yang terulang tidak boleh menghasilkan pemohon tak terkait. Notifikasi yang diulang juga tidak boleh mengubah akses berkali-kali. Gunakan ID korelasi tahan lama, idempotensi yang sesuai API vendor, pemeriksaan status bila tersedia, dan perubahan status yang dikendalikan backend. [1] [2]
Pulihkan sesi yang ditinggalkan dan koneksi klien tanpa mencampurkan identitas antar-akun.
Hapus efek webhook duplikat atau terlambat; eskalasi keputusan final yang saling bertentangan.
Rekonsiliasi hasil tidak pasti dan tampilkan informasi menunggu yang jujur kepada pemain.
Lakukan verifikasi ulang hanya saat dibutuhkan aturan atau bukti baru, sambil menjaga keputusan lama.
Pantau kegagalan tanda tangan, waktu peninjauan, tingkat unggahan gagal, dan antrean tinjauan manual.
Siapkan langkah ketika penyedia tidak tersedia, ketika data pemohon dipindahkan, atau ketika versi kontrak dan API berganti. Tim dukungan dan kepatuhan harus membedakan kesalahan teknis, bukti yang belum lengkap, tinjauan berisiko, dan penolakan yang benar-benar selesai. [3] [5]
Apa saja pengujian penerimaan integrasi KYC?
Pengujian penerimaan harus memastikan identitas terhubung ke pemain yang tepat dan kebijakan akses benar-benar ditegakkan, bukan sekadar SDK berhasil ditampilkan. Pastikan dokumen dapat dikirim, keputusan sampai ke backend, dan aktivitas terkontrol tetap terkunci sampai seluruh syarat terpenuhi. Jalankan skenario bagi setiap konfigurasi pasar dan produk.
Buat pemain uji, jalankan sesi resmi, lalu periksa pemetaan ID dan status keputusan berhasil.
Coba gunakan ID pemohon atau token dari akun pemain lain dan pastikan akses ditolak.
Uji status menunggu, bukti tambahan, penolakan, kedaluwarsa, dan tinjauan manual tanpa akses prematur.
Hentikan dan kirim ulang webhook sah, kirim tanda tangan palsu, lalu periksa idempotensi dan rekonsiliasi.
Audit minimisasi data, otorisasi, retensi, notifikasi, serta prosedur tinjauan manusia.
Sebelum produksi, peroleh persetujuan pemilik integrasi, keamanan, privasi, dan kepatuhan yang relevan. Simpan bukti pengujian dan latih prosedur menghentikan alur bila bermasalah. Ukuran keberhasilannya adalah bukti identitas yang dipetakan secara aman ke keputusan operator, tanpa kebocoran data atau pembukaan akses taruhan dan pembayaran yang tidak semestinya. [2] [4] [6]