Регистрация игрока объединяет создание аккаунта, проверку личности и решение оператора о доступных функциях. При интеграции KYC внешняя система получает заявку или проверочную сессию, игрок проходит сбор доказательств личности в защищенном интерфейсе, а результат поступает через webhook либо запрашивается по API. Сам по себе статус проверки не устанавливает юридические обязанности оператора и не разрешает азартную игру. Возрастные ограничения, меры против отмывания средств, дополнительные проверки и сроки хранения документов зависят от рынка и лицензии. В статье разделяем техническое подтверждение личности, внутреннюю политику допуска и аудиторский след, а затем разбираем ошибки, повторные события и приемочные тесты.
Опубликовано
KYC-провайдер предоставляет результаты проверки личности, а окончательное решение о доступе принимает оператор.
Содержание
Чем KYC отличается от создания аккаунта игрока?
Регистрация создает учетную запись во внутренних системах оператора. Know Your Customer (KYC) — отдельный процесс сбора и оценки доказательств, который может подтверждать личность, возраст и другие необходимые атрибуты. Положительный ответ провайдера лишь помогает принять решение: он не является универсальным разрешением на депозит, игру или вывод средств. Обязательства зависят от юрисдикции и вида деятельности. [4] [5]
Надежная архитектура хранит разные состояния регистрации, проверки документов, оценки рисков и доступа к продукту. Игроку может быть разрешено редактировать профиль, пока заявка рассматривается, но запрещены операции с деньгами. Отказ или истечение проверки не должны удалять учетную запись и ее финансовую историю. [1] [3]
Какие системы и идентификаторы нужно сопоставить?
Обычно участвуют аккаунты, правила по рынкам, backend регистрации, API и SDK KYC-провайдера, приемник подписанных событий, сервис решений и защищенный журнал аудита. Свяжите внутренний ID игрока с ID заявителя и конкретной сессией проверки. API-ключи провайдера должны оставаться только на сервере. [1] [3]
Запись или компонент
Назначение
Правило контроля
ID игрока
Внутренняя личность
Не доверять ID из браузера
ID заявителя KYC
Группа доказательств
Связать с одним аккаунтом
ID сессии проверки
Отдельная попытка
Не путать с ID аккаунта
Версия правил
Объяснить набор проверок
Управляется оператором
ID webhook
Определить повтор события
Защита от дублей
ID решения и аудита
Записать допуск
Долговечная история с доступом
У разных поставщиков термины отличаются: один разделяет заявителя и уровень проверки, другой оперирует сессиями и решениями. Сохраняйте исходные ID и версионируйте адаптер. Нельзя отправлять личные сведения в адреса логирования или обычную аналитику. [1] [3] [6]
Какие правила проверять до сбора документов?
Перед созданием внешней KYC-сессии установите рынок, продукт и применимую политику рисков. Проверки при регистрации, внесении средств и последующей активности могут различаться. Рекомендации FATF описывают риск-ориентированную идентификацию клиентов в сфере их применения, но не означают, что у всех казино мира одинаковые обязанности. Уточняйте местные правила и лицензионные условия. [4] [5]
Определяйте рынок и юридическое лицо оператора из доверенного контекста аккаунта.
Применяйте необходимые возрастные, идентификационные и AML-проверки для конкретной юрисдикции.
Выберите допустимый сценарий SDK, документы и меры подтверждения до запроса данных.
Обеспечьте уведомление игрока, правовое основание обработки и понятный сценарий при отказе.
Собирать максимальный набор документов на всякий случай неправильно. Каждый атрибут должен отвечать обоснованной цели; биометрия и дополнительные проверки требуют отдельного анализа безопасности и правовых оснований. Установите, кто вправе пересматривать результат поставщика и как оформляется ручное решение. [5] [6]
Как выглядит полный поток интеграции KYC API?
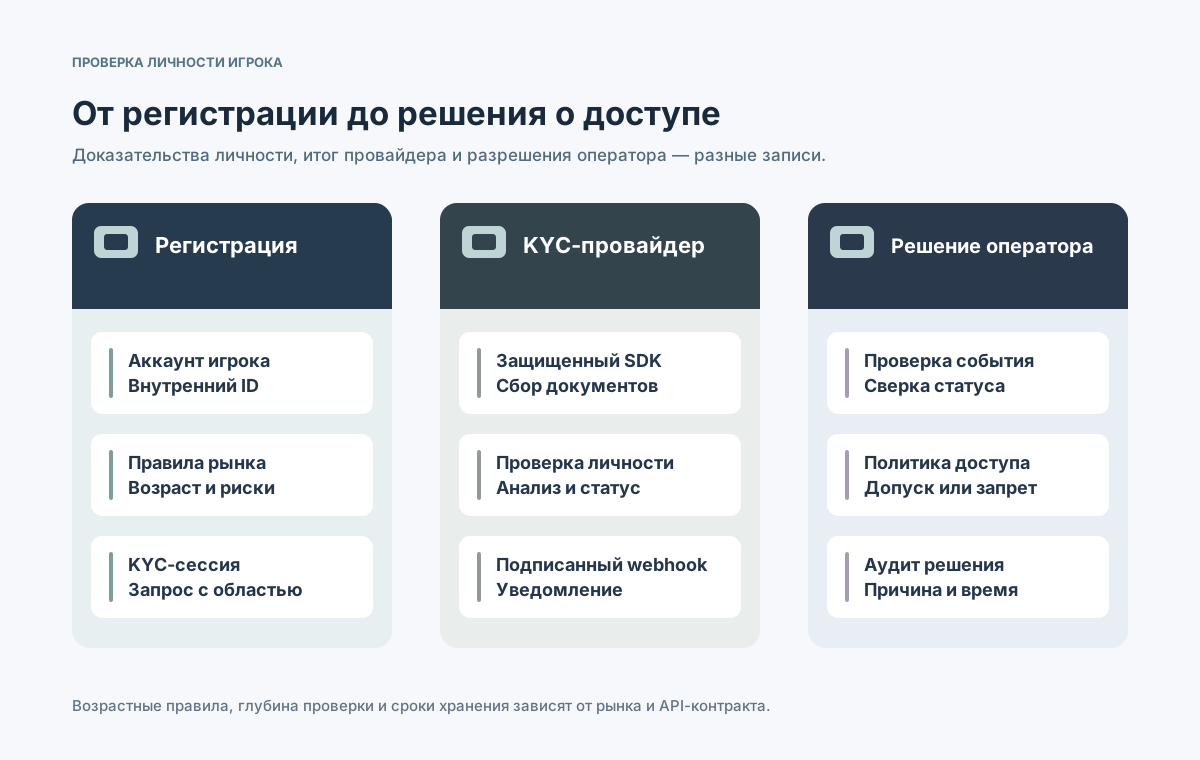
Сервер оператора создает заявку или сессию у поставщика, получает временный клиентский токен либо ссылку на защищенный интерфейс и открывает игроку сбор нужных документов. Поставщик обрабатывает материалы и уведомляет сервер через webhook. После проверки подписи оператор сверяет актуальный статус и отдельно применяет собственные ограничения доступа. [1] [2] [3]
Создайте или повторно найдите нужного заявителя для авторизованного внутреннего аккаунта.
Запустите сессию с выбранным набором проверок и откройте проверенный SDK или ссылку.
Сохраните ID поставщика и попытки без передачи секретных API-ключей в браузер.
Проверьте подписанное уведомление, уточните статус и обновите внутреннее решение о доступе.
⊕Увеличить схемуВнешний сервис оценивает доказательства личности; права на игру и платежи назначает оператор.
Закрытие окна SDK или успешный HTTP-ответ при создании сессии не означают завершенной проверки. Игрок может прервать процесс, а решение придет позднее или потребует новых материалов. До получения надежного ответа интерфейс обязан показывать корректное ожидание. [2] [3]
Как защитить SDK-сессии и ссылки для документов?
Если требованиям соответствует защищенный SDK или хостинговая форма провайдера, они позволяют не передавать изображения документов через весь frontend казино. Выдавайте краткоживущие токены на сервере, связывайте их с аккаунтом и нужной процедурой, соблюдайте ограничения происхождения и срока действия из документации. Постоянные API-ключи нельзя включать в код браузера или мобильного приложения. [1] [3]
Событие
Решение сервера
Проверка отказа
Создана сессия
Связать игрока и процедуру
Чужая сессия недоступна
Токен истек
Обновить через backend
Старый токен отклонен
Игрок ушел
Сохранить точный статус
Повтор без дубля аккаунта
Нужен новый документ
Разрешить корректную пересдачу
Нет ложного одобрения
Клиент переподключился
Сверить состояние провайдера
Ожидание не потеряно
Поставщики могут предлагать распознавание документов, проверку присутствия и другие механизмы, но возможности и маршруты данных различаются. Обычная форма загрузки файлов не заменяет аудит безопасности, локализации, доступности и обработки согласий. [1] [4] [6]
Как проверять подлинность webhook и итоговый статус?
Решения KYC часто поступают асинхронно. Проверяйте подпись по исходным байтам запроса в точном формате своего провайдера, затем сопоставляйте ID заявки и сессии с нужным игроком. Например, Sumsub документирует HMAC-проверку digest, но другие API используют иные схемы. Сам по себе защищенный транспорт не доказывает разрешение менять чужой аккаунт. [2] [7]
Получайте исходное тело сообщения и проверяйте подпись до изменения статуса.
Проверяйте принадлежность заявки, попытки, рынка и аккаунта ожидаемому игроку.
Устраняйте дубли уведомлений по устойчивому ID события и атомарно сохраняйте переход.
При потерянных или противоречивых событиях запрашивайте официальный статус у поставщика.
Нельзя открывать доступ на основании клиентского сообщения об успешной проверке. Приемник webhook должен безопасно переносить повторы, иметь механизм сверки и журналировать только необходимые метаданные. Секреты хранятся на сервере и меняются по утвержденной процедуре. [1] [2]
Как разные результаты проверки влияют на допуск?
Поставщики могут возвращать ожидание, ручное рассмотрение, одобрение, отказ и запрос новых документов, но названия и смысл зависят от API. Оператор нормализует их согласно своей политике. Даже успешная проверка документа сама по себе не снимает возрастные, санкционные, финансовые или иные ограничения конкретного рынка. [1] [3] [5]
Нормализованный статус
Действие оператора
Ограничение
Не начинали
Предложить проверку
Нет автоматического допуска
В ожидании
Закрыть ограниченные функции
Доступен повторный запрос
Повторная отправка
Запросить нужный документ
Без дубля заявителя
Проверка одобрена
Проверить оставшиеся правила
Нет глобального разрешения
Отказ или эскалация
Ограничить и рассмотреть
Причина и процедура обращения
Отдельно установите правила для создания аккаунта, депозита, игры, вывода и обслуживания счета. Храните версию политики, автора, время и причину решения, но не копируйте необработанные документы во все внутренние сервисы. [5] [6]
Как обеспечить приватность и сроки хранения данных?
Копии документов, извлеченные сведения и биометрия требуют повышенной защиты. Передавайте оператору только данные, необходимые для законной цели, и ограничивайте доступ конкретными сервисами и сотрудниками. Статья 5 GDPR устанавливает принципы целевого использования, минимизации, ограниченного хранения и безопасности там, где применим этот регламент. Другие обязательные сроки хранения также нужно учитывать. [4] [6]
Определите роли контролера и обработчика, место передачи данных, правовое основание и договоры.
По возможности храните подтвержденные атрибуты и ссылку на статус вместо копий документов.
Шифруйте чувствительные записи, разграничьте доступ и очищайте логи, аналитику и обращения поддержки.
Установите сроки удаления, правила законного сохранения, доступ к аудиту и обработку запросов субъекта.
Использование биометрии и автоматических решений может создавать дополнительные правовые обязанности. Наличие функции в SDK не делает ее допустимой автоматически. Повторная проверка или расследование должны иметь собственную цель, права доступа и журнал событий. [4] [6]
Как обрабатывать сбои, повторные события и перепроверку?
Связь может оборваться между созданием сессии, отправкой документов, рассмотрением и доставкой webhook. Повтор создания не должен формировать чужие или лишние заявки; продублированное решение не должно переключать доступ несколько раз. Нужны устойчивые идентификаторы, идемпотентность по контракту, запрос актуального состояния и контролируемые переходы статусов. [1] [2]
Восстанавливайте прерванные сессии без смешивания личностей разных игроков.
Отсекайте повторные callbacks и передавайте противоречивые финальные результаты на проверку.
Сохраняйте неопределенные случаи для сверки, а игроку показывайте честное ожидание.
Запускайте перепроверку по установленной причине с сохранением прежнего решения.
Отслеживайте ошибки подписей, время рассмотрения, незавершенные заявки и очередь ручных проверок.
До запуска предусмотрите отказ поставщика, перенос заявок и смену версии API. Поддержка должна различать технический сбой, недостаточные документы, риск-эскалацию и окончательный отказ, иначе игрок получит неверное объяснение. [3] [5]
Что проверять перед приемкой интеграции KYC?
Приемка должна охватывать не только открытие SDK, но и связь личности с правильным аккаунтом, итог провайдера и реальные разрешения оператора. Убедитесь, что документы отправляются безопасно, результат поступает на сервер, а ограниченные операции не открываются до надлежащего решения. Для каждого рынка и сценария нужна отдельная проверка.
Зарегистрируйте игрока, откройте KYC-сессию и подтвердите правильную связь всех ID.
Попробуйте чужие ID заявителя или клиентский токен и убедитесь в отказе доступа.
Проверьте ожидание, новые документы, отказ, истечение и ручное рассмотрение без раннего допуска.
Проверьте минимизацию данных, права доступа, сроки хранения, уведомления и эскалацию.
Перед производственной публикацией соберите одобрение ответственных за интеграцию, безопасность, приватность и применимый комплаенс. Сохраните результаты тестов и план отключения маршрута. Успех означает, что доказательства надежно связаны с решением оператора без утечек данных и ошибочного допуска к играм или платежам. [2] [4] [6]