Oyuncu kaydı, operatör hesabının oluşturulması, kimlik kanıtlarının incelenmesi ve hesabın hangi işlemleri yapabileceğine karar verilmesi süreçlerini birleştirir. KYC entegrasyonunda operatör bir başvuru veya doğrulama oturumu açar, oyuncu belgeleri güvenli bir SDK üzerinden sunar ve sonuç daha sonra webhook veya durum sorgusu ile gelir. Bu teknik sonuç tek başına casinonun yasal yükümlülüklerini belirlemez ya da oyun oynama yetkisi vermez. Yaş sınırları, kara para aklamayı önleme kontrolleri, ilave incelemeler ve saklama süreleri pazara ve lisansa göre değişir. Bu yazı, sağlayıcı kanıtını, operatörün izin kararını ve denetim izini ayırarak güvenilir API akışını ve hata senaryolarını inceler.
Yayın tarihi
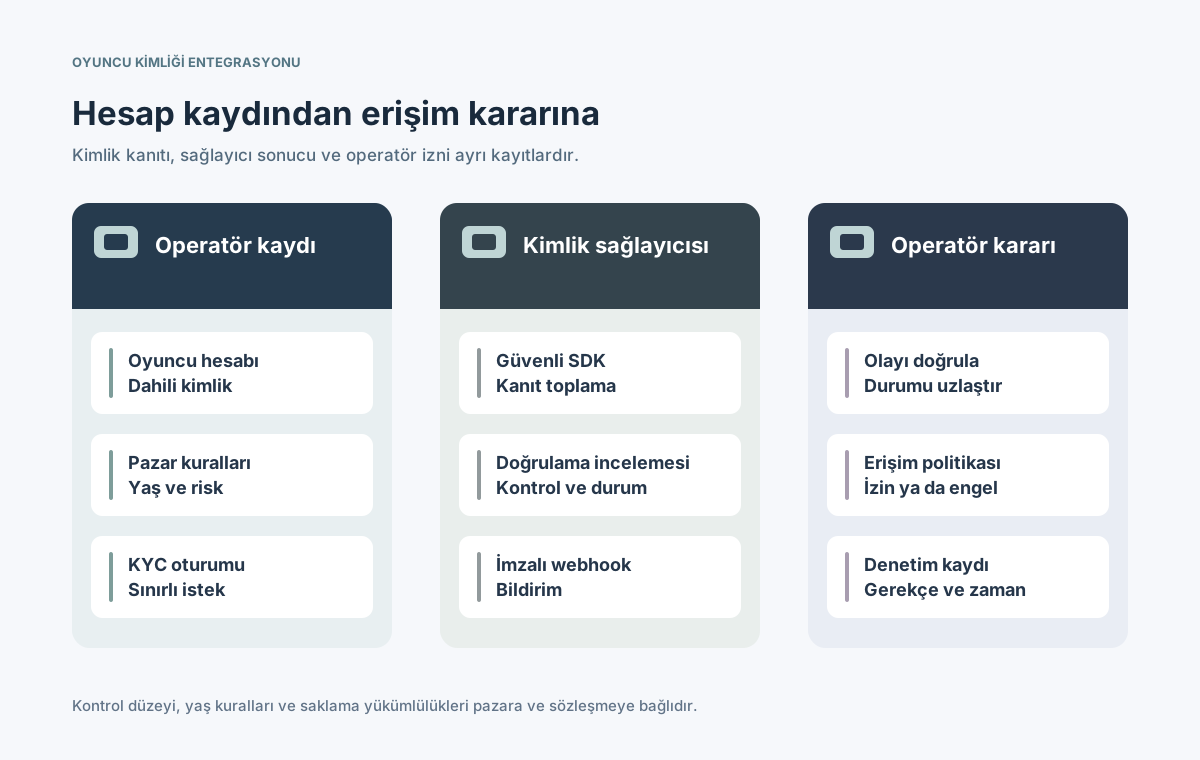
KYC sağlayıcısı kimlik doğrulama sonucu üretir; oyun ve ödeme erişimi kararını operatör verir.
İçindekiler
KYC doğrulaması hesap açılışından nasıl farklıdır?
Hesap kaydı, operatör sistemlerinde oyuncu kimliğini oluşturur. Know Your Customer (KYC) ise kimlik, yaş veya gerekli başka nitelikleri doğrulamaya yardımcı olan kanıt toplama ve inceleme sürecidir. Sağlayıcının olumlu kararı operatör değerlendirmesine girdidir; tüm pazarlarda para yatırma, oynama veya çekme hakkı veren genel bir izin değildir. Yükümlülükler ülke ve faaliyet türüne göre değişir. [4] [5]
Sağlam tasarım; hesap kaydı, kimlik doğrulaması, risk/AML değerlendirmesi ve ürün izinleri için ayrı durumlar tutar. Oyuncu inceleme sürerken profilini değiştirebilir ama kısıtlı parasal işlemleri yapamayabilir. Reddedilmiş veya süresi dolmuş bir doğrulama, hesap geçmişini ve önceki finansal işlemleri silmemelidir. [1] [3]
Hangi sistemler ve kimlikler eşleştirilmelidir?
Tipik yapıda hesap servisi, pazar ve risk kuralları, kayıt backend'i, KYC API ve SDK, imzalı webhook alıcısı, operatör karar servisi ve güvenli denetim deposu bulunur. Dahili oyuncu kimliğini sağlayıcının başvuru ve doğrulama oturumu kimlikleriyle kalıcı eşleştirin; API anahtarlarını yalnızca sunucuda tutun. [1] [3]
Kayıt
Amaç
Kontrol kuralı
Dahili oyuncu ID
Operatör hesabını tanımak
Tarayıcı girdisine güvenmemek
Sağlayıcı başvuru ID
Kimlik kanıtlarını ilişkilendirmek
Doğru hesaba bağlamak
Doğrulama oturumu ID
Tek girişimi izlemek
Hesap ID'sinden ayrı tutmak
Politika sürümü
Gerekli kontrolleri açıklamak
Operatörün yönetmesi
Webhook olay ID
Tekrar bildirimlerini ayırmak
İşlem öncesi tekilleştirmek
Karar ve denetim ID
Erişim sonucunu kaydetmek
Kalıcı ve sınırlı erişimli
Sağlayıcıların isimlendirmeleri aynı değildir: biri başvuru ve kontrol seviyesini ayırırken diğeri oturum ve karar modeli kullanabilir. Kaynak kimlikleri koruyun, adaptör sürümlerini yönetin ve kişisel bilgileri izleme URL'lerine veya genel analitiğe koymayın. [1] [3] [6]
Belge toplama başlamadan hangi kurallar belirlenmelidir?
Dış doğrulama oturumu oluşturmadan önce pazar, ürün ve risk politikasını belirleyin. Kayıt, para yatırma veya sonraki faaliyet için gereken incelemeler farklı olabilir. FATF kendi kapsamındaki risk bazlı müşteri durum tespitini açıklar; bu, dünyadaki her casino için tek bir prosedür anlamına gelmez. Operatörün yerel yükümlülüklerini doğrulayın. [4] [5]
Pazarı ve sorumlu operatör tüzel kişiliğini güvenilir hesap bağlamından belirleyin.
Geçerli yaş, kimlik, AML ve inceleme eşiklerini ilgili yargı bölgesine göre tanımlayın.
Belgeleri ve sağlayıcı doğrulama akışını toplama başlamadan seçin.
Oyuncuya bilgi, uygun hukuki dayanak ve başarısız veya ertelenen süreç için açıklama sunun.
Her olası kimlik alanını varsayılan olarak toplamamak gerekir. Kontroller hedefle orantılı olmalı; biyometri veya ilave taramalar kendi hukuki ve güvenlik incelemesine tabi tutulmalıdır. Elle karar değiştirme yetkisini ve itiraz akışını da tanımlayın. [5] [6]
Uçtan uca bir KYC API akışı nasıl işler?
Operatör backend'i doğru yapılandırmayla başvuru veya doğrulama oturumu oluşturur, sınırlı süreli istemci belirteci ya da bağlantı alır ve oyuncuya güvenli belge toplama ekranını açar. Sağlayıcı incelemeyi tamamlayıp webhook gönderir; operatör bildirimi doğrular, güncel durumu uzlaştırır ve kendi izin kurallarını uygular. [1] [2] [3]
Kimliği doğrulanmış dahili hesap için doğru başvuruyu oluşturun veya yeniden kullanın.
Gerekli denetimleri içeren oturumu başlatıp onaylı SDK ya da barındırılan akışı açın.
Sağlayıcı ve girişim kimliklerini gizli anahtarları tarayıcıya taşımadan kaydedin.
İmzalı olayı doğrulayın, yetkili statüyü okuyun ve operatör erişim kararını güncelleyin.
⊕Diyagramı büyütSağlayıcı kimlik kanıtını inceler; oyun ve ödeme haklarını operatör tanımlar.
SDK ekranının kapanması veya oturum oluşturma isteğinin HTTP 200 dönmesi nihai onay değildir. Oyuncu ayrılabilir, inceleme arka planda sürebilir ya da ek kanıt istenebilir. Güvenilir sunucu kararı gelene kadar arayüz doğru bekleme durumunu göstermelidir. [2] [3]
SDK oturumları ve belge bağlantıları nasıl korunur?
Uygun bir barındırılan doğrulama ekranı veya sağlayıcı SDK'sı, belge görüntülerinin casino frontend'inden gereksiz geçmesini önleyebilir. İstemci erişim belirteçlerini backend'de üretin, hesap ve akışa bağlayın, sağlayıcının ömür ve köken kısıtlarını izleyin. Kalıcı API anahtarları web veya mobil uygulama kodunda bulunmamalıdır. [1] [3]
Oturum olayı
Sunucu kararı
Hata testi
Oturum oluşturma
Oyuncu ve akışı bağlamak
Başka hesap reddedilir
Belirteç süresi
Backend'den yenilemek
Eski bağlantı kapanır
Oyuncu ayrılır
Gerçek durumu saklamak
Yeni hesap olmadan devam
Yeni kanıt gerekir
Doğru tekrar yükleme
Sahte onay verilmez
Tarayıcı yeniden bağlanır
Sağlayıcı durumu okunur
Bekleme kaybolmaz
Sağlayıcılar belge tanıma, canlılık veya farklı kontroller sunabilir; güvenlik özellikleri ve veri aktarımları değişir. Sıradan bir dosya yükleme formu tedarikçi güvenliği, erişilebilirlik, yerelleştirme, bilgilendirme ve veri akışı değerlendirmesinin yerini tutmaz. [1] [4] [6]
Webhook imzası ve doğrulama durumu nasıl uzlaştırılır?
KYC sonuçları çoğu zaman eşzamansız gelir. Sağlayıcının tanımladığı imza yöntemini ham istek baytları üzerinde doğrulayın, ardından başvuru ve oturumun beklenen hesaba ait olduğundan emin olun. Sumsub HMAC özeti doğrulamasını belgeler; başka hizmetler farklı yöntemler kullanır. Güvenli taşıma tek başına nesne erişim yetkisi değildir. [2] [7]
İstek gövdesini değiştirmeden alın ve durumu yazmadan önce imzayı doğrulayın.
Başvuru, oturum, pazar ve hesap eşleşmesini güvenilir kayıtlarla kontrol edin.
Sabit olay kimliğine göre tekrarları tekilleştirin ve durumu atomik kaydedin.
Eksik veya çelişkili bildirimde sağlayıcının resmi durum API'sini sorgulayın.
Tarayıcıdan gelen başarı sinyaliyle bahis veya para işlemlerini açmayın. Webhook alıcısı tekrar olaylarını güvenle işlemeli ve kayıp bildirimleri sonradan uzlaştırabilmelidir. Günlükleri sınırlayın, sırları sunucuda tutun ve anahtar yenileme prosedürü hazırlayın. [1] [2]
Beklemede, onaylı ve reddedilen durumlar erişimi nasıl etkiler?
Sağlayıcılar bekleyen, incelenen, onaylanan, reddedilen veya yeniden kanıt isteyen durumlar sunabilir; kodları ve anlamları değişir. Operatör bu sonuçları sürümlenmiş kurallarına göre normalize eder. Olumlu kimlik kontrolü yaş, yaptırım, sorumlu oyun veya yerel uygunluk koşullarını otomatik kaldırmaz. [1] [3] [5]
Normal durum
Operatör davranışı
Koruma
Başlamadı
Gerekli akışı açmak
Varsayılan izin yok
Beklemede / incelemede
Kısıtlı işlevleri kapatmak
Devam yolu mevcut
Yeniden gönderim
Gerekli belgeyi istemek
Başvuru çoğaltılmaz
Sağlayıcı onayladı
Kalan kuralları değerlendirmek
Genel erişim açılmaz
Ret / ileri inceleme
Kısıtlamak ve incelemek
Gerekçe ve başvuru yolu
Hesap açma, para yatırma, bahis, para çekme ve profil hizmetleri için hangi kararın geçerli olduğunu ayrı ayrı açıklayın. Kararın sahibi, zamanı, politika sürümü ve gerekçesi denetlenebilir olmalı; ham belge görüntüleri tüm servislere dağıtılmamalıdır. [5] [6]
Gizlilik, saklama ve veri paylaşımında nelere dikkat edilmeli?
Kimlik belgeleri, çıkarılmış nitelikler ve biyometrik örnekler yüksek hassasiyet taşır. Operatör yalnızca meşru amacı için gerekli alanları almalı, erişimi yetkili hizmetlerle sınırlamalıdır. GDPR Madde 5, uygulandığı durumlarda amaçla sınırlılık, veri minimizasyonu, saklama sınırı ve güvenlik ilkelerini açıklar. Başka bağlayıcı kayıt süreleri de dikkate alınmalıdır. [4] [6]
Veri sorumlusu ve işleyen rolleri, aktarım yerleri, hukuki dayanak ve sözleşmeleri kaydedin.
Gereksiz belge kopyaları yerine doğrulanmış alanları ve durum referanslarını tutun.
Saklama, silme talepleri, yasal tutma ve denetim yetkilerini açıkça belirleyin.
Biyometri ve otomatik kararlar ek hukuki koşulları tetikleyebilir; SDK'da bir özelliğin bulunması kullanımının hukuken serbest olduğu anlamına gelmez. Yeniden doğrulama ve soruşturma için de amaç, yetki ve denetim izi oluşturun. [4] [6]
Kesinti, tekrarlar ve yeniden doğrulama nasıl ele alınmalı?
Oturum açma, belge teslimi, inceleme ve webhook gönderimi arasında ağ kesilebilir. Tekrar edilen başvuru oluşturma isteği yanlış veya gereksiz profiller üretmemeli; aynı sonuç iki kez geldiğinde erişim yanlış değişmemelidir. Kalıcı eşleştirme, sağlayıcıya uygun idempotensi, durum sorgulama ve operatör denetimli geçişler kullanın. [1] [2]
Yarım kalan oturumları farklı oyuncuların kimliklerini karıştırmadan devam ettirin.
Geç ve tekrarlanan webhook'ları ayırın; çelişkili nihai kararları incelemeye gönderin.
Belirsiz sonuçları uzlaştırma kuyruğuna alın ve kullanıcıya doğru bekleme mesajı gösterin.
Yeniden doğrulamayı belirli politika gerekçesiyle başlatıp eski kararı koruyun.
İmza hatalarını, inceleme sürelerini, eksik akışları ve manuel kuyrukları izleyin.
Sağlayıcı kesintisi, başvuru taşıma ve API sürümü değişikliklerini önceden planlayın. Destek ekibi teknik sorun, eksik kanıt, risk incelemesi ve kesin reddi ayırt ederek oyuncuya yanıltıcı durum sunmamalıdır. [3] [5]
KYC entegrasyonunun kabul testlerinde neler olmalı?
Kabul testi yalnızca SDK penceresinin açılması değildir. Doğru hesap eşlemesini, belge akışını, sağlayıcı kararlarının sunucuya ulaşmasını ve operatör yetkilerinin sonuçla uyumunu doğrulayın. Kısıtlı işlemler uygun politika kararı verilene kadar kapalı kalmalıdır. Her pazar ve doğrulama akışı için ayrı test gerekir.
Yeni hesap açıp KYC oturumunu başlatın; oyuncu, başvuru ve oturum ID eşleşmelerini doğrulayın.
Başka oyuncunun ID veya istemci belirtecini kullanmayı deneyin; yetkisiz erişimi reddedin.
Bekleme, ek belge, ret, zaman aşımı ve manuel incelemede erken izin verilmediğini kanıtlayın.
İmzalı webhook'u tekrar oynatın, yanıtı kaybettirin ve sahte imzayı sonuç üretmeden reddedin.
Veri minimizasyonu, roller, saklama, uyarılar ve insan müdahalesini denetim kaydıyla test edin.
Üretime geçmeden entegrasyon, güvenlik, gizlilik ve ilgili uyum sorumlularının onayını alın; test kayıtlarını saklayın ve akışı kapatma planını deneyin. Başarı, kimlik kanıtının gereksiz veri sızdırmadan ve yanlış oyun/ödeme izni üretmeden operatör kararına bağlanmasıdır. [2] [4] [6]