Intégrer une passerelle de paiement dans un casino en ligne
Intégrer une passerelle de paiement à un casino en ligne ne consiste pas seulement à afficher un bouton de règlement. L'opérateur doit relier son contrat marchand, les moyens de paiement et le solde interne du joueur sans confondre retour du navigateur et fonds réellement reçus. Création d'une demande, autorisation, capture, règlement, remboursement et versement peuvent constituer des étapes distinctes. Ce guide détaille les responsabilités, les parcours de dépôt et de retrait, les webhooks signés, la prévention des doubles écritures, le rapprochement comptable et les validations avant la mise en production.
Publié le
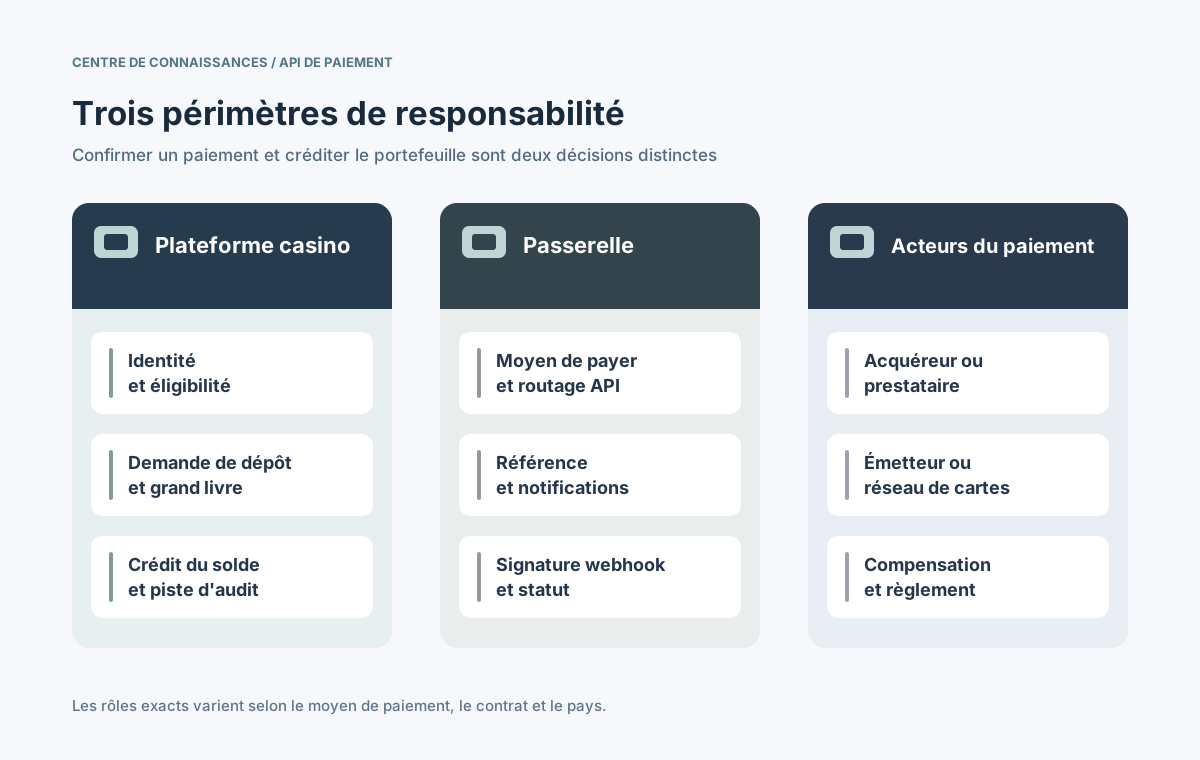
La passerelle transporte instructions et statuts; le casino reste responsable du solde du joueur et du journal comptable.
Sommaire
Que relie réellement une passerelle de paiement casino ?
Une passerelle fournit l'interface technique entre la plateforme et les moyens de paiement ou les processeurs. Elle peut créer une session, router une demande, transmettre les changements de statut et proposer des rapports. Elle n'est pas nécessairement la banque, l'acquéreur, le service de versement ni l'entité qui détient les fonds du marchand. Ces fonctions dépendent du montage contractuel.
Le casino possède son propre grand livre de soldes joueurs. Une réponse HTTP favorable, une redirection réussie ou une autorisation provisoire ne doivent pas, à elles seules, déclencher un crédit irréversible. Il faut définir la preuve requise, conserver un identifiant interne et le relier à la référence du prestataire. Le traitement d'un paiement comporte souvent plusieurs états. [3]
Quels contrats et paramètres API vérifier en premier ?
Avant le développement, identifiez l'entité marchande, le partenaire de traitement, les dépôts et retraits autorisés, les devises de règlement, les réserves, la gestion des litiges et les marchés couverts. Une clé de test donne accès à un bac à sable; elle n'accorde pas une acceptation en production.
Périmètre
Données du prestataire
Validation du casino
Couverture marchande
Sociétés, pays et moyens de paiement
Accord explicite pour le jeu et les marchés
API de dépôt
Création, statut, redirection, formulaire
Commande unique, montant et devise
Webhooks
Signature, relances, livraison
Vérification, stockage, dédoublonnage
Retraits
API de versement ou autre partenaire
Éligibilité, validation, bénéficiaire
Cycle financier
Capture, règlement, remboursements
Statuts et responsabilité du grand livre
Exploitation
Rapports, limites, escalade
Rapprochement et réponse aux incidents
Exigez le contrat API et la liste exacte des transitions d'état pour chaque moyen. Précisez qui peut rembourser, dans quels cas un retrait peut être annulé et comment seront signalés les échecs tardifs.
Comment se déroule un dépôt de casino ?
Le dépôt débute par une intention de paiement créée côté serveur pour un joueur connecté et autorisé. Le casino enregistre le montant, la devise et une référence interne immuable, puis demande à la passerelle agréée d'ouvrir la transaction. Selon le moyen retenu, le prestataire fournit une page hébergée, une redirection ou un jeton.
Contrôler identité, territoire, moyen de paiement, devise et plafonds avant de créer la demande.
Enregistrer d'abord l'identifiant de commande interne, puis y associer la référence externe.
Ne pas assimiler « en attente », « redirigé » ou « autorisé » à un crédit définitif.
Déclencher une seule écriture après événement authentifié ou vérification d'état fiable.
Le joueur peut quitter la page, terminer un défi d'authentification ou revenir avant la confirmation. L'URL de retour sert à afficher l'avancement et à interroger un statut fiable, jamais à prouver seule le paiement. [3][7]
Pourquoi des webhooks signés avant de créditer le portefeuille ?
La confirmation peut arriver après l'expiration de la requête HTTP initiale. Une réception sécurisée des webhooks sépare la collecte d'une preuve externe de l'écriture dans le portefeuille. Adyen décrit la vérification HMAC des webhooks concernés; chaque fournisseur définit ses propres signatures, événements et stratégies de relance. [5]
Recevoir l'événement en HTTPS et contrôler provenance, signature, format et compte marchand.
Archiver le message original et sa clé unique dans une file durable, puis accuser réception à temps.
Relier la référence externe à l'ordre interne et vérifier joueur, montant, devise et transition.
Dans une transaction de base de données, inscrire au plus une fois le crédit autorisé au grand livre.
Traiter doublons et événements hors ordre comme des preuves; examiner les contradictions sans effacer l'historique.
⊕Agrandir le schémaLes événements franchissent plusieurs systèmes; le grand livre du casino demeure la référence pour le solde joueur.
L'idempotence est nécessaire dans les deux sens : une requête sortante répétée doit conserver une clé sûre quand l'API le permet; les événements entrants nécessitent dédoublonnage et contraintes d'unicité. La durée des clés du prestataire est limitée, donc l'invariant comptable interne doit rester valable. [4]
Autorisation, capture et règlement : quelles différences ?
Pour certaines cartes, l'autorisation réserve des fonds, la capture les demande et le règlement intervient ensuite. D'autres moyens de paiement suivent un parcours différent. Le casino doit donc associer chaque événement externe à sa politique interne de crédit plutôt qu'utiliser un unique indicateur de succès. [3]
État constaté
Sens possible
Interprétation interne
Paiement créé
Une demande ou session existe
En attente, fonds non confirmés
Autorisé
Émetteur favorable ou somme réservée
Pas encore un règlement final
Capturé ou confirmé
Prestataire annonce une exécution
Crédit selon la règle, sans doublon
Réglé
Étape comptable ultérieure atteinte
À rapprocher des rapports et de la banque
Remboursé ou contesté
Correction survenant plus tard
Écriture distincte et investigation
Un opérateur peut permettre de jouer avant règlement bancaire si une politique de risque l'autorise explicitement. Mais un solde crédité n'est pas la preuve d'un virement bancaire déjà effectué. Il faut lier, sans les fusionner, événements, écritures du portefeuille et règlements.
Comment intégrer retraits et versements aux joueurs ?
Un retrait n'est pas un dépôt négatif. Il peut nécessiter vérification du joueur et du bénéficiaire, demande interne, réservation du solde, validation et canal de versement agréé. Le prestataire de payout n'est pas forcément celui qui traite les dépôts, et ses méthodes varient selon le contrat.
Créer une demande après contrôle du joueur, du solde, du bénéficiaire et des règles applicables.
Réserver les fonds dans le grand livre pendant l'approbation et l'envoi.
Transmettre une seule fois à l'API de versement autorisée et stocker la référence externe.
Finaliser, libérer ou corriger la réserve selon la confirmation vérifiée, puis rapprocher les règlements.
Il faut distinguer « envoyé », « accepté pour traitement », « versé » et « échoué ». L'acceptation d'une API ne garantit pas la réception des fonds. Les cas incertains doivent être examinés, pas automatiquement renvoyés une seconde fois.
Quel effet du paiement hébergé et des jetons sur PCI DSS ?
Une page de paiement hébergée ou des champs gérés par le prestataire réduisent parfois l'exposition du casino aux données de carte. Cela ne supprime pas automatiquement les obligations PCI DSS. Le PCI Security Standards Council rappelle la surveillance des prestataires tiers même avec externalisation et souligne la sécurité des scripts de paiement. [1][2]
Privilégier les formulaires hébergés ou jetons pris en charge afin d'éviter la circulation inutile de numéros de carte.
Ne jamais consigner codes de sécurité, clés API, jetons d'accès ni charges utiles sensibles dans les journaux ordinaires.
Protéger scripts de paiement, origines autorisées, identifiants API et clés de signature des webhooks.
Définir propriété, réutilisation, conservation et suppression des jetons; ils ne sont pas universels.
Documentez les véritables flux de données carte et confirmez les exigences de validation avec l'acquéreur ou l'évaluateur compétent. Voir un iframe hébergé ne suffit pas à conclure sur le périmètre PCI.
Comment articuler 3-D Secure, risque et autorisations locales ?
EMV 3-D Secure est un cadre d'authentification du porteur pour certaines transactions carte à distance. Les parcours avec ou sans défi dépendent des participants et de la configuration. L'authentification n'est ni une autorisation de paiement, ni un règlement, ni une approbation du secteur des jeux d'argent. [7]
Contrôle
Rôle externe
Responsabilité du casino
3-D Secure
Authentification émetteur/réseau
Gérer défis et reprise du paiement
Antifraude
Signaux et règles du processeur
Contrôles propres au joueur et à l'opération
Marchés
Canaux et contrat marchand autorisés
Vérifier le droit d'accepter le jeu par pays
Devises et plafonds
Montants, change, horaires
Respecter la somme et les limites joueur
Litiges
Remboursements et corrections
Preuves, écritures et piste d'audit
Ni une réponse API ni le catalogue du fournisseur ne prouvent qu'un casino dispose des autorisations et vérifications d'âge requises. Obtenez les conditions écrites à jour pour la société, les territoires, le modèle d'activité et les instruments utilisés.
Comment rapprocher paiements, anomalies et interruptions ?
Des notifications tardives, doublons, remboursements, frais et décalages de règlement font partie de l'exploitation réelle. Rapprochez d'abord le grand livre des références de paiement, puis des données de compensation et des relevés bancaires. Le rapport Payment accounting d'Adyen illustre les états et frais possibles; chaque fournisseur a son propre format. [6]
Séparer les identifiants durables de la demande, de l'événement externe, de l'écriture et du rapprochement.
Alerter sur attentes prolongées, références doublées, montants divergents, webhooks manquants et retours imprévus.
Limiter les relances avec clé d'idempotence et temporisation; examiner d'abord un résultat inconnu.
Désigner les responsables des écarts de règlement, des litiges, des délais et des versements échoués.
La supervision doit distinguer disponibilité du gateway, acceptation par moyen, latence webhook et file de comptabilisation interne. Un contrôle HTTP au vert ne prouve pas que dépôts et retraits fonctionnent correctement.
Que faut-il valider avant les paiements réels ?
La mise en production doit couvrir le contrat et le mouvement des fonds, pas seulement un paiement de test réussi. Prestataire, responsables conformité et finance, ainsi qu'ingénieurs du casino doivent valider leurs limites de responsabilité.
Obtenir l'accord écrit pour le jeu d'argent, l'entité marchande, pays, devises, dépôts et retraits.
Vérifier secrets, checkout, signatures webhook, droits d'accès et responsabilités PCI.
Tester succès, refus, abandon, retard, timeout, doublons et événements désordonnés.
Prouver un seul crédit, la gestion des réserves de retrait, les corrections et les rapports financiers.
Simuler panne du processeur, écart de rapprochement, contestation et escalade manuelle.
Une intégration fiable identifie le responsable de chaque état, l'autorité de correction et la preuve justifiant le solde final du joueur. La passerelle transporte les messages; l'opérateur garantit la fiabilité de son portefeuille.