Online Casino Ödeme Geçidi Entegrasyonu Nasıl Çalışır?
Bir online casinoya ödeme geçidi bağlamak yalnızca ödeme butonu eklemek değildir. İşletmeci, üye işyeri sözleşmesini, ödeme yöntemini ve oyuncunun sistem içindeki bakiyesini ilişkilendirmeli; tarayıcının geri dönmesini paranın alındığına dair kanıt saymamalıdır. Ödeme talebi, provizyon, tahsilat, mutabakat, iade ve para çıkışı farklı aşamalarda gerçekleşebilir. Bu rehber sorumluluk sınırlarını, güvenilir para yatırma ve çekme akışlarını, imzalı webhook'ları, yinelenen olayları, finansal mutabakatı ve canlıya geçiş kontrollerini açıklar.
Yayın tarihi
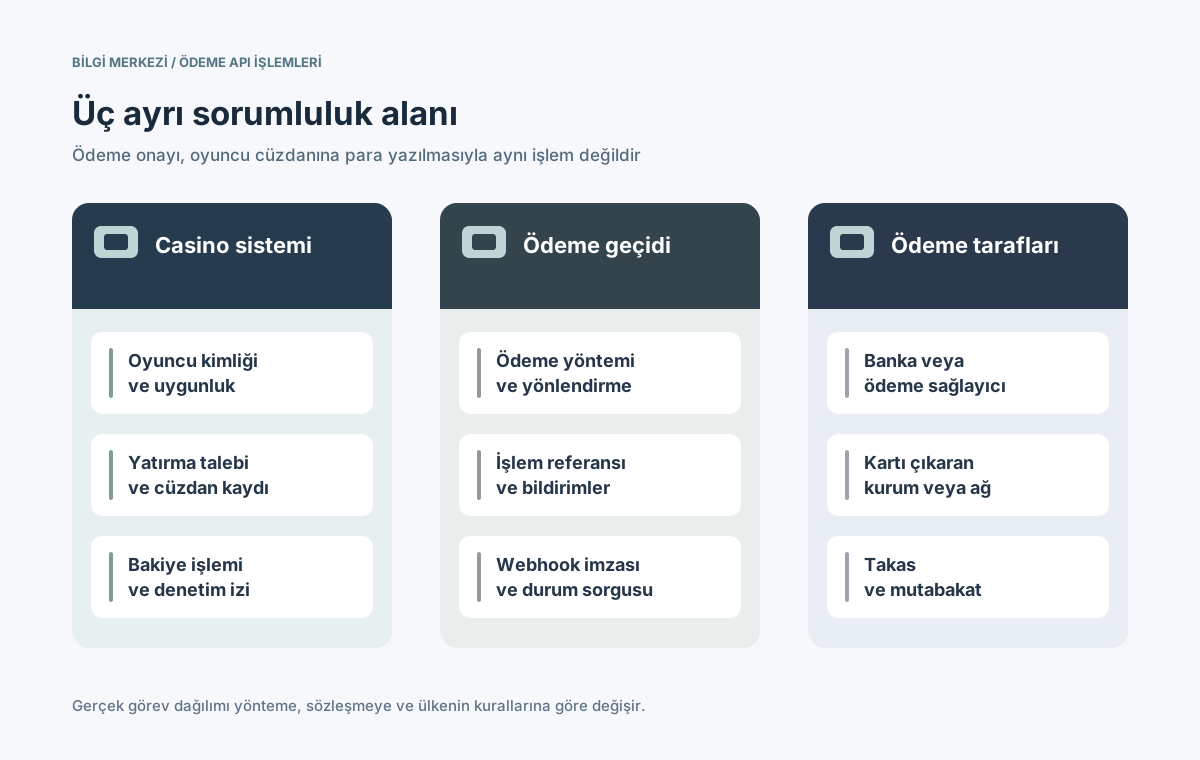
Geçit, ödeme talimatlarını ve durumlarını iletir; oyuncu bakiyesi ve işlem kayıtlarının sorumluluğu casinodadır.
İçindekiler
Casino ödeme geçidi hangi sistemleri birbirine bağlar?
Ödeme geçidi, casino platformunun ödeme yöntemlerine veya arka plandaki işlemcilere ulaşmasını sağlayan teknik arayüzdür. Ödeme oturumu oluşturabilir, istekleri yönlendirebilir, durum bildirebilir ve rapor sunabilir. Ancak geçit her zaman banka, üye işyeri anlaşmalı kuruluş, ödeme yapan taraf ya da fonları tutan kurum değildir. Bu roller sözleşmeye ve yönteme bağlıdır.
Casino, oyuncu bakiyesi için kendi muhasebe kaydını tutar. Başarılı bir HTTP yanıtı, tarayıcı yönlendirmesi veya geçici provizyon tek başına geri alınamaz bakiye artışını haklı çıkarmaz. Önceden belirlenmiş onay koşulu, benzersiz iç işlem numarası ve sağlayıcı referansıyla denetlenebilir bağlantı gerekir. Ödemelerin birden fazla yaşam döngüsü durumu olabilir. [3]
Geliştirmeden önce hangi sözleşmeler ve API ayrıntıları gerekir?
Önce üye işyeri tüzel kişiliği, sözleşmeli işlem ortağı, onaylı para yatırma ve çekme yöntemleri, mutabakat para birimleri, rezervler, itiraz sorumlulukları ve hedef pazarlar belirlenmelidir. Test ortamı anahtarı yalnızca teknik erişim sağlar; canlı işlem izni anlamına gelmez.
Alan
Sağlayıcının tanımı
İşletmecinin kontrolü
Üye işyeri kapsamı
Şirketler, ülkeler, yöntemler
Casino kabulü ve oyuncu pazarları
Yatırma API'si
Oluşturma, durum, yönlendirme
Benzersiz sipariş, tutar ve para birimi
Webhook
İmza, tekrar, teslim kuralları
Doğrulama, kalıcı kayıt, tekilleştirme
Para çekme
Ödeme API'si veya ayrı ortak
Uygunluk, onay ve alıcı
Fon döngüsü
Tahsilat, mutabakat, iade, itiraz
Cüzdan durumu ve kayıt sorumluluğu
Operasyon
Raporlar, limitler, destek
Finansal eşleştirme ve olay planı
Her yöntem için gerçek API sözleşmesini ve durum geçişlerini isteyin. İadeyi kimin başlatabileceğini, çekme talebinin nasıl iptal edildiğini ve geç başarısızlıkların nasıl bildirileceğini yazılı olarak netleştirin.
Para yatırma isteği ödeme geçidinden nasıl geçer?
Para yatırma, kimliği doğrulanmış ve işlemi yapmaya uygun oyuncuya bağlı sunucu tarafı bir taleple başlar. Casino tutarı, para birimini ve değiştirilemez iç referansı kaydeder; ardından onaylı geçitte ödeme oluşturur. Yönteme göre barındırılan ödeme sayfası, yönlendirme adresi veya sağlayıcı token'ı dönebilir.
Talep oluşturmadan önce oyuncu, ülke, yöntem, para birimi ve yatırma limitlerini kontrol edin.
Önce iç sipariş numarasını kaydedin, sonra sağlayıcının ödeme referansıyla eşleştirin.
Beklemede, yönlendirildi veya provizyon alındı durumlarını kesin bakiye artışı saymayın.
Yalnızca doğrulanmış olay veya durum sorgusu sonrasında, tekrarları engelleyerek kayıt oluşturun.
Oyuncu ödeme penceresini kapatabilir, ek kimlik doğrulamasını bitirebilir ya da nihai sonuç gelmeden siteye dönebilir. Dönüş URL'si süreci göstermeli ve güvenilir durum sorgulamalı; tek başına ödeme kanıtı olmamalıdır. [3][7]
Oyuncu bakiyesini artırmadan önce neden imzalı webhook gerekir?
Ödeme sonucu, ilk HTTP isteği zaman aşımına uğradıktan sonra gelebilir. Güvenli webhook alımı, dış olayın kaydedilmesini iç cüzdan hareketinden ayırır. Adyen, desteklediği webhook'larda HMAC doğrulamasını açıklar; diğer sağlayıcıların imza biçimleri, olay tipleri ve yeniden gönderme politikaları değişebilir. [5]
HTTPS üzerinden gelen olayın kaynağını, imzasını, biçimini ve üye işyeri kapsamını doğrulayın.
Ham olayı benzersiz sağlayıcı olay anahtarıyla kalıcı kuyruğa kaydedip zamanında yanıtlayın.
Dış ödeme numarasını iç siparişle eşleştirerek tutar, para birimi, oyuncu ve durum geçişini kontrol edin.
Tek veritabanı işlemi içinde izin verilen cüzdan alacağını yalnızca bir kez kaydedin.
Tekrar veya yanlış sırada gelen olayları koruyun; çelişen durumları geçmişi silmeden inceleyin.
⊕Diyagramı büyütÖdeme olayları sistemler arasında taşınır; oyuncu bakiyesinin esas kaydı casino platformunda kalır.
İdempotent işlem iki yönde gereklidir: dışarıya yapılan güvenli tekrarlar mümkünse aynı anahtarı kullanmalı, içeri gelen bildirimler tekilleştirilmeli ve cüzdan kaydı benzersiz olmalıdır. Sağlayıcı anahtarlarının geçerlilik süresi sınırlı olduğundan iç muhasebe kuralı daha uzun süre korunmalıdır. [4]
Provizyon, tahsilat ve mutabakat neden farklıdır?
Kart işlemlerinde provizyon tutarı ayırabilir, tahsilat ayrı bir adım olabilir, takas ve nihai mutabakat daha sonra gerçekleşebilir. Diğer ödeme yöntemlerinin aşamaları farklıdır. Sağlayıcı olayları bu yüzden casinonun onaylanmış bakiye politikasına eşlenmelidir. [3]
Olay
Olası anlamı
Casino yorumu
İşlem oluşturuldu
Ödeme isteği veya oturumu var
Beklemede; fon alınması kanıtlanmadı
Provizyon
Banka onayladı veya tutarı ayırdı
Nihai mutabakat değil
Tahsil/ödeme onayı
Sağlayıcı tamamlandığını bildirdi
Kurala göre bir kez bakiye kaydı
Mutabakat
Sonraki finansal aşama
Banka ve sağlayıcı raporuyla eşleştir
İade veya itiraz
Daha sonra düzeltme gerçekleşti
Ayrı muhasebe kaydı ve inceleme
İşletmeci, açıkça kabul edilmiş risk politikasıyla banka mutabakatından önce oyuncuya bakiye verebilir. Fakat bu, paranın bankaca ödendiğini göstermez. Sağlayıcı olayları, cüzdan kayıtları ve nihai hesaplaşmalar bağlantılı ama ayrı tutulmalıdır.
Oyuncunun para çekme talepleri nasıl entegre edilir?
Para çekme, negatif tutarlı bir para yatırma çağrısı değildir. Oyuncu ve alıcı kontrolleri, iç talep, bakiyenin ayrılması, onay adımları ve izinli ödeme kanalı gerekir. Çekme sağlayıcısı yatırma geçidinden farklı olabilir; yöntemler sözleşme ve ülkeye göre değişir.
Oyuncu, bakiye, alıcı, yöntem ve kuralları denetleyerek çekme talebi oluşturun.
Onay ve işleme süresince tutarı iç cüzdan defterinde rezerve edin.
İzin verilen ödeme API'sine yalnızca bir kez gönderip dış referansı ve durumu saklayın.
Doğrulanmış sonuçla rezervi tamamlayın, çözün veya düzeltin; sonraki mutabakatı yapın.
Gönderildi, işleme alındı, ödendi ve başarısız durumları birbirinden ayrıdır. API'nin talebi kabul etmesi alıcının parayı aldığı anlamına gelmez. Belirsiz sonuçlar otomatik ikinci transfer yerine kontrollü incelemeye gitmelidir.
Barındırılan ödeme sayfası ve token kullanımı PCI kapsamını nasıl etkiler?
Sağlayıcı tarafından sunulan ödeme sayfası veya yönetilen alanlar, casinonun ham kart verisine maruz kalmasını azaltabilir. Bu, PCI DSS sorumluluklarını otomatik olarak kaldırmaz. PCI Security Standards Council, dış kaynak kullanımında sağlayıcı gözetiminin ve ödeme sayfası betik güvenliğinin önemini vurgular. [1][2]
Kart numarasının casino sunucusuna gereksiz yere ulaşmaması için desteklenen barındırılmış veya token'lı arayüzü seçin.
Kart güvenlik kodu, API sırrı, erişim token'ı ve hassas yanıtları genel loglara yazmayın.
Ödeme sayfası betiklerini, izinli kaynakları, API kimlik bilgilerini ve webhook doğrulama anahtarlarını koruyun.
Token sahipliği, tekrar kullanımı, saklama ve silme koşullarını netleştirin; token evrensel kart numarası değildir.
Gerçek kart verisi akışını belgeleyin ve geçerli PCI değerlendirme yöntemini ilgili banka veya uzmanla netleştirin. Bir iframe görüntüsü tek başına kapsam analizi sayılmaz.
3-D Secure, risk kontrolleri ve pazar izinleri nerede devreye girer?
EMV 3-D Secure, uygun internet kart ödemelerinde kart sahibinin kimliğini doğrulamak için kullanılan bir çerçevedir. Ek adım olup olmayacağı sisteme ve katılımcılara bağlıdır. Kimlik doğrulama; provizyon, hesaplaşma veya casino faaliyetini kabul etme izni değildir. [7]
Kontrol
Ödeme tarafının rolü
Casinonun görevi
3-D Secure
Kart sahibi kimlik doğrulaması
Ek adım ve dönüş durumunu yönetmek
Risk taraması
İşlemci dolandırıcılık sinyalleri
Oyuncu ve işlem kurallarını uygulamak
Pazar kapsamı
İzinli kanallar ve üye işyeri anlaşması
Ülke bazında casino onayını doğrulamak
Tutar ve döviz
Sınırlar, dönüşüm ve süreler
Kesin tutarı ve oyuncu limitini korumak
İtiraz ve iade
Ağ ve sağlayıcı düzeltmeleri
Kanıt, cüzdan kaydı ve denetim
Bir yöntemin API'de görünmesi lisans, yaş şartları veya kumar sektörüne onay anlamına gelmez. Tüzel kişilik, hedef ülkeler, faaliyet modeli ve para yatırma/çekme araçları için güncel yazılı şartları edinin.
Ödeme uyuşmazlıkları ve kesintiler nasıl mutabıklaştırılır?
Gerçek sistemlerde geciken bildirimler, çift callback, iade, ücret ve farklı hesaplaşma saatleri olabilir. Cüzdan kayıtlarını önce ödeme referanslarıyla, ardından işlemci raporları ve banka hesaplaşmalarıyla ayrı ayrı eşleştirin. Adyen Payment accounting raporu durum değişimlerini ve ücretleri gösteren bir örnektir; biçimler sağlayıcıya özeldir. [6]
İstek, dış olay, cüzdan hareketi ve mutabakat satırı için ayrı değiştirilemez kimlikler kullanın.
Tekrarları sınırlayın, uygun idempotency anahtarını ve bekleme süresini kullanın; belirsiz sonucu araştırın.
Hesaplaşma farkları, itirazlar, süre kesintileri ve ödeme arızaları için sorumlu ekipleri belirleyin.
İzleme; geçit erişilebilirliği, yöntem bazında kabul, webhook gecikmesi ve iç muhasebe kuyruğunu ayrı göstermelidir. Yeşil HTTP sağlık kontrolü oyuncuların sorunsuz para yatırıp çektiğini kanıtlamaz.
Canlı para akışından önce hangi kontroller geçmeli?
Canlıya geçiş, başarılı test kartından öte ticari uygunluk ve para hareketini doğrulamalıdır. Sağlayıcı, uyum sorumlusu, finans ve casino mühendisliği kendi yetki alanları için onay vermelidir.
Kumar faaliyetinin, üye işyeri tüzel kişiliğinin, ülkelerin, yöntemlerin ve para çekme kanallarının yazılı onayını alın.
Sırları, ödeme ekranını, webhook imzalarını, erişimleri ve PCI yükümlülüklerini denetleyin.
Başarı, ret, terk etme, gecikme, zaman aşımı, tekrar ve sırası karışmış olayları test edin.
Tek cüzdan kaydını, çekme rezervlerini, iade düzeltmelerini ve finansal rapor mutabakatını doğrulayın.
İşlemci kesintisi, tutar farkı, itiraz ve manuel eskalasyon için tatbikat yapın.
Sağlam entegrasyon her durumun sahibini, düzeltme yetkisini ve oyuncunun nihai bakiyesini hangi kanıtın desteklediğini tanımlar. Geçit ödeme mesajlarını taşır; güvenilir cüzdanın sorumlusu işletmecidir.