Payment-Gateway-Integration für Online-Casinos erklärt
Ein Payment Gateway in ein Online-Casino einzubinden bedeutet mehr, als einen Bezahlbutton zu ergänzen. Der Betreiber muss Händlervertrag, Zahlungsweg und internes Spielerguthaben verbinden, ohne eine Rückleitung des Browsers als Beleg für eingegangene Gelder zu behandeln. Zahlungsauftrag, Autorisierung, Capture, Abrechnung, Erstattung und Auszahlung können unterschiedliche Zustände und Zeitpunkte haben. Dieser Leitfaden beschreibt die Zuständigkeiten, belastbare Abläufe für Ein- und Auszahlungen, signierte Webhooks, den Umgang mit Doppelmeldungen sowie die Abstimmung und die Freigabe vor dem Livebetrieb.
Veröffentlicht
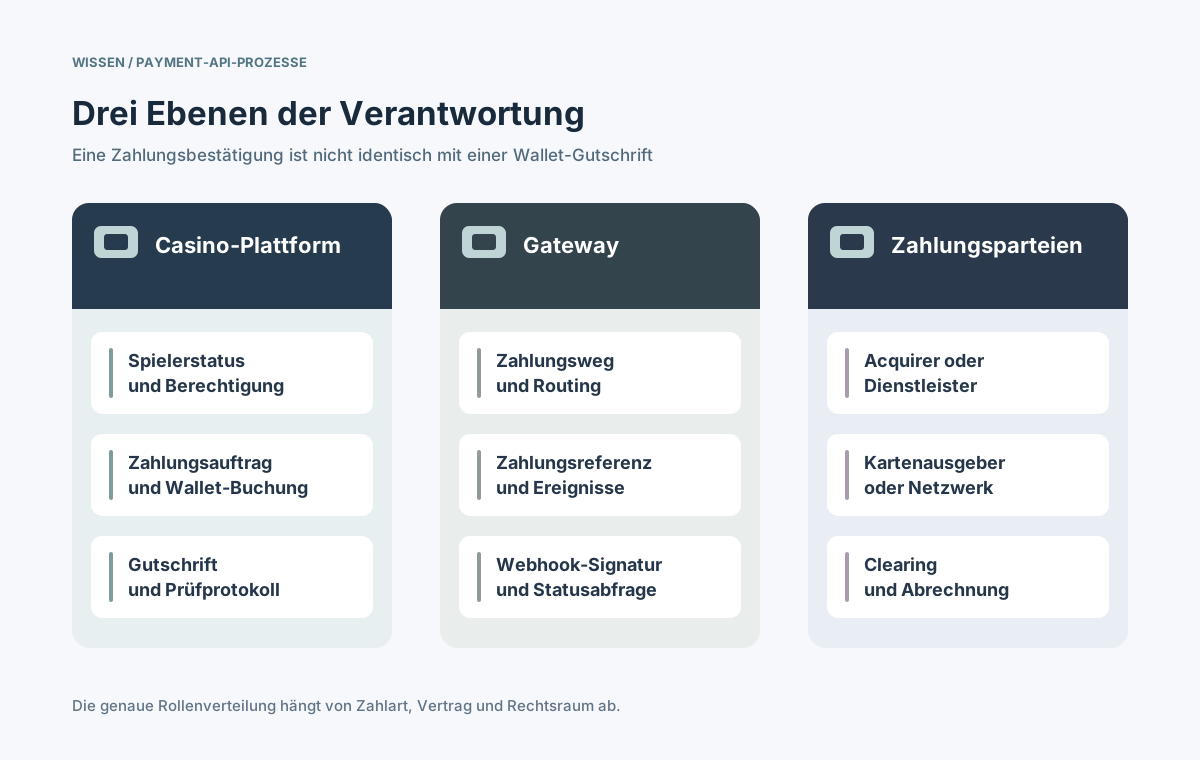
Das Gateway übermittelt Zahlungsaufträge und Status; der Betreiber führt das verbindliche Spielerguthaben und die Transaktionshistorie.
Inhalt
Welche Systeme verbindet ein Casino-Payment-Gateway?
Ein Payment Gateway stellt die technische Schnittstelle zu Zahlarten und nachgelagerten Zahlungsdienstleistern bereit. Es kann Zahlungssitzungen anlegen, Aufträge weiterleiten, Statusänderungen liefern und Berichte anbieten. Das Gateway muss aber nicht selbst Bank, Acquirer, Auszahlungsdienst oder Verwahrer der Händlergelder sein. Wer welche Rolle übernimmt, ergibt sich aus der Vereinbarung und der jeweiligen Zahlart.
Die Casino-Plattform führt ein eigenes Spielerkonto. Weder eine erfolgreiche HTTP-Antwort noch eine Browser-Weiterleitung oder eine vorläufige Autorisierung rechtfertigen allein eine unwiderrufliche Gutschrift. Notwendig sind ein definiertes Freigabekriterium, eine interne Transaktionskennung und die nachvollziehbare Zuordnung zur Referenz des Zahlungsdienstleisters. Der Zahlungslebenszyklus besteht häufig aus mehreren Phasen. [3]
Welche Verträge und API-Angaben werden vorab benötigt?
Noch vor der Entwicklung müssen Händlergesellschaft, vertraglicher Abwicklungspartner, genehmigte Ein- und Auszahlungswege, Abrechnungswährungen, Reserven, Streitfallregeln und Zielmärkte feststehen. Sandbox-Zugangsdaten bestätigen ausschließlich den technischen Testzugang, nicht die Produktivfreigabe.
Bereich
Angaben des Dienstleisters
Prüfung durch Betreiber
Händlerzulassung
Gesellschaften, Länder, Zahlarten
Glücksspiel-Freigabe und Spielermärkte
Einzahlungs-API
Erstellung, Status, Weiterleitung
Eindeutige Bestellung, Betrag, Währung
Webhooks
Signatur, Wiederholung, Zustellung
Verifikation, Speicherung, Deduplizierung
Auszahlungen
Payout-API oder weiterer Partner
Prüfungen, Genehmigung, Empfänger
Geldfluss
Capture, Settlement, Erstattungen
Wallet-Status und Buchungsverantwortung
Betrieb
Berichte, Limits, Eskalation
Abstimmung und Störfallverfahren
Verlangen Sie pro Zahlart einen konkreten API-Vertrag und ein Statusmodell. Klären Sie insbesondere, wer Erstattungen auslösen darf, wie eine Auszahlung rückgängig gemacht wird und auf welchem Weg verspätete Fehlschläge eintreffen.
Wie läuft eine Einzahlung über das Gateway ab?
Eine Einzahlung startet mit einem serverseitig gespeicherten Auftrag für einen angemeldeten, berechtigten Spieler. Das Casino hält Betrag, Währung und eine unveränderliche interne Kennung fest und erstellt dann beim zugelassenen Gateway die Zahlung. Je nach Zahlart folgen ein gehosteter Checkout, eine Weiterleitung oder ein Provider-Token.
Identität, Land, Zahlungsweg, Währung und Einzahlungslimits vor dem Auftrag prüfen.
Zuerst die interne Bestellkennung speichern, dann die Provider-Referenz zuordnen.
Offen, weitergeleitet und autorisiert nicht automatisch als Wallet-Gutschrift behandeln.
Erst nach verifiziertem Ereignis oder Statusabruf gemäß eigener Richtlinie genau einmal buchen.
Ein Spieler kann den Checkout verlassen oder nach einer Authentifizierung zurückkehren, bevor das Ergebnis endgültig ist. Die Rücksprungseite zeigt daher den Bearbeitungsstand und stößt eine vertrauenswürdige Statusprüfung an; sie darf nicht allein die Zahlung bestätigen. [3][7]
Das definitive Zahlungsergebnis kann erst nach einem Timeout des ursprünglichen API-Aufrufs eintreffen. Ein gesicherter Webhook-Eingang trennt den Empfang einer externen Meldung von der Wallet-Buchung. Adyen dokumentiert HMAC-Prüfungen für unterstützte Webhooks; Signaturformat, Ereignisse und Wiederholungsregeln unterscheiden sich je Anbieter. [5]
Ereignis über HTTPS empfangen und Herkunft, Signatur, Inhalt und Händlerzuordnung prüfen.
Originalmeldung samt eindeutiger Ereigniskennung dauerhaft speichern und fristgerecht quittieren.
Zahlungsreferenz dem internen Auftrag zuordnen; Betrag, Währung und Statusübergang prüfen.
Zulässige Gutschrift in einer Datenbanktransaktion genau einmal im Wallet-Ledger buchen.
Doppelte oder verspätete Meldungen erfassen; widersprüchliche Zustände kontrolliert klären.
⊕Diagramm vergrößernZahlungsereignisse laufen über Systemgrenzen; das verbindliche Wallet-Ledger bleibt beim Casino.
Idempotenz wirkt in beide Richtungen: ausgehende Wiederholungen nutzen, soweit angeboten, dieselbe sichere Kennung; eingehende Ereignisse benötigen Deduplizierung und eindeutige Buchungsschlüssel. Da Provider-Idempotenzschlüssel zeitlich begrenzt sein können, muss die eigene Finanzregel dauerhaft gelten. [4]
Was bedeuten Autorisierung, Capture und Settlement?
Bei Kartenzahlungen kann die Autorisierung Geld reservieren, Capture den Betrag nachträglich einziehen und Settlement später folgen. Andere Zahlarten kennen abweichende Abläufe. Deshalb müssen Provider-Ereignisse auf eine bewusst festgelegte Casino-Gutschriftrichtlinie abgebildet werden. [3]
Status
Mögliche Bedeutung
Interpretation im Casino
Angelegt
Auftrag oder Sitzung vorhanden
Offen, kein Geldfluss nachgewiesen
Autorisiert
Herausgeber bestätigt oder reserviert
Noch kein endgültiges Settlement
Erfasst oder bestätigt
Provider meldet Zahlungserfolg
Nach Freigaberegel einmalig gutschreiben
Abgerechnet
Späterer Buchungsschritt erreicht
Mit Reports und Bank abstimmen
Erstattet oder strittig
Nachträgliche Änderung
Separate Korrektur und Untersuchung
Ein Betreiber kann unter einer bewussten Risikoregel schon vor dem Settlement Spielerguthaben bereitstellen. Das ist jedoch kein Beleg für eine erfolgte Bankauszahlung. Provider-Ereignisse, Wallet-Buchungen und Abrechnung bleiben getrennte, verknüpfte Datensätze.
Wie werden Auszahlungen an Spieler angebunden?
Eine Auszahlung ist keine Einzahlung mit negativem Vorzeichen. Sie verlangt häufig Berechtigungs- und Empfängerprüfungen, einen internen Antrag, die Reservierung von Guthaben, Freigaben und einen zugelassenen Auszahlungskanal. Dieser kann bei einem anderen Dienstleister liegen als der Einzahlungsgateway.
Auszahlungsantrag mit Spieler-, Guthaben-, Empfänger- und Regelprüfung anlegen.
Betrag im eigenen Ledger reservieren, solange Freigabe und Bearbeitung laufen.
Einmal an den erlaubten Payout-Endpunkt senden und externe Referenz speichern.
Reservierung erst nach geprüftem Ergebnis abschließen, aufheben oder korrigieren; später abgleichen.
Die Zustände 'eingereicht', 'zur Bearbeitung angenommen', 'ausgezahlt' und 'fehlgeschlagen' sind nicht gleichwertig. Eine API-Annahme garantiert keinen Geldeingang beim Empfänger. Unklare Fälle gehören in eine kontrollierte Prüfung, nicht in einen automatischen zweiten Transfer.
Wie verändern Hosted Checkout und Tokens den PCI-Umfang?
Gehostete Zahlungsseiten und vom Dienstleister verwaltete Eingabefelder können den Umgang des Casinos mit Rohkartendaten verringern. PCI DSS entfällt dadurch aber nicht automatisch. Der PCI Security Standards Council verweist auch beim vollständigen Outsourcing auf Pflichten zur Kontrolle von Dienstleistern und auf die Sicherheit von Zahlungsskripten. [1][2]
Gehostete oder tokenisierte Schnittstellen nutzen, damit unnötige Kartendaten den Casino-Server nicht erreichen.
Kartensicherheitswerte, API-Schlüssel, Zugriffstokens und sensible Nutzdaten nicht in Standardlogs speichern.
Zahlungsskripte, Herkunftsdomains, Schlüssel und Webhook-Verifikationsverfahren schützen.
Token-Nutzung, Aufbewahrung und Löschung vertraglich festlegen; Provider-Tokens sind nicht universell.
Dokumentieren Sie den tatsächlichen Karten-Datenfluss und klären Sie die PCI-Prüfpflicht mit Acquirer oder zuständiger Fachstelle. Ein gehostetes iframe allein ist kein Nachweis für die richtige Scope-Einstufung.
Welche Rolle spielen 3-D Secure, Betrugsprüfung und Märkte?
EMV 3-D Secure ermöglicht bei unterstützten Online-Kartenzahlungen die Authentifizierung des Karteninhabers. Ob eine zusätzliche Prüfung stattfindet, ergibt sich aus den beteiligten Stellen und der konkreten Einrichtung. Authentifizierung ist weder Autorisierung noch Settlement oder Glücksspielzulassung. [7]
Kontrolle
Rolle der Zahlungsseite
Pflicht des Betreibers
3-D Secure
Authentifizierung bei Netzwerk/Issuer
Challenge und Fortsetzung unterstützen
Betrugsprüfung
Provider-Signale und Regeln
Eigene Spieler- und Transaktionsregeln
Marktabdeckung
Freigegebene Zahlarten und Händler
Zulassung für Glücksspiel je Markt sichern
Währung und Limits
Betragsgrenzen, FX, Fristen
Exakten Betrag und Spielerlimits erfassen
Streitfälle
Erstattungen, Netzwerkkorrekturen
Belege, Bilanz und Audit-Trail
Ein Eintrag im API-Katalog belegt weder zulässige Glücksspielzahlungen noch Lizenz- oder Altersvorgaben. Vor dem Start sind aktuelle schriftliche Bedingungen für Gesellschaft, Zielländer, Geschäftsmodell und Zahlungsinstrumente erforderlich.
Wie lassen sich Zahlungsfehler und Abweichungen abstimmen?
In der Praxis treten verspätete Ereignisse, doppelte Callbacks, Erstattungen, Gebühren und unterschiedliche Abrechnungsfenster auf. Wallet-Buchungen müssen zunächst zu Zahlungsreferenzen und anschließend getrennt zu Processor- und Bankreports passen. Der Adyen Payment accounting report dokumentiert beispielhaft Statuswechsel und Gebühren; andere Anbieter liefern andere Formate. [6]
Auftrag, externes Ereignis, Wallet-Buchung und Abstimmungszeile getrennt und unveränderlich kennzeichnen.
Offene Zahlungen, doppelte Referenzen, Betragsabweichungen, Webhook-Ausfälle und unerwartete Rückgaben überwachen.
Wiederholungen begrenzen, Idempotenzschlüssel und Wartezeiten nutzen; unbekannte Ergebnisse zuerst aufklären.
Zuständigkeiten für Settlement-Abweichungen, Streitfälle, Cutoffs und Payout-Fehler festlegen.
Ein Monitoring-Dashboard sollte Gateway-Verfügbarkeit, Annahmequote je Methode, Webhook-Verzögerung und interne Buchungswarteschlange unterscheiden. Ein erfolgreicher HTTP-Healthcheck beweist keine korrekte Zahlungsabwicklung.
Was muss vor dem Start echter Zahlungsvorgänge bestehen?
Der Go-live-Test umfasst Vertrag und Geldfluss genauso wie den technischen Erfolgsfall. Zahlungsanbieter, Compliance, Finanzteam und Casino-Engineering müssen ihren jeweiligen Verantwortungsbereich freigeben.
Glücksspielzulassung für Händler, Länder, Währungen sowie Ein- und Auszahlungswege schriftlich bestätigen.
Geheimnisse, Checkout, Webhook-Signaturen, Berechtigungen und PCI-Zuständigkeit prüfen.
Erfolg, Ablehnung, Abbruch, Verzögerung, Timeout sowie doppelte und ungeordnete Ereignisse testen.
Genau eine Gutschrift, Auszahlungsreservierung, Rückbuchungen und Finanzreport-Abgleich nachweisen.
Probelauf für Prozessor-Ausfall, Differenzen, Streitfälle und manuelle Eskalation durchführen.
Eine belastbare Integration definiert, wem jeder Zustand gehört, wer Korrekturen auslösen darf und welche Nachweise einen Spielerstand rechtfertigen. Das Gateway transportiert Zahlungsnachrichten; der Betreiber gewährleistet ein verlässliches Wallet.