Log Audit, Pemantauan, dan Manajemen Insiden Kasino
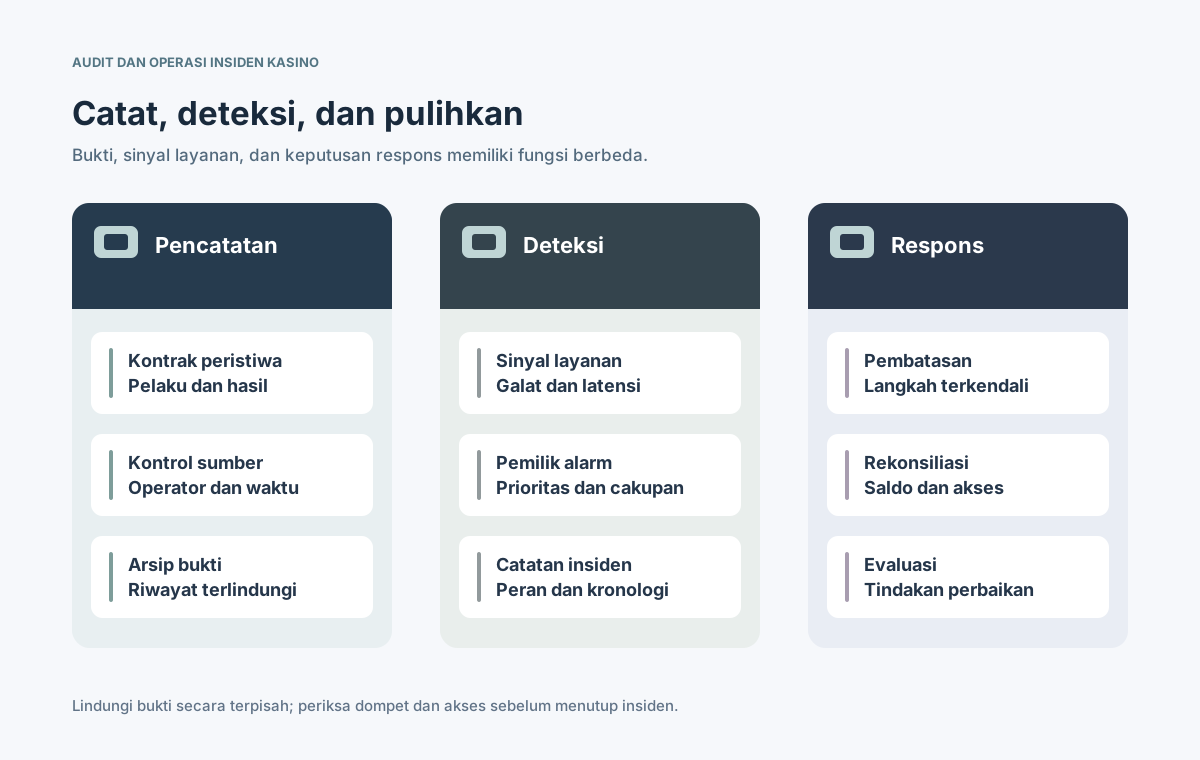
Operasi kasino online memerlukan tiga kemampuan yang saling terkait tetapi berbeda: jejak audit atas perubahan penting, pemantauan dampak layanan, dan pengelolaan insiden dengan pemilik keputusan yang jelas. Dasbor hijau bukan bukti investigasi dan log debugging bukan buku besar transaksi dompet. Sistem membutuhkan ID peristiwa yang konsisten, akses terbatas, peringatan yang dapat ditindaklanjuti, dan rekonsiliasi keadaan pemain setelah pemulihan. Kewajiban penyimpanan dan pelaporan harus dievaluasi sesuai pasar serta lisensi yang benar-benar berlaku. [1] [2] [3] [4] [5] [6] [7]
Diterbitkan
Bukti audit, sinyal pemantauan, dan keputusan insiden terhubung melalui korelasi tanpa mencampurkan kontrol aksesnya.
Daftar isi
Apa cakupan audit dan pemantauan platform kasino?
Jejak audit merekam perubahan penting: siapa memulai, objek yang terdampak, keputusan yang dibuat, dan hasilnya. Pemantauan mengamati kesehatan sistem dan dampak bisnis; manajemen insiden mengoordinasikan respons saat dampak tidak dapat diterima. Masing-masing perlu pemilik, hak akses, dan dasar retensi tersendiri. [1] [2] [3]
Buku besar dompet menjadi acuan untuk pergerakan uang, layanan akun untuk batasan dan pengecualian pemain, serta adaptor penyedia untuk status callback. Peristiwa audit adalah bukti pendukung, bukan saldo kedua yang dapat diedit. Bedakan audit bisnis, log keamanan, debugging, trace, dan metrik. [2] [3]
Tindakan kasino mana yang memerlukan peristiwa audit?
Susun katalog peristiwa berdasarkan risiko bersama operasi, keuangan, dan keamanan. Catat transisi status yang benar-benar selesai, terpisah dari percobaan dan penolakan. Data KYC, tindakan perlindungan pemain, dan akses admin memerlukan kontrol tambahan. [3] [4] [5]
Kategori
Contoh peristiwa
Pertanyaan audit
Akun dan KYC
player.verification_changed
Status apa berubah?
Dompet
wallet.adjustment_approved
Siapa menyetujui?
Penyelesaian game
game.round_settlement_finalized
Sudah dibukukan?
Bonus dan batas
player.limit_updated
Aturan apa berubah?
Hak admin
admin.role_granted
Siapa memperoleh akses?
Konfigurasi
payment.routing_changed
Rute apa berubah?
Untuk tiap peristiwa, tetapkan penghasil, identitas objek, akibat bisnis, pembaca yang berwenang, dan sumber rekonsiliasi. Login admin yang ditolak juga merupakan sinyal keamanan. Hilangnya satu baris log bukan bukti bahwa tindakan tidak pernah terjadi. [2] [3]
Field dan perlindungan apa yang diperlukan log audit?
Format bersama menghubungkan perubahan backoffice, transaksi dompet, dan callback penyedia. Model OpenTelemetry memberi konteks timestamp serta severity, sedangkan OWASP menekankan pencatatan who, what, when tanpa membocorkan rahasia. Perubahan makna field harus diikuti perubahan versi skema. [2] [3]
Simpan event_id, schema_version, event_type, hasil, serta waktu kejadian dan penerimaan jika berbeda.
Tambahkan tenant_id, identitas objek pseudonim, aktor atau akun layanan, peran, dan konteks otorisasi.
Teruskan correlation_id atau trace_id antarservis tanpa menjadikannya kunci transaksi keuangan.
Hilangkan kata sandi, token, dokumen KYC mentah, rahasia pembayaran, dan data pribadi tak perlu.
Sinkronkan jam, batasi akses baca, verifikasi integritas, dan catat ekspor bukti. Salinan untuk pencarian operasional bisa memiliki masa simpan berbeda dari arsip audit dan transaksi yang dilindungi. [3] [4] [5]
Bagaimana alur peristiwa audit kasino dari ujung ke ujung?
Layanan otoritatif menyelesaikan transaksi dan menciptakan bukti audit yang dapat ditelusuri ke perubahan tersebut. Pipeline memeriksa skema, operator, dan klasifikasi, lalu memisahkan arsip bukti dari proyeksi metrik terbatas. Transactional outbox membantu konsistensi tetapi tidak menghapus kemungkinan gagal kirim. [2] [3]
Selesaikan perubahan dompet, akun, atau konfigurasi beserta ID transaksi asalnya.
Buat peristiwa unik yang memuat pelaku, keputusan, hasil, dan identitas korelasi.
Validasi skema dan izin; tampilkan kesalahan ingest dan celah pengiriman.
Simpan bukti terlindungi, kirim metrik yang diizinkan, lalu cek kelengkapan.
⊕Perbesar diagramDasbor memakai sinyal minim; bukti sensitif tetap berada pada arsip dengan izin terpisah.
Jangan menampilkan seluruh data audit sensitif pada dasbor umum. Bandingkan jumlah transaksi sumber dengan peristiwa diterima dan telusuri setiap ketidaksesuaian. [2] [3]
Metrik dan alarm apa menunjukkan insiden operasional?
Pantau dampak pemain, bukan hanya CPU dan ketersediaan API. API yang merespons baik masih dapat menyembunyikan penarikan tertunda, round game belum diselesaikan, atau pembatasan yang gagal diterapkan. Setiap alarm penting membutuhkan ambang, pemilik siaga, dan langkah pemeriksaan awal. [1] [6]
Sinyal
Dampak mungkin
Respons pertama
Gagal login
Pemain tak bisa masuk
Periksa identitas
Selisih dompet
Saldo tidak pasti
Jeda transaksi berisiko
Antrean callback
Round belum selesai
Periksa penyedia
Anomali admin
Hak akses berlebih
Batasi akun
Keterlambatan audit
Bukti terlambat
Periksa pipeline
Gunakan tingkat kesalahan, durasi, operator terdampak, dan pola trafik normal. Jangan membangunkan petugas untuk setiap retry; alarm harus mengarah pada tindakan. Cocokkan pemeriksaan sintetis dengan hasil bisnis nyata. [3] [6]
Bagaimana menetapkan tingkat keparahan dan eskalasi?
Tingkat keparahan ditentukan oleh dampak: deposit tidak tersedia, kredit salah, akun admin diambil alih, dan pembatasan pemain gagal memerlukan respons berbeda. Tetapkan kriteria insiden dan komandan sebelum gangguan terjadi. Panduan NIST terbaru mengintegrasikan deteksi, respons, dan pemulihan dengan pengelolaan risiko. [1] [6]
Buka catatan insiden dengan pemilik, awal waktu, pasar, operator, dan dampak pemain yang diketahui.
Tunjuk koordinator, pemimpin teknis, penjaga bukti, serta kontak keuangan dan kepatuhan.
Ambil langkah pembatasan yang dapat dibatalkan; simpan bukti dan catat persetujuan.
Buat kronologi bertimestamp dan pembaruan internal berdasarkan fakta terverifikasi.
Pernyataan eksternal hanya berisi informasi yang dipastikan. Kewajiban pelaporan insiden data atau lisensi harus ditinjau oleh ahli hukum dan kepatuhan pasar terkait. [1] [7]
Bagaimana melindungi bukti, akses, dan masa retensi?
Bukti harus tetap ada ketika layanan asal mengalami gangguan. Lindungi integritas, catat akses, ekspor, dan perpindahan data sebagai rantai penguasaan. Tidak ada satu masa retensi global untuk semua bukti. Standar keamanan UK Gambling Commission mencerminkan contoh persyaratan khusus yurisdiksi dan lisensi. [3] [4] [5]
Jenis rekaman
Perlindungan utama
Dasar retensi
Audit keamanan
Integritas dan peran
Risiko dan lisensi
Buku besar dompet
Transaksi otoritatif
Aturan keuangan
Debug dan trace
Rahasia dihapus
Kebutuhan operasi
Keselamatan pemain
Hak baca terbatas
Kewajiban berlaku
Keputusan insiden
Rantai penguasaan
Kebutuhan investigasi
Bedakan arsip mentah, indeks pencarian, dan cadangan. Tim respons sebaiknya menerima hasil terfilter, bukan salinan seluruh profil pemain; akses khusus pun harus meninggalkan jejak audit. [3] [4] [7]
Siapa yang mengambil keputusan dan berkomunikasi saat insiden?
Koordinator memimpin penanganan, insinyur membatasi kerusakan, keuangan memeriksa akibat transaksi, tim keselamatan pemain memvalidasi batasan, dan layanan pelanggan menyampaikan fakta yang disetujui. Keamanan serta kepatuhan mengevaluasi bukti dan kewajiban pemberitahuan. [1] [6]
Gunakan satu saluran koordinasi dengan catatan keputusan terlindungi terpisah.
Tentukan siapa berwenang menghentikan dan memulai lagi pembayaran, game, dan bonus.
Sampaikan fakta pasti dan ketidakpastian pada dukungan; jangan menjanjikan saldo yang belum cocok.
Evaluasi kewajiban melapor menurut jenis pelanggaran dan peraturan pasar yang berlaku.
ICO Inggris menjelaskan kewajiban 72 jam untuk sejumlah pelanggaran data pribadi yang wajib dilaporkan menurut UK GDPR. Ini bukan tenggat universal bagi semua gangguan kasino atau negara. [7]
Bagaimana memulihkan layanan tanpa merugikan pemain lagi?
Layanan kembali merespons belum berarti insiden selesai. Pastikan ingest audit, autentikasi, rute pembayaran, dan adaptor game pulih; cocokkan pembukuan dompet, round tertunda, serta pembatasan dengan sistem yang berwenang. Mengulang callback tanpa idempotensi dapat menyebabkan kredit ganda. [1] [2]
Jeda transaksi keuangan ambigu sampai ID dan status buku besar terverifikasi.
Ulangi hanya operasi yang benar-benar hilang dengan kunci idempoten dan persetujuan.
Periksa pengecualian diri, limit bermain, dan izin admin setelah pemulihan.
Konfirmasi kelengkapan audit dan alarm sebelum menutup catatan insiden.
Lakukan tinjauan tanpa menyalahkan orang dan tetapkan tugas serta tenggat yang terukur.
Ubah penyebab sebenarnya menjadi tes regresi, runbook, dan aturan alarm; termasuk kejadian terlambat, retry berbahaya, atau peran tidak jelas. [1] [6]
Tes apa membuktikan kesiapan audit dan respons insiden?
Jalankan simulasi koordinasi dan teknis pada rute pasar, operator, pembayaran, dan penyedia game yang representatif. Uji perubahan admin mencurigakan, pesan audit hilang, antrean callback, saldo belum pasti, serta pembatasan pemain yang gagal. Penyelidik harus bisa membuat kronologi dengan hak akses data minimal. [1] [3] [6]
Uji skema, waktu, aktor, korelasi, dan izin untuk peristiwa berisiko tinggi.
Buang, perlambat, dan gandakan pesan; pastikan celah terdeteksi dan bukti tetap utuh.
Picu alarm keuangan, penyedia, dan keamanan beserta proses eskalasinya.
Latih pembatasan, ekspor bukti, kajian regulasi, dan pesan yang disetujui.
Rekonsiliasi keuangan dan akun pascapemulihan, dokumentasikan pengecualian dan tindak lanjut.
Simpan laporan uji berversi yang memuat waktu deteksi, keputusan, kelengkapan bukti, dampak pemain, hasil rekonsiliasi, dan pasar terkait. Tampilan grafik saja bukan bukti kesiapan menghadapi insiden.